 luke-goddard/enumy
Énumération d'escalade de privilèges post-exploitation Linux


Enumy est un exécutable portable ultra rapide que vous déposez sur une machine Linux cible lors d'un pentest ou d'un CTF en phase de post-exploitation. L'exécution d'enumy permet d'énumérer la machine à la recherche de vulnérabilités de sécurité courantes.
Vous pouvez télécharger le binaire final depuis l'onglet release x86 ou x64. Lié statiquement à musl Transférez le binaire enumy final sur la machine cible.
./enumy
$ ./enumy64 -h
 ▄█▀─▄▄▄▄▄▄▄─▀█▄  _____
 ▀█████████████▀ |   __|___ _ _ _____ _ _
     █▄███▄█     |   __|   | | |     | | |
      █████      |_____|_|_|___|_|_|_|_  |
      █▀█▀█                          |___|

 https://github.com/luke-goddard/enumy

 Enumy - Utilisé pour énumérer l'environnement cible et rechercher
 les vulnérabilités de sécurité courantes et les points sensibles
 ----------------------------------------------------------------------

 Output
  -o <loc>     Écrire les RÉSULTATS à cet emplacement (par défaut enumy.json)

 Parcours du système de fichiers
  -i <loc>     IGNORER les fichiers dans ce répertoire (utile pour les partages réseau)
  -w <loc>     Parcourir UNIQUEMENT les fichiers dans ce répertoire (utile pour le développement)

 Options d'analyse
  -f           exécuter les analyses COMPLÈTES (analyses gourmandes en CPU activées)
  -t <num>     THREADS (par défaut 4)

 Options d'affichage
  -a           Afficher tous les problèmes d'AUDIT de sécurité à l'écran (probablement inutile pendant un CTF)
               Les problèmes sont TOUJOURS enregistrés dans les fichiers de résultats, indépendamment de ce drapeau.
  -d <1|2>     Afficher le mode DEBUG (1 faible, 2 élevé) pour afficher les erreurs à l'écran.
  -g <H|M|L>   Afficher à l'écran les valeurs SUPÉRIEURES ou égales à haute, moyenne et faible
  -p <H|M|L|I> NE PAS AFFICHER à l'écran les problèmes haute, moyenne, faible et info (voir exemple ci-dessous)
  -m 1-100     Nombre MAXIMUM de problèmes avec le même nom à afficher à l'écran (par défaut illimité)
Pour compiler pendant le développement, make et la bibliothèque libcap sont suffisants.
sudo apt-get install libcap-dev
make
Pour supprimer la dépendance à glibc et lier statiquement toutes les bibliothèques/compiler avec musl, procédez comme suit. Note : pour cela, vous devrez avoir docker installé pour créer l'environnement de build alpine.
./build.sh 64bit
./build.sh 32bit
./build.sh all
cd output
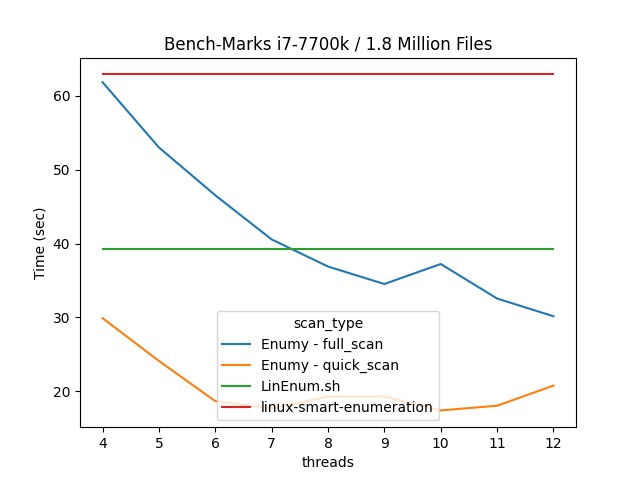
Voici la liste toujours croissante des analyses qui ont été implémentées.
