 lisinan988/cve-2019-0708-scan
Scanner par lots pour la vulnérabilité RDP CVE-2019-0708 (BlueKeep) avec support Windows et Linux, utilisant rdpscan et Cscan personnalisé pour la détection de plages IP massives.

0x001 Detection sous Windows
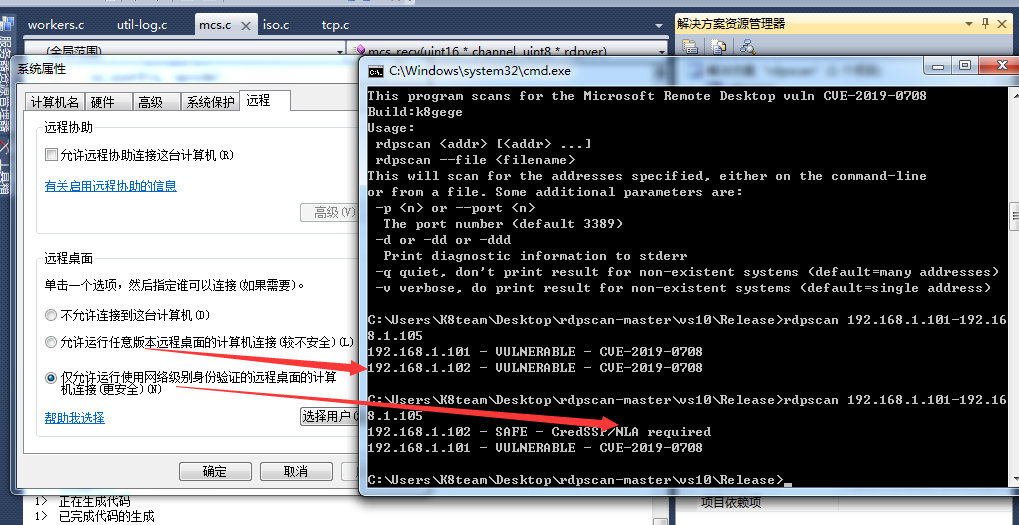
https://github.com/robertdavidgraham/rdpscanC:\Users\K8team\Desktop\rdpscan-master\vs10\Release 的目录
2019/06/02 02:11 <DIR> . 2019/06/02 02:11 <DIR> .. 2019/06/02 01:55 2,582,016 libcrypto-1_1.dll 2019/06/02 01:57 619,520 libssl-1_1.dll 2019/06/02 02:04 172,032 rdpscan.exe 3 个文件 3,373,568 字节 2 个目录 2,462,433,280 可用字节
C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.101 - VULNERABLE - CVE-2019-0708 192.168.1.102 - VULNERABLE - CVE-2019-0708
C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.102 - SAFE - CredSSP/NLA required 192.168.1.101 - VULNERABLE - CVE-2019-0708

0x002 Detection sous Linux
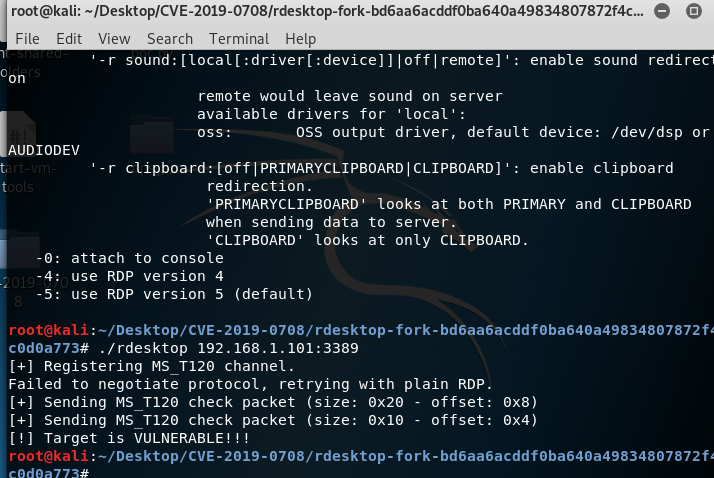
https://github.com/SugiB3o/Check-vuln-CVE-2019-0708root@kali:~/Desktop# ./rdesktop 192.168.1.101:3389 ERROR: Failed to open keymap en-us [+] Registering MS_T120 channel. Failed to negotiate protocol, retrying with plain RDP. [+] Sending MS_T120 check packet (size: 0x20 - offset: 0x8) [+] Sending MS_T120 check packet (size: 0x10 - offset: 0x4) [!] Target is VULNERABLE!!!
0x003 Détection par lots avec Cscan
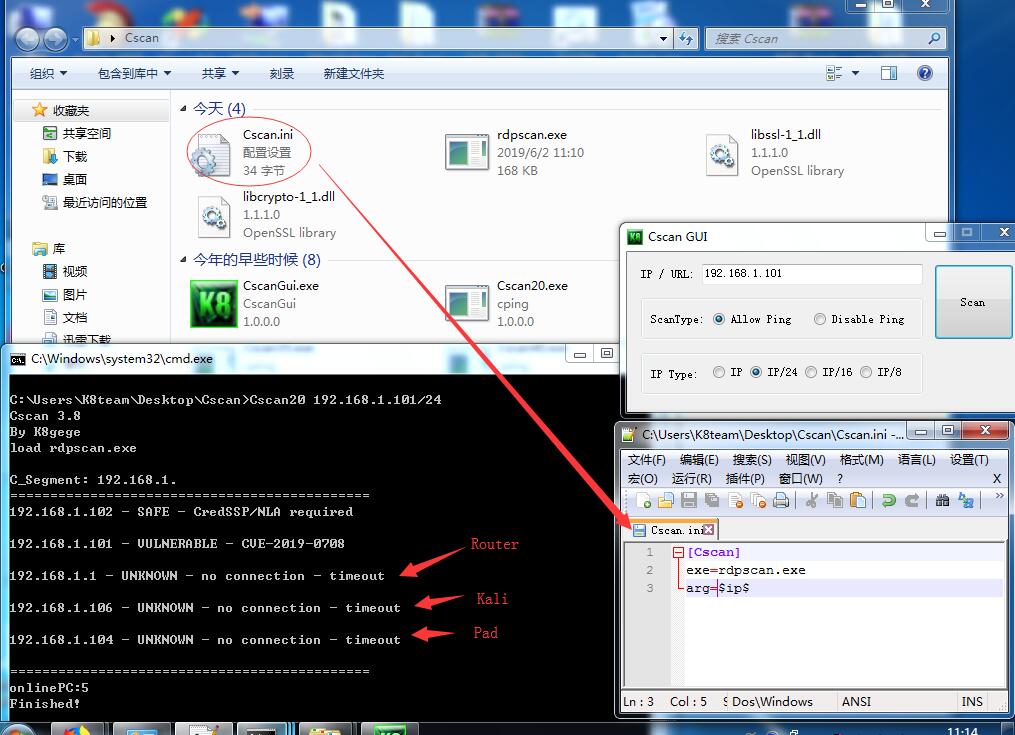
Copiez rdpscan.exe et les fichiers dll dans le répertoire Cscan, créez un fichier Cscan.ini avec le contenu suivant
[Cscan]
exe=rdpscan.exe
arg=$ip$
Scan par lots
Cscan.exe 192.168.1.101/24 (Pour scanner un seul segment C, plusieurs segments C ou segment B, veuillez vous référer aux instructions de Cscan)
GUI disponible localement (uniquement .net 2.0, veuillez choisir la version de Cscan en fonction de la version .net de votre ordinateur ou de l'ordinateur cible)
0x004 Téléchargement du binaire
La compilation sous Windows peut être fastidieuse, voici les binaires précompilés
Il s'agit du fichier exe pour Win7 x86, bien sûr il fonctionne aussi sous système 64 bits
Exécutable pour Kali 2019 x64, les autres versions doivent être compilées vous-même
