




MemProcFS-Analyzer
MemProcFS-Analyzer.ps1 est un script PowerShell conçu pour simplifier l'utilisation de MemProcFS et optimiser votre flux de travail d'analyse mémoire.
MemProcFS - Le système de fichiers de processus mémoire par Ulf Frisk
https://github.com/ufrisk/MemProcFS
Fonctionnalités :
- Analyse mémoire rapide et facile !
- Vous pouvez monter une capture mémoire (Raw Physical Memory Dump ou Microsoft Crash Dump) comme une image disque et gérer la fonctionnalité de compression mémoire sous Windows
- Installation automatique de MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd, ImportExcel, IPinfo CLI, jq, Kibana, lnk_parser, RECmd, SBECmd, xsv, YARA et Zircolite
- Mise à jour automatique de MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd (incl. Maps), ImportExcel, IPinfo CLI, jq, Kibana, lnk_parser, RECmd, SBECmd, xsv, YARA et Zircolite
- Information de mise à jour lorsqu'une nouvelle version de ClamAV ou un nouveau bundle Dokany File System Library est disponible
- Prise en charge du pagefile
- OS Fingerprinting
- Analyse avec des règles YARA personnalisées (incluant 447 règles, p. ex. de Chronicle et Elastic Security)
- Analyse multithread avec ClamAV pour Windows
- Collecte des fichiers infectés détectés par ClamAV pour une analyse plus approfondie (PW : infected)
- Collecte des modules injectés détectés par MemProcFS PE_INJECT pour une analyse plus approfondie (PW : infected)
- Extraction des adresses IPv4/IPv6
- Mappage IP2ASN et GeoIP avec IPinfo CLI → Obtenez votre jeton gratuitement sur https://ipinfo.io/signup
- Vérification des numéros de ports suspects
- Arborescence des processus (TreeView) incluant la chaîne d'appels complète des processus (Remerciements particuliers à Dominik Schmidt)
- Vérification des processus pour détecter des relations parent-enfant inhabituelles et le nombre d'instances
- Vérification d'un contexte utilisateur inhabituel pour les processus
- Détection du masquage du chemin de processus et du masquage du nom de processus (distance de Damerau-Levenshtein)
- Historique des navigateurs web (Google Chrome, Microsoft Edge et Firefox)
- Extraction des fichiers journaux d'événements Windows et traitement avec EvtxECmd → Timeline Explorer (EZTools par Eric Zimmerman)
- Vue d'ensemble des journaux d'événements
- Traitement des journaux d'événements Windows avec Zircolite - un outil de détection autonome basé sur SIGMA pour EVTX
- Analyse du fichier Amcache.hve extrait avec Amcacheparser (EZTools par Eric Zimmerman)
- Analyse du cache de compatibilité des applications, alias ShimCache, avec AppCompatcacheParser (EZTools par Eric Zimmerman)
- Analyse de Syscache avec RECmd (EZTools par Eric Zimmerman)
- Analyse des artefacts UserAssist avec RECmd (EZTools par Eric Zimmerman)
- Analyse des artefacts ShellBags avec RECmd (EZTools par Eric Zimmerman)
- Vue Prefetch simple (basée sur la chronologie forensique)
- Analyse des points d'extensibilité de démarrage automatique (ASEP) avec RECmd (EZTools par Eric Zimmerman)
- Analyse de RecentDocs et d'Office Trusted Document avec RECmd (EZTools par Eric Zimmerman)
- Analyse du registre avec le fichier batch DFIR RECmd (DFIR Batch File par Andrew Rathbun)
- Analyse des métadonnées des modules de processus récupérés (expérimental)
- Extraction des fichiers raccourcis Windows (LNK)
- Recherche de fichiers raccourcis Windows malveillants (LNK)
- Intégration du module PowerShell ImportExcel par Doug Finke
- Données de sortie CSV pour analyse avec Timeline Explorer (p. ex. timeline-reverse.csv, findevil.csv, web.csv)
- Collecte des fichiers de preuve (conteneur d'archive sécurisé → PW : MemProcFS)
- et bien plus encore
Téléchargement
Téléchargez la dernière version de MemProcFS-Analyzer depuis la section Releases.
Utilisation
Lancez Windows PowerShell (ou Windows PowerShell ISE ou Visual Studio Code avec PSVersion: 5.1) en tant qu'administrateur, puis ouvrez/exécutez MemProcFS-Analyzer.ps1.
File-Browser
Fig 1 : Sélectionnez votre capture mémoire et votre pagefile.sys (facultatif)
Auto-Install
Fig 2 : MemProcFS-Analyzer installe automatiquement les dépendances (première exécution)
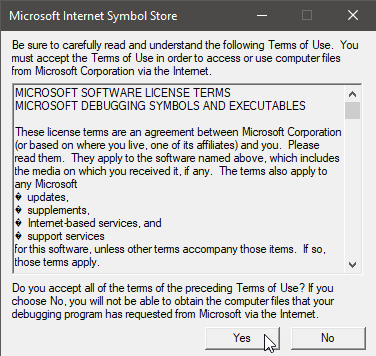
Fig 3 : Acceptez les conditions d'utilisation (première exécution)
MemProcFS
Fig 4 : Si vous trouvez MemProcFS utile, merci de devenir sponsor sur : https://github.com/sponsors/ufrisk
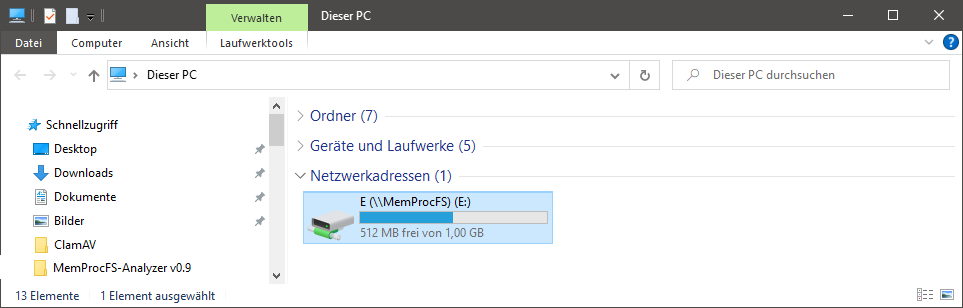
Fig 5 : Vous pouvez examiner le dump mémoire monté en explorant la lettre de lecteur
Auto-Update
Fig 6 : MemProcFS-Analyzer recherche les mises à jour (deuxième exécution)
Remarque : il est recommandé de décommenter/désactiver la fonction « Updater » après l'installation. Consultez la section « Main » en bas du script.
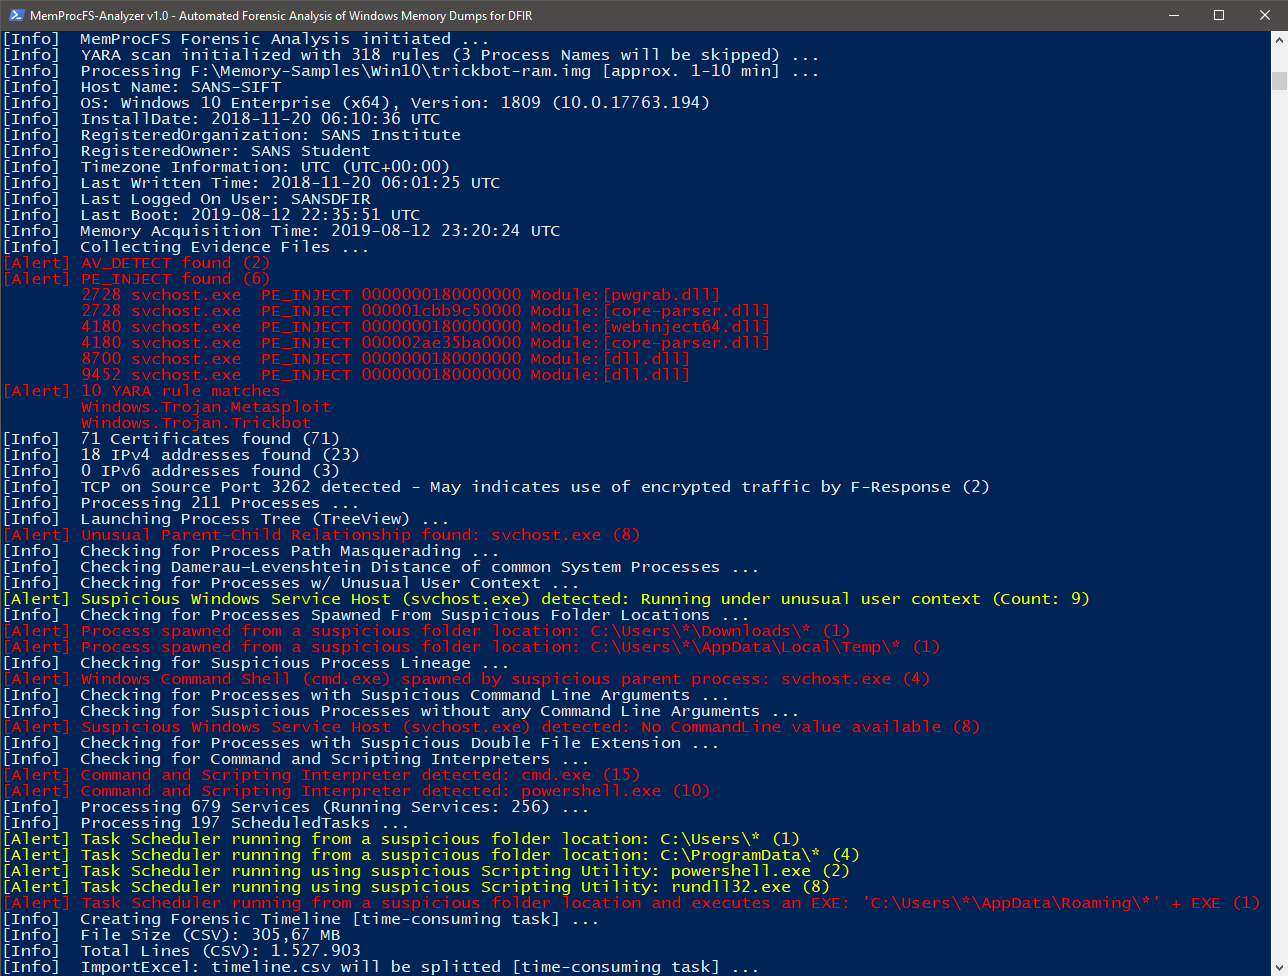
Fig 7 : Fonctionnalité FindEvil et analyses supplémentaires
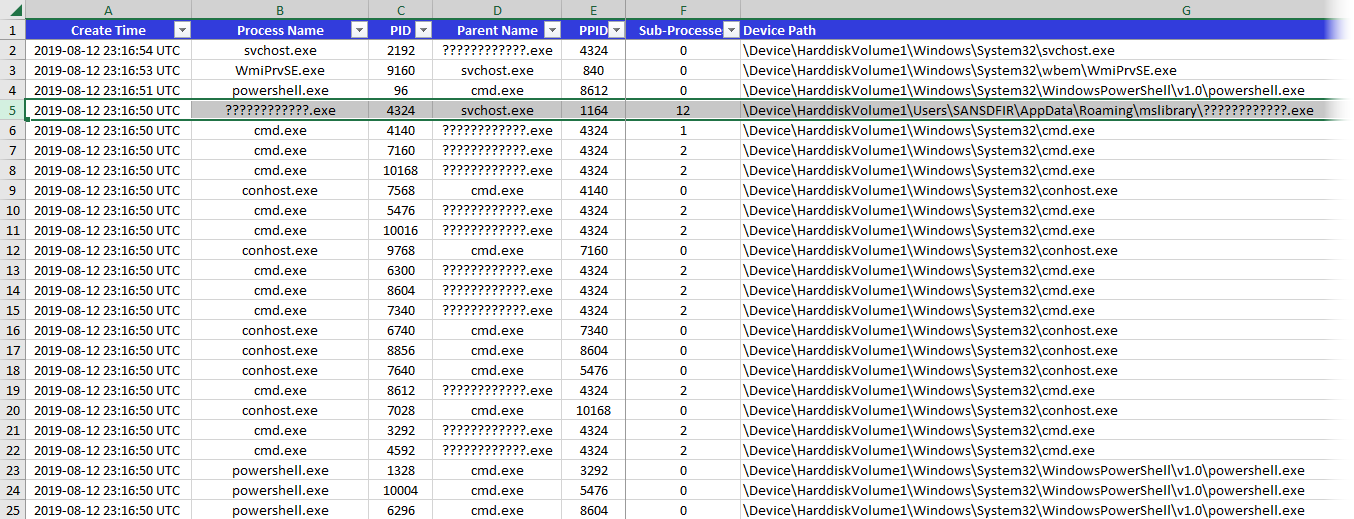
Fig 8 : Processus
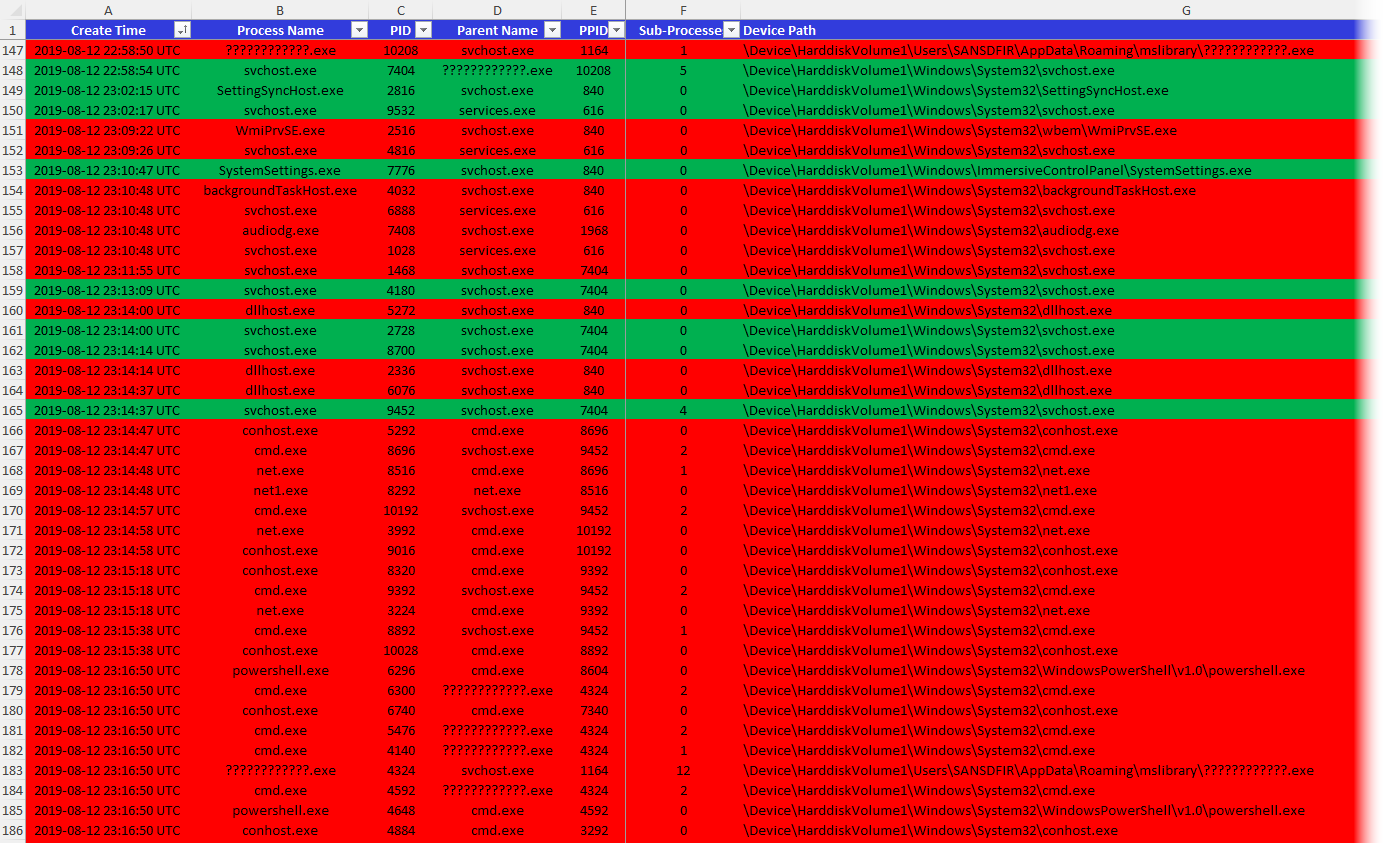
Fig 9 : Processus en cours d'exécution et terminés
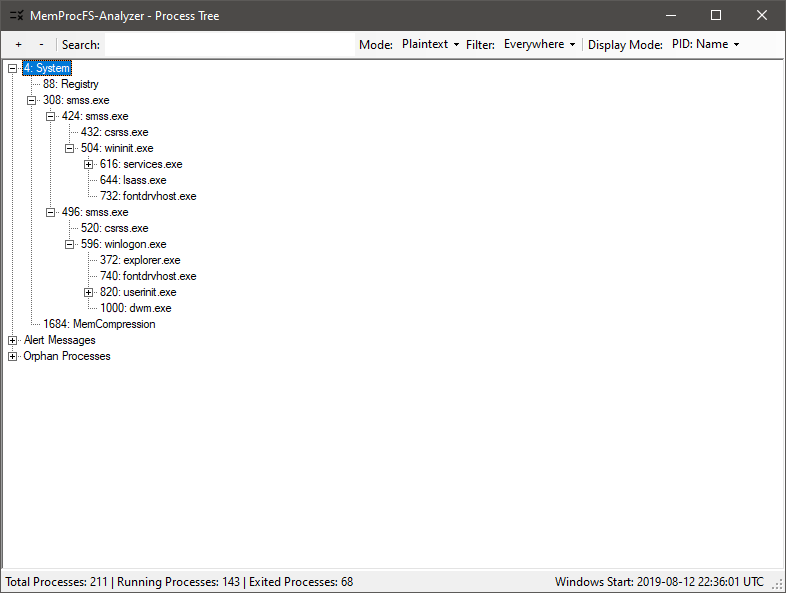
Fig 10 : Arborescence des processus (GUI)
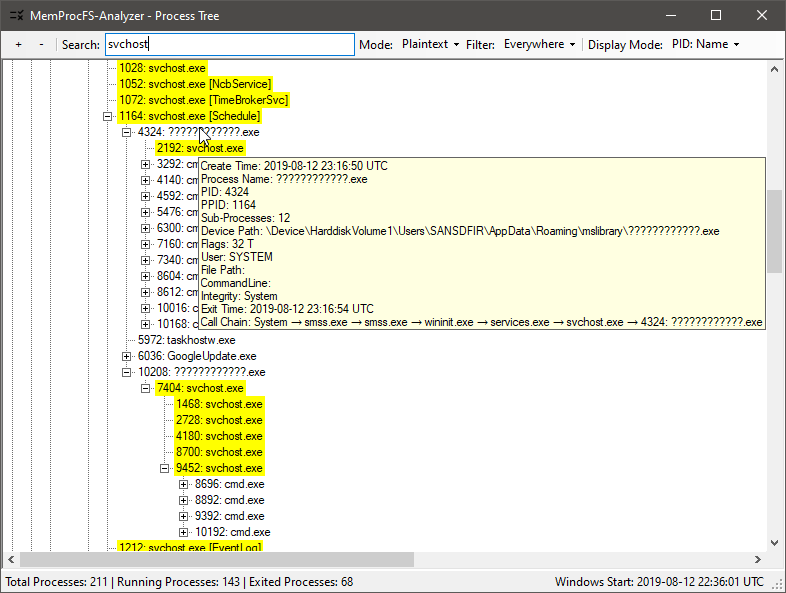
Fig 11 : Vérification de l'arborescence des processus (pour détecter les anomalies)