 l3cr0f/dccwbypassuac
Contournement d'UAC sur Windows 8.1 et 10 en abusant de WinSxS dans « dccw.exe ».

Cet exploit exploite la façon dont « WinSxS » est géré par « dccw.exe » au moyen d'une méthode dérivée du « Bypass UAC » de Leo Davidson afin d'obtenir un shell administrateur sans invite de consentement. Il prend en charge les architectures « x86 » et « x64 ». De plus, il a été testé avec succès sur Windows 8.1 9600, Windows 10 14393, Windows 10 15031 et Windows 10 15062.
Si vous voulez savoir comment exécuter le script, consultez la section utilisation. Vous pouvez également l'exécuter dans Metasploit et obtenir une session Meterpreter avec les droits administrateur.
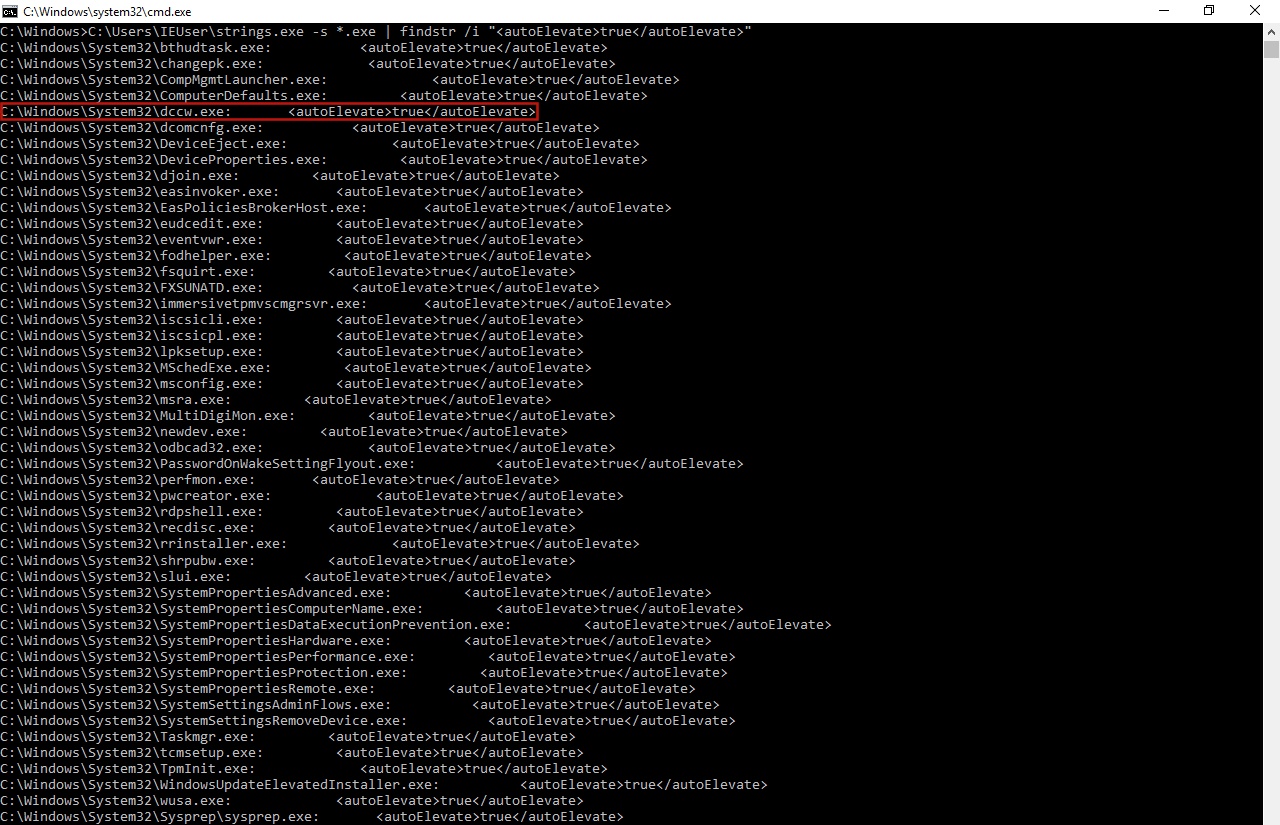
Pour développer un nouveau contournement de l'UAC, il faut d'abord trouver une vulnérabilité dans le système et, plus précisément, une vulnérabilité dans un processus à élévation automatique. Pour obtenir une liste de ces processus, nous avons utilisé l'outil Strings de Sysinternals. Après cela, nous avons pu constater que certains processus à élévation automatique comme « sysprep.exe », « cliconfig.exe », « inetmgr.exe », « consent.exe » ou « CompMgmtLauncher.exe » présentaient (certains présentent encore) des vulnérabilités permettant l'exécution d'un « bypass UAC ». Nous avons donc commencé à étudier le fonctionnement d'autres processus à élévation automatique avec l'application Process Monitor (ProcMon) de Sysinternals, mais en nous concentrant sur le processus « dccw.exe ».
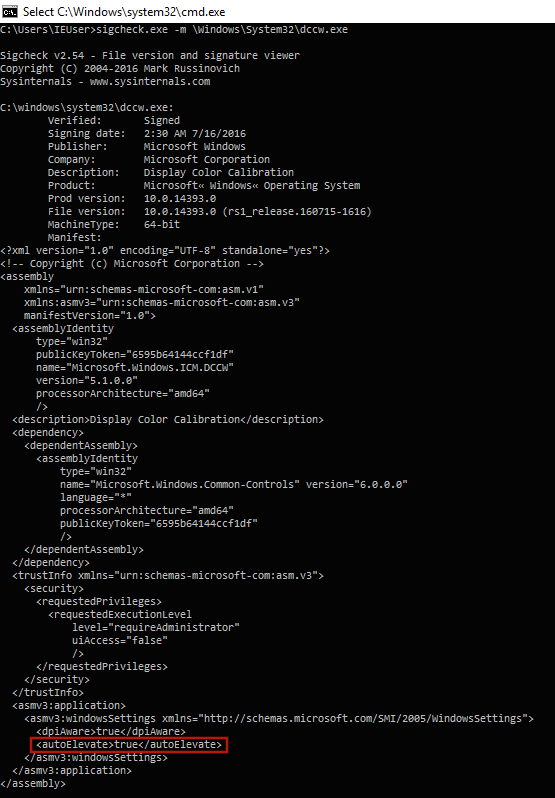
Cependant, avant de commencer à utiliser ProcMon, nous avons d'abord vérifié le manifeste de ces applications avec une autre application de Sysinternals appelée Sigcheck et, bien entendu, dans notre cas, « dccw.exe » est un processus à élévation automatique.
Ensuite, nous avons pu commencer à suivre le flux d'exécution de « dccw.exe » avec ProcMon pour voir si quelque chose d'étrange se produisait, ce que nous avons vérifié immédiatement. À un moment donné, si « dccw.exe » est exécuté en tant que processus 64 bits sur une machine Windows 64 bits, il recherche le répertoire « C:\Windows\System32\dccw.exe.Local\ » pour charger une DLL spécifique appelée « GdiPlus.dll », comme s'il était exécuté sur une machine Windows 32 bits. En revanche, s'il est exécuté en tant que processus 32 bits sur la même machine, le processus recherchera le répertoire « C:\Windows\SysWOW64\dccw.exe.Local\ ». Ensuite, étant donné que celui-ci n'existe pas, le processus cherche toujours un dossier dans le chemin « C:\Windows\WinSxS\ » pour obtenir la DLL souhaitée. Ce dossier porte un nom dont la structure est la suivante :
[architecture]_microsoft.windows.gdiplus_[code_séquentiel]_[version_de_windows]_none_[numéro_séquentiel]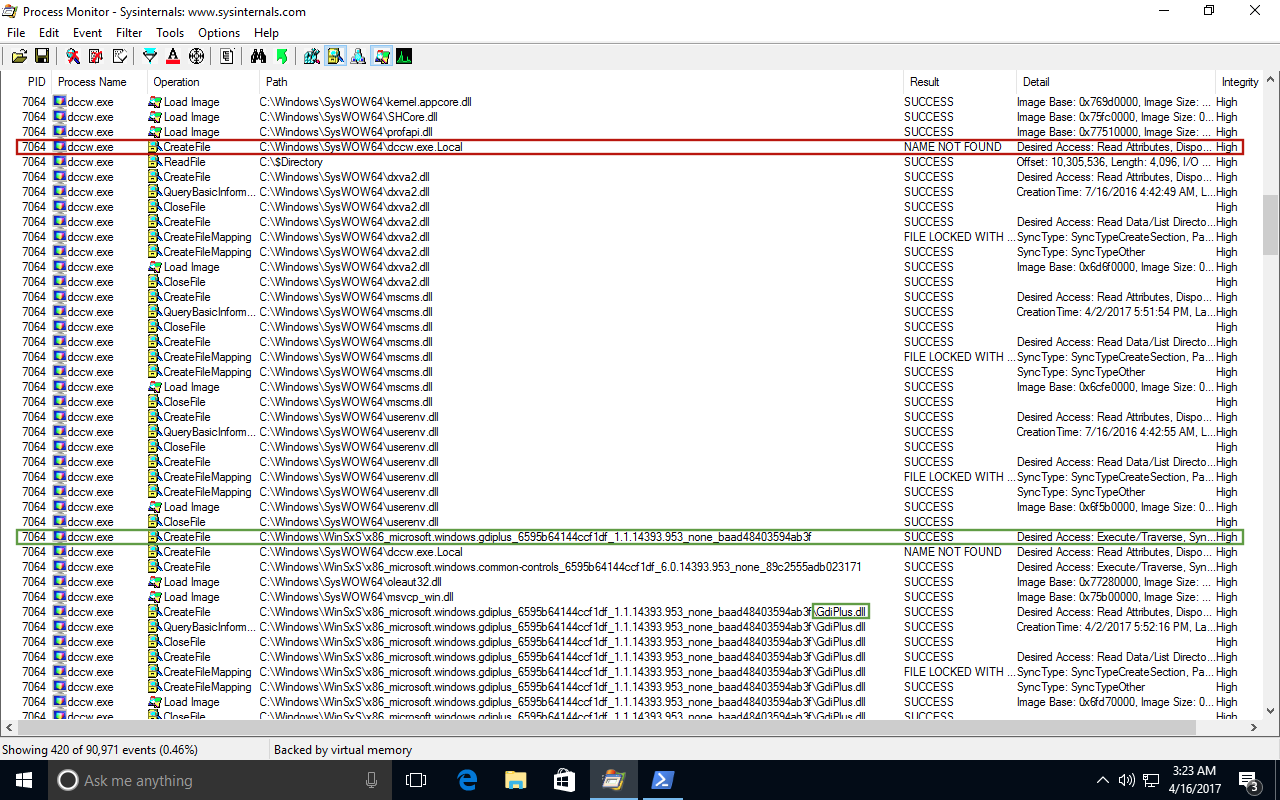
Si nous examinons le répertoire « WinSxS », nous pouvons voir plus d'un dossier correspondant à cette structure, ce qui signifie que « dccw.exe » peut charger la DLL souhaitée à partir de n'importe lequel de ces dossiers. La seule chose dont nous sommes sûrs est que si l'application est invoquée en tant que processus x86, le nom du dossier commencera par la chaîne « x86 », tandis que si elle est exécutée en tant que processus x64, son nom commencera par la chaîne « amd64 ».

Cette situation peut être exploitée pour effectuer un détournement de DLL (DLL hijacking) puis exécuter du code avec une intégrité élevée, sans invite de consentement.
Une fois que nous avons trouvé une erreur lors de l'exécution d'un processus à élévation automatique, nous devons vérifier si elle peut être exploitée ou non. Pour ce faire, nous avons simplement créé le dossier « dccw.exe.Local » dans le chemin souhaité et, dans ce dossier, nous avons créé les dossiers situés dans « WinSxS » qui pouvaient être invoqués par le processus pour charger « GdiPlus.dll », mais sans cette DLL.
Maintenant, si nous exécutons « dccw.exe », nous verrons que le processus a trouvé le dossier « dccw.exe.Local » et l'un des dossiers « WinSxS », mais pas la DLL souhaitée, ce qui génère une erreur. C'est ce que nous attendions, car cette situation peut être exploitée par un attaquant comme nous l'avons mentionné précédemment.
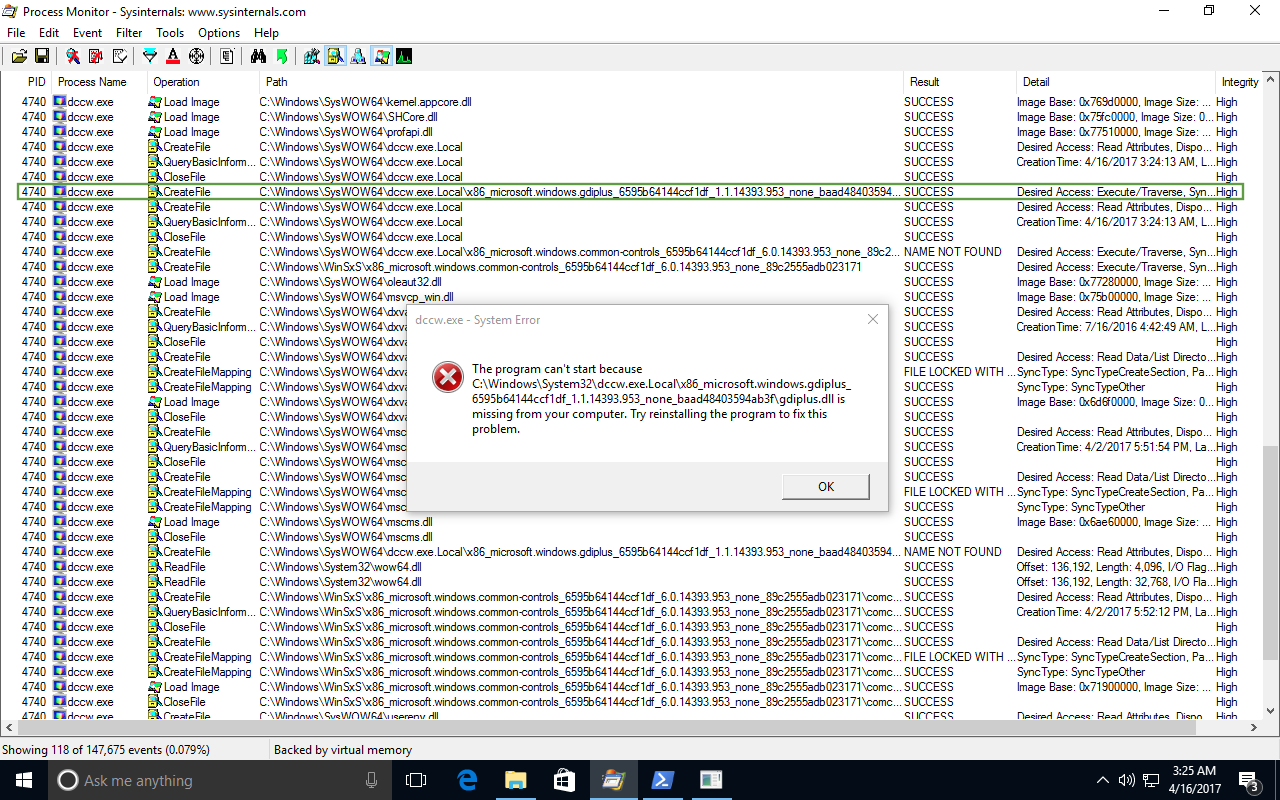
À ce stade, nous savons déjà que nous pouvons contourner l'UAC sur Windows 10 en abusant de « dccw.exe », mais comment ?
La méthode la plus utilisée pour contourner l'UAC est celle développée par Leo Davidson. Cependant, elle effectue une injection de processus pour invoquer l'objet COM IFileOperation, ce qui peut être détecté par certains logiciels antivirus. Une meilleure approche consiste donc à utiliser celle appelée Masquerade PEB, utilisée par Cn33liz dans son propre contournement de l'UAC.
De plus, nous devons modifier la façon dont IFileOperation est invoqué dans les versions plus récentes de Windows 10, car la méthode de Leo Davidson déclenche l'UAC à partir de la build 15002. La manière d'invoquer cette opération est donc la même que l'originale, mais sans les indicateurs d'opération « FOF_SILENT », « FOFX_SHOWELEVATIONPROMPT » et « FOF_NOERRORUI ».
Avant d'exécuter l'exploit, il est important de vérifier certains aspects afin de ne pas l'exécuter sans succès et de déclencher ainsi des alarmes. La première chose que nous vérifions est la version de build de Windows, car certaines versions ne sont pas vulnérables à notre exploit (celles dont la version de build est inférieure à 7600). Ensuite, nous vérifions que nous ne disposons pas encore des droits administrateur ; si c'était le cas, il n'y aurait aucune raison d'exécuter le script. Puis, nous vérifions les paramètres de l'UAC afin de confirmer qu'ils ne sont pas définis sur « Toujours notifier » (« Always notify »), car si c'était le cas, notre exploit serait inutile. Enfin, nous vérifions si l'utilisateur appartient au groupe des administrateurs, car, dans le cas contraire, l'exploit échouerait.
