 l20170217b/cve-2024-51747
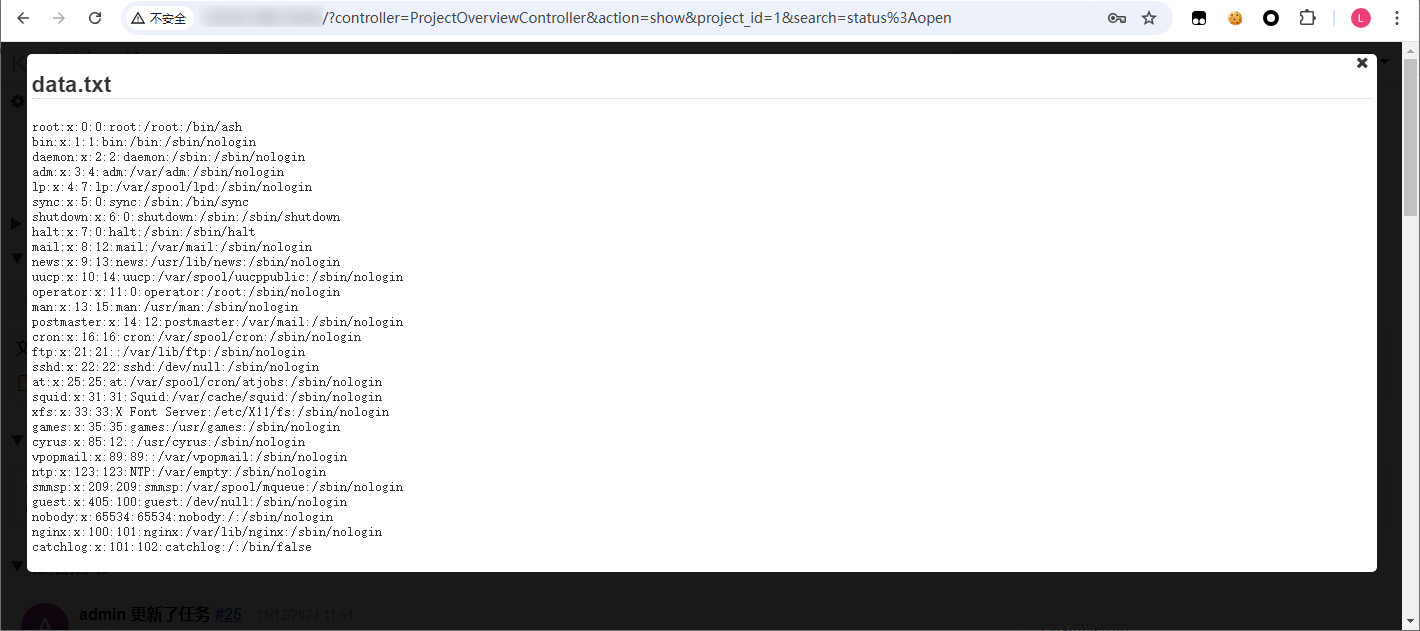
Preuve de concept pour CVE-2024-51747 permettant la lecture et la suppression de fichiers authentifiées via la manipulation de la base de données SQLite dans le panneau d'administration d'une application web.

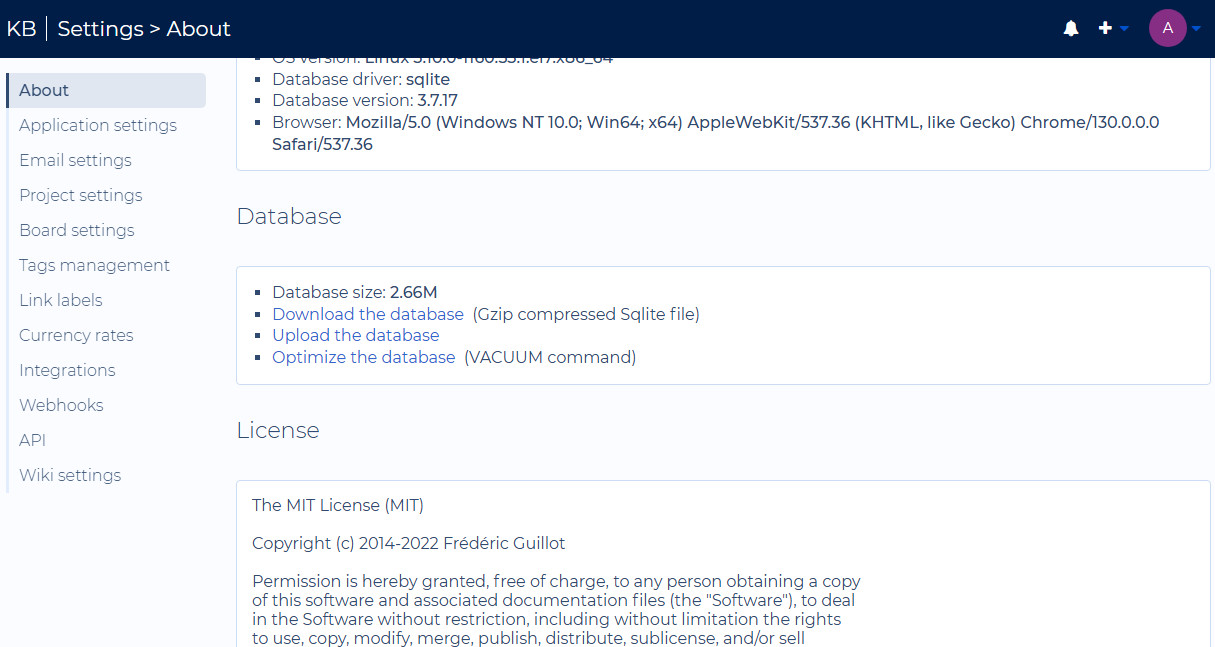
Connectez-vous avec un compte administrateur et téléchargez la base de données dans les paramètres système
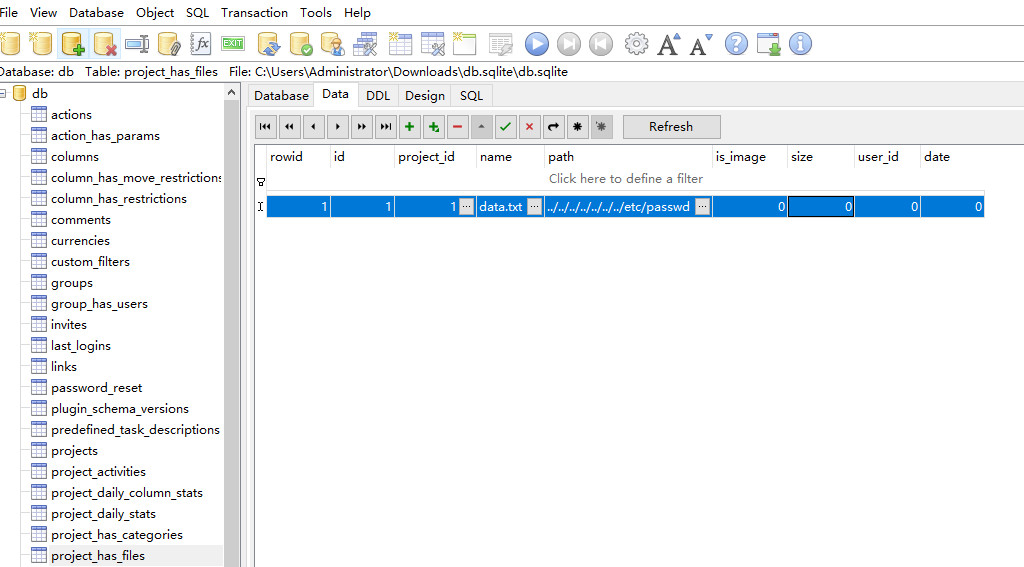
Modifiez project_has_files dans la base de données sqlite.db
Compressez le fichier sqlite.db modifié avec gzip et téléversez-le. Après l'avoir téléversé dans le projet et avoir cliqué sur le fichier pour l'afficher/télécharger, l'attaquant peut lire et supprimer n'importe quel fichier du serveur.

