 knightswd/nopacscan
Scanne les contrôleurs de domaine Active Directory pour détecter les CVE-2021-42287 et CVE-2021-42278 en interrogeant le DNS pour tous les DC et en analysant les structures PAC pour le type 0x10, améliorant ainsi la précision de détection par rapport aux méthodes LDAP/SAMR.

NoPacScan est un scanner pour CVE-2021-42287/CVE-2021-42278. Il scanne plus de contrôleurs de domaine que le script d'origine, et de manière plus précise. Il scanne les DC via la recherche DNS _msdcs.aaa.com, ce qui est plus fiable que LDAP et SAMR, et il scanne automatiquement tous les DC trouvés. Si vous utilisez LDAP ou SAMR, vous risquez de manquer certains DC retirés du DC principal. Pour plus de précision, il scanne le PAC où le type est égal à 0x10, qui correspond au principal correctif de Microsoft pour cette vulnérabilité.
Nopac漏洞扫描器,相比其他扫描器能更加精确的扫描更多的DC,通过dns查询_msdcs.aaa.com来获取所有的域控制器(相比其他脚本的LDAP获取SAMR协议,通过dns查询能找到那些已经脱域但未在dns中注销的DC)。然后自动扫描所有获取到的DC。漏洞扫描的方式主要是通过获取到解密的PAC文件并查找其中是否有类型为0x10的结构体。(微软打补丁的主要位置)
Python3.5+impacket
usage: NopacScan.py [-h] [-debug] [-hashes LMHASH:NTHASH] [-dc-ip ip address] [-dns-ip dns ip address] [-dns-port dns port] credentials

positional arguments:
  credentials           domain/username[:password]

optional arguments:
  -h, --help            show this help message and exit
  -debug                Turn DEBUG output ON

authentication:
  -hashes LMHASH:NTHASH
                        NTLM hashes, format is LMHASH:NTHASH
  -dc-ip ip address     IP Address of the domain controller.
  -dns-ip dns ip address
                        Dns search Ip(default is DC-IP)
  -dns-port dns port    Dns search port (default is 53) scan with
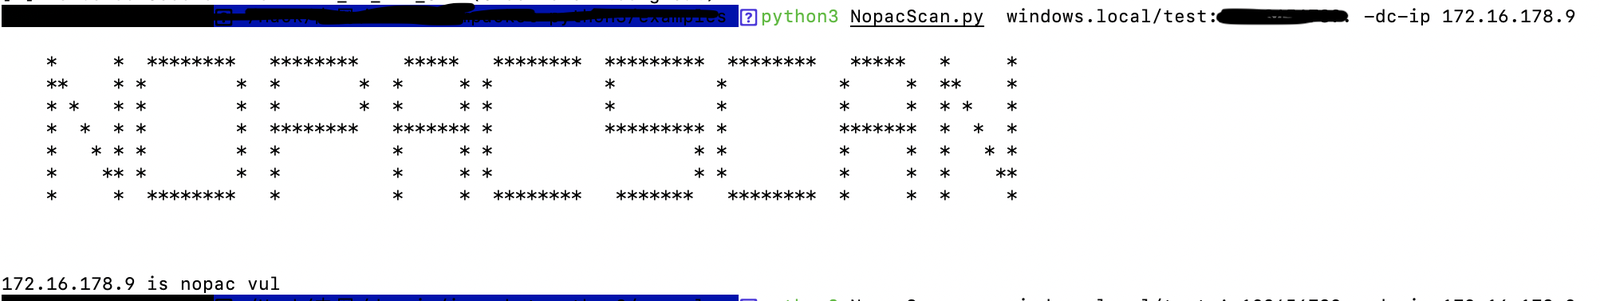
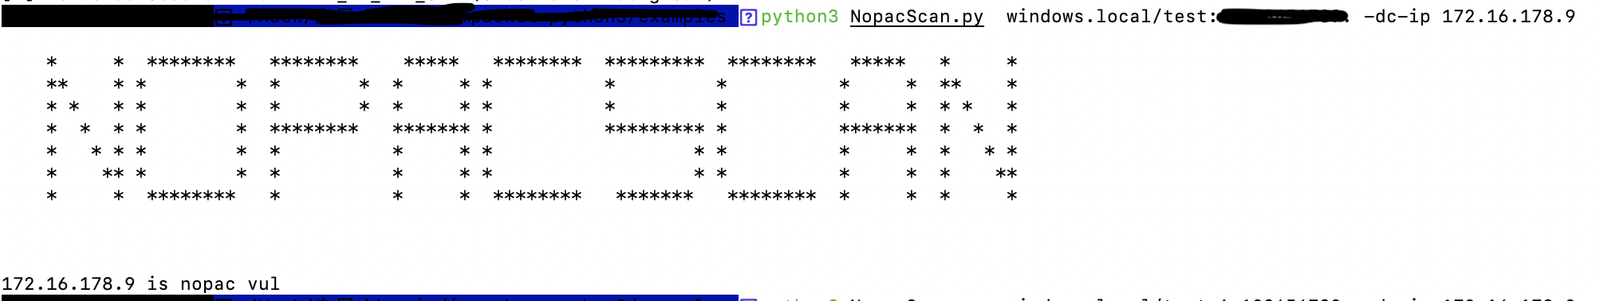
python3 NopacScan.py windows.local/test:aaaa -dc-ip 172.16.178.9
scan with a dc-ip(with this dc ip ,it will find more DC with dns search and automatically scan other DC), if you have a dns ip,you can add it with -dns-ip.
通过dc-ip传入域控地址后,将默认通过DC的dns服务器来进行dns查询,并自动扫描所有查询到的DC。