 khast3x/redcloud
Déploiement automatisé d'infrastructure Red Team avec Docker



Version précoce. Suivez-moi sur Twitter pour rester informé du développement de Redcloud.
💁☁️🐚🌱
Démarrage rapide - Architecture - Cas d'utilisation - Captures d'écran
Redcloud est une boîte à outils puissante et conviviale pour déployer une infrastructure Red Team complète en utilisant Docker. Exploitez la vitesse du cloud pour vos outils. Déploie en quelques minutes. Utilisez-la et gérez-la avec son interface web élégante.
Idéal pour vos tests d'intrusion, terrains d'entraînement, red teaming et chasses aux bugs !
Auto-hébergez votre infrastructure d'attaque sans douleur, déployez votre propre infrastructure offensive vivante, scalable et résiliente en quelques minutes.
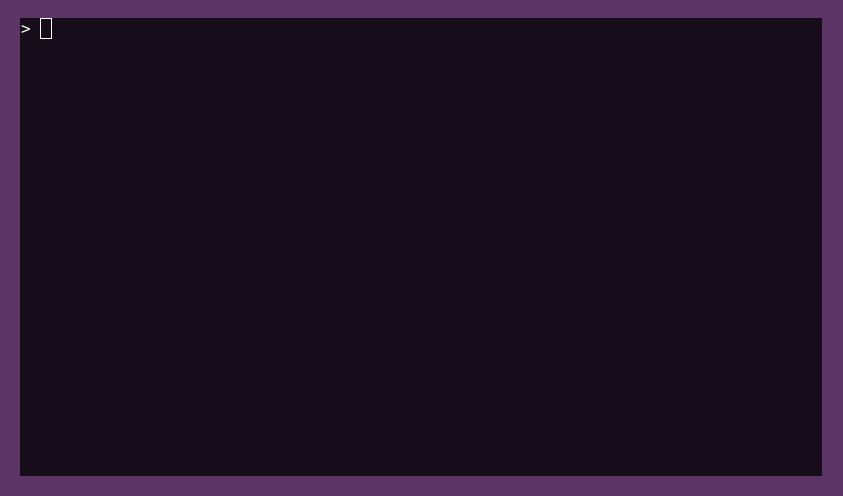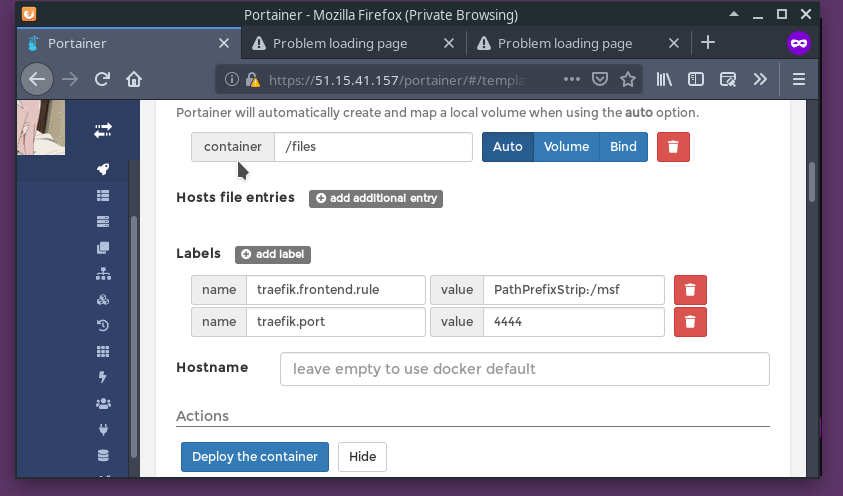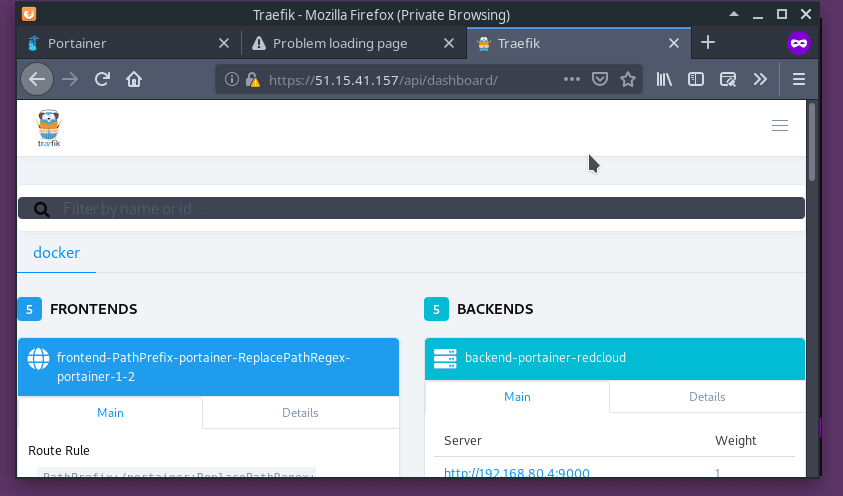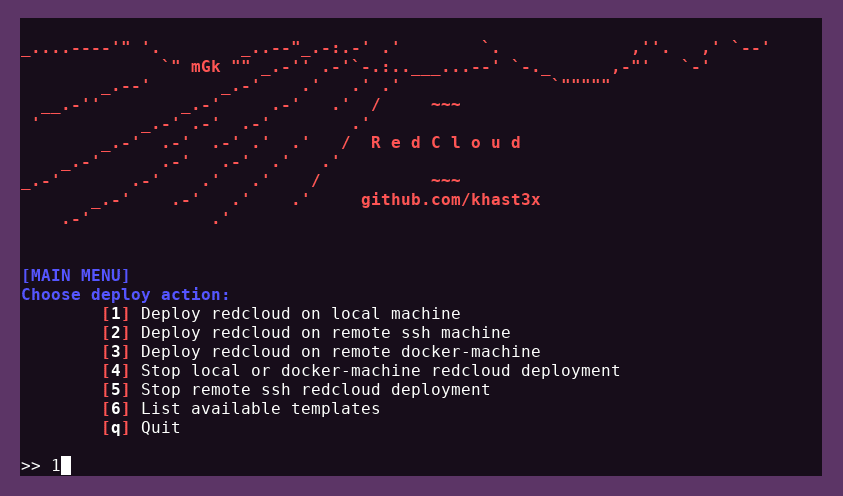
La démo suivante montre le déploiement de Redcloud via SSH, suivi de Metasploit. Ensuite, nous examinons Traefik et un volume live attaché à Metasploit. Enfin, nous vérifions que la base de données de Metasploit est fonctionnelle avec le terminal web, supprimons le conteneur, et terminons Redcloud.
cat ~/.ssh/id_rsa.pub | ssh root@your-deploy-target-ip 'cat >> .ssh/authorized_keys'
eval (docker-machine env default)
python --version
Déploiement:```bash
> git clone https://github.com/khast3x/redcloud.git
> cd redcloud
> python redcloud.py
Redcloud utilise PyYAML pour afficher la liste des modèles disponibles. Il est installé par défaut sur la plupart des systèmes.
Si ce n'est pas le cas, exécutez simplement :```bash
pip install -r requirements.txt
Redcloud a 3 méthodes de déploiement différentes :
1. **Localement**
2. **À distance, via ssh**. Nécessite que votre clé publique soit dans le fichier `authorized_keys` de votre cible.
3. **À distance, via docker-machine**. Exécutez la ligne `eval (docker-machine env deploy_target)` pour précharger votre environnement avec votre docker-machine, puis lancez `redcloud.py`. Redcloud devrait détecter automatiquement votre docker-machine et mettre en évidence les éléments de menu pertinents pour un déploiement docker-machine.

___

<h4 align="center">
  <b>Modèles</b>
  <br>
  <br>

</h4>
<p align="center">
  <img src="https://assets.kitploit.com/production/public/readmes/345/e38f19fa9cc10216030f7856b99170a4ac7c35399c2dd9daf19156a6e9b75e46.png" width="540" title="Modèles Redcloud">
</p>

___

**En bref,**

`redcloud.py` déploie une pile [Portainer](https://www.portainer.io/), **préchargée avec de nombreux modèles d'outils pour vos engagements offensifs**, propulsée par Docker. Une fois déployé, contrôlez Redcloud avec [l'interface web](#captures-d'écran). Utilise [Traefik](https://traefik.io/) comme proxy inverse. Déploiement à distance facile vers votre serveur cible en utilisant le `ssh` système ou `docker-machine`.


* :rocket: Vous avez toujours voulu lancer un Kali dans le cloud en quelques clics ?
* :package: Avoir des silos propres entre vos outils, techniques et étapes ?
* :ambulance: Surveiller la santé de vos scans et C2 ?
* :fire: Éviter les tâches d'administration système pour configurer une campagne de phishing et pirater plus vite ?
* :smiling_imp: Curieux de savoir comment vous construiriez *la* infrastructure d'attaque idéale ?


Utilisez l'interface web pour surveiller, gérer et **interagir avec chaque conteneur**. Utilisez le terminal web réactif comme vous le feriez avec le vôtre. Créez des volumes, des réseaux et des redirections de ports à l'aide de l'interface simple de Portainer.

Déployez et gérez tous vos outils et techniques préférés avec la puissance d'Internet de qualité centre de données :rocket:

___

*Dans la section suivante, nous irons plus en détail dans les concepts de conception de Redcloud. Vous pouvez commencer sans avoir à plonger dedans.*

___

* :book: **Table des matières**
  - [Introduction](#introduction)
  - [Fonctionnalités](#fonctionnalités)
  - [Démarrage rapide](#démarrage-rapide)
  - [Détails](#détails)
    - [Architecture de Redcloud](#architecture-de-redcloud)
    - [Flux de déploiement](#flux-de-déploiement)
    - [Réseaux](#réseaux)
    - [Volumes](#volumes)
    - [Accéder aux conteneurs depuis le terminal](#accéder-aux-conteneurs-depuis-le-terminal)
    - [Accéder aux fichiers](#accéder-aux-fichiers)
    - [Certificats SSL](#certificats-ssl)
    - [Arrêter Redcloud](#arrêter-redcloud)
    - [Modèles d'applications Portainer](#modèles-dapplications-portainer)
    - [Proxy inverse Traefik](#proxy-inverse-traefik)
    - [Considérations de sécurité de Redcloud](#considérations-de-sécurité-de-redcloud)
  - [Candidats de déploiement testés](#candidats-de-déploiement-testés)
  - [Dépannage](#dépannage)
  - [Cas d'utilisation](#cas-dutilisation)
  - [Captures d'écran](#captures-décran)
  - [Guide de contribution](#guide-de-contribution)
  - [Hébergement de Redcloud](#hébergement-de-redcloud)
  - [Inspirations et remerciements](#inspirations-et-remerciements)

___

## Détails

### Architecture de Redcloud

* `redcloud.py`: Démarre/Arrête l'interface Web et les Modèles d'applications, en utilisant Docker et Portainer.
* `portainer`: Interface web Portainer.
* `traefik`: Conteneur proxy inverse Traefik pour l'interface web, l'api et les conteneurs de fichiers. Certains modèles ont des routes préconfigurées pour plus de commodité. Voir le `templates.yml`.
* `templates`: Conteneur `http.server` python3 qui alimente les Modèles d'applications. Vit dans un réseau "interne".
* `cert_gen`: Le conteneur [omgwtfssl](https://github.com/paulczar/omgwtfssl) qui génère les certificats SSL en utilisant les meilleures pratiques courantes.
* https://your-server-ip/portainer: Interface web Redcloud une fois déployée.
* https://your-server-ip/files: Volume `redcloud_files` de Redcloud. Vous pouvez également accéder au contenu du conteneur `redcloud_log`, protégé par le même `.htpasswd` que Traefik. Identifiants par défaut : `admin:Redcloud`
* https://your-server-ip/api: Page de surveillance de l'état de santé du proxy inverse Traefik. Affiche des statistiques en direct sur les itinéraires, les backends, les codes de retour. Affichera également les données de rappel inverse de l'implant si configurées via Traefik.


### Flux de déploiement
