
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
redjoust — Un outil webapp de reconnaissance de sécurité rapide et facile à utiliser, effectue de l'OSINT, de l'analyse et du red-teaming en mode passif et actif. Écrit en nodeJS et Electron. | Kitploit
Outils/GitHubGitHub/kawaiipantsu/redjoust
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceCollecte d'InformationsTests d'IntrusionRed TeamingAnalyse DNS
GitHubkawaiipantsu/redjoust

redjoust

Un outil webapp de reconnaissance de sécurité rapide et facile à utiliser, effectue de l'OSINT, de l'analyse et du red-teaming en mode passif et actif. Écrit en nodeJS et Electron.

Voir le dépôt
30912il y a 4 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
Site web

ᵔᴥᵔ RedJoust

Twitter Follow GitHub issues GitHub closed issues GitHub license GitHub forks GitHub stars

Un outil de reconnaissance de sécurité web rapide et facile à utiliser, qui effectue de l'OSINT, de l'analyse et du red-teaming en mode passif et actif. Écrit en nodeJS et Electron.

RedJoust


Rejoignez la communauté

Rejoignez la communauté de Kawaiipantsu / THUGS(red) et participez aux discussions de développement autour de Redjoust, ou venez simplement nous rendre visite et discuter de tout ce qui touche à la sécurité :) Nous aimons jouer avec la sécurité. Nous avons également des événements CTF et des petits événements howto pour les nouveaux joueurs.

THUGS(red) Discord : https://discord.gg/Xg2jMdvss9

Ça commence à prendre forme !! J'ai maintenant presque toute la logique interne en place, donc je peux commencer à développer un peu plus sur les éléments de collecte de renseignements.

Revenez plus tard :)

À quoi ça ressemble (ce que je vise)

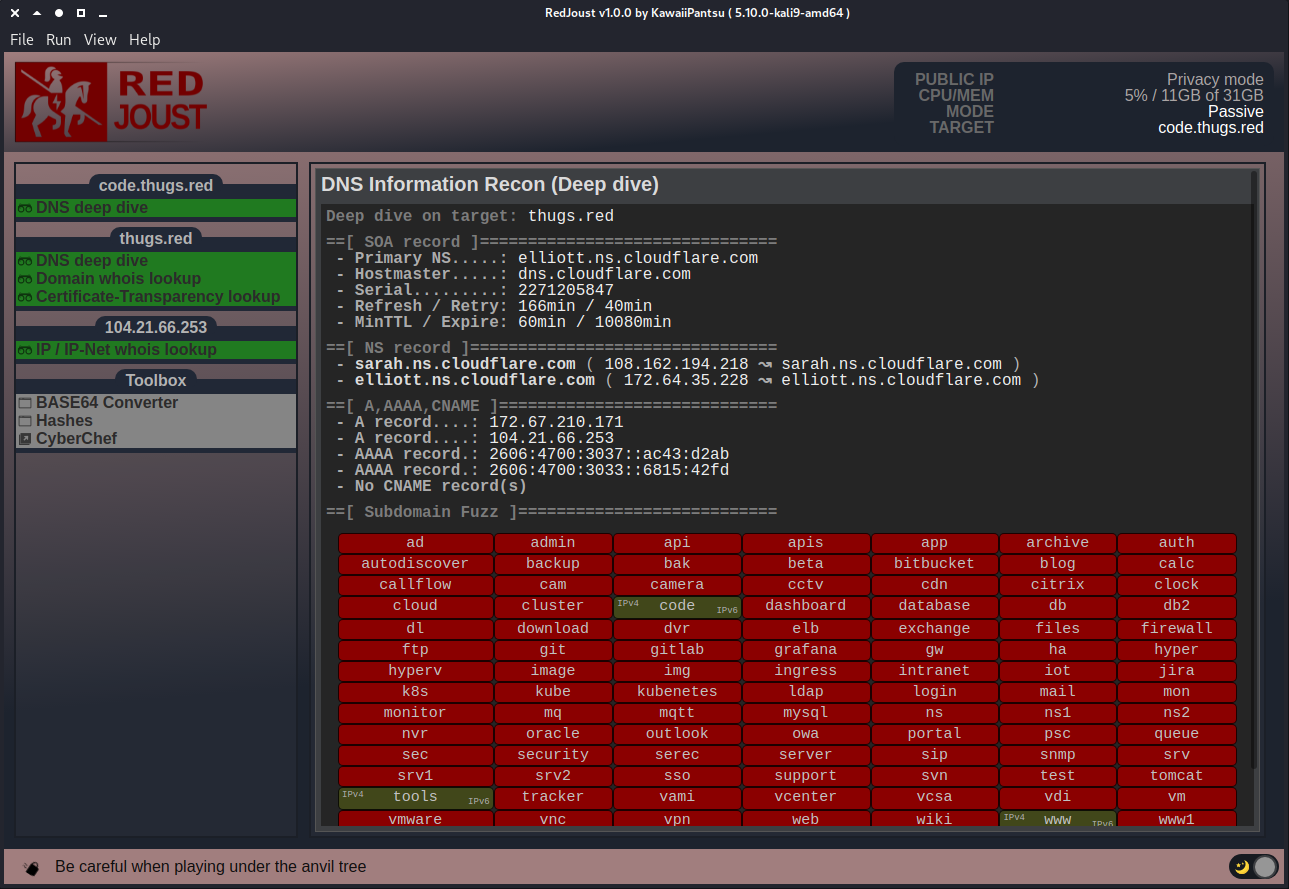
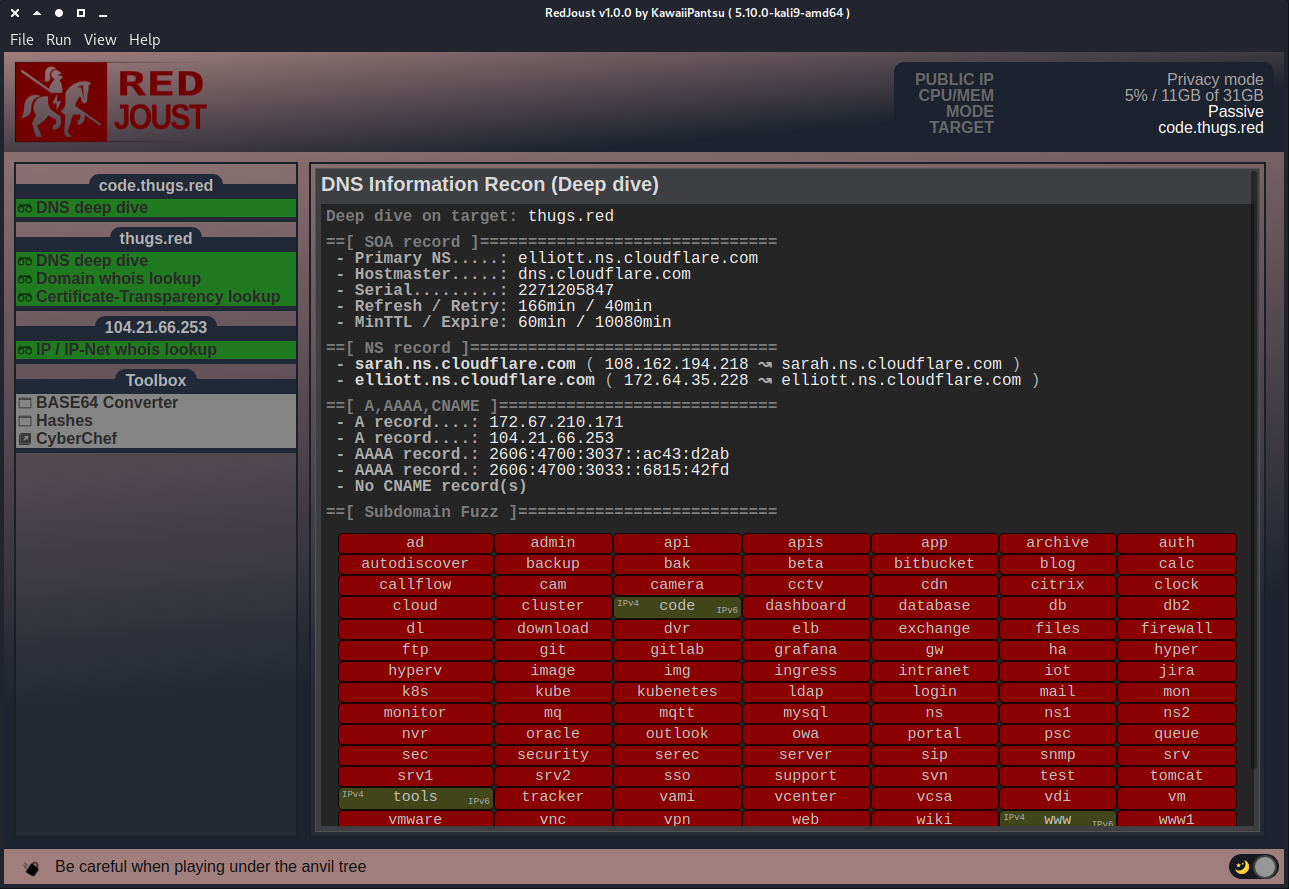
J'ai inclus 2 captures d'écran, je les mettrai à jour régulièrement :)

  • La première est simplement la page par défaut de l'application web où vous pouvez voir que j'ai défini TARGET et MODE, puis les éléments d'information pertinents sont affichés et la cible est analysée et répartie dans d'autres sections de menu, chacune avec ses propres éléments d'information pertinents !
  • La seconde montre d'autres cas que je voulais présenter, par exemple la vue Toolbox de Base64.

Vue principale

Vue approfondie DNS

Affichage du client whois interne

Vue Toolbox Base64

Vue Toolbox des hachages

État d'avancement

Télécharger l’outil