Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CANalyse — Un outil d'analyse et d'attaque de réseaux de véhicules. | Kitploit
Outils/GitHubGitHub/kartheeklade/canalyse
ExploitationHacking MatérielOutil d'Accès à Distance
GitHubkartheeklade/canalyse

CANalyse

Un outil d'analyse et d'attaque de réseaux de véhicules.

Voir le dépôt
1201834il y a 5 ansVérifié par Kitploit
Partager

CANalyse

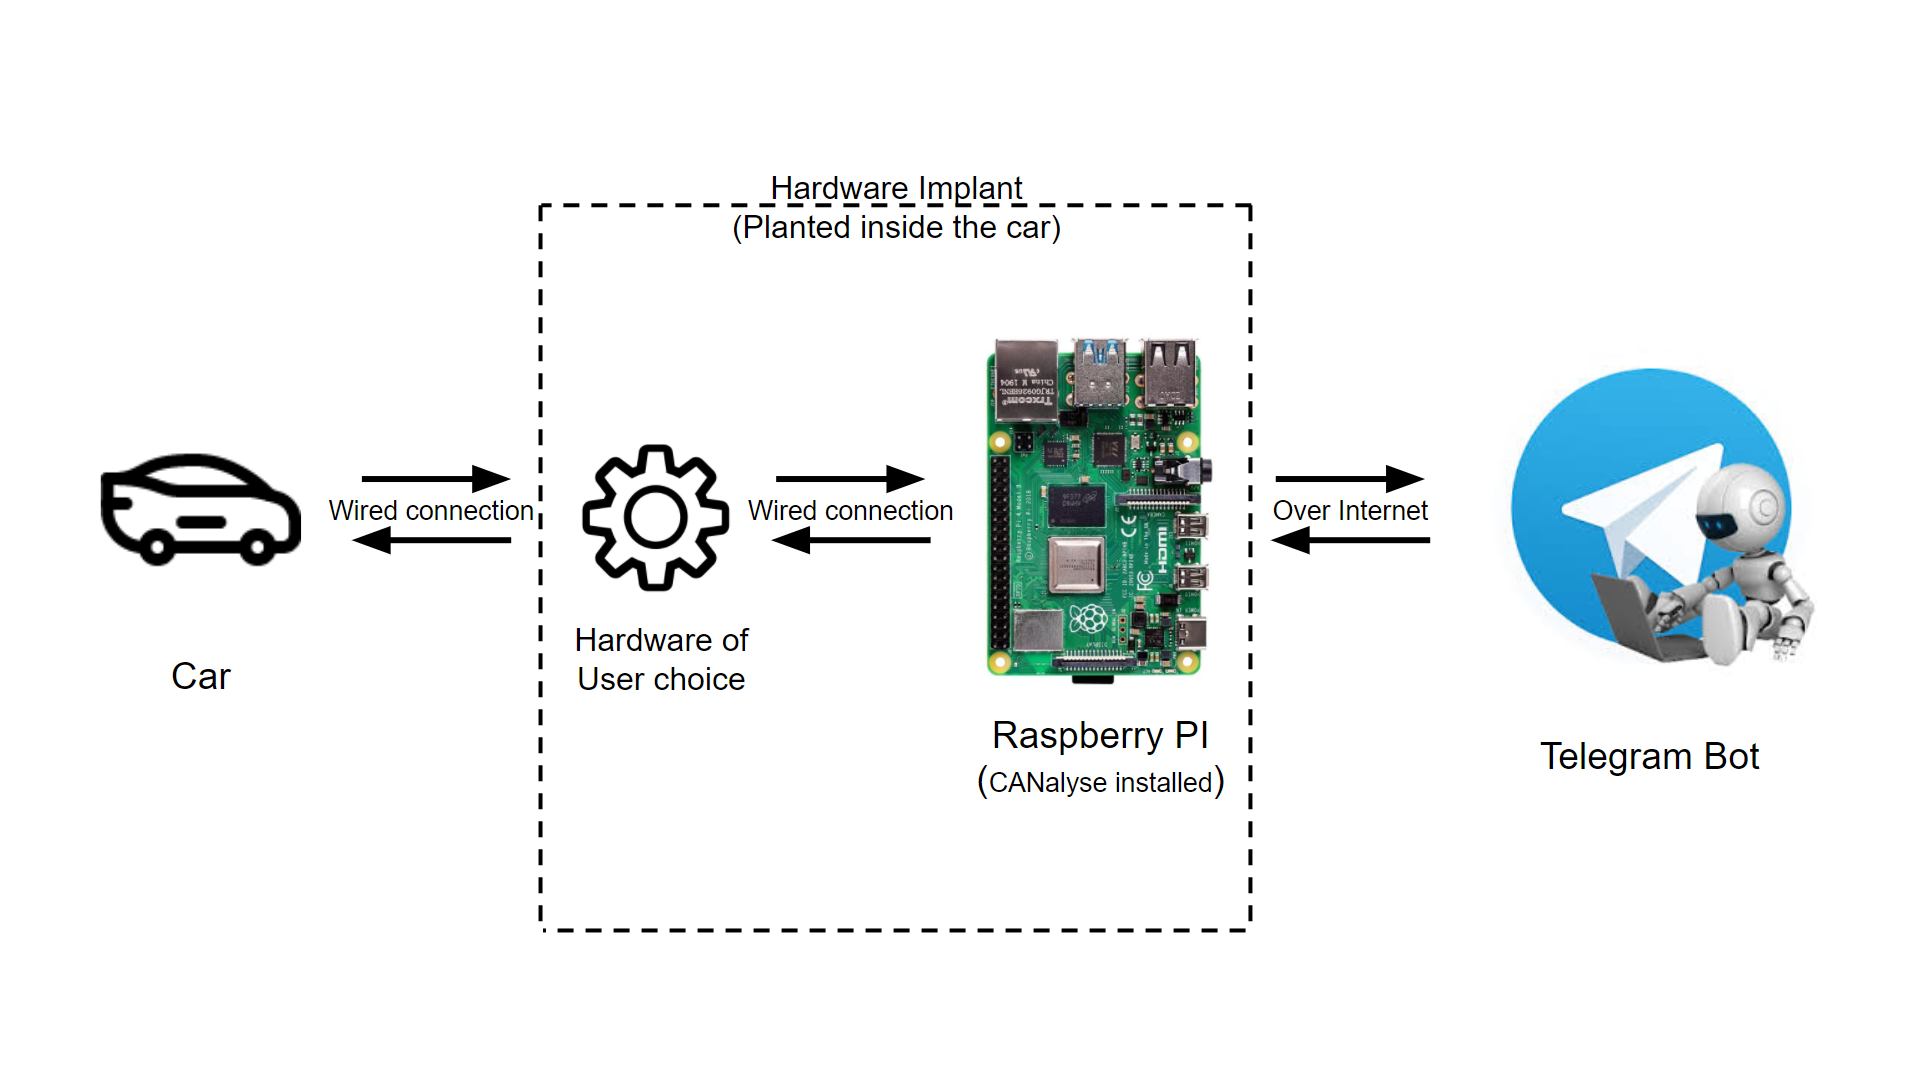
CANalyse est un outil conçu pour analyser les fichiers journaux afin de trouver automatiquement des ensembles de données uniques et capable de se connecter à des interfaces utilisateur simples telles que Telegram. Essentiellement, lors de l'utilisation de cet outil, l'attaquant peut fournir un ID de bot et utiliser l'outil sur Internet via le bot Telegram. CANalyse est conçu pour être placé à l'intérieur d'un raspberry-PI et capable d'exploiter le véhicule via un bot Telegram en enregistrant et en analysant les journaux de trafic/données réseau, comme une porte dérobée matérielle implantée dans une voiture.

Un prérequis pour utiliser cet outil est que l'implant matériel soit déjà installé dans la voiture et capable de communiquer avec les canaux réseau/de communication à l'intérieur du véhicule.

Expliqué ici ℹ️

  • Medium Blog
  • Youtube

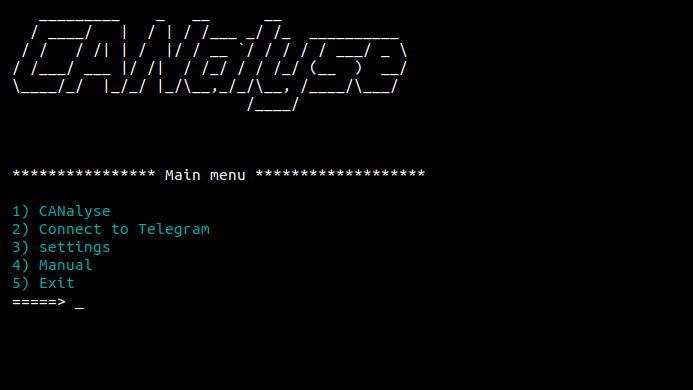
Disposition de l'outil

Prérequis :

  • Python3
  • pip3
  • les dépendances de la bibliothèque sont listées dans le fichier requirements.txt.

Installation de CANalyse :

git clone https://github.com/KartheekLade/CANalyse.git
cd CANalyse
pip3 install -r requirements.txt

Utilisation

cd CANalyse/
python3 canalyse_tool.py

Dépannage

  • Si l'outil génère une erreur "No such device" ou si vous ne pouvez pas voir le trafic, vérifiez l'interface et le canal de communication dans les paramètres.
  • si l'installation automatique des bibliothèques requises n'a pas fonctionné, essayez de l'exécuter avec sudo ou installez-les manuellement.
  • Si vous ne parvenez pas à exécuter correctement les commandes, vérifiez le " menu ".

Prochaines mises à jour (en cours)

  • Un processus de raffinage secondaire pour obtenir une charge utile plus concentrée, qui sera facultatif pour les utilisateurs.
  • Création de paramètres communs dans la CLI et le Bot.
  • Capacité à enregistrer et télécharger plusieurs fichiers.

Remarque :

  • Le code est constamment mis à jour pour corriger les bugs, la gestion des erreurs et une expérience fluide. Si vous rencontrez des problèmes, envoyez un DM ou soulevez un problème, Nous (moi et les contributeurs) serons heureux de vous aider autant que possible.
  • Merci (❤️) aux développeurs qui ont créé python-can et les autres bibliothèques utilisées dans cet outil.

Avertissement ⚠️ !

  • Cet outil est uniquement destiné à des fins d'apprentissage et d'éducation. Moi et les contributeurs ne sommes pas responsables de toute action nuisible.
  • N'utilisez/partagez pas votre nom/ID de bot public, il est conseillé d'utiliser un nom aléatoire.

🤝 Me contacter

Twitter 0xh3nry


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →