 karib0u/rustinel
Détection des points de terminaison pour Windows, Linux et macOS. Règles Sigma, YARA et IOC sur la télémétrie native. Écrit en Rust. Aucun compte cloud requis.


Détection de point de terminaison open source. Trois plateformes. Vos règles.
Exécutez des détections Sigma, YARA et IOC sur la télémétrie native Windows, Linux et macOS.
Écrit en Rust, avec des alertes locales et aucun compte cloud requis.


Apportez votre contenu de détection, surveillez vos points de terminaison et envoyez des alertes aux outils que vous utilisez déjà.
Télécharger | Documentation | Packs de détection | Site web

La détection de point de terminaison doit fonctionner avec les plateformes que vous exécutez et les règles que vous comprenez déjà.
Rustinel réunit la télémétrie native, les formats de détection établis et un format d'alerte commun dans un seul moteur open source.
Les archives de version incluent un binaire, une configuration par défaut et des règles de démonstration afin que vous puissiez vérifier la détection avant de déployer un service.
Nécessite Linux 5.8+ avec prise en charge de BTF.
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel
sudo ./rustinel run
Exécutez dans un PowerShell élevé :
irm https://rustinel.io/install.ps1 | iex
Set-Location rustinel
.\rustinel.exe run
Nécessite le Microsoft Visual C++ Redistributable x64. Voir Prérequis Windows.
La prise en charge de macOS est expérimentale. Effectuez la configuration de la signature et de l'accès complet au disque avant de démarrer le capteur.
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel
sudo ./rustinel run
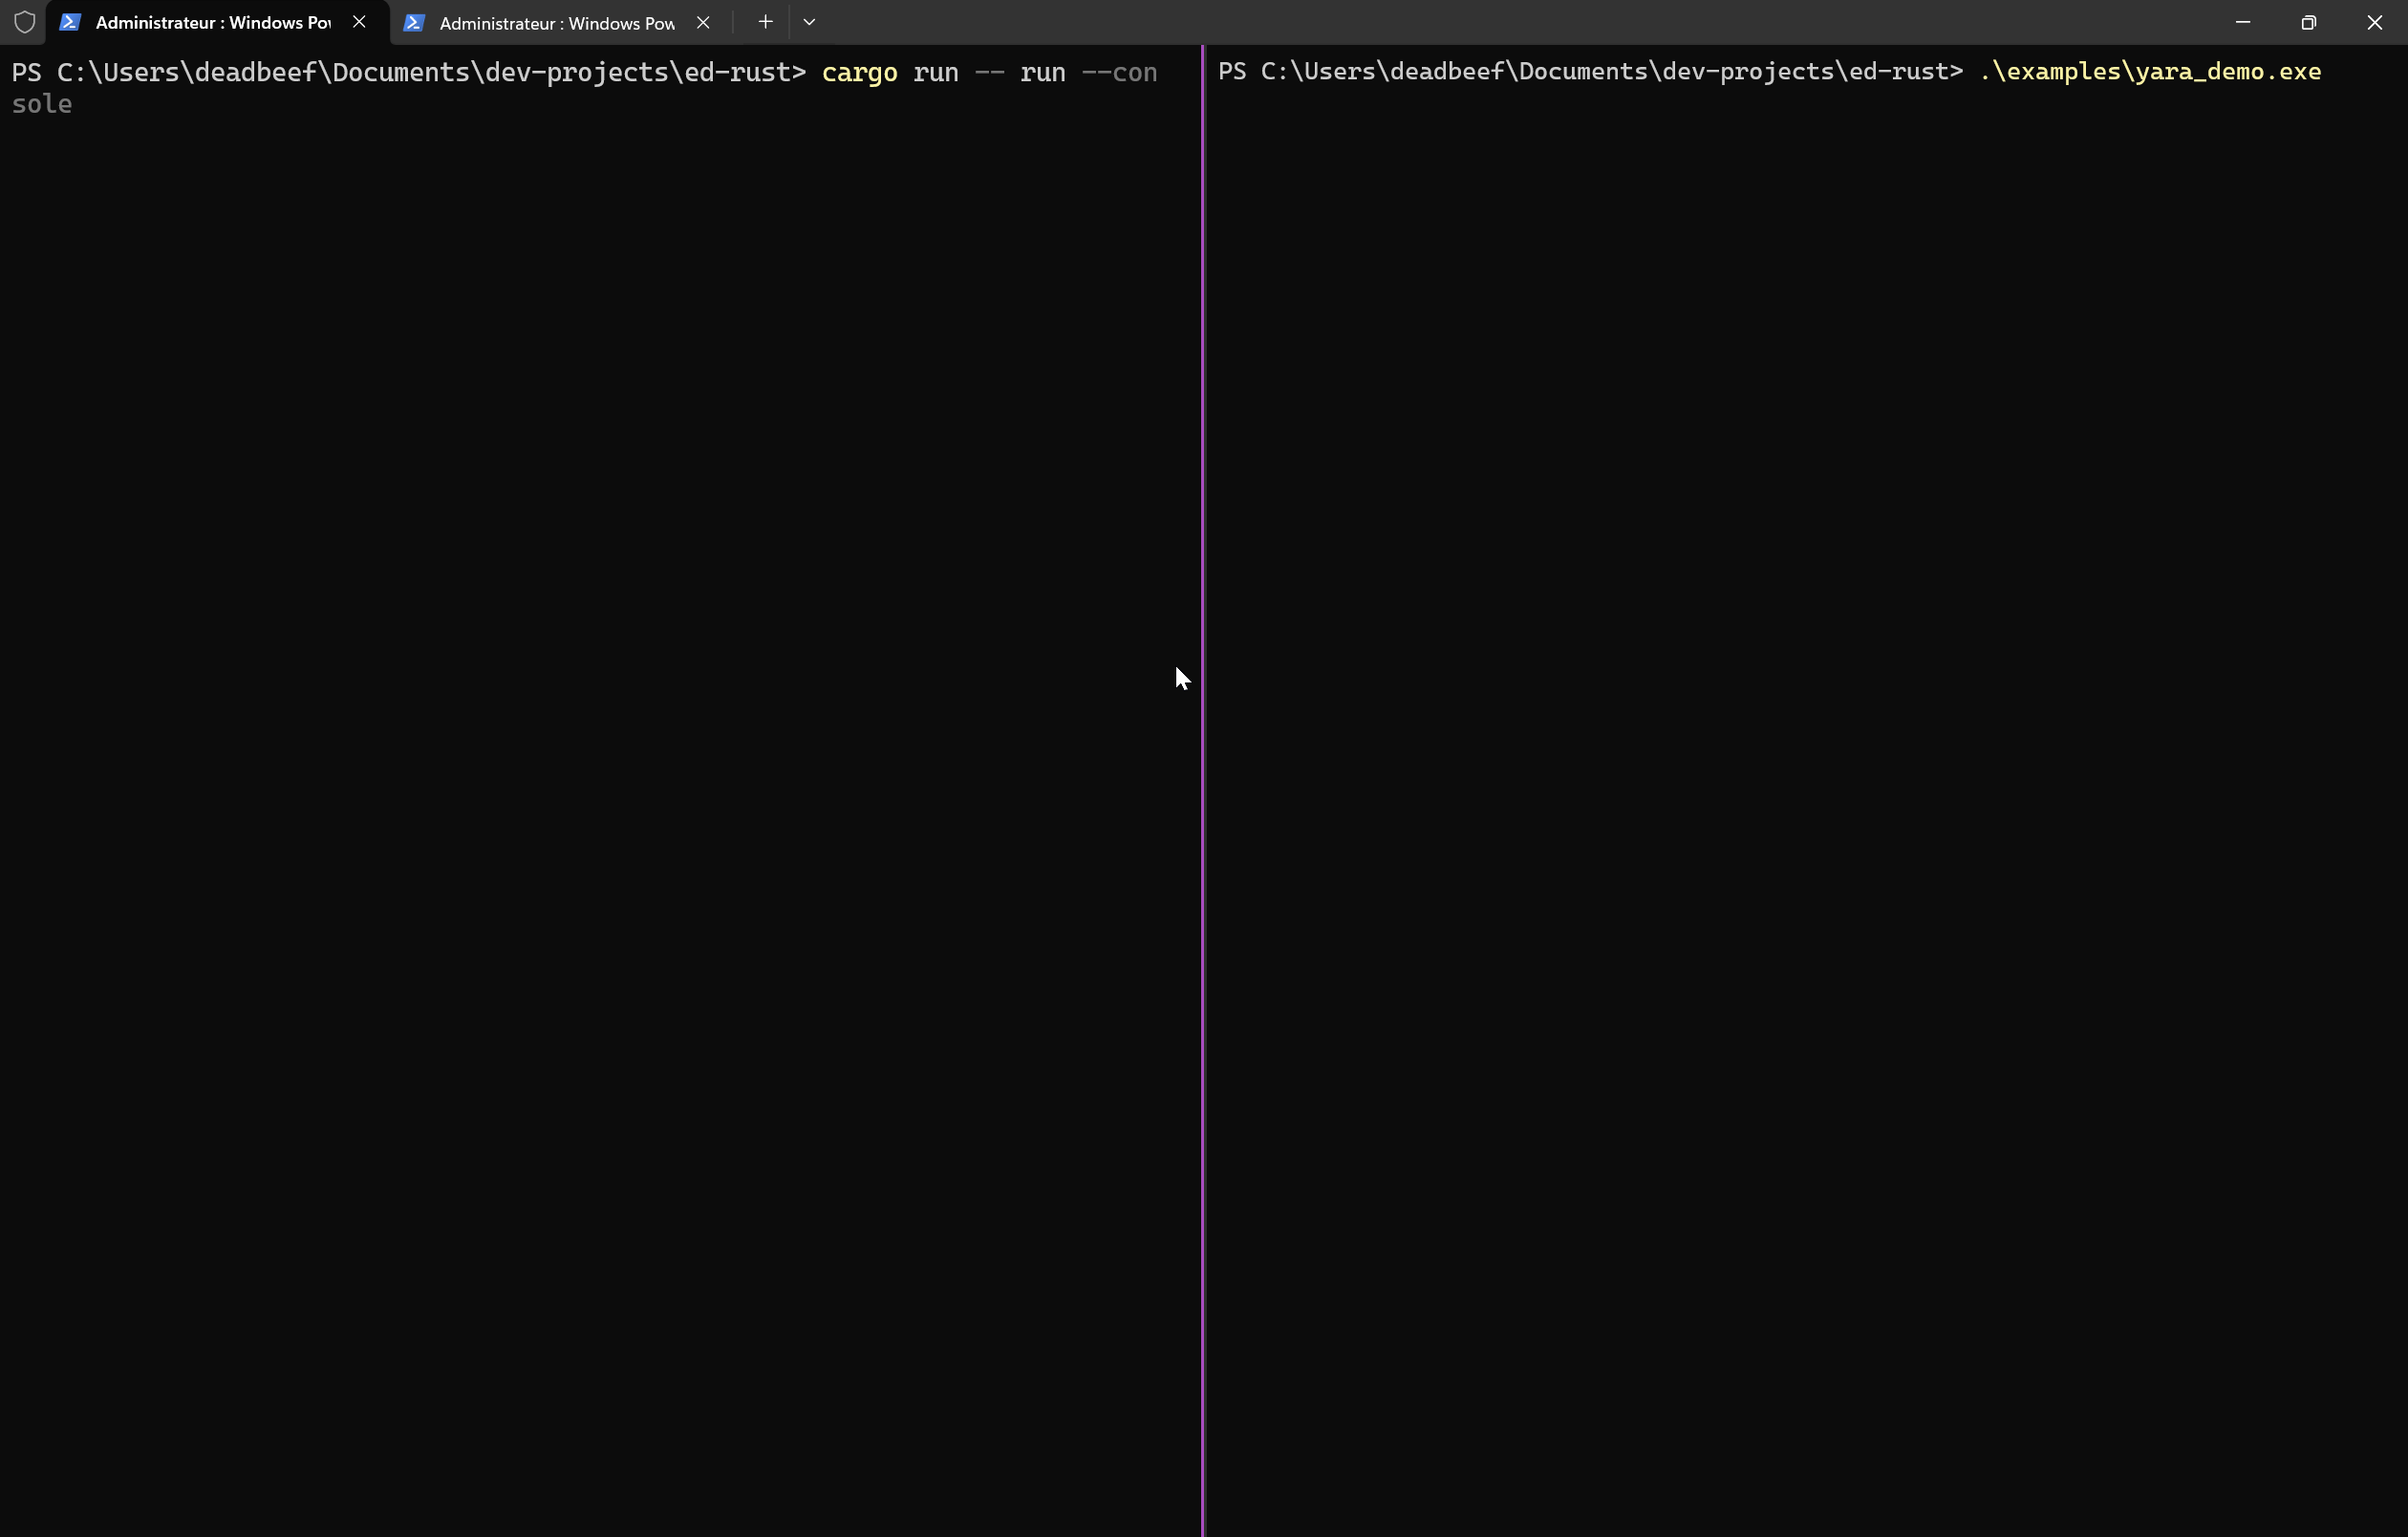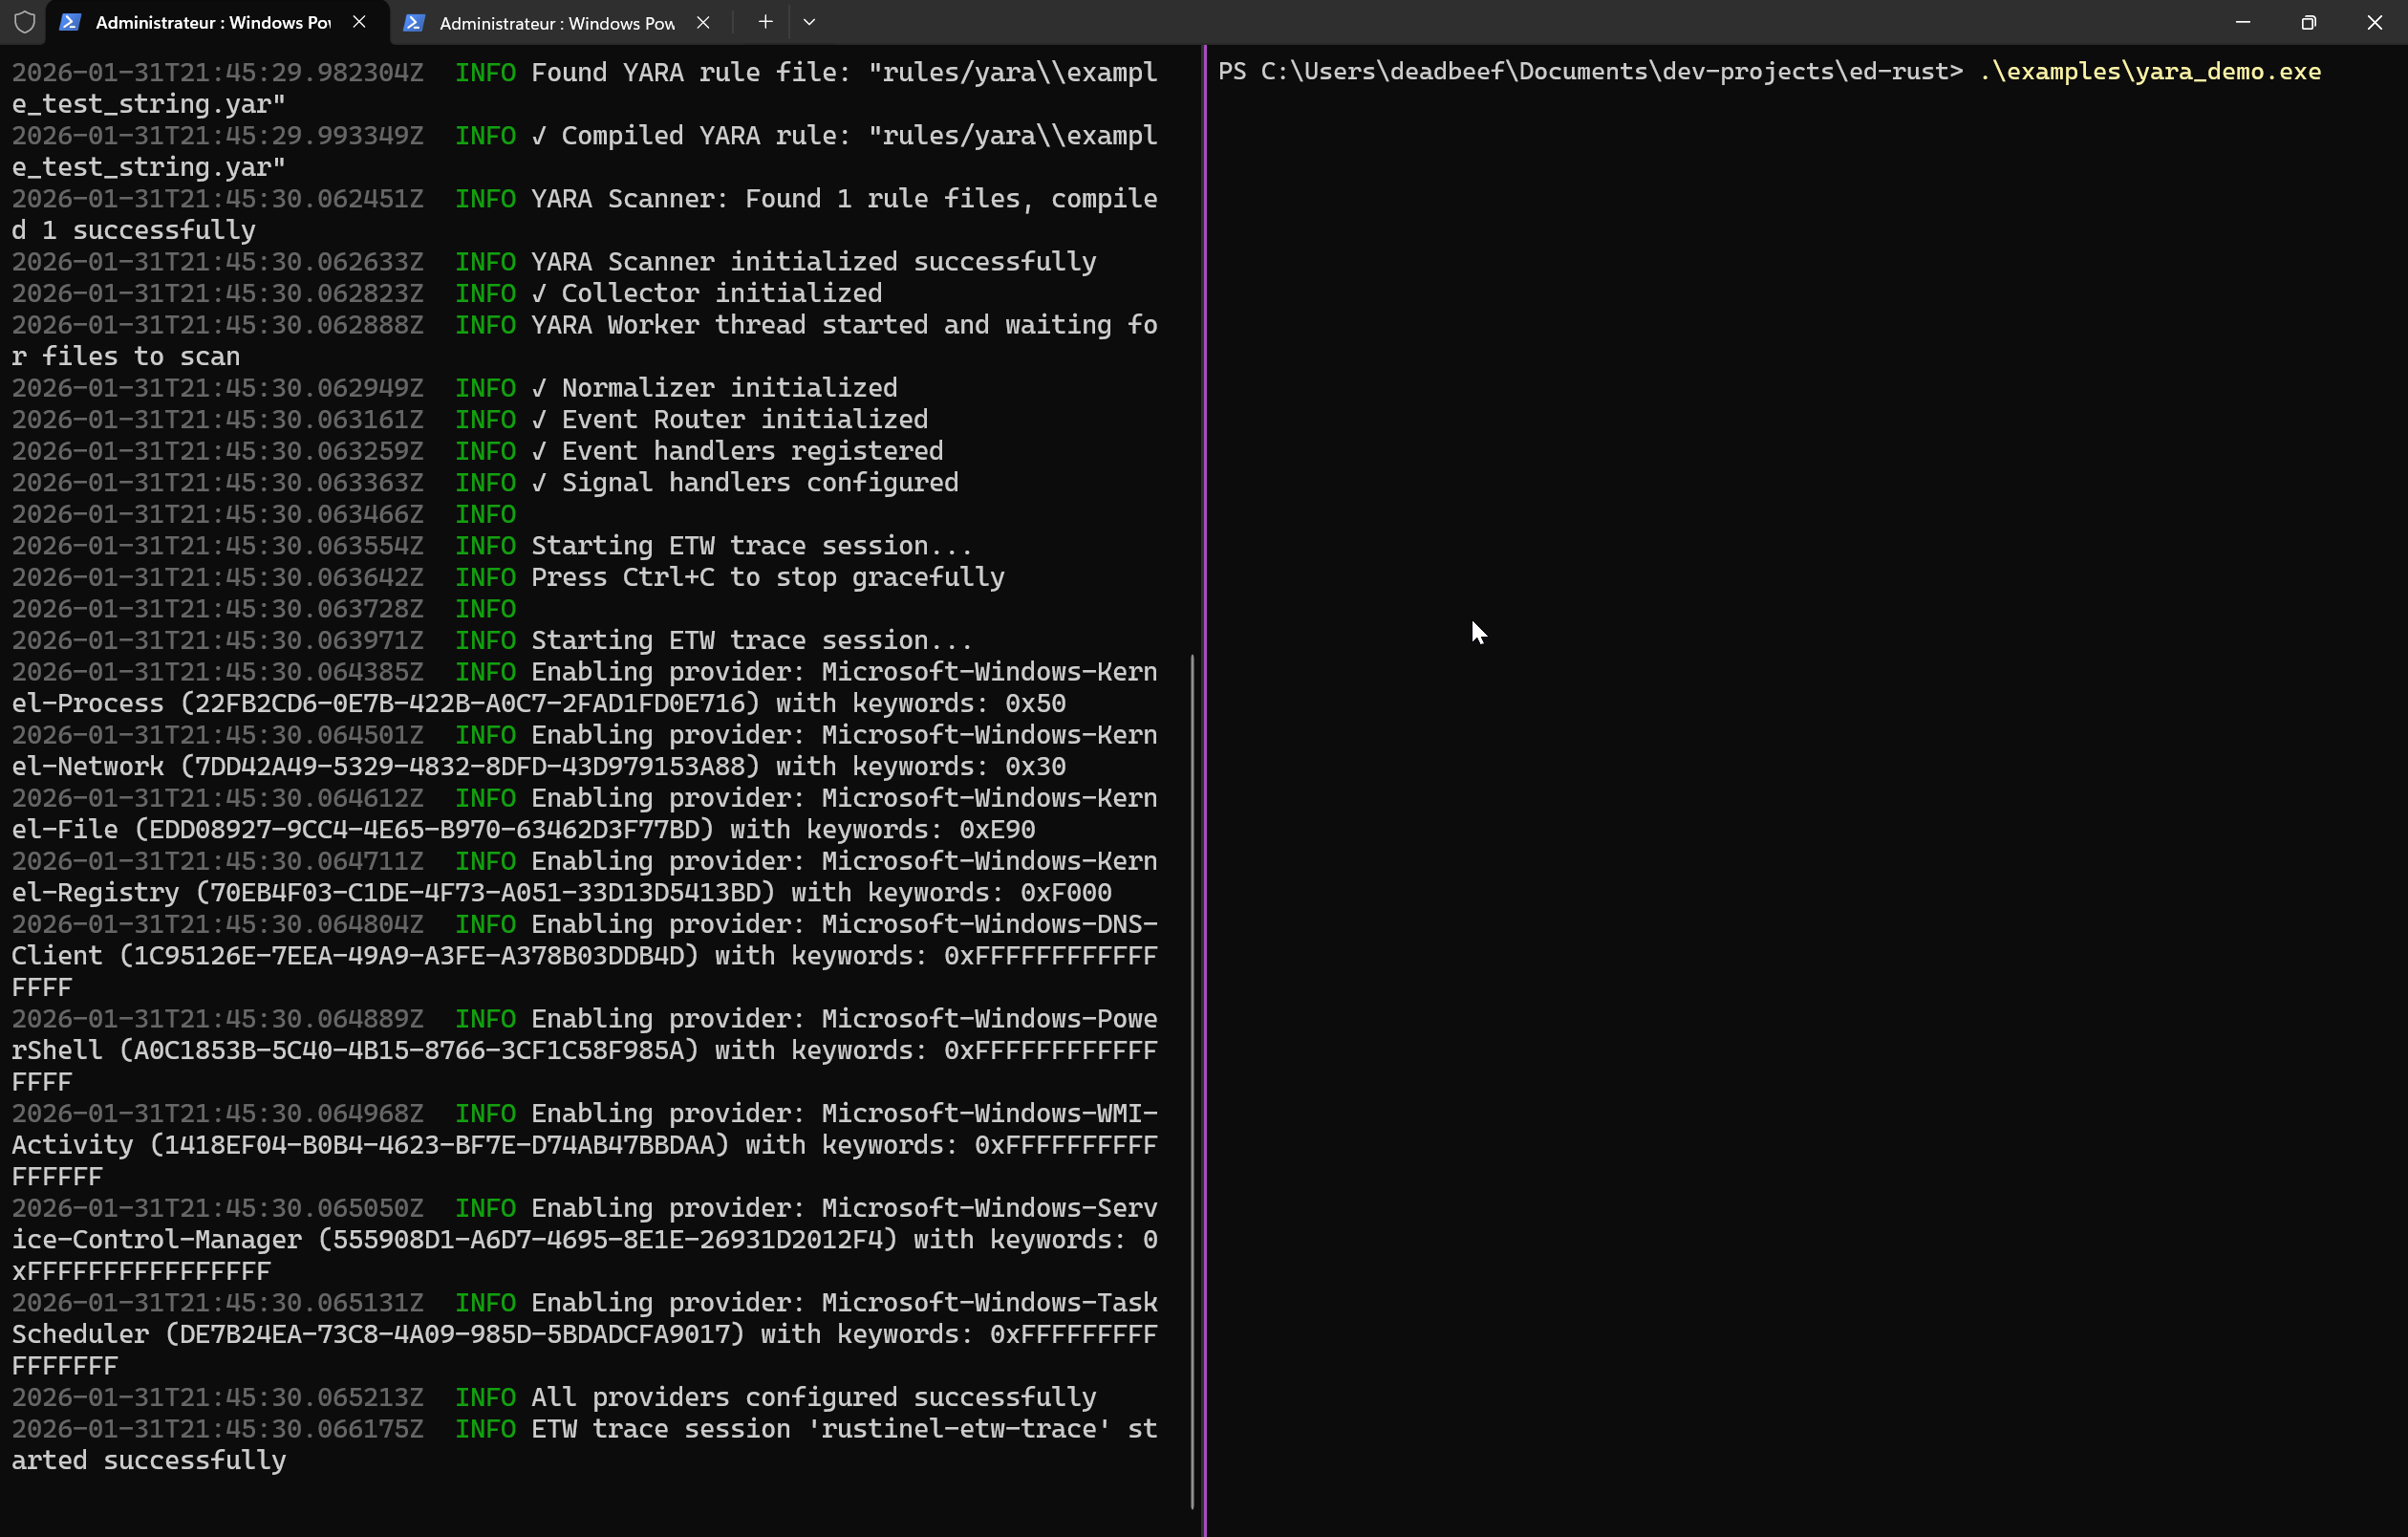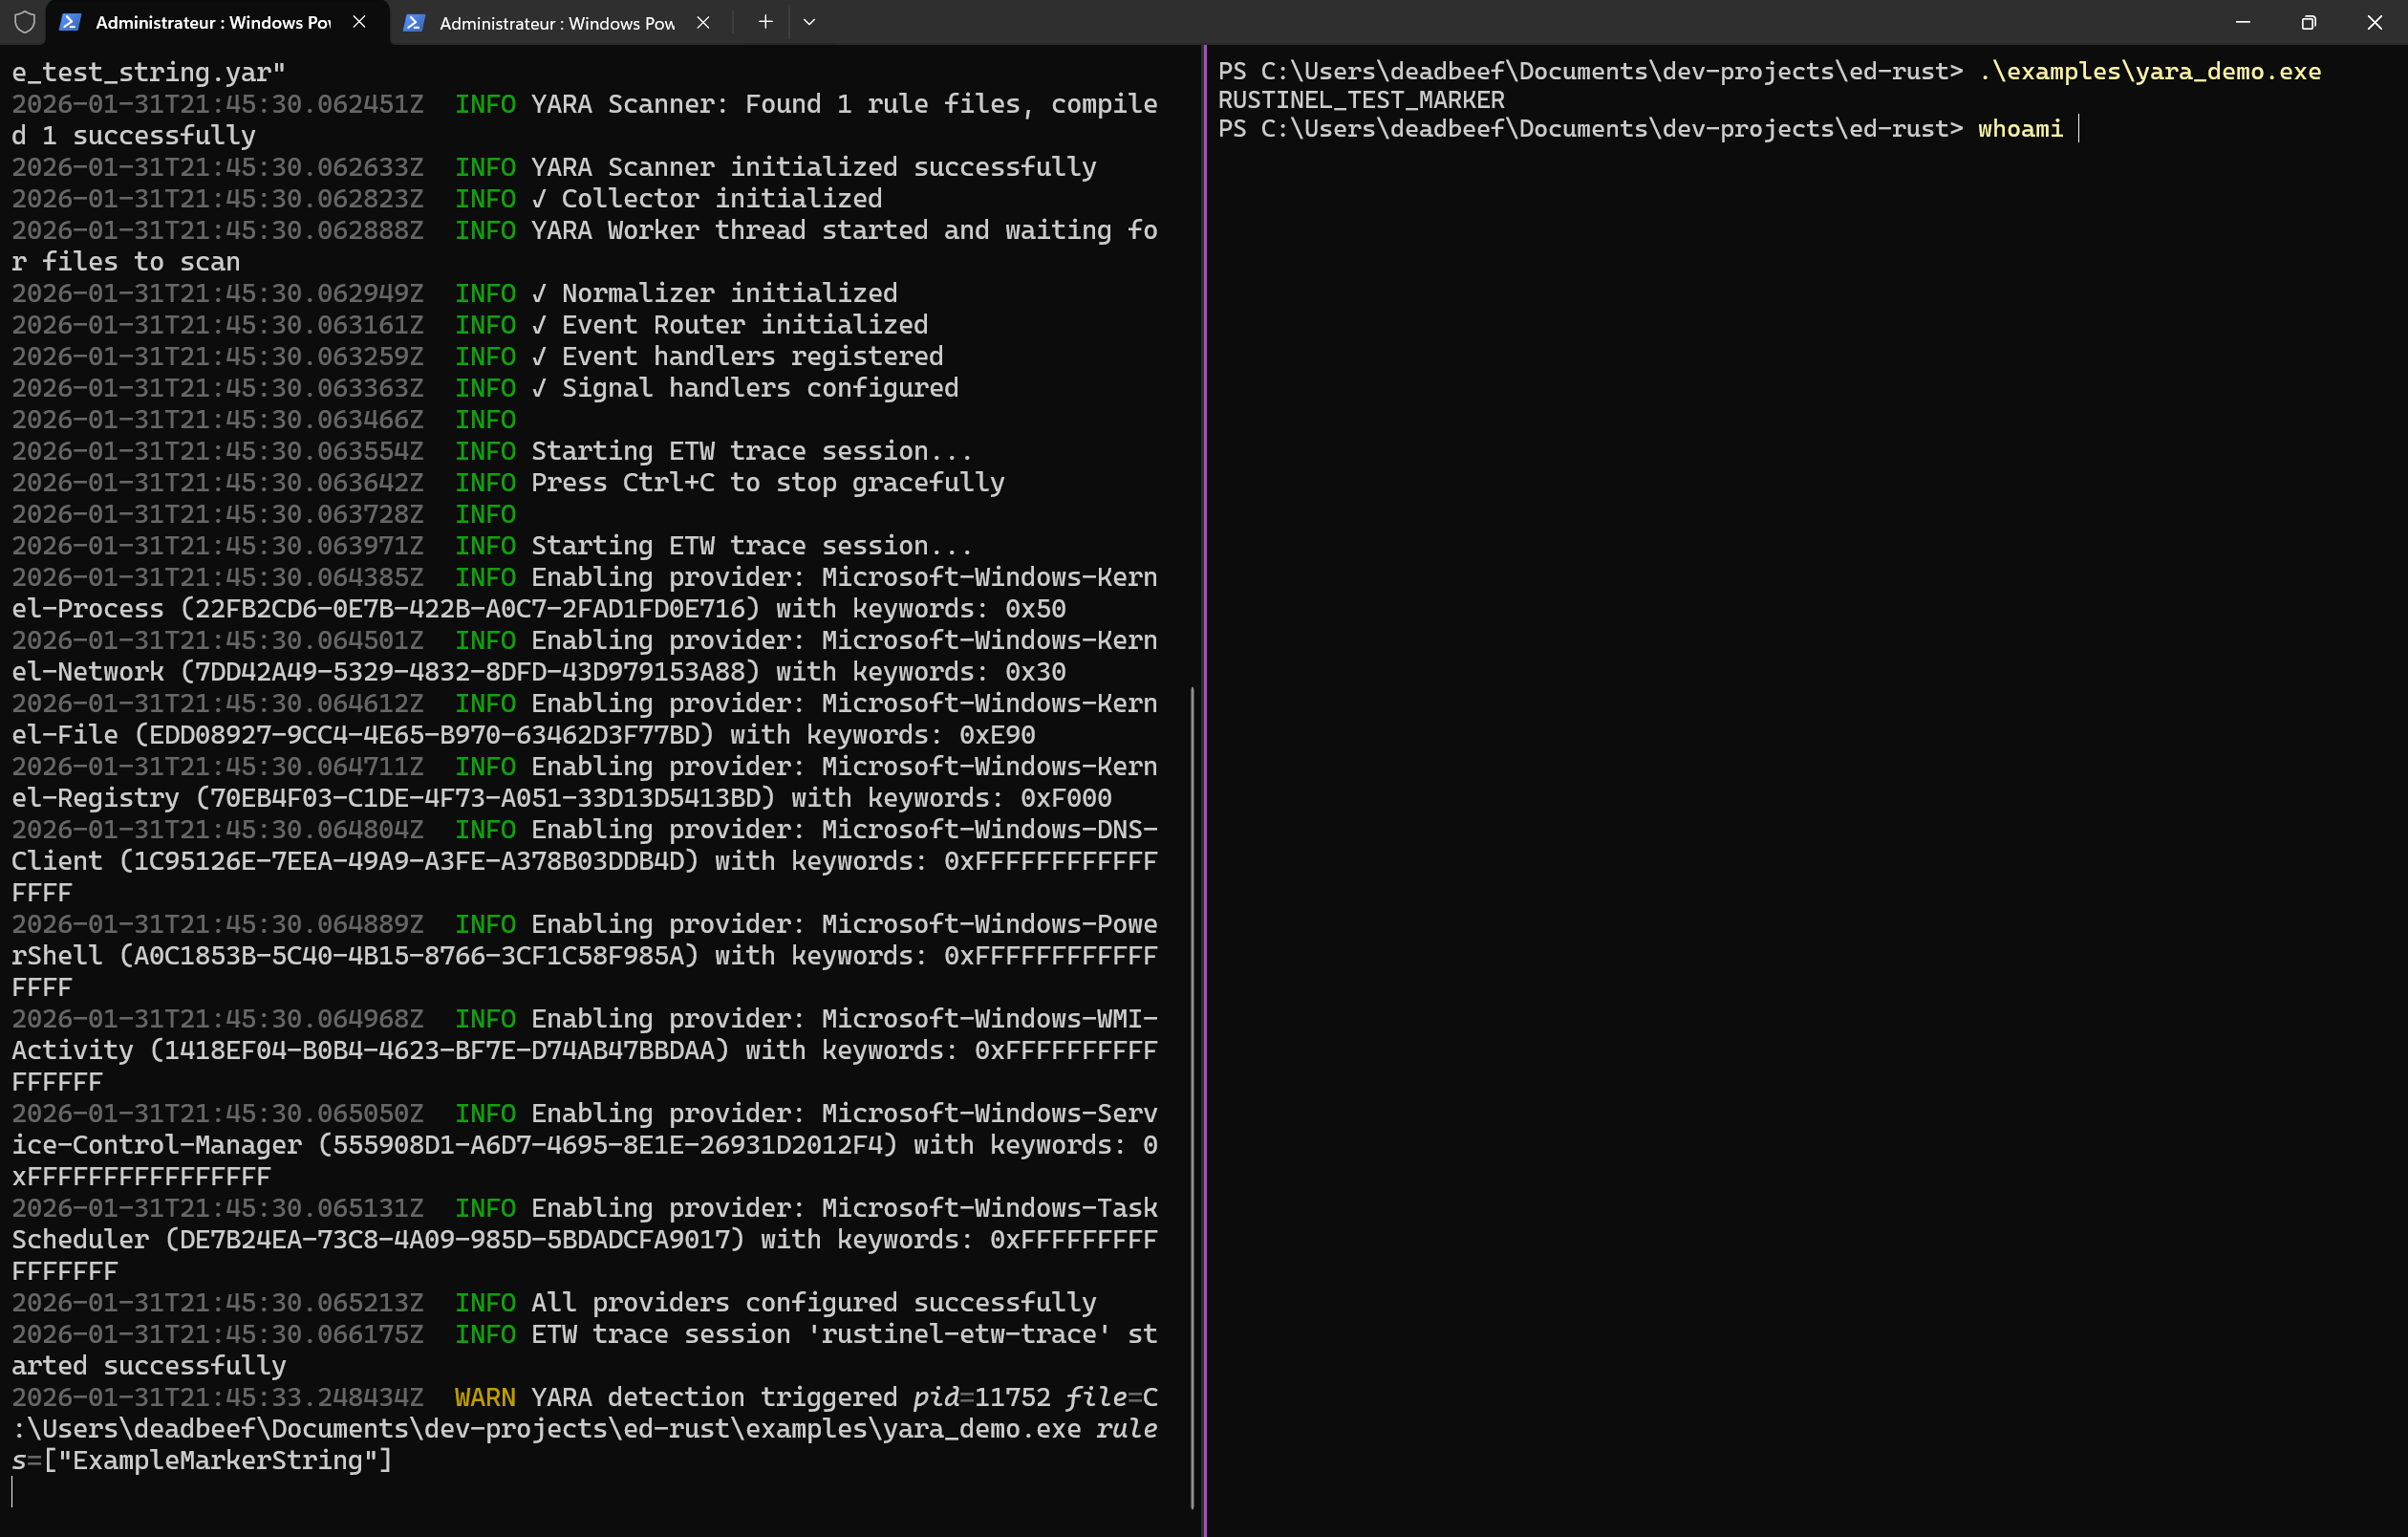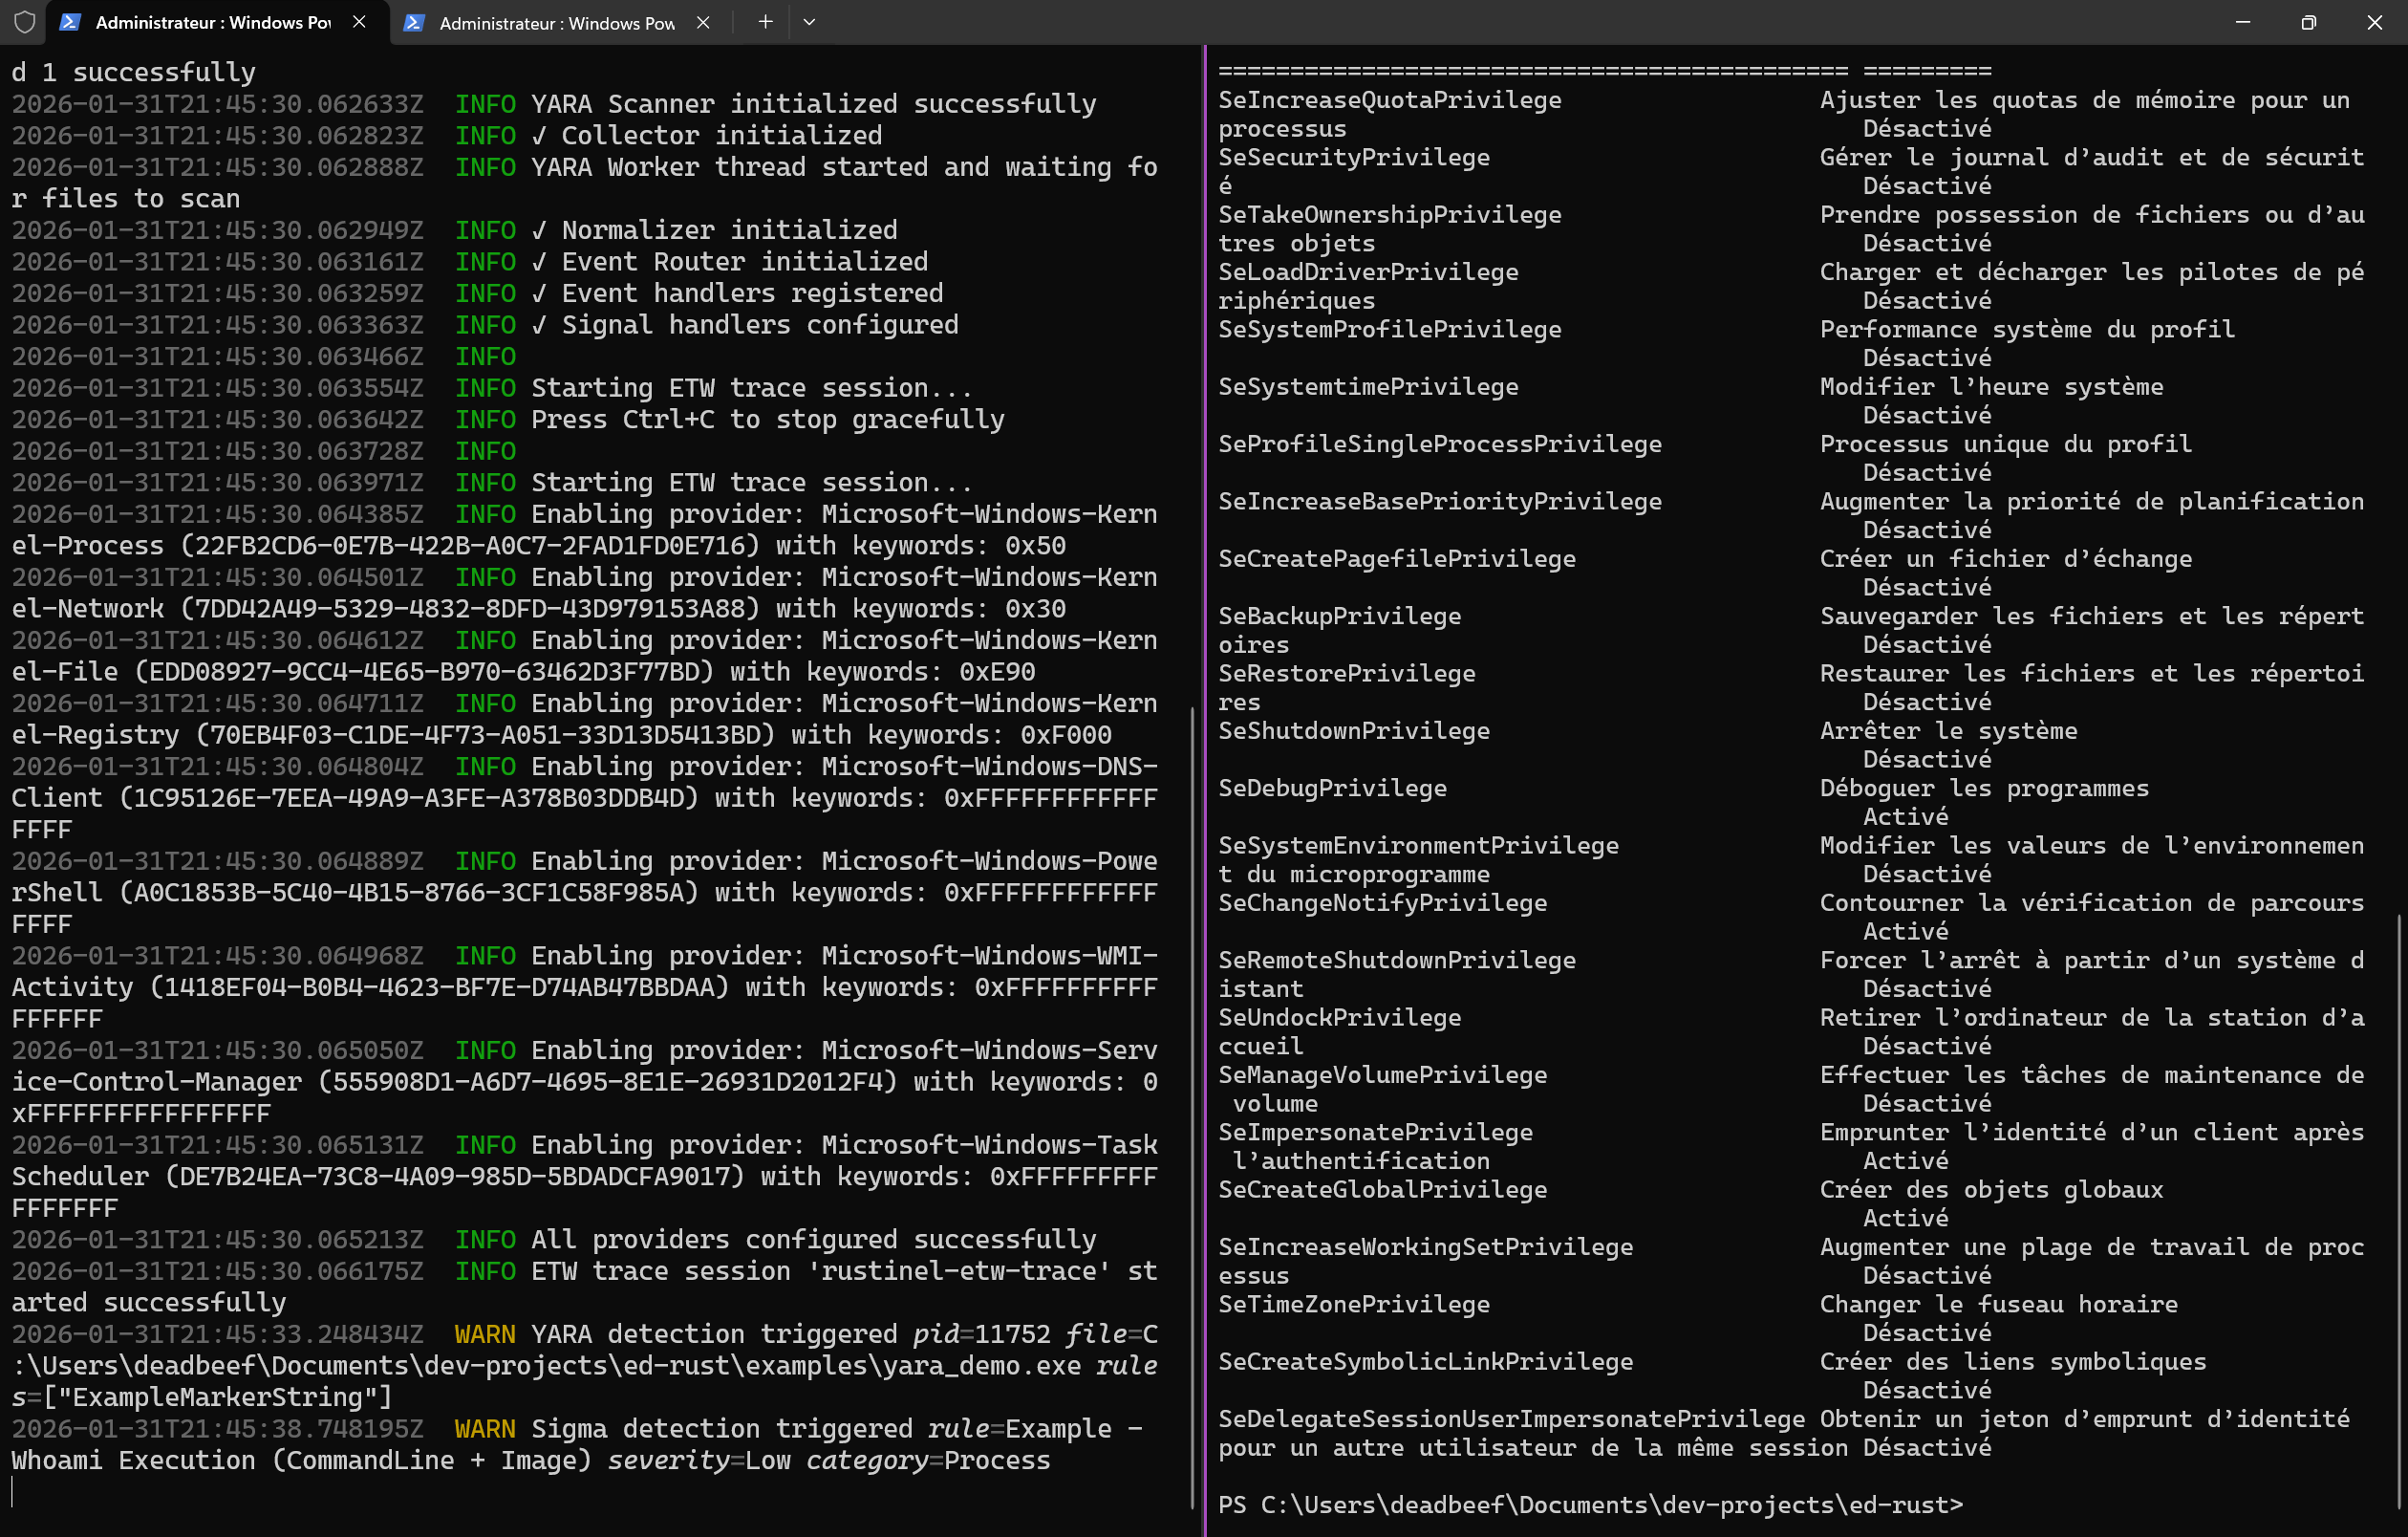
Pendant que Rustinel est en cours d'exécution, ouvrez un autre terminal et exécutez :
whoami
La règle de démonstration incluse détecte le processus. Trouvez l'alerte dans
logs/alerts.json.<date> dans le répertoire de version extrait.
Les règles de démonstration vérifient que le pipeline fonctionne. Pour une couverture plus large, installez un pack de détection ou ajoutez vos propres règles.
Vous préférez une installation manuelle ? Parcourez les archives de version ou inspectez les scripts d'installation.
Arrêtez l'agent au premier plan avec Ctrl-C, puis exécutez la configuration depuis le répertoire de version extrait.
Linux et macOS :
sudo ./rustinel setup --yes
./rustinel doctor
Windows, dans un PowerShell élevé :
.\rustinel.exe setup --yes
.\rustinel.exe doctor
La configuration écrit la configuration gérée, installe le pack de règles Essential, enregistre le service natif, le démarre et vérifie son état de santé.
Utilisez --pack advanced pour le pack plus volumineux ou --no-start pour enregistrer le service
sans le démarrer.
| Plateforme | Gestionnaire de services | Répertoire d'alertes géré |
|---|---|---|
| Windows | SCM | C:\ProgramData\Rustinel\logs\ |
| Linux | systemd | /var/log/rustinel/ |
| macOS | launchd | /Library/Logs/Rustinel/ |
Les règles et les IOC prennent en charge le rechargement à chaud. La terminaison facultative des processus est disponible et désactivée par défaut.
Configuration | Opérations | Exemples SIEM
Utilisez votre propre contenu de détection ou commencez avec rustinel-rules, les packs officiels versionnés Sigma, YARA et IOC.
Les packs sont téléchargés, vérifiés par SHA-256, validés et activés de manière atomique. Un échec de téléchargement laisse les règles actuelles en place.
La compatibilité des règles dépend de la télémétrie et des champs disponibles sur chaque plateforme. Une règle Windows ne devient pas automatiquement une détection Linux.
Nous publions les mesures de couverture Sigma par rapport à un corpus SigmaHQ épinglé, y compris les collecteurs manquants et les champs indisponibles. Celles-ci mesurent si les règles disposent des données nécessaires pour se déclencher, et non si elles détecteront chaque attaque.
Écriture de règles | Catalogue des packs | Couverture et lacunes
Enregistrez l'activité du point de terminaison, puis évaluez les mêmes événements par rapport à de nouvelles règles sans répéter l'activité ni exécuter de capteurs sur votre machine de développement.
Depuis le répertoire de version sous Linux ou macOS :
# Start recording, perform the activity, then press Ctrl-C.
sudo ./rustinel capture --output session.ndjson

# Evaluate the recording without elevated privileges.
./rustinel replay session.ndjson

# Compare another configuration.
./rustinel replay session.ndjson --config candidate.toml

# Export results for automated comparison.
./rustinel replay session.ndjson --output results.ndjson
Sous Windows, utilisez .\rustinel.exe et un PowerShell élevé pour la capture.
