 kagancapar/cve-2022-29072
7-Zip jusqu'à la version 21.07 sur Windows permet l'élévation de privilèges et l'exécution de commandes lorsqu'un fichier avec l'extension .7z est glissé dans la zone Aide>Contenu.

Je n'ai posté aucun code de preuve de concept (PoC) pour l'attaque d'élévation de privilèges. Les codes PoC trouvés n'ont rien à voir avec l'élévation de privilèges. Pour votre information.
7-Zip est un archiveur de fichiers gratuit et libre. La version en ligne de commande de 7-Zip a été conçue pour les systèmes de type Unix, y compris AmigaOS. Il est également compatible avec DOS via le port Dos ou le HX-DOS extender, et peut être exécuté dans l'invite de commandes Windows.
Je vais écrire en turc, apprenez aussi un peu de turc.
Tout d'abord, je voudrais raconter mon histoire sur la découverte de la vulnérabilité. J'ai vu un payload exploitant la vulnérabilité XXE sur WinRAR. Il permettait également d'exécuter des commandes via JavaScript en utilisant ActiveXObject et WScript.Shell dans le fichier HTML Helper. Cela ne différait en rien du HTA utilisé dans les lolbins, et j'ai réfléchi à la façon de tourner la situation à mon avantage.
(https://www.exploit-db.com/exploits/47526)
En fait, mon objectif était d'obtenir un reverse-shell sur l'ordinateur cible après avoir double-cliqué sur une extension d'archive (7z, zip, rar, etc.). Je me demandais si je pouvais utiliser le fichier HTML Helper pour cela. Après de longues sessions de fuzzing avec WinAFL, j'ai découvert un heap-overflow dans FzGM.exe, mais après le heap overflow, mes privilèges resteraient ceux du même utilisateur, donc cela n'avait pas d'intérêt. C'est pourquoi je n'ai pas utilisé CreateRemoteThread, car je devais appeler l'API et pour déclencher cette API, j'avais besoin d'un fichier CHM. En examinant le code source, j'ai remarqué des erreurs dans l'appel de l'API Windows à deux endroits, ce qui créait un problème de privilèges. Cette découverte crée un processus enfant sous FzGM.exe comme le montre l'image ci-dessous. Normalement, on s'attendrait à ce que ce processus se produise sous hh.exe.
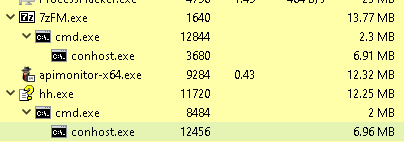
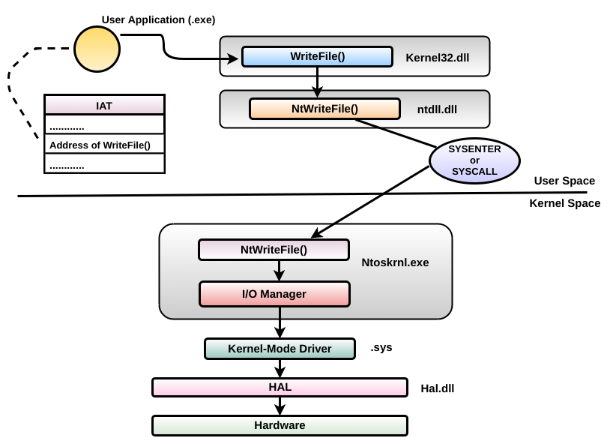
Si l'API n'était pas incluse et que la configuration était correcte via une fonction, je m'attendrais à ce qu'un processus enfant soit créé sous hh.exe, mais le fichier 7-zip.chm l'appelle directement. Vous pouvez le voir si vous éditez 7-zip.chm et exécutez une commande. Après le heap overflow, j'ai exploité le problème de privilèges de l'API appelée, puis une mauvaise configuration dans 7z.dll, sur laquelle je travaille depuis longtemps. Utiliser CreateRemoteThread() n'a pas de sens. Ce que je dois exécuter et appeler dans mon payload n'est pas l'API HTML Helper elle-même, mais le point où cette API est hookée via 7-zip, et pouvoir exécuter ce point. Cependant, comme ce payload ne fonctionne qu'avec l'intégration de hh.exe, il fonctionne donc avec une fonction comme le glisser-déposer. L'appel du fichier 7-zip.chm via le bouton AIDE dans 7-zip, et le redirectionnement du pointeur de base (base pointer) qui présente un problème de privilèges dans le payload nous élève à un utilisateur supérieur. Ensuite, le payload contient psexec et avec la commande psexec -s cmd.exe, on élève les privilèges à nt authority/system.
poc video:
La plupart des questions concernaient l'avertissement ActiveX. Vous pouvez résoudre ce problème de manière très simple. Avant que le payload ne s'exécute, il vérifie la valeur de la clé de registre : <'HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Zones\0' -Name '1201' -Value '0' -PropertyType "DWord">. Si cette valeur est 1, une fenêtre contextuelle apparaît ; si elle est définie à 0, le contournement est effectué. Cependant, il faut noter que cela affecte l'utilisateur qui exécute le payload à ce moment-là.
J'ai signalé les points nécessaires au développeur et cela a été accepté par le CVE. Je ne comprends pas pourquoi certaines personnes se prennent pour une autorité et pensent que je dois leur fournir l'exploit. J'avais déjà indiqué que je le publierais après la mise à jour, mais ce manque de respect avant la mise à jour vient probablement du fait qu'ils se considèrent comme une autorité. Je peux décider de ne jamais publier le code PoC de l'attaque d'élévation de privilèges ; c'est ma libre volonté et je me fiche de ce que les autres pensent de sa légitimité.
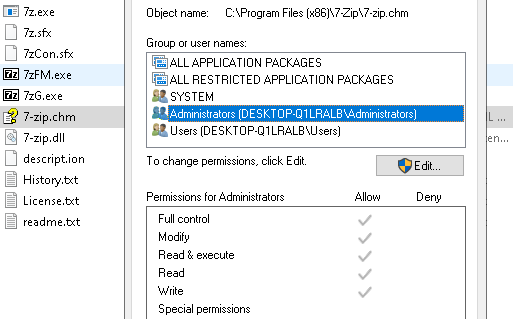
Première méthode : Si 7-zip n'est pas mis à jour, la suppression du fichier 7-zip.chm peut être effectuée. Deuxième méthode : Tous les utilisateurs du programme doivent avoir un accès en lecture et exécution uniquement.
Règle Sigma correspondante : https://github.com/kagancapar/CVE-2022-29072/blob/main/7z_CVE-2022-29072.yml
