Telemetry Sourcerer
Introduction
Telemetry Sourcerer peut énumérer et désactiver les sources courantes de télémétrie utilisées par les AV/EDR sur Windows.
Les red teamers et les passionnés de sécurité peuvent utiliser cet outil dans un environnement de laboratoire pour :
- Identifier les angles morts basés sur la collecte dans les produits auxquels ils sont confrontés.
- Déterminer quelles sources de télémétrie génèrent des types d'événements particuliers.
- Valider si l'utilisation des capacités de falsification de l'outil peut entraîner une détection.
Pour plus de détails sur la construction d'un laboratoire privé, consultez mon article sur Divertir la télémétrie EDR vers une infrastructure privée.
AVERTISSEMENT OPSEC : Bien qu'il soit possible d'utiliser cet outil dans des environnements ciblés, il existe des risques OPSEC lors de l'utilisation de tout outil de sécurité offensive tel quel. Vous pouvez plutôt utiliser le code de ce projet dans vos propres outils pour un usage opérationnel et le combiner avec d'autres techniques pour réduire l'empreinte qu'il crée.
Fonctionnalités
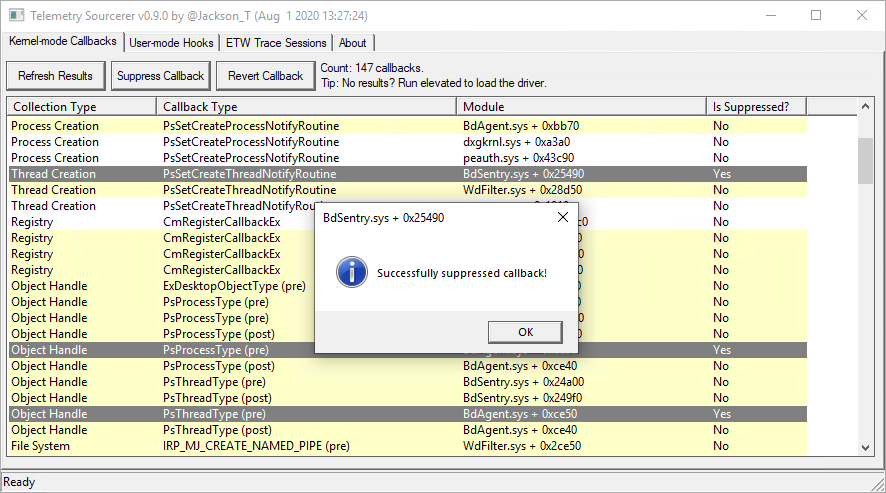
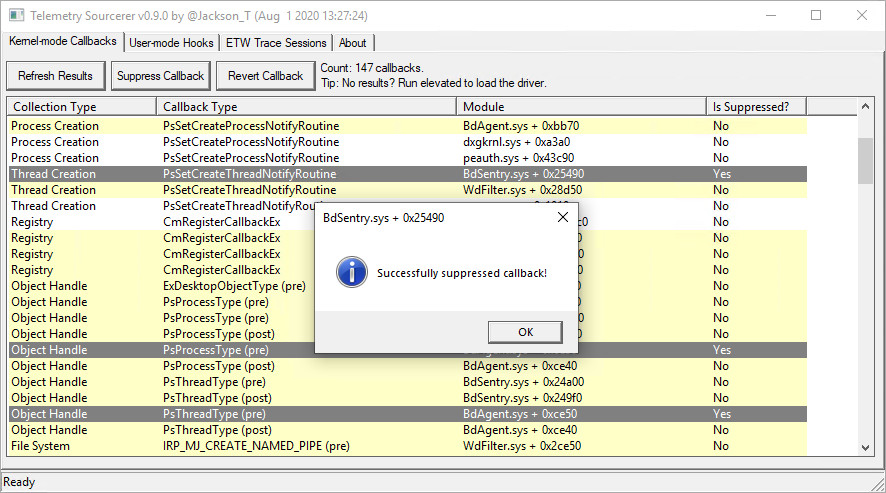
- Énumère divers callbacks en mode noyau avec la capacité de les supprimer.
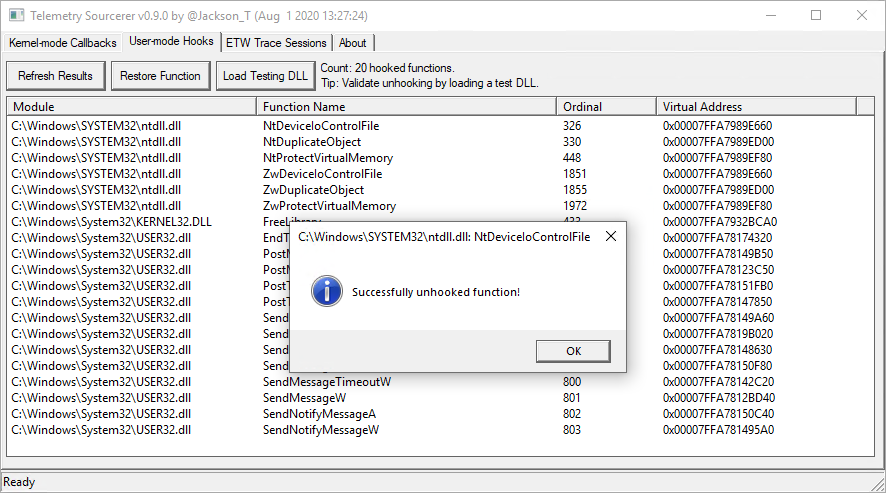
- Détecte les hooks inline en mode utilisateur dans le processus, avec la capacité de les désactiver.
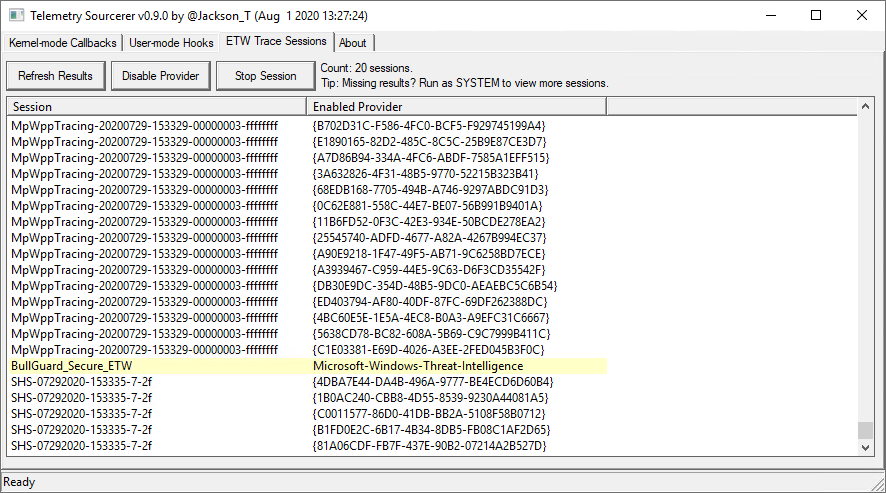
- Liste les sessions ETW et les fournisseurs tout en mettant en évidence ceux potentiellement pertinents à désactiver.
Captures d'écran
Instructions d'utilisation
- Téléchargez la dernière version.
- Extrayez les fichiers.
- Lancez l'exécutable (exécutez-le en tant qu'administrateur pour les callbacks en mode noyau ou pour plus de sessions ETW).
Callbacks en mode noyau
Pour afficher les callbacks en mode noyau, l'outil doit être exécuté avec des privilèges élevés pour charger un pilote. Le pilote n'est pas signé, envisagez donc d'activer le mode de signature de test, de désactiver temporairement l'application de la signature du pilote (DSE) ou de signer le pilote avec un certificat valide :
Mode de signature de test
- Désactivez BitLocker et Secure Boot.
- Ouvrez une fenêtre d'invite de commandes en tant qu'administrateur.
- Entrez
bcdedit.exe -set TESTSIGNING ON.
- Redémarrez le système.
- Lancez Telemetry Sourcerer avec des privilèges élevés.
Désactiver DSE avec KDU
git clone https://github.com/hfiref0x/KDU.git- Ouvrez une fenêtre d'invite de commandes en tant qu'administrateur.
- Entrez
kdu -dse 0 pour désactiver DSE.
- Lancez Telemetry Sourcerer avec des privilèges élevés.
- Entrez
kdu -dse 6 pour activer DSE.
Cette option peut être incompatible avec KPP sur Windows 8.1+.
Signer le pilote
- Obtenez SignTool du SDK Windows et un certificat croisé approprié de Microsoft Docs.
signtool sign /a /ac "cross-cert.cer" /f "cert.pfx" /p "password" TelemetrySourcererDriver.sys- Lancez Telemetry Sourcerer avec des privilèges élevés.
Mises en garde et limitations
- Cet outil est destiné uniquement à des fins de recherche et n'est pas sûr du point de vue OPSEC pour une utilisation en production.
- Compilé avec Visual Studio 2019 en utilisant le SDK Windows 10 (10.0.19041.0) et le WDK (2004).
- Ne recherche actuellement pas les hooks IAT/EAT en mode utilisateur, ni les hooks en mode noyau.
- Le pilote n'a pas été testé de manière approfondie pour les cas d'abus.
- Testé uniquement sur Windows 7 et 10 (x64).
Crédits
Cet outil a été développé par @Jackson_T mais s'appuie sur le travail d'autres personnes :
- @gentilkiwi et @fdiskyou pour le code du pilote qui énumère les fonctions de callback.
- @0x00dtm pour la logique de comparaison des hooks inline en mode utilisateur.
Articles et projets connexes
Licence
Ce projet est sous licence Apache License 2.0.
 jthuraisamy/telemetrysourcerer

