jtesta/ssh-audit
Audit de sécurité du serveur et du client SSH (bannière, échange de clés, chiffrement, MAC, compression, compatibilité, sécurité, etc.)



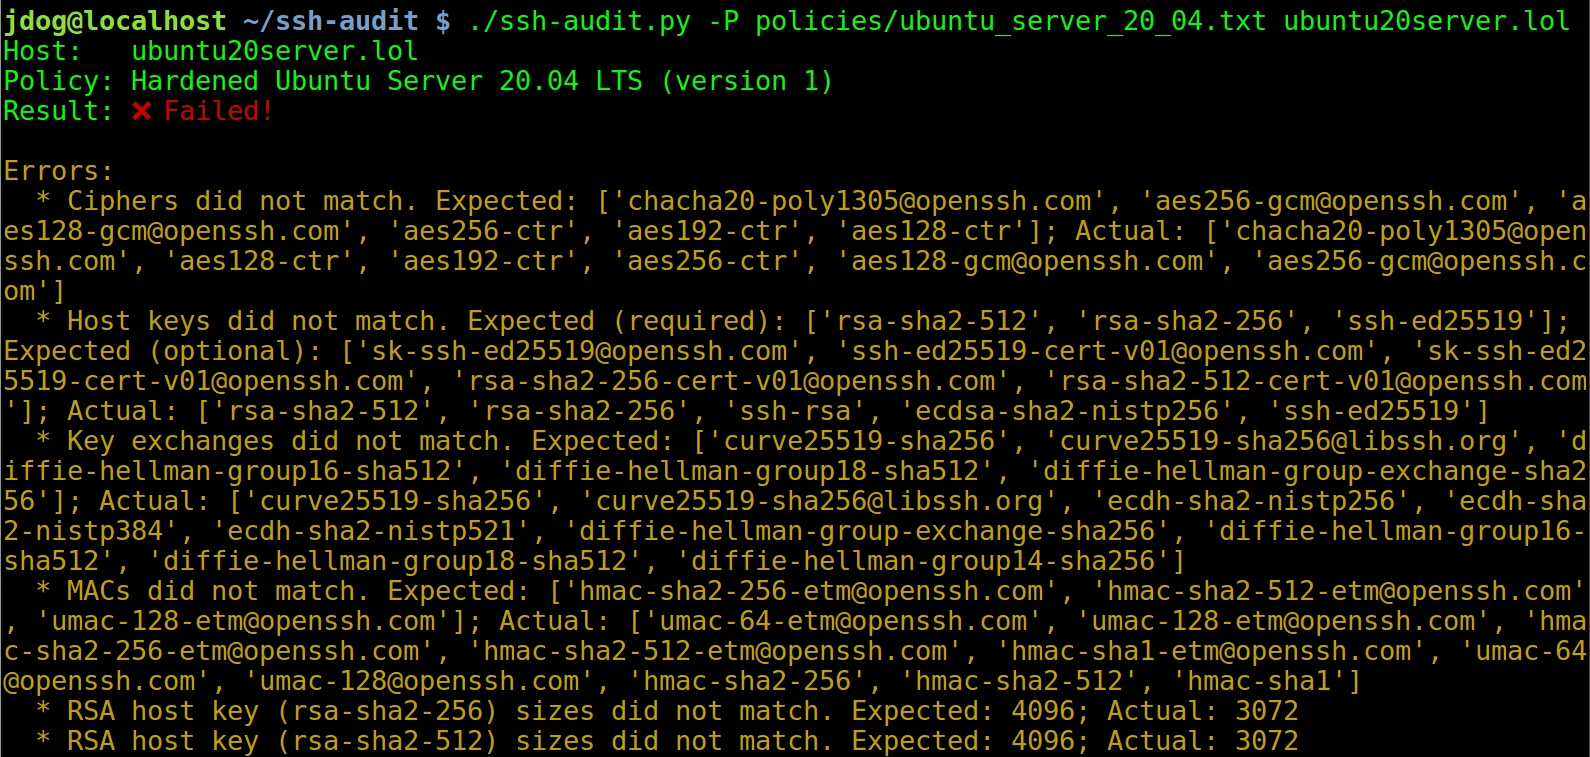
ssh-audit est un outil pour l'audit de configuration des serveurs et clients SSH.
jtesta/ssh-audit (v2.0+) est la version actualisée et maintenue de ssh-audit, issue d'un fork de arthepsy/ssh-audit (v1.x) en raison de son inactivité.
usage: ssh-audit.py [-h] [-4] [-6] [-b] [-c] [-d] [-g min1:pref1:max1[,min2:pref2:max2,...] / <x-y[:step]>] [-j] [-l {info,warn,fail}] [-L] [-M custom_policy.txt] [-m] [-n] [-P "Built-In Policy Name" / custom_policy.txt] [-p N] [-T targets.txt] [-t N] [-v] [--conn-rate-test N[:max_rate]] [--dheat N[:kex[:e_len]]] [--get-hardening-guide platform] [--list-hardening-guides] [--lookup alg1[,alg2,...]] [--skip-rate-test] [--socks5 host:port] [--threads N] [host]
positional arguments: host target hostname or IPv4/IPv6 address