

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
OnTheEdge — PoC de recherche Windows en C qui analyse la mémoire du processus Microsoft Edge à la recherche de données liées aux identifiants, avec un exécutable autonome et une variante BOF pour les environnements de laboratoire C2. | Kitploit
Outils/GitHubGitHub/jssngc/ontheedge
Criminalistique MémoireExfiltration de DonnéesPost-ExploitationAnalyse de MalwareTests d'IntrusionCommandement et ContrôleRed Teaming
GitHubjssngc/ontheedge

OnTheEdge

PoC de recherche Windows en C qui analyse la mémoire du processus Microsoft Edge à la recherche de données liées aux identifiants, avec un exécutable autonome et une variante BOF pour les environnements de laboratoire C2.

Voir le dépôt
9213il y a 2 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

OnTheEdge

OnTheEdge est un petit PoC de recherche Windows écrit en C pour étudier les données liées aux identifiants qui peuvent être présentes dans la mémoire des processus Microsoft Edge pendant que le navigateur est en cours d'exécution. Le projet propose deux variantes :

  • Exécutable autonome — destiné aux tests et à la recherche en local.
  • BOF — destiné aux environnements de laboratoire C2 contrôlés.

Avertissement : Ce projet est destiné exclusivement à la recherche en sécurité autorisée, à l'analyse de malwares, aux environnements de test et à un usage éducatif. Ne l'utilisez pas contre des systèmes ou des comptes sans autorisation explicite.

Sortie

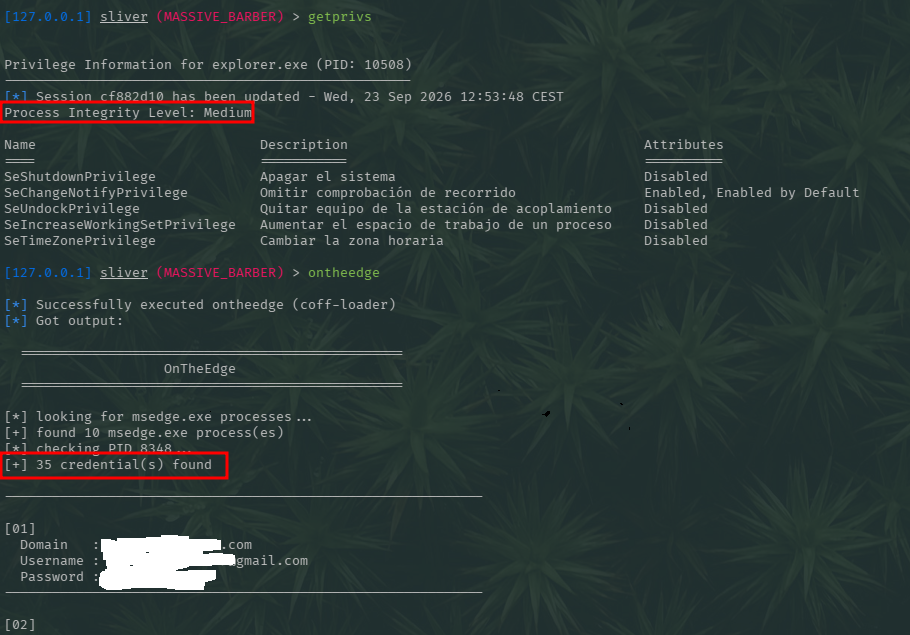
L'outil affiche les informations découvertes lors de l'analyse mémoire dans un format console simple. Exemple :

root@kitploit:~
================================================
                  OnTheEdge
================================================

[*] looking for msedge.exe processes...
[+] found 9 msedge.exe process(es)
[*] checking PID 9164...
[+] 1 credential(s) found

Les résultats dépendent de la version d'Edge, de la disposition des processus, de l'état du navigateur et du contenu actuellement présent en mémoire. ![[test.png]] Testé sur Windows 11 Pro
Limitations

La correspondance de motifs basée sur la mémoire dépend intrinsèquement de la représentation des données à l'exécution. Les résultats peuvent donc varier selon :

  • La version de Microsoft Edge
  • L'état du navigateur
  • La disposition des processus
  • La session utilisateur
  • La configuration du profil
  • Les modifications d'Edge à l'exécution
Télécharger l’outil