 jrokz2315/exploit-mapper
Plateforme de gestion des vulnérabilités qui importe les rapports des scanners, les enrichit avec les renseignements de CISA KEV et d'Exploit-DB, et fournit une notation contextuelle des risques pour une correction priorisée.

Une plateforme complète de gestion des vulnérabilités qui analyse les rapports de scans de sécurité, enrichit les données de vulnérabilités avec des informations sur les exploits, et fournit une notation des risques exploitable pour une correction priorisée.


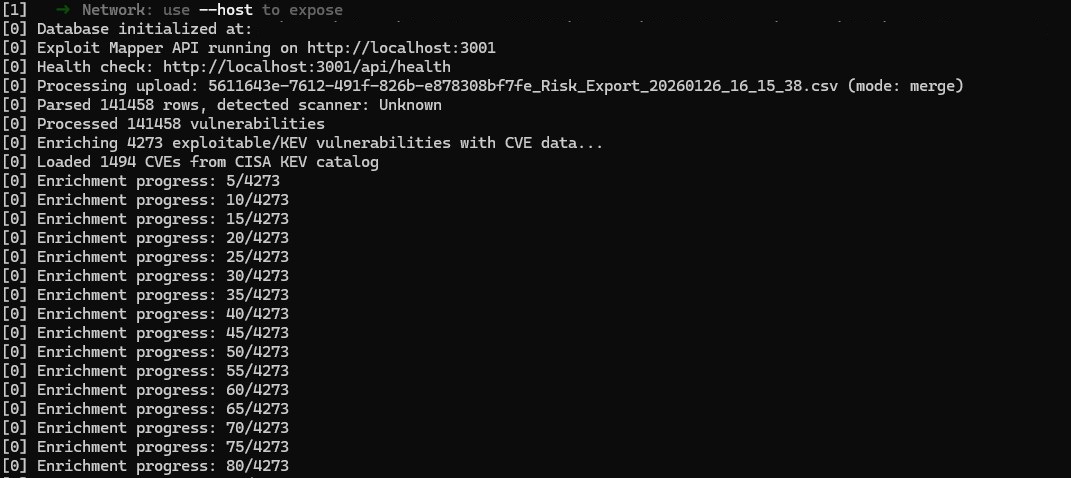
*** L’utilisation du processus d’enrichissement CVE lors du premier téléchargement peut ralentir le processus de téléchargement. Il ne tentera d’enrichir que les vulnérabilités téléchargées marquées comme exploitables dans vos scans, mais les temps peuvent varier considérablement en fonction de la taille du fichier téléchargé.***
Le tableau de bord offre une vue d’ensemble de votre posture de sécurité avec :
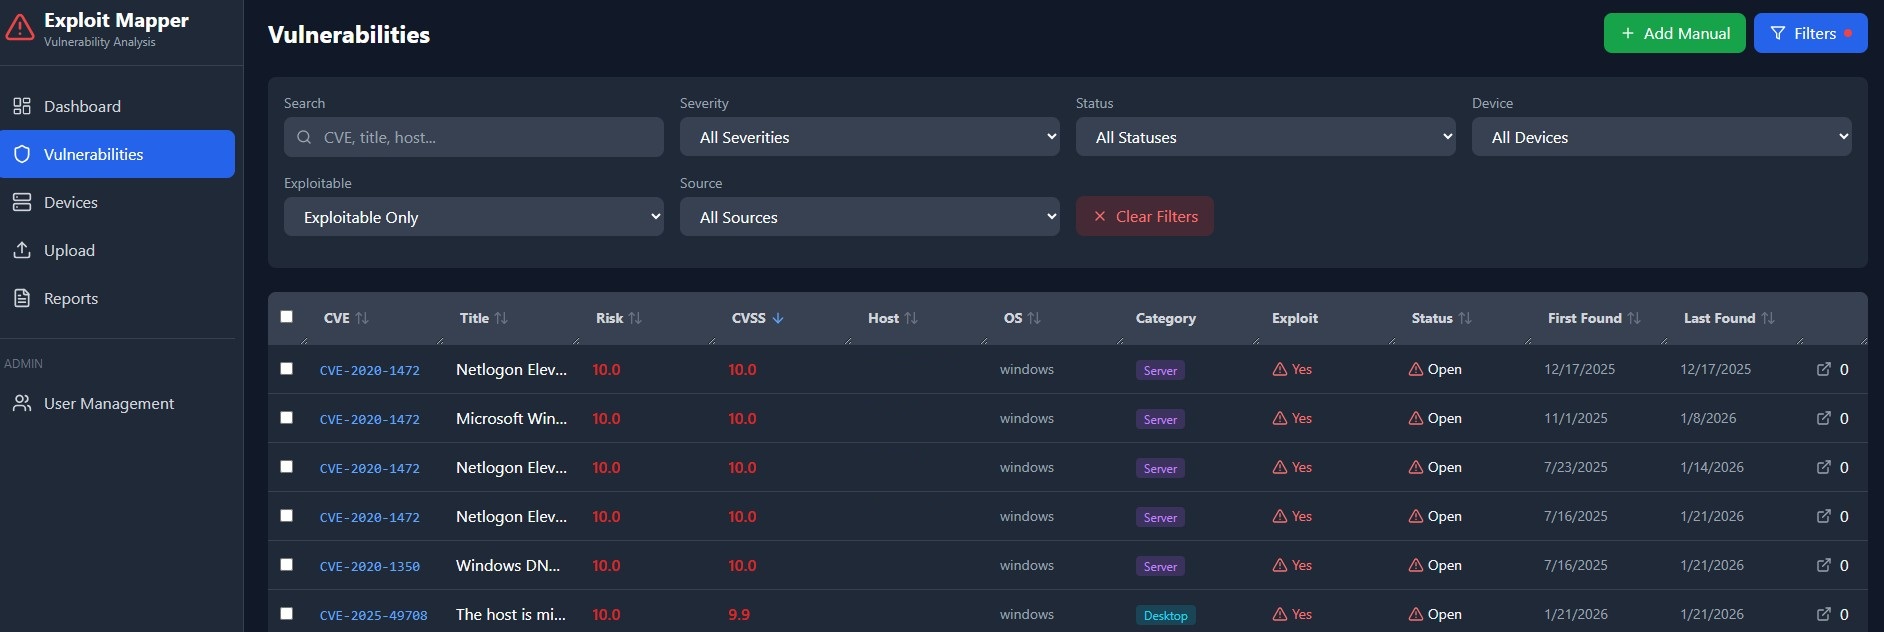
Parcourez, filtrez et triez les vulnérabilités par :
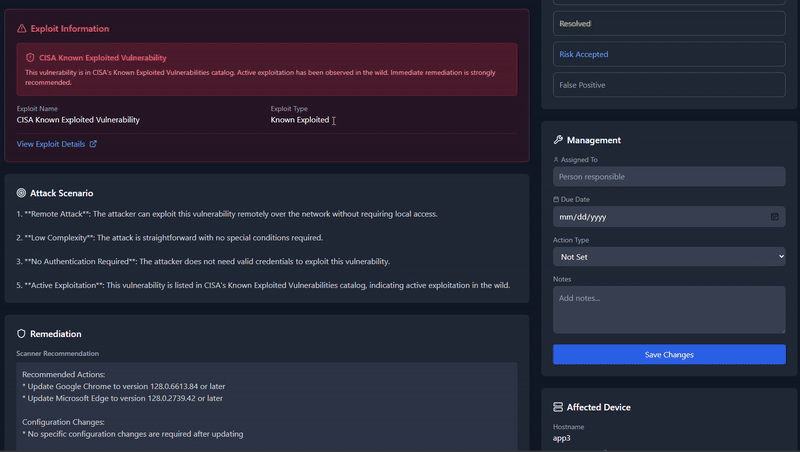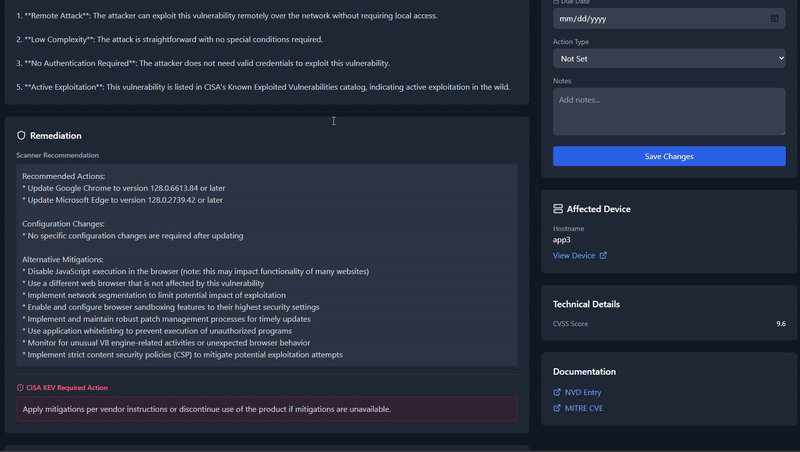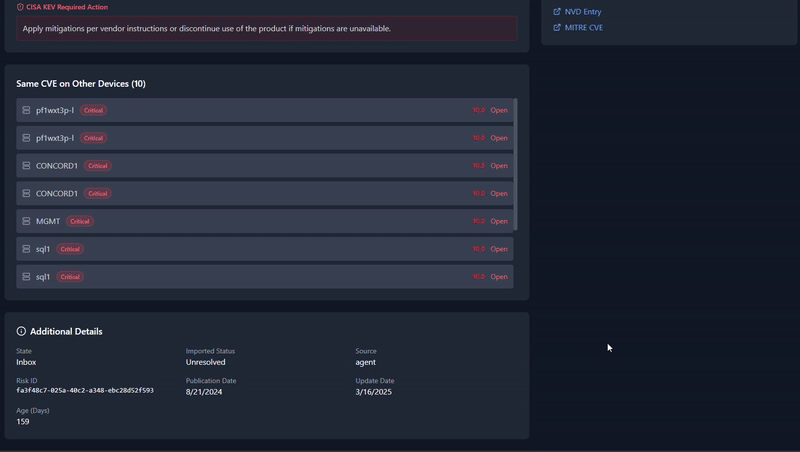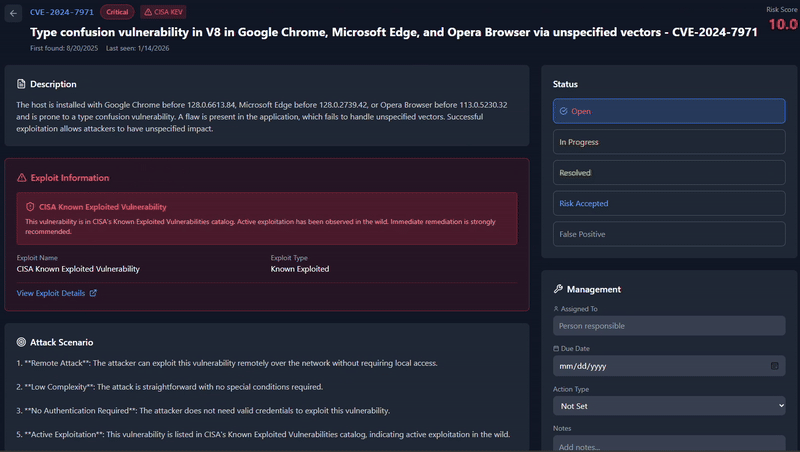
Vue détaillée incluant :
Option A : Utilisation de l’installateur
node --version
npm --version
Option B : Utilisation d’une version stable de Node (recommandé)
nvm install 22.12.0
nvm use 22.12.0
Option C : Avec winget (Gestionnaire de paquets Windows)
winget install OpenJS.NodeJS.LTS
winget install Git.Git
Option D : Avec Chocolatey
choco install nodejs-lts
choco install git
Avec Homebrew :
brew install node
brew install git
Ou téléchargez l’installateur depuis https://nodejs.org
Vérifiez l’installation :
node --version
npm --version
# Utilisation du dépôt NodeSource pour la dernière LTS
curl -fsSL https://deb.nodesource.com/setup_lts.x | sudo -E bash -
sudo apt-get install -y nodejs git

# Vérification
node --version
npm --version
macOS / Linux :
git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper
Windows (Invite de commandes) :
git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper
Windows (PowerShell) :
git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper
Toutes les plateformes :
npm run install:all
Ou installer manuellement :
macOS / Linux :
npm install
cd server && npm install
cd ../client && npm install
cd ..
Windows (Invite de commandes) :
npm install
cd server && npm install
cd ..\client && npm install
cd ..
Windows (PowerShell) :
npm install
cd server; npm install
cd ..\client; npm install
cd ..
Remarque (Windows) : Si vous rencontrez des erreurs avec
better-sqlite3, vous devrez peut-être installer les outils de construction Windows :npm install --global windows-build-toolsOu installez Visual Studio Build Tools avec la charge de travail « Développement Desktop en C++ » depuis https://visualstudio.microsoft.com/visual-cpp-build-tools/
Mode développement (avec rechargement à chaud) — toutes les plateformes :
npm run dev
Cela démarre à la fois le serveur backend (port 3000) et le serveur frontend de développement (port 5173).
Mode production — toutes les plateformes :
# Construire le client
npm run build

# Démarrer le serveur
npm start
Ouvrez votre navigateur et allez à :
http://localhost:5173http://localhost:3000Au premier lancement, un compte administrateur par défaut est créé :
adminAdmin123!Vous serez invité à changer ce mot de passe lors de la première connexion.
exploit-mapper/
├── client/                 # Frontend React
│   ├── src/
│   │   ├── components/     # Composants UI réutilisables
│   │   ├── pages/          # Composants de page
│   │   └── App.jsx         # Composant principal de l’application
│   ├── package.json
│   └── vite.config.js
├── server/                 # Backend Express
│   ├── src/
│   │   ├── db/             # Schéma et connexion de la base de données
│   │   ├── middleware/     # Middleware d’authentification
│   │   ├── routes/         # Routes API
│   │   └── services/       # Logique métier
│   ├── data/               # Base de données SQLite (gitignored)
│   ├── uploads/            # Stockage temporaire des téléchargements (gitignored)
│   └── package.json
├── package.json            # Package racine avec les scripts
├── .gitignore
├── LICENSE
├── CONTRIBUTING.md
└── README.md
