CVE-2023-29839 Vulnérabilité de script intersite stocké (XSS) dans Hotel Druid 3.0.4
Lien du CMS : https://www.hoteldruid.com/
Version concernée : 3.0.4
Sévérité et CVSS : 5.4 (Moyen) | Vecteur : CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N
Une vulnérabilité de script intersite stocké (XSS) existe dans plusieurs pages de la version 3.0.4 de l'application Hotel Druid, permettant l'exécution arbitraire de commandes.
Champs vulnérables : Nom, Prénom, Surnom dans la fonction "Document"
Liens concernés : /visualizza_contratto.php
Déclenchement de la charge utile : Visitez la fonction d'aperçu du document Exemple
Correctif : Mettez à jour vers HotelDruid version 3.0.5
Étapes pour reproduire :
- Insérez une charge utile XSS dans le nom d'un client. Cela peut être fait lors de la réservation d'une chambre ou d'une nouvelle inscription d'un client. La charge utile utilisée est
<script>alert(document.domain)</script>
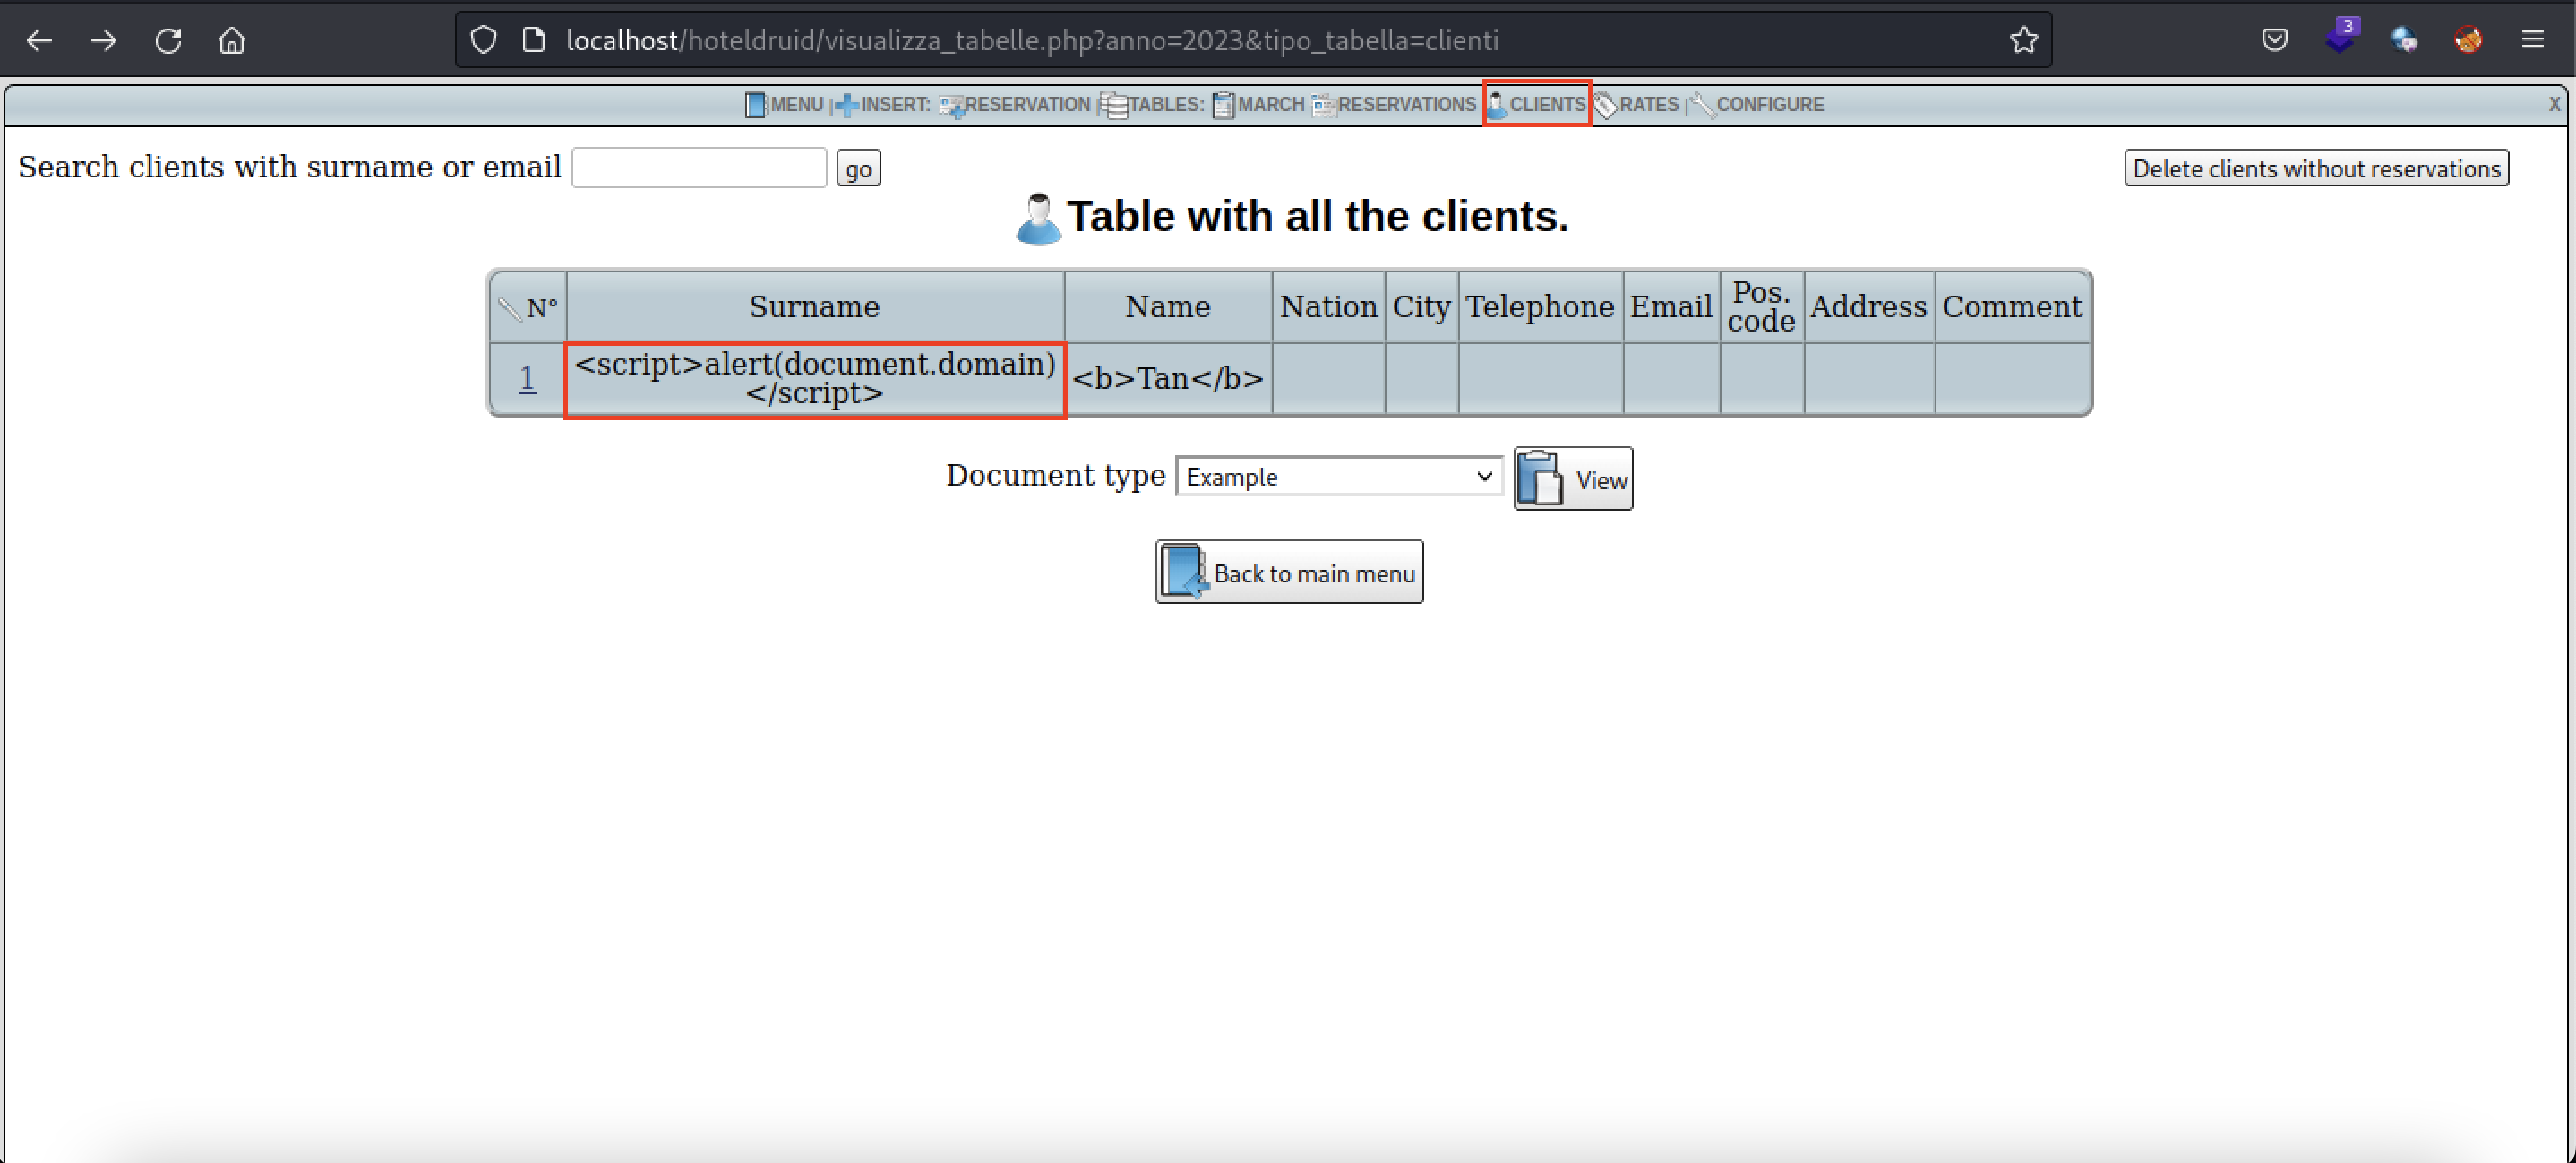
- Accédez à l'onglet "Clients" et sélectionnez le client avec la charge utile XSS en cliquant sur la colonne "N"
- Sur cette page, il y a 2 façons de déclencher la charge utile XSS stockée. La première consiste à visualiser le document Exemple dans le coin supérieur droit de la page
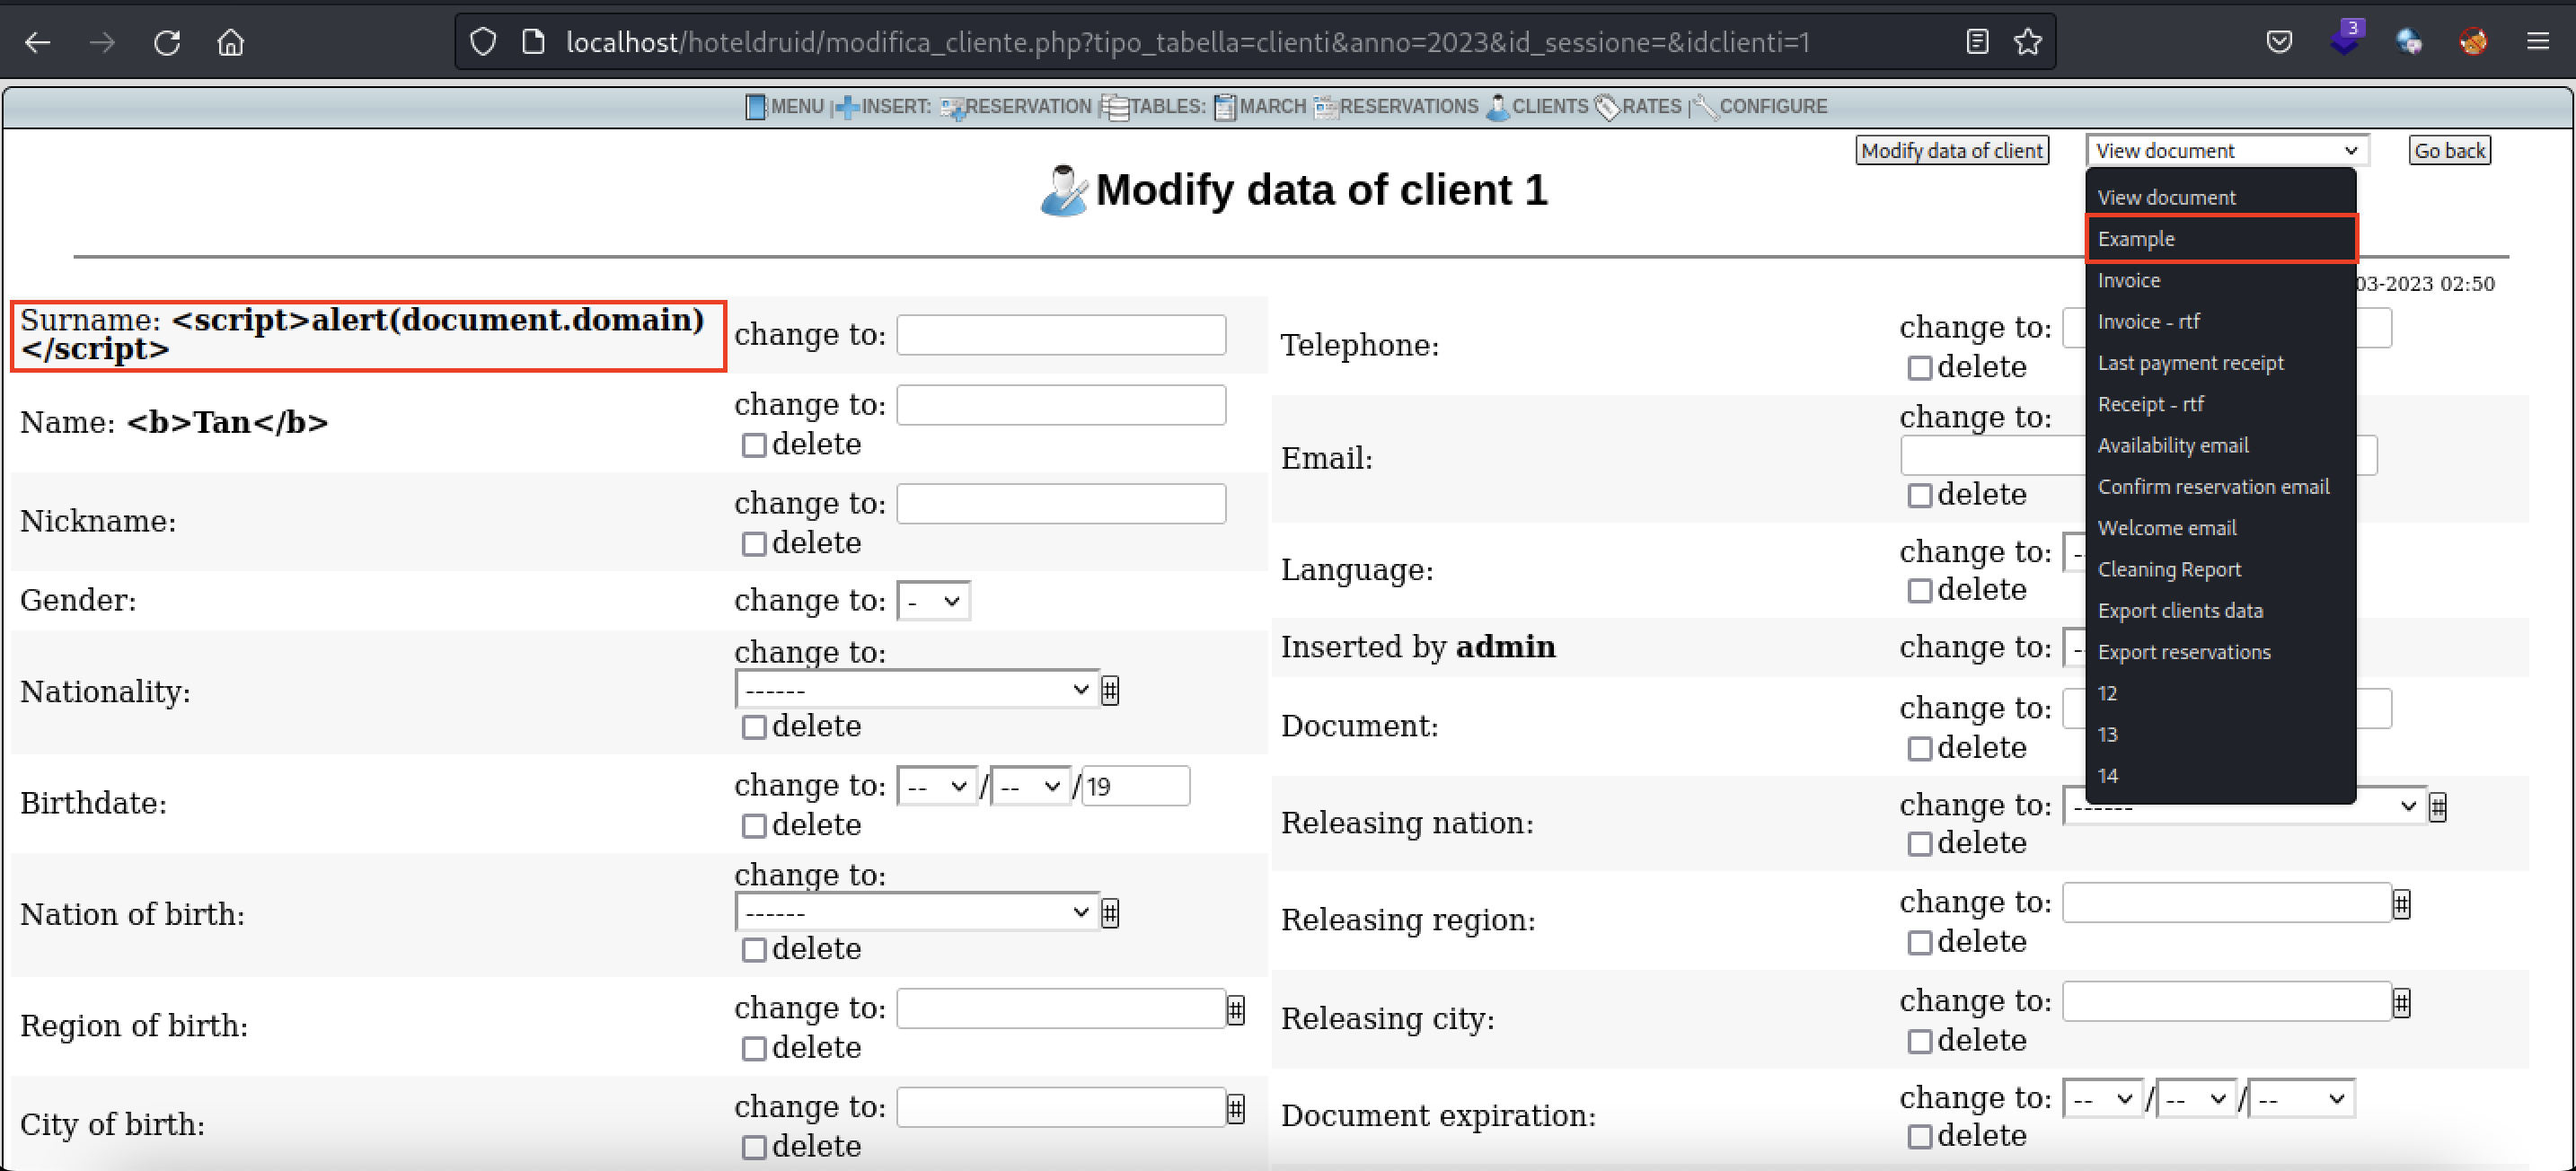
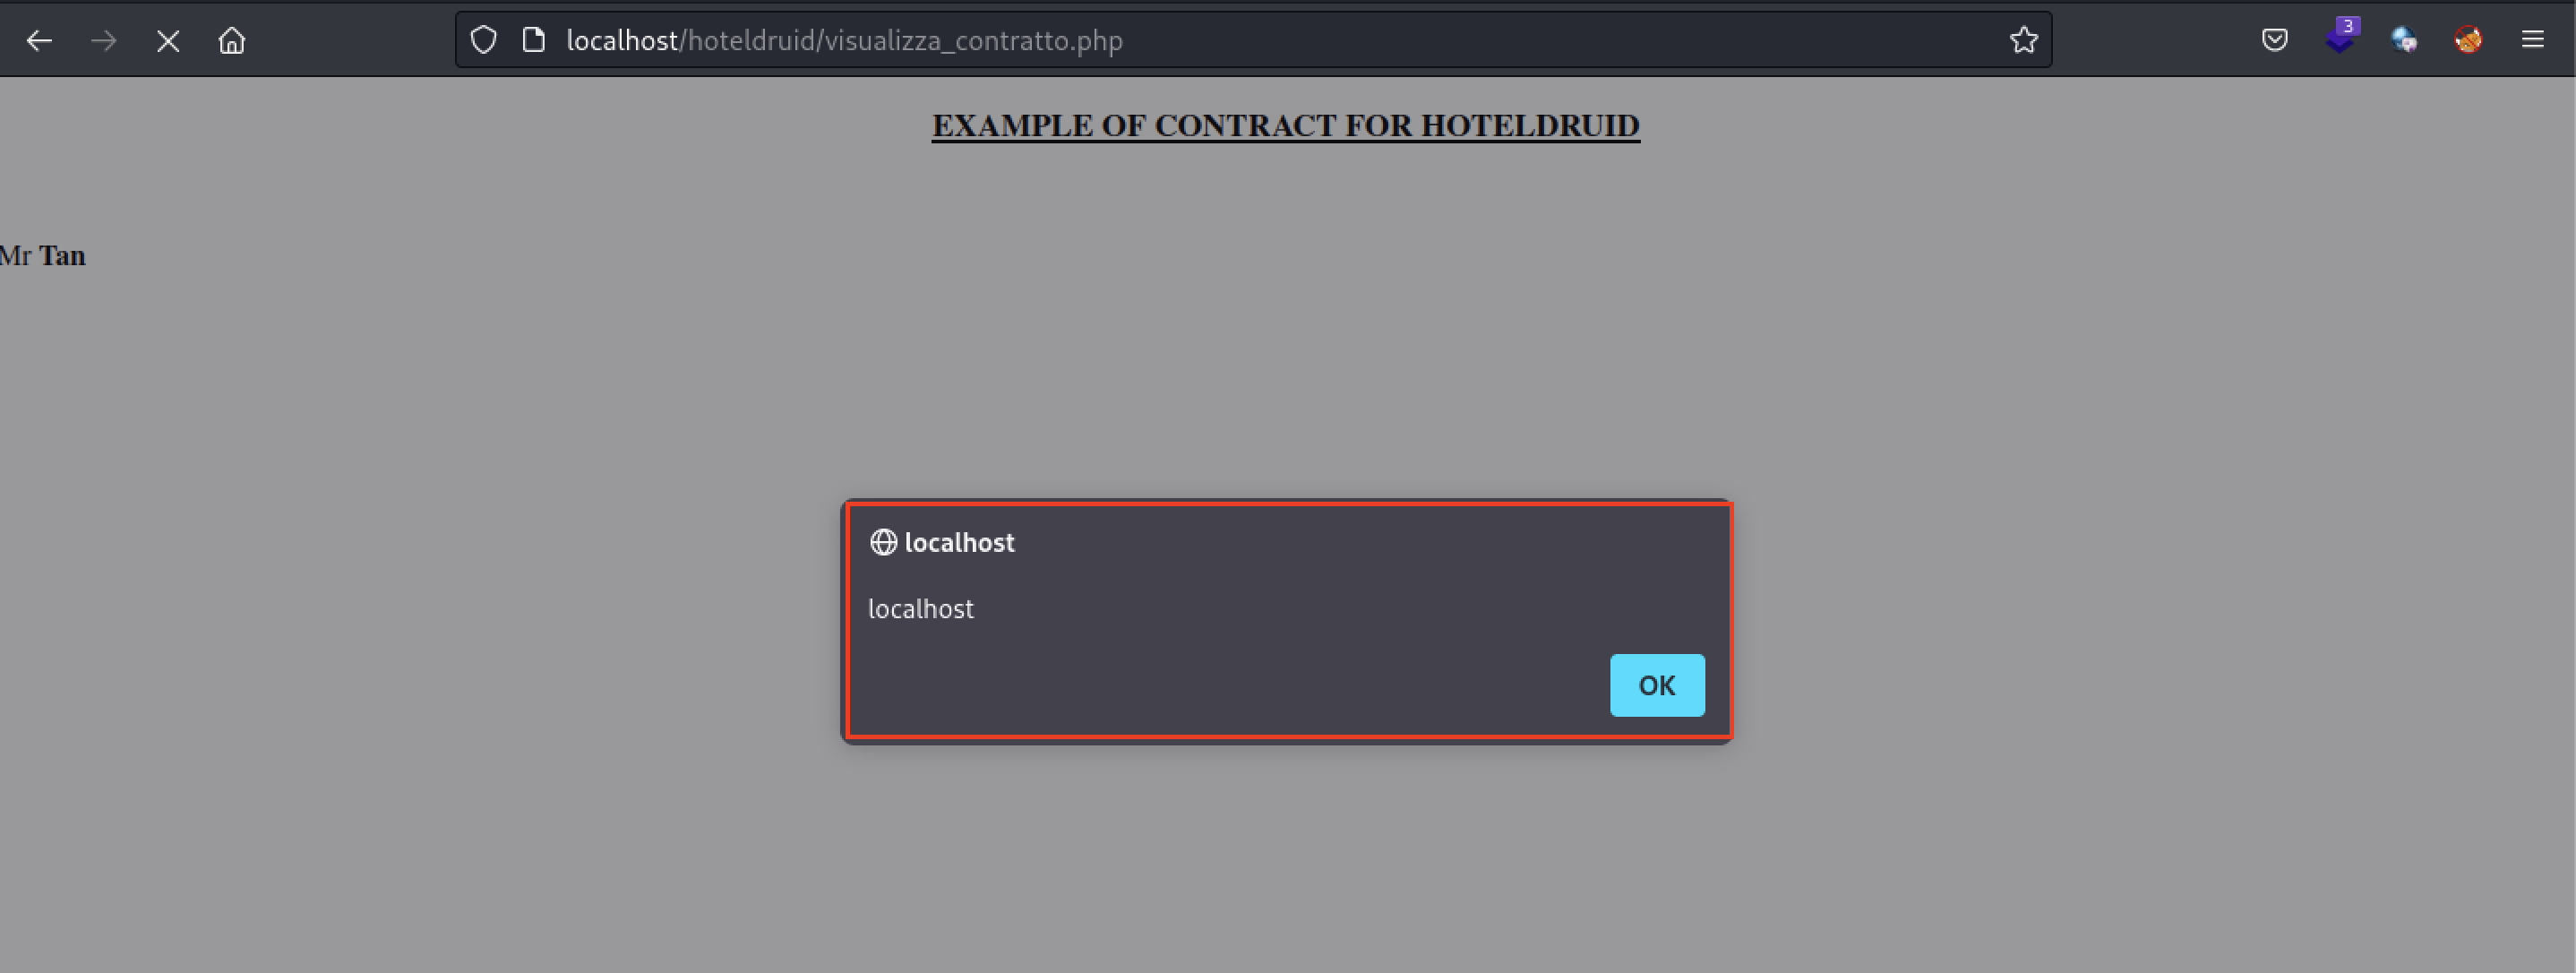
- La deuxième façon de déclencher la charge utile XSS est de se rendre en bas de la page où vous pouvez modifier les données du client
- Une fois de plus, sélectionnez le document Exemple et cliquez sur "Voir"

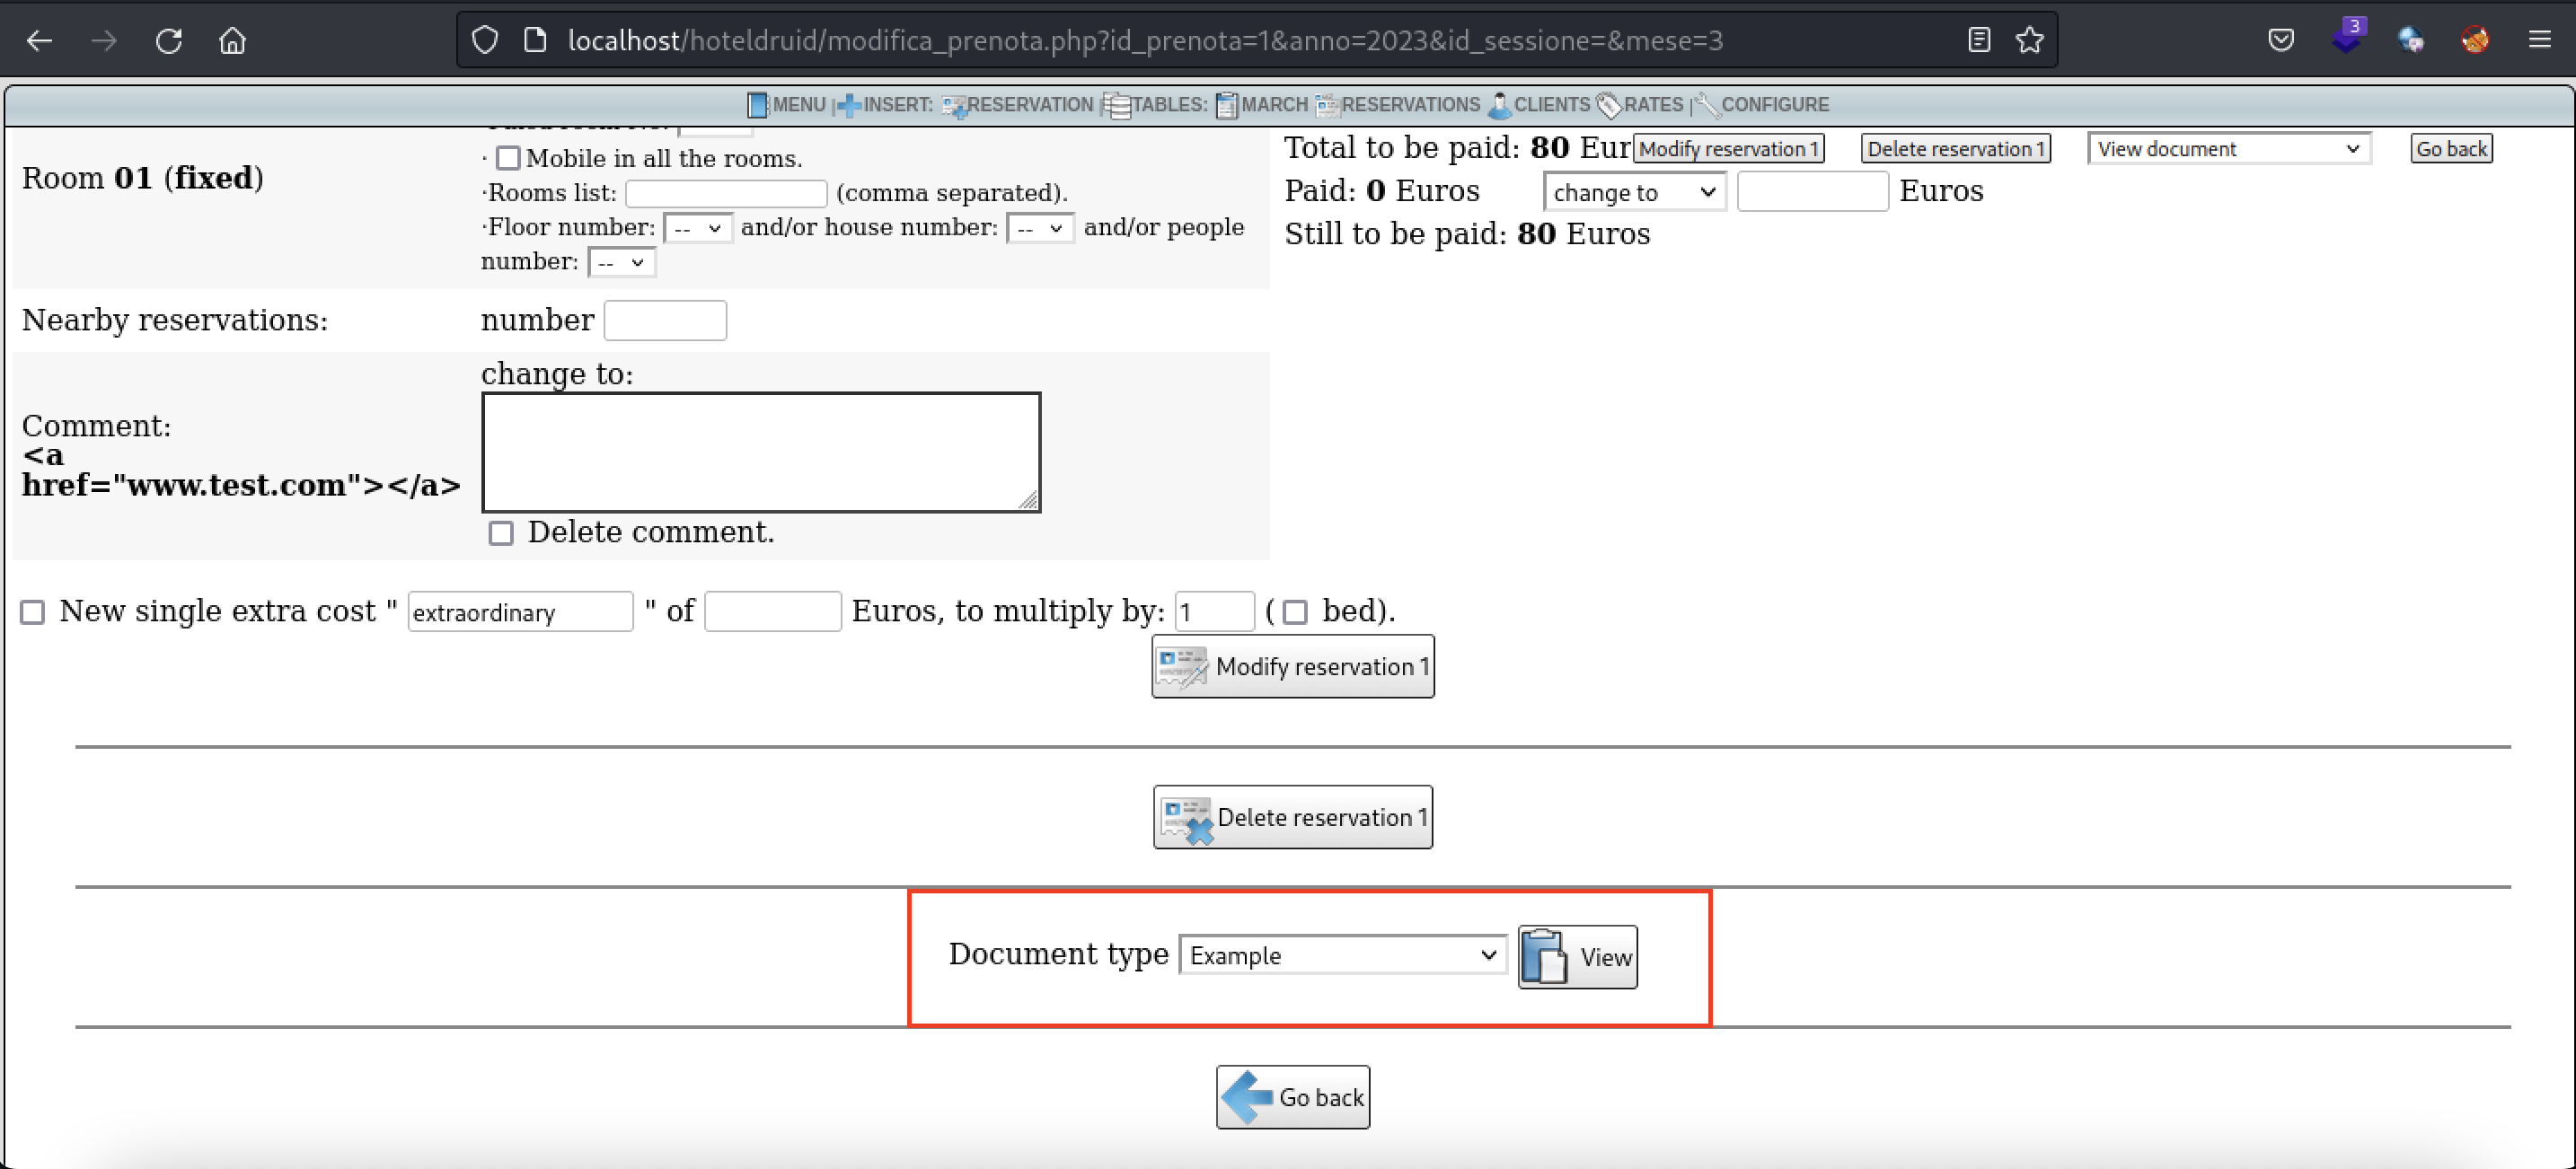
- Il existe également d'autres méthodes pour déclencher la charge utile XSS. En naviguant vers "Réservations" et en modifiant la réservation du client

- Faites défiler jusqu'en bas de la page et une fois de plus sélectionnez le document Exemple et cliquez sur "Voir"

 jichngan/cve-2023-29839

