
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-37069 — Preuve de concept pour la divulgation du chemin absolu dans Veno File Manager 4.4.9 via une requête GET non authentifiée vers un script de débogage, révélant le répertoire d'application du serveur. | Kitploit
Outils/GitHubGitHub/jfs-jfs/cve-2026-37069
Analyse des VulnérabilitésCollecte d'InformationsSécurité WebMauvaise Configuration
GitHubjfs-jfs/cve-2026-37069

CVE-2026-37069

Preuve de concept pour la divulgation du chemin absolu dans Veno File Manager 4.4.9 via une requête GET non authentifiée vers un script de débogage, révélant le répertoire d'application du serveur.

Voir le dépôt
7il y a 3 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-37069

Divulgation de chemin absolu dans /vfm-admin/assets/zipstream/grandt/relativepath/RelativePath.Example1.php dans Veno File Manager Project 4.4.9 permet à un attaquant non authentifié de connaître le répertoire système dans lequel le code de l'application s'exécute en envoyant une requête GET au point de terminaison.
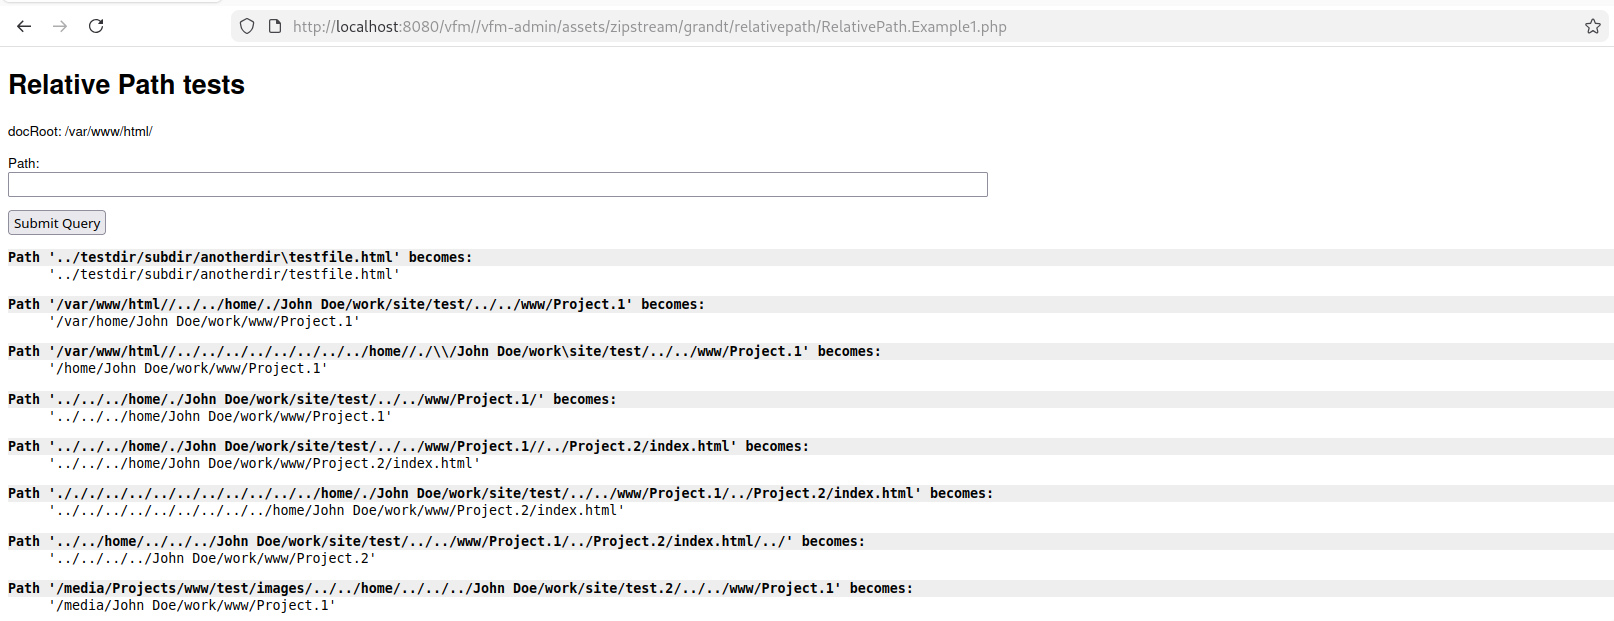
root-dir
Télécharger l’outil