Outil d'exploitation CVE-2024-9290 | Vulnérabilité Super Backup & Clone
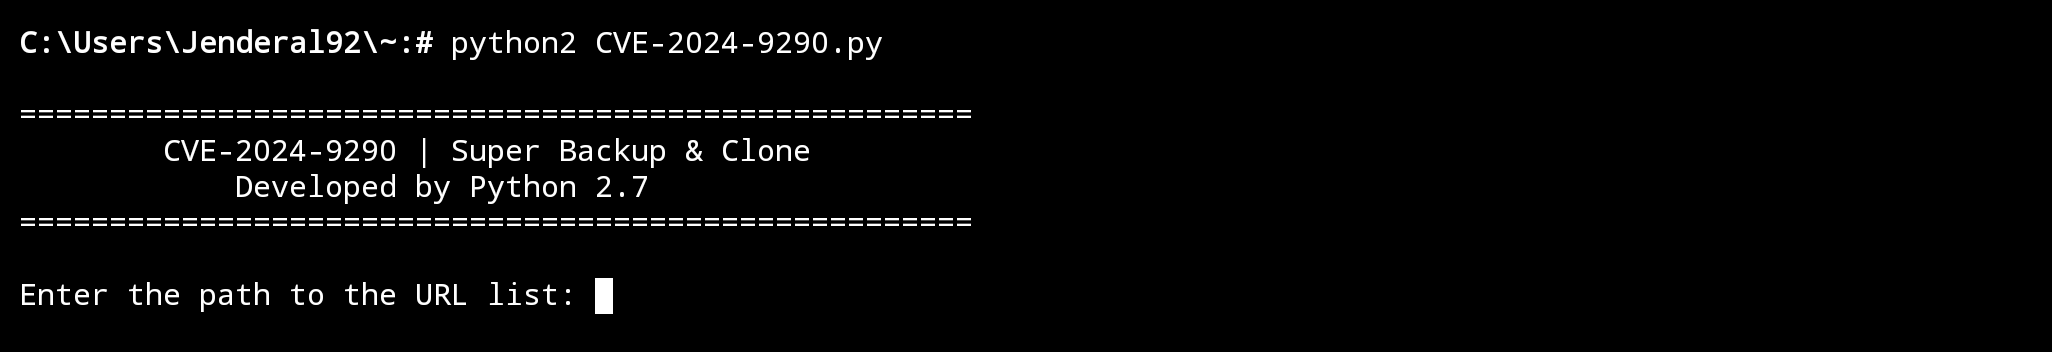
Cet outil cible les sites WordPress utilisant le plugin Super Backup & Clone et vulnérables à un téléversement arbitraire de fichiers. Il tente de téléverser un shell malveillant dans le répertoire /wp-content/uploads/isnapshots/. Une fois téléversé, l'outil valide l'existence du shell et enregistre les téléversements réussis dans un fichier shells.txt.
Fonctionnalités
- Multi-threading: Traite jusqu'à 10 URL simultanément pour une exploitation plus rapide.
- Téléversement de shell personnalisé: Utilise le shell malveillant hébergé sur GitHub comme charge utile.
- Journalisation: Enregistre les exploits réussis dans
shells.txt pour référence ultérieure.
Utilisation
Prérequis
- Python 2.7 est requis pour exécuter cet outil.
- Assurez-vous d'avoir la bibliothèque
requests installée :
pip install requests
Étapes d'utilisation
- Clonez ce dépôt ou téléchargez le script.
- Créez un fichier texte contenant une liste d'URL cibles, une URL par ligne.
- Exécutez le script :
python CVE-2024-9290.py
- Saisissez le chemin du fichier contenant les URL lorsque demandé.
- L'outil tentera d'exploiter chaque cible et enregistrera tout succès dans
shells.txt.
Points clés
- Usage éducatif uniquement : Cet outil est conçu pour le hacking éthique et les tests de pénétration dans des conditions autorisées.
- Ne pas en abuser : Toute utilisation non autorisée est illégale et peut entraîner de graves conséquences.
- Personnalisable : Les utilisateurs peuvent modifier le script pour des charges utiles ou des exigences spécifiques.
Avertissement :
J'ai rédigé l'avertissement sur la couverture de Jenderal92. Vous pouvez le consulter ICI !!!
 jenderal92/cve-2024-9290

