
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ai-code-review — Outil CLI alimenté par l'IA qui examine le code à la recherche de vulnérabilités de sécurité, de bugs et d'anti-patrons en utilisant des LLM. Prend en charge les fournisseurs locaux et cloud, les diffs Git et l'intégration CI/CD. | Kitploit
Outils/GitHubGitHub/jaydendancer12/ai-code-review
Analyse Statique de Code (SAST)Analyse des VulnérabilitésAnalyse de CodeScripting et AutomatisationDevSecOpsApprentissage et ÉducationParcours et CoursSécurité de l'IA

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
GitHub
jaydendancer12/ai-code-review

ai-code-review

Outil CLI alimenté par l'IA qui examine le code à la recherche de vulnérabilités de sécurité, de bugs et d'anti-patrons en utilisant des LLM. Prend en charge les fournisseurs locaux et cloud, les diffs Git et l'intégration CI/CD.

Voir le dépôt
325il y a 7 moisPas encore vérifié

🔍 codereview

Revue de code alimentée par l'IA dans votre terminal.

Une seule commande. Retour instantané. Détecte les vulnérabilités de sécurité, les bugs et les mauvaises pratiques avant qu'ils n'atteignent la production.

Python License: MIT Tests

Installation · Démarrage rapide · Utilisation · Fournisseurs · Contribution


Ce qu'il fait

codereview envoie votre code à un LLM et renvoie une revue structurée et codée par couleur directement dans votre terminal — avec des niveaux de gravité, des références de lignes et des suggestions concrètes de correction.

Pas de navigateur. Pas de PR nécessaire. Pas d'attente des coéquipiers. Juste :

codereview app.py
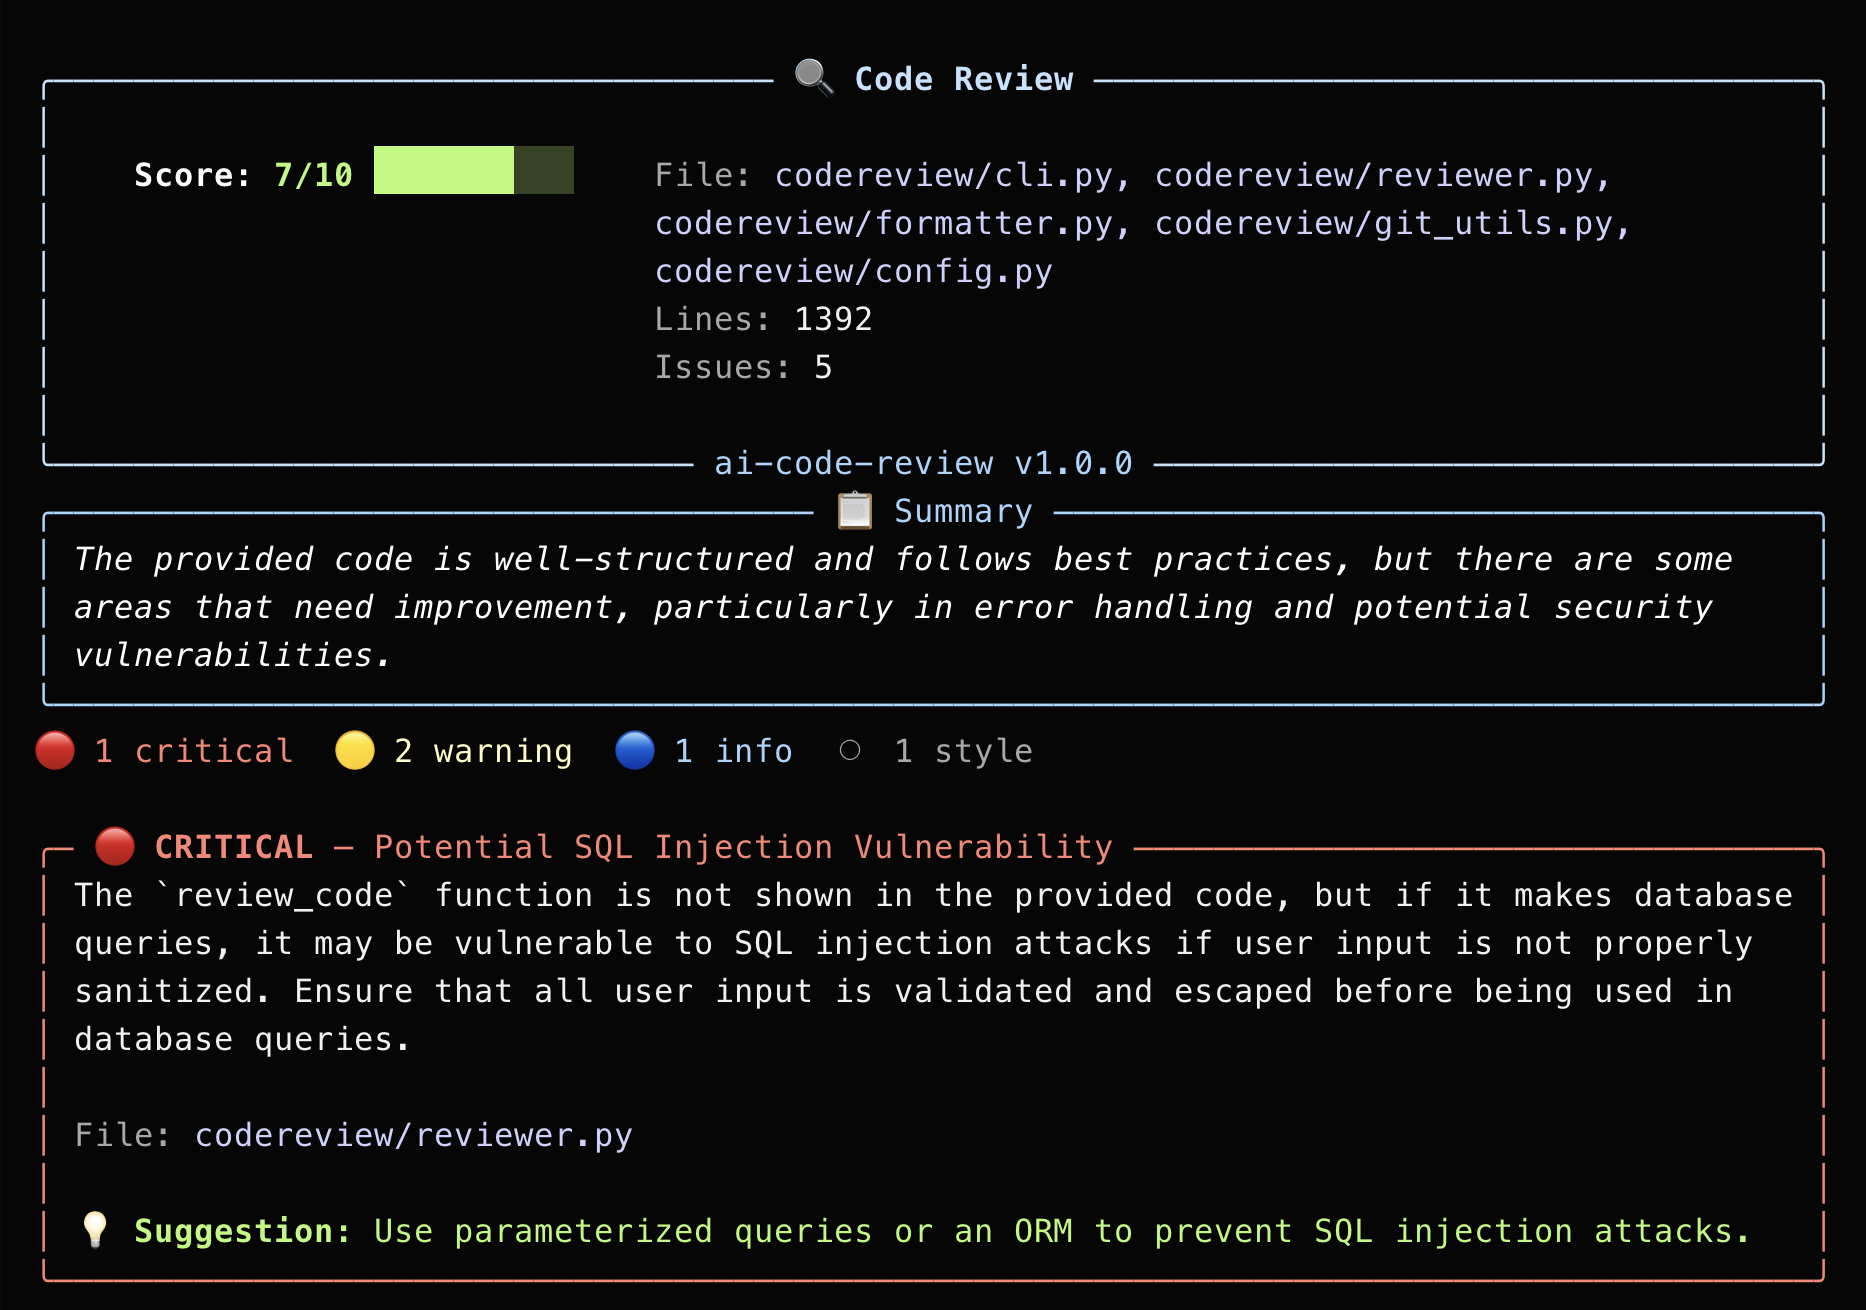
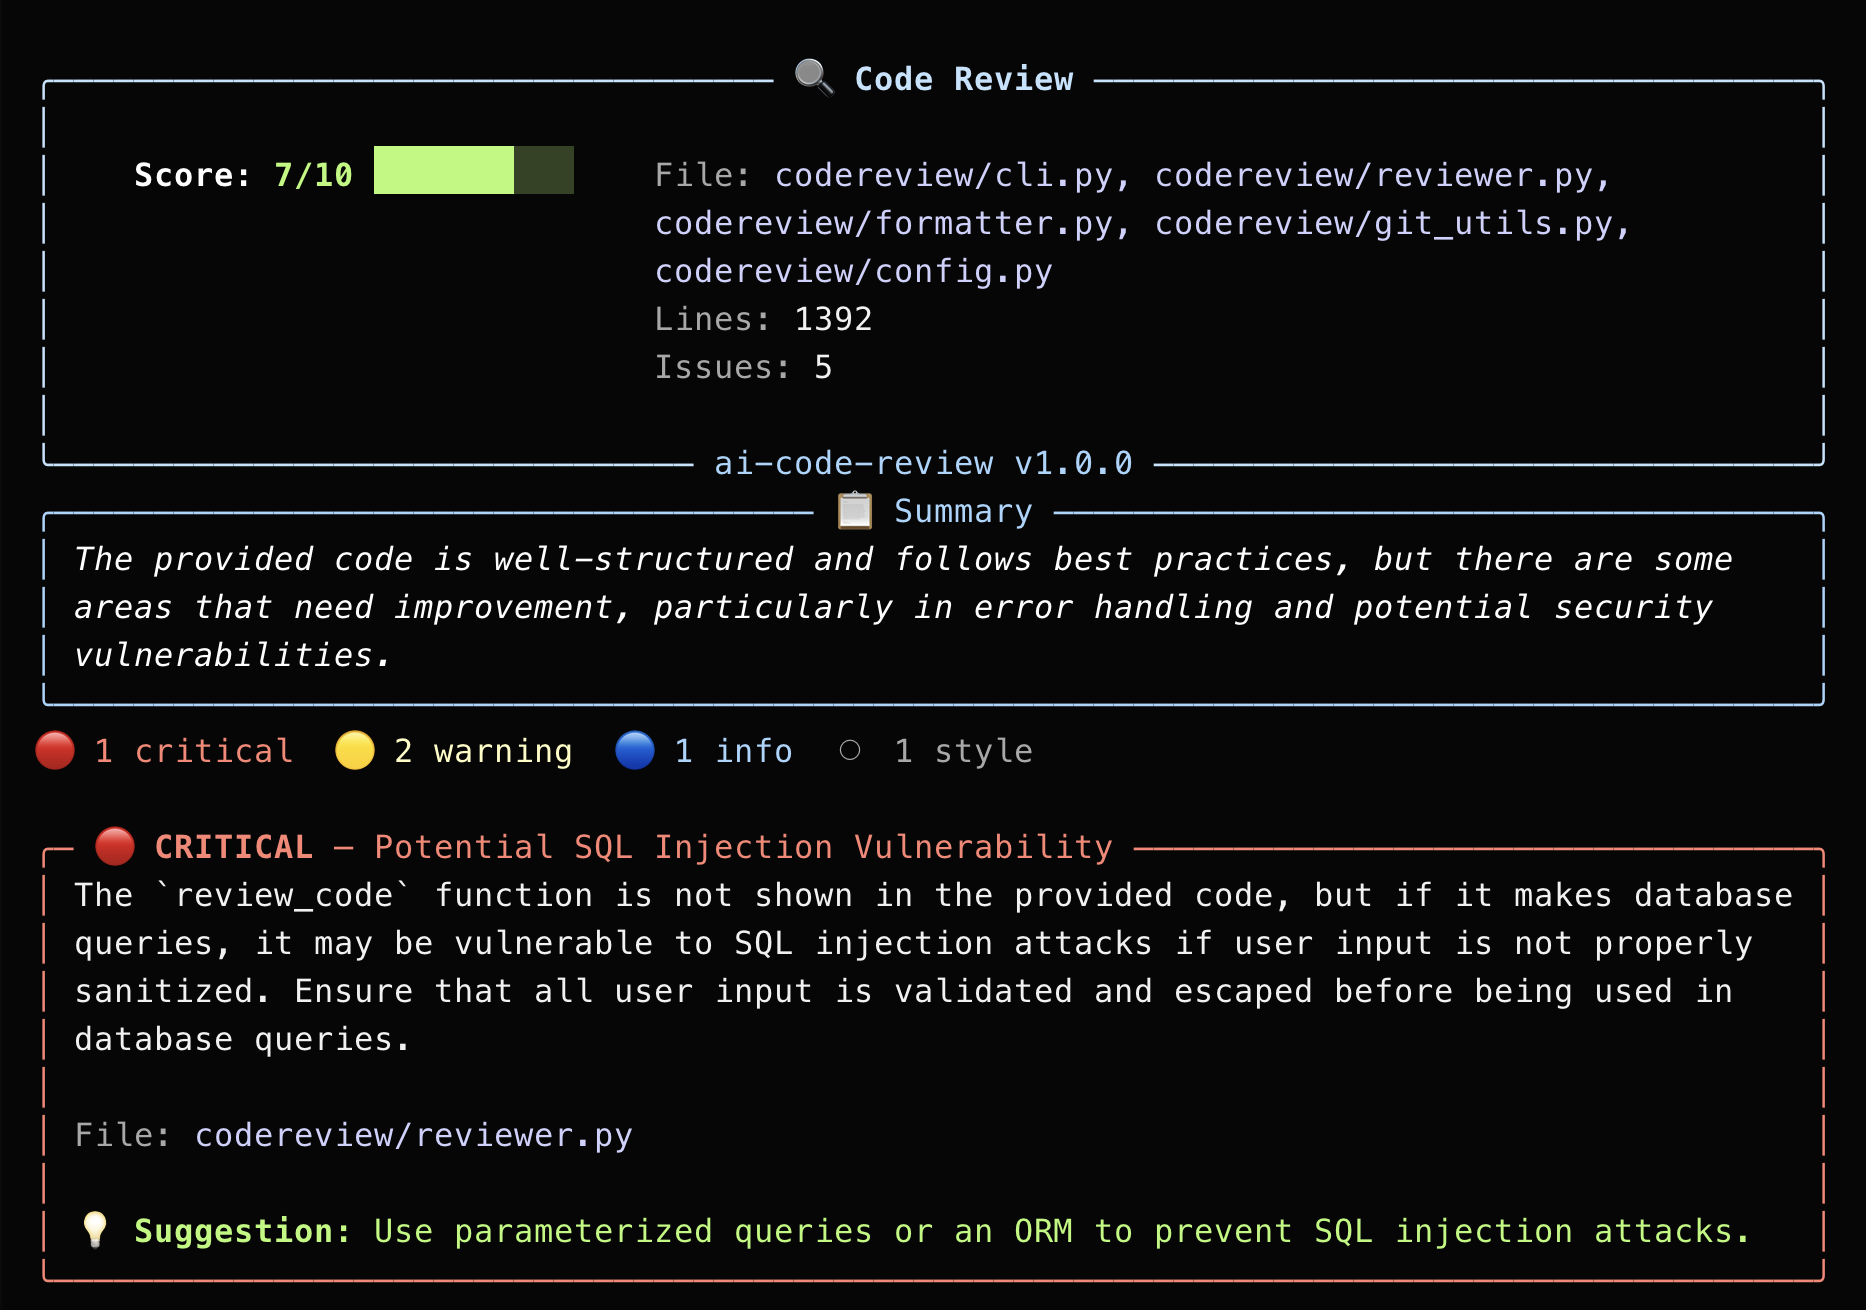
Détection de vraies vulnérabilités de sécurité — score 2/10

mauvaise revue de code

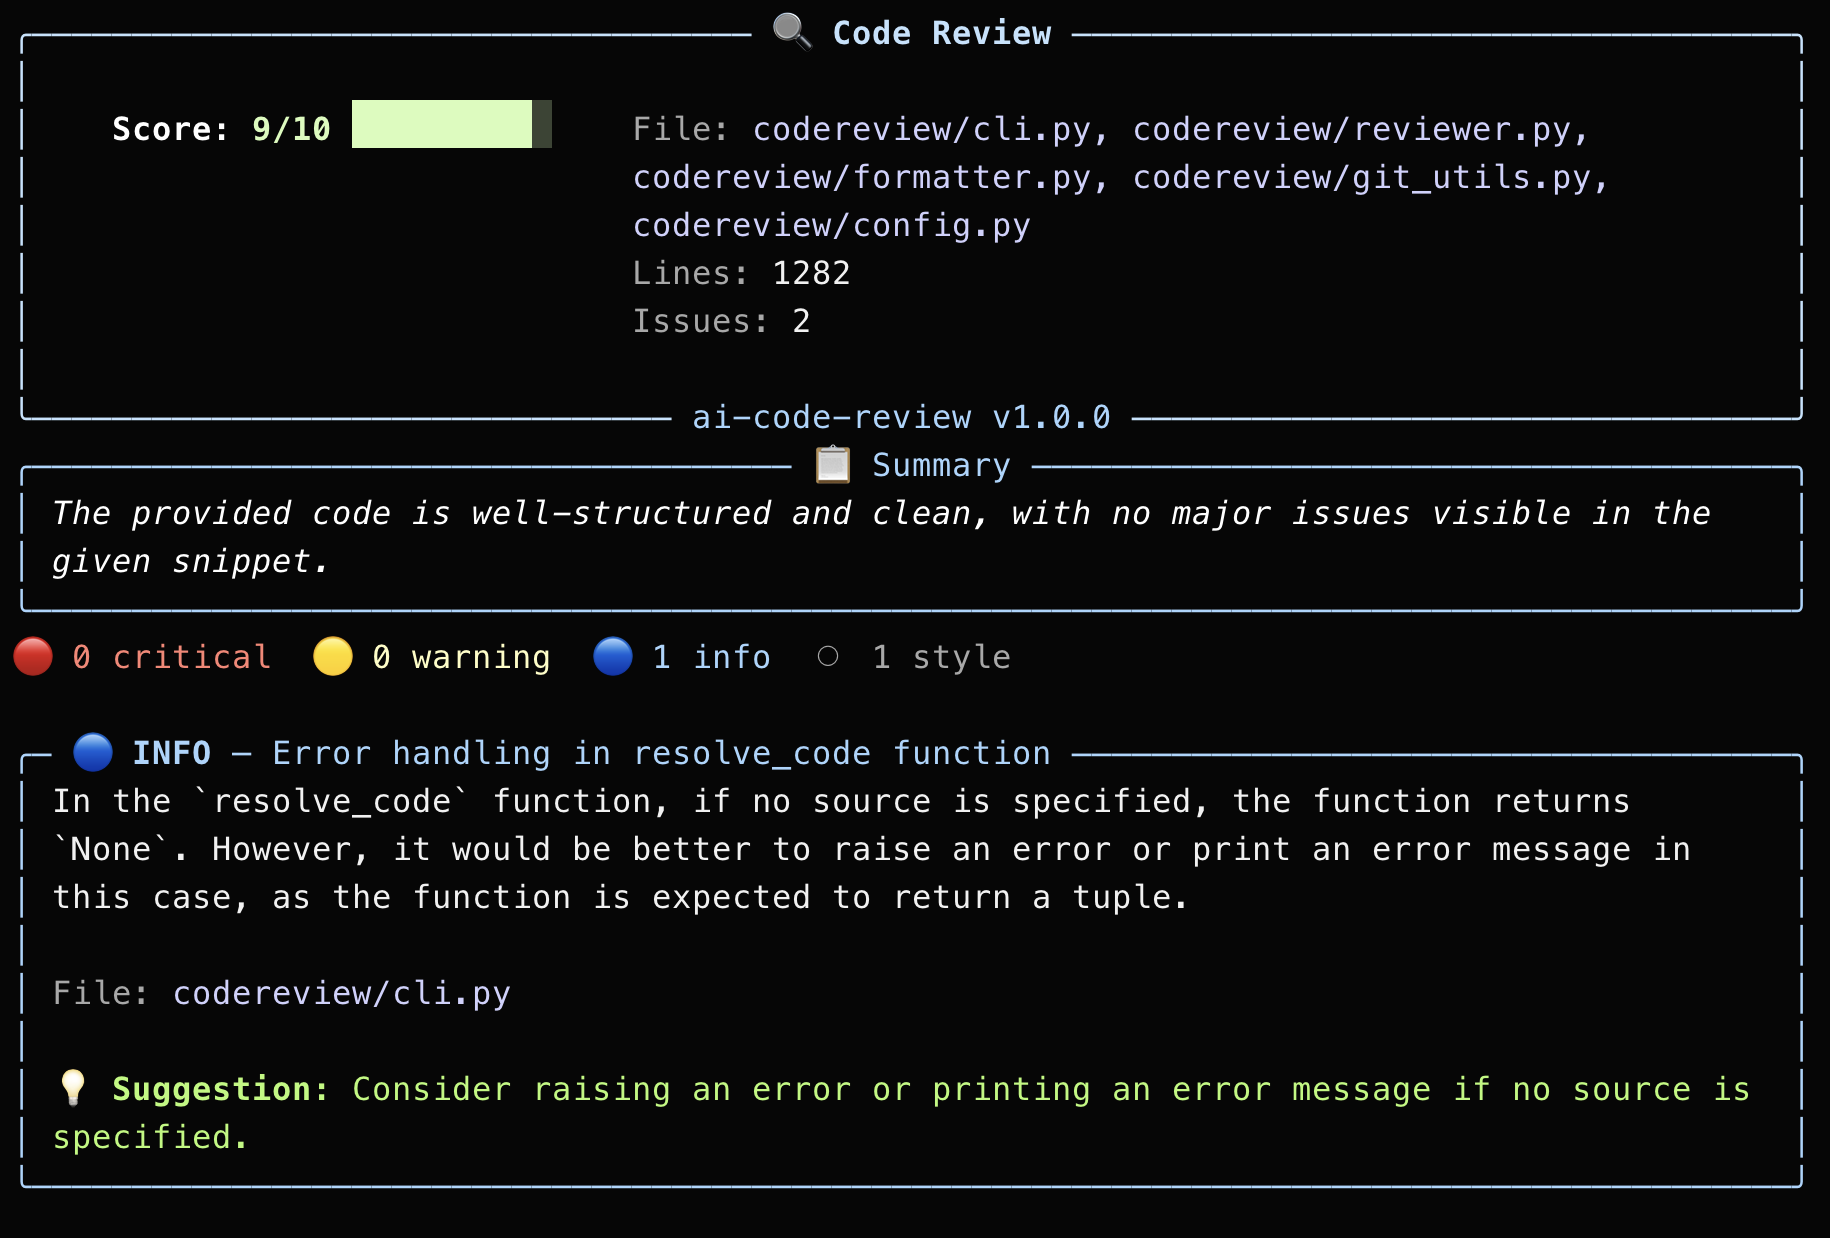
Revue de son propre code source — score 9/10

auto-revue

Pourquoi

  • Développeurs solo — obtenez un second regard sans attendre personne
  • Vérification pré-commit — détectez les bugs avant qu'ils n'atteignent la PR
  • Outil d'apprentissage — comprenez pourquoi le code est problématique, pas seulement qu'il l'est
  • Intégration CI — ajoutez à votre pipeline pour des passerelles de revue automatisées
  • Gratuit — fonctionne avec Groq (niveau gratuit, pas de carte de crédit) ou entièrement hors ligne avec Ollama

Ce qu'il détecte

GravitéCe qu'il trouveExemple
🔴 CritiqueVulnérabilités de sécurité, perte de données, crashsInjection SQL, eval() sur entrée utilisateur, secrets codés en dur
🟡 AvertissementBugs, gestion d'erreur manquante, conditions de courseDivision par zéro, exceptions non gérées, fuites de ressources
🔵 InfoAméliorations de performance, meilleures pratiquesAllocations inutiles, mise en cache manquante, requêtes N+1
⚪ StyleNommage, formatage, documentationDocstrings manquants, nommage incohérent, code mort

Installation

Depuis les sources (recommandé)

git clone https://github.com/jaydendancer12/ai-code-review.git
cd ai-code-review
./install.sh

Ou manuellement :

git clone https://github.com/jaydendancer12/ai-code-review.git
cd ai-code-review
pip install -e .

Toutes les dépendances (rich, requests) s'installent automatiquement. Rien d'autre à configurer.


Démarrage rapide (gratuit, 60 secondes)

codereview a besoin d'un LLM pour analyser votre code. L'option gratuite la plus rapide est Groq — pas de carte de crédit, pas d'essai, juste gratuit.

Étape 1 — Obtenir une clé API gratuite

  1. Allez sur console.groq.com
  2. Inscrivez-vous avec Google ou GitHub (prend 30 secondes)
  3. Cliquez sur API Keys puis Create API Key
  4. Copiez la clé (commence par gsk_)

Étape 2 — Définir votre clé

export GROQ_API_KEY="gsk_your_key_here"

Pour la rendre permanente (afin de ne pas avoir à la définir à chaque session de terminal) :

# For zsh (default on Mac)
echo 'export GROQ_API_KEY="gsk_your_key_here"' >> ~/.zshrc
source ~/.zshrc

# For bash (default on Linux)
echo 'export GROQ_API_KEY="gsk_your_key_here"' >> ~/.bashrc
source ~/.bashrc

Étape 3 — Initialiser

codereview --init groq

Étape 4 — Examiner le code

codereview yourfile.py

Voilà. Vous exécutez des revues de code IA.

Première exécution ? Tapez simplement codereview sans arguments et il vous guidera à travers toute la configuration.


Utilisation

Examiner un fichier

codereview app.py

Examiner plusieurs fichiers

codereview src/auth.py src/db.py src/api.py

Examiner les modifications git indexées (pre-commit)

git add .
codereview --staged

Examiner les N derniers commits

codereview --last 3

Examiner le diff entre branches

codereview --diff origin/main

Canaliser le code depuis stdin

cat suspicious_code.py | codereview --stdin

Utiliser un modèle spécifique

codereview app.py --model gpt-4

Utiliser un fournisseur spécifique pour une revue

codereview app.py --provider ollama

Afficher les instructions de configuration

codereview --setup

Fournisseurs

codereview works with any OpenAI-compatible API. Pick what works for you:

⚡ Groq (recommandé — gratuit, rapide)

export GROQ_API_KEY="gsk_your_key_here"
codereview --init groq
  • Coût : Niveau gratuit, pas de carte de crédit requise
  • Vitesse : Inférence la plus rapide disponible
  • Modèle : Llama 3.3 70B
  • Obtenir une clé : console.groq.com

🏠 Ollama (gratuit, entièrement hors ligne)

# 1. Install Ollama
# Mac: Download from https://ollama.com
# Linux: curl -fsSL https://ollama.com/install.sh | sh

# 2. Pull a model
ollama pull llama3

# 3. Start the server
ollama serve

# 4. Initialize (no API key needed)
codereview --init ollama
  • Coût : Gratuit pour toujours
  • Vitesse : Dépend de votre matériel
  • Confidentialité : Le code ne quitte jamais votre machine
  • Modèle : Tout modèle supporté par Ollama

🧠 OpenAI

export OPENAI_API_KEY="sk-..."
codereview --init openai
  • Coût : Paiement par token
  • Modèle : GPT-3.5 Turbo (par défaut), GPT-4 avec --model gpt-4
  • Obtenir une clé : platform.openai.com

🔮 Anthropic

export ANTHROPIC_API_KEY="sk-ant-..."
codereview --init anthropic
  • Coût : Paiement par token
  • Modèle : Claude 3 Haiku (par défaut)
  • Obtenir une clé : console.anthropic.com

Configuration

La configuration est stockée dans ~/.codereview/config.json :

{
  "provider": "groq",
  "model": "llama-3.3-70b-versatile",
  "base_url": "https://api.groq.com/openai/v1",
  "max_tokens": 2048,
  "temperature": 0.2
}

Les clés API ne sont jamais stockées dans le fichier de configuration. Elles sont lues uniquement depuis les variables d'environnement.

Tout remplacer via les variables d'environnement

export CODEREVIEW_API_KEY="any-key"     # Universal override
export CODEREVIEW_MODEL="gpt-4"         # Override model

Remplacement via les options CLI

codereview app.py --model gpt-4 --provider openai

Comment ça fonctionne

Your Code  -->  codereview CLI  -->  LLM API  -->  Structured Terminal Output
(file/diff)     (prompt builder)    (any provider)  (color-coded findings)
  1. Entrée — codereview lit votre fichier, diff git, modifications indexées ou stdin
  2. Prompt — Construit un prompt de revue ciblé avec des règles strictes pour prévenir les problèmes hallucinés
  3. LLM — Envoie à toute API compatible OpenAI (Groq, OpenAI, Anthropic, Ollama)
  4. Analyse — Extrait le JSON structuré de la réponse du LLM
  5. Affichage — Affiche les résultats codés par couleur et triés par gravité dans votre terminal

Ce qui le rend différent de ChatGPT

Télécharger l’outil