 ion28/bluespawn
Un logiciel de défense active et EDR pour renforcer les équipes bleues.


BLUESPAWN aide les équipes bleues à surveiller les systèmes en temps réel contre les attaquants actifs en détectant les activités anormales
BLUESPAWN est un outil de défense active et de détection et réponse sur les endpoints, ce qui signifie qu'il peut être utilisé par les défenseurs pour détecter, identifier et éliminer rapidement les activités malveillantes et les logiciels malveillants sur un réseau.
Vous voulez aider à rendre BLUESPAWN encore plus efficace pour localiser et arrêter les logiciels malveillants ? Rejoignez-nous sur le serveur Discord BLUESPAWN et aidez au développement ou même suggérez simplement une fonctionnalité ou signalez un bug. Aucune expérience requise - il n'y a pas de meilleure façon d'apprendre le développement ou la sécurité que de se lancer directement !
Si vous souhaitez contribuer du code, vous pouvez commencer par consulter notre page wiki sur la configuration de votre environnement de développement. N'hésitez pas à nous contacter sur Discord si vous rencontrez des problèmes lors de l'installation ! Nous suivons généralement les bogues et les nouvelles fonctionnalités via les Issues et nous coordonnons dans le chat lors des travaux de développement.
Nous avons créé et open-sourcé cet outil pour un certain nombre de raisons, notamment :
Visitez cette carte pour voir les capacités de couverture actuelles
Note : BLUESPAWN est en développement actif alpha, donc de nombreuses fonctionnalités peuvent ne pas fonctionner comme prévu encore et les détections peuvent être trop limitées ou générer beaucoup de faux positifs.
Note 2 : BLUESPAWN est destiné à être exécuté par un professionnel de la sécurité dans la plupart des cas et, à ce titre, détectera parfois des activités non malveillantes. Bien que BLUESPAWN aide à faire remonter rapidement les choses potentiellement mauvaises, il attend de l'utilisateur qu'il utilise les informations disponibles pour prendre la décision finale.
.\BLUESPAWN-client-x64.exe --help
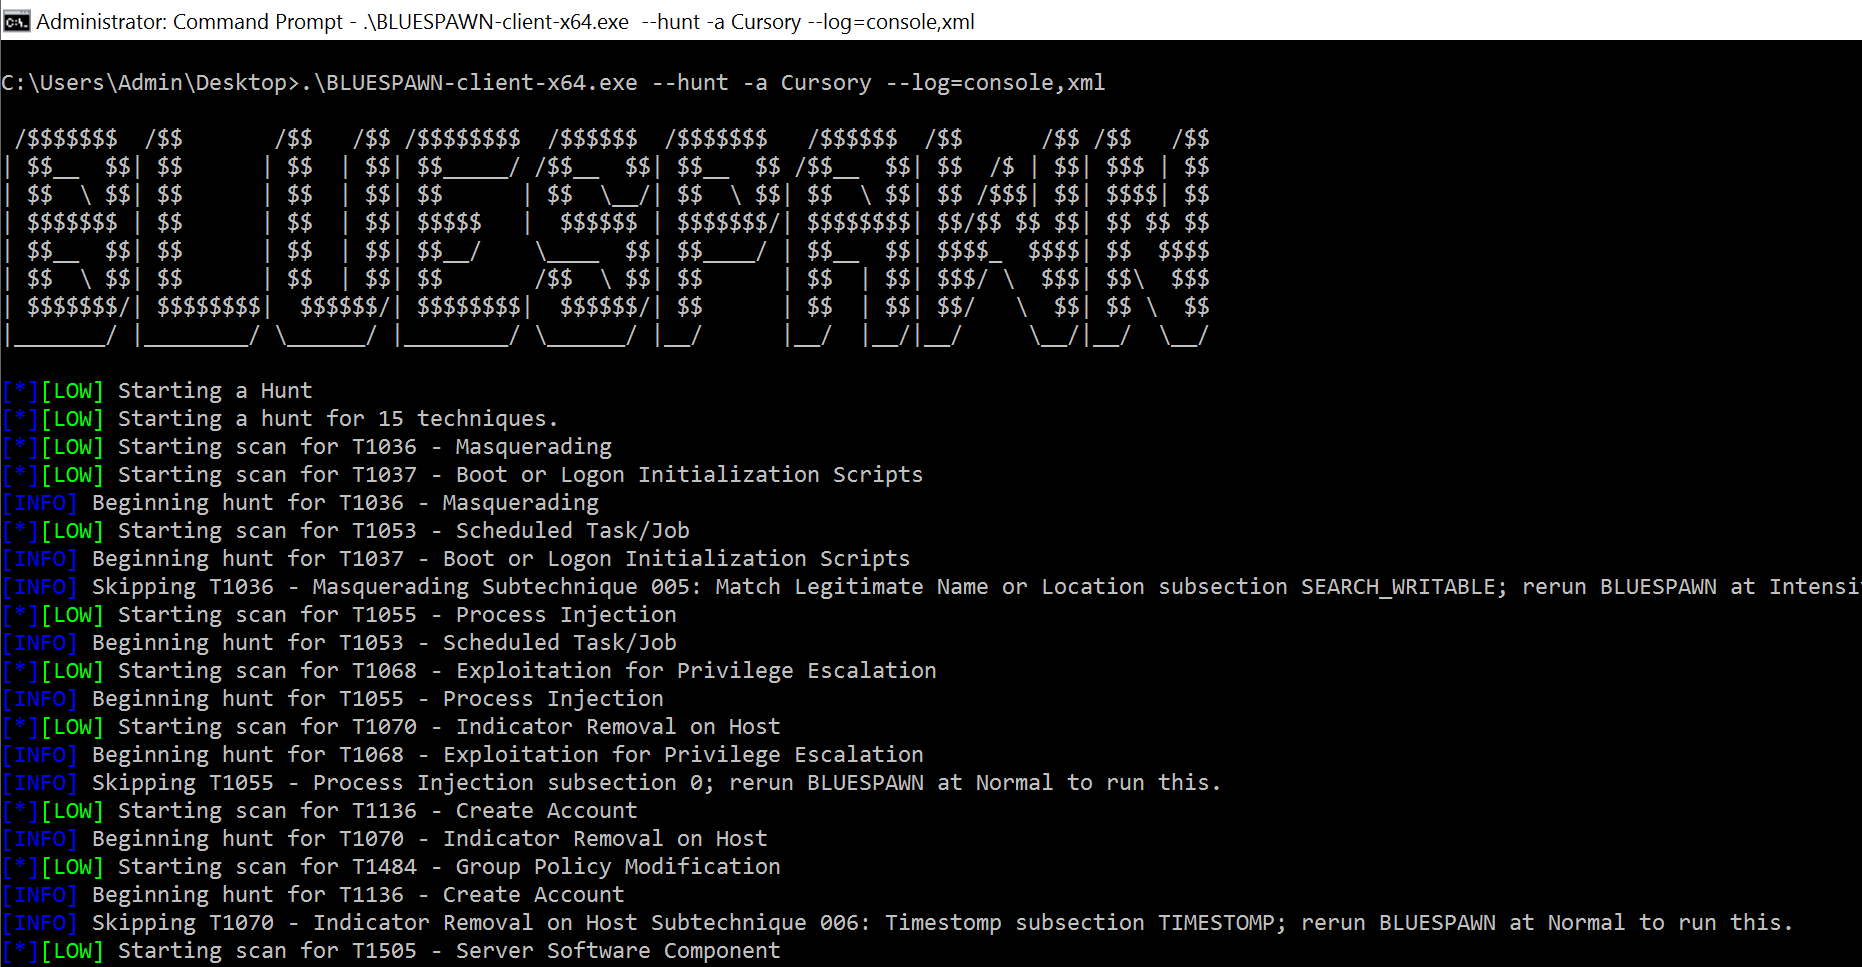
.\BLUESPAWN-client-x64.exe --mitigate --action=audit
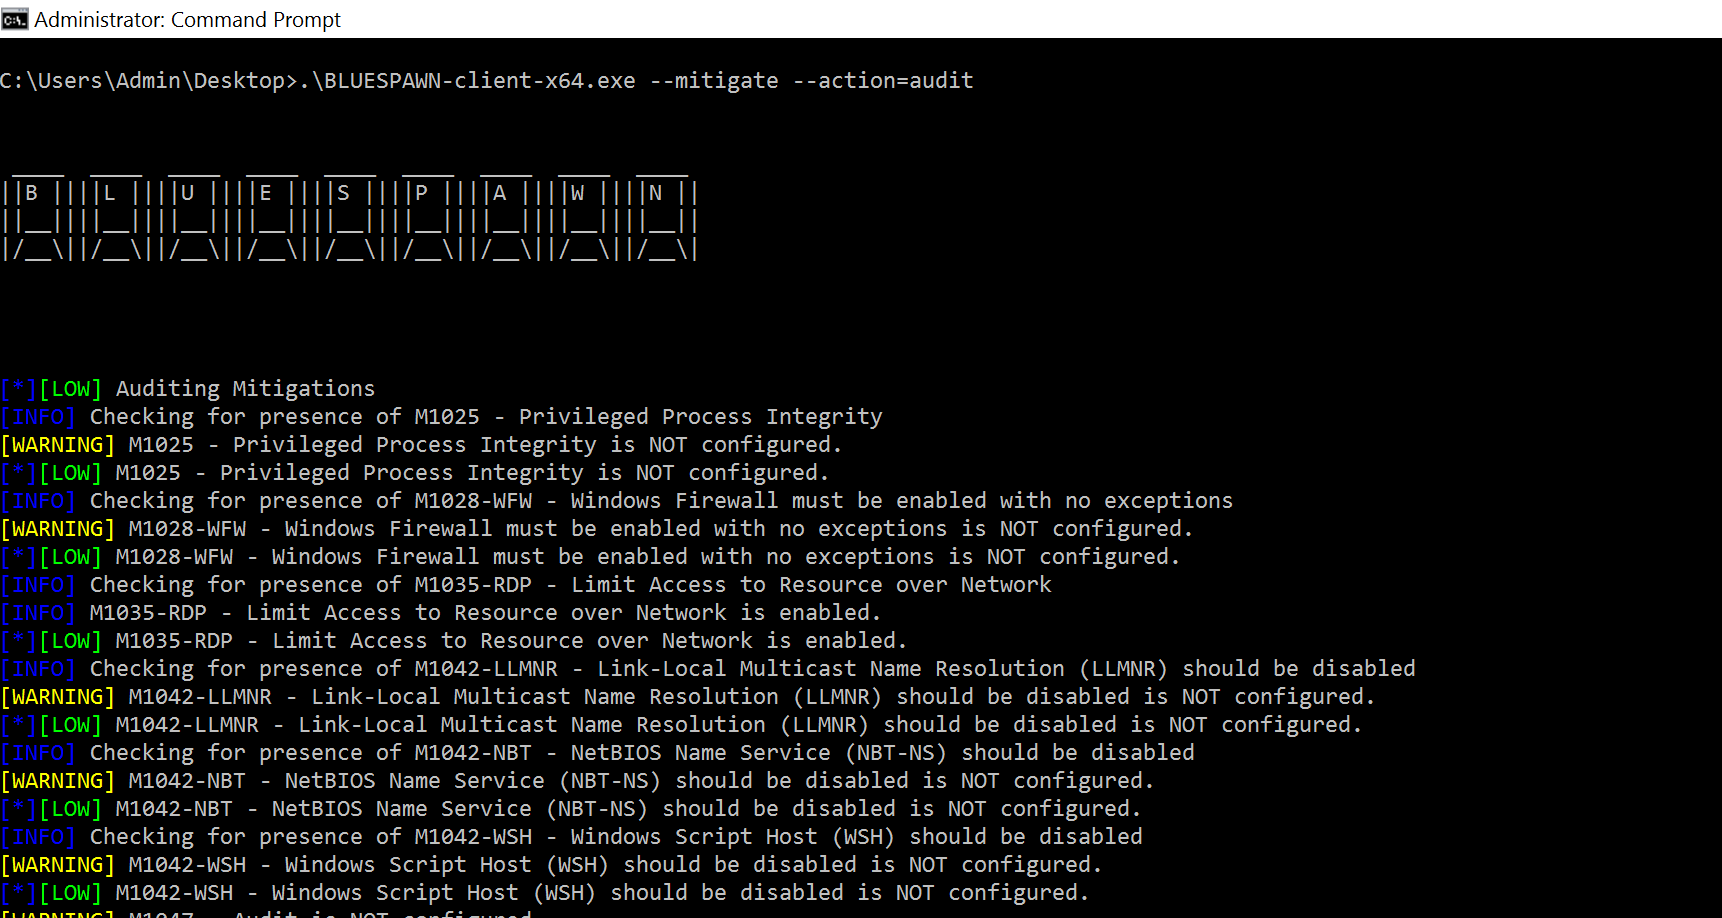
.\BLUESPAWN-client-x64.exe --hunt -a Cursory --log=console,xml
.\BLUESPAWN-client-x64.exe --monitor -a Cursory --log=console,xml
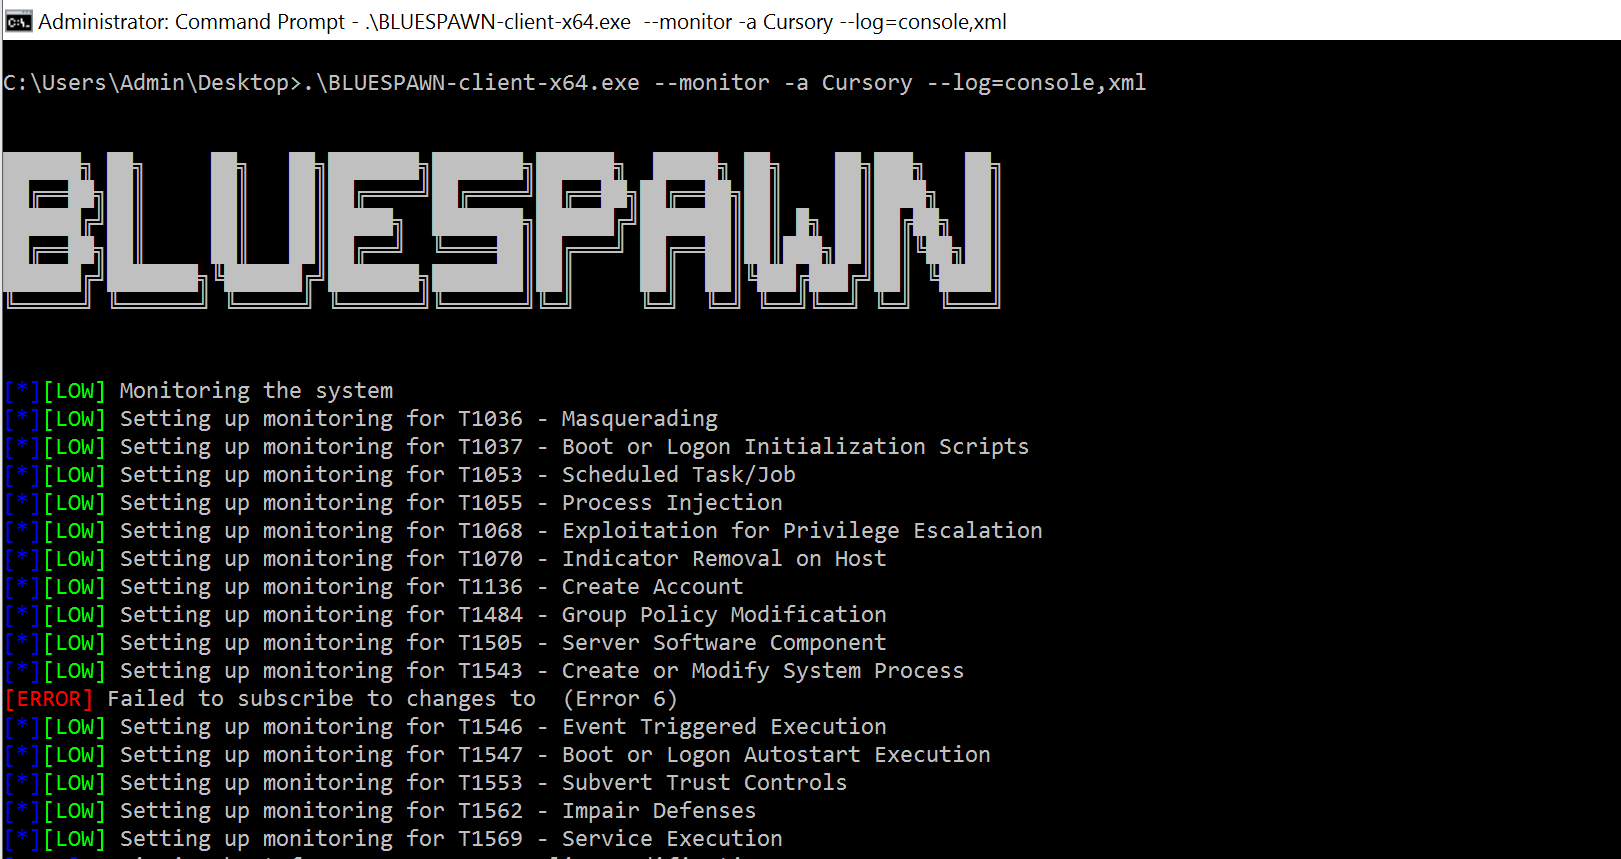
BLUESPAWN se compose de 3 modes principaux listés ci-dessous. Plusieurs de ces modules ont des sous-modules (qui peuvent ne pas encore être créés dans la base de code) comme indiqué ci-dessous et tous sont à différents stades de planification, de recherche et de développement. De plus, ils sont soutenus par un certain nombre d'autres modules.
Chasse (Recherche des preuves de comportement malveillant)
Mitige (Atténue les vulnérabilités en appliquant des paramètres de sécurité)
Surveillance (Surveille en continu le système pour détecter un comportement potentiellement malveillant)
Analyse (Utilisé pour évaluer les éléments identifiés par les chasses et décider s'ils sont suspects/malveillants)
Utilisateur (Contient le programme principal, IOBase et autres fonctions similaires)
Util (Contient une collection de modules qui soutiennent les opérations de base)
Voici quelques endroits où vous avez peut-être entendu parler du projet :)