
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/ioactive/aosp-downloadproviderdbdumpersqliwhere
Sécurité AndroidAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionSécurité Mobile
GitHubioactive/aosp-downloadproviderdbdumpersqliwhere

AOSP-DownloadProviderDbDumperSQLiWhere

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

PoC Exploitation de SQL Injection dans Android's Download Provider dans le paramètre de sélection (CVE-2019-2198)

Voir le dépôt
352112il y a 6 ansVérifié par Kitploit

AOSP-DownloadProviderDbDumperSQLiWhere

PoC exploitant une injection SQL dans le fournisseur de téléchargement d'Android dans le paramètre Selection (CVE-2019-2198)

Avis de sécurité

Injection SQL dans le paramètre de sélection de requête du fournisseur de téléchargement Android (AOSP) (CVE-2019-2198)

Démo

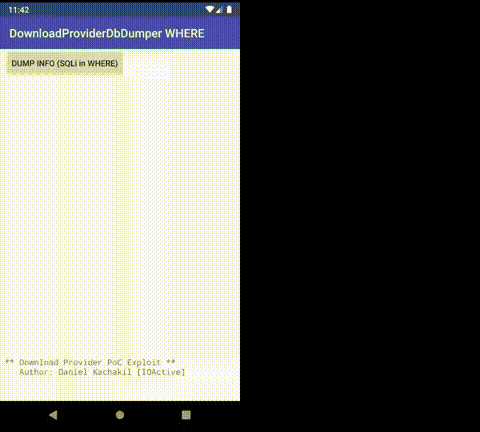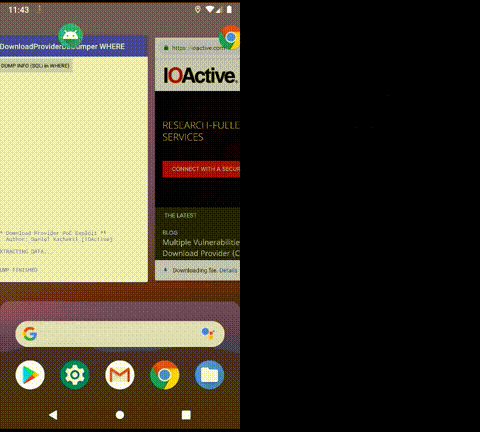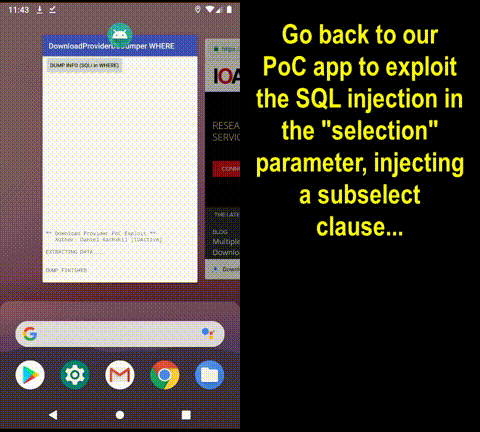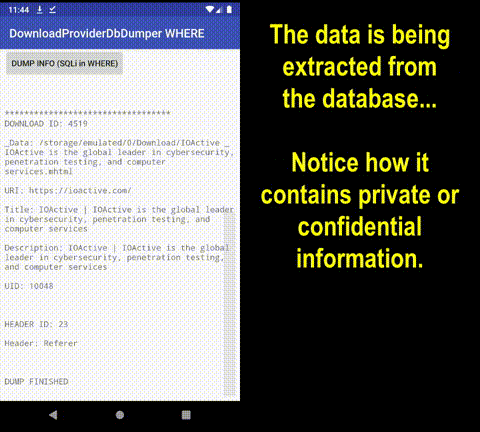
Vidéo de la preuve de concept

Télécharger l’outil