
 integration-it/active-directory-exploitation-cheat-sheet
Un aide-mémoire qui contient les méthodes courantes d'énumération et d'attaque pour Windows Active Directory.

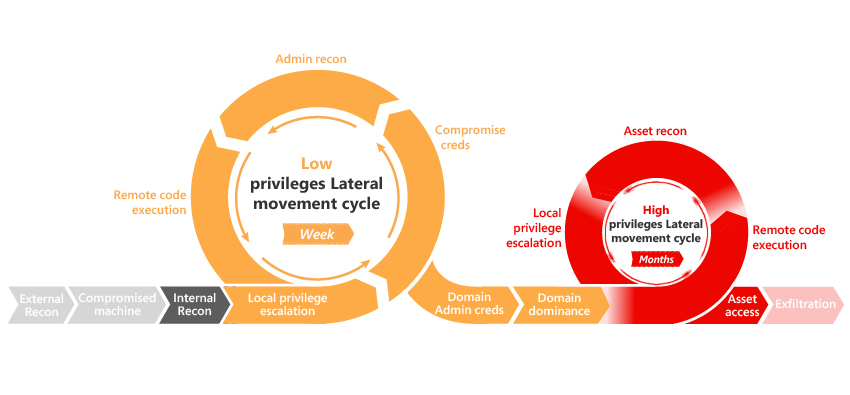
Ce dépôt contient une méthodologie générale pour l'environnement Active Directory. Il est fourni avec une sélection de commandes rapides issues des outils les plus efficaces basés sur Powershell, C, .Net 3.5 et .Net 4.5.
👷
