 inquest/omnibus
L'OSINT Omnibus (version bêta)


Un Omnibus est défini comme un volume contenant plusieurs romans ou autres articles publiés séparément auparavant, et c'est exactement ce que le projet InQuest Omnibus entend être pour la collecte, la recherche et la gestion d'artefacts en matière de renseignement open source (OSINT).
En fournissant une application en ligne de commande interactive facile à utiliser, les utilisateurs sont en mesure de créer des sessions pour enquêter sur divers artefacts tels que les adresses IP, les noms de domaine, les adresses e‑mail, les noms d'utilisateur, les empreintes de fichiers, les adresses Bitcoin, et bien d'autres encore, à mesure que nous continuons à nous développer.
Ce projet s'est inspiré des grands prédécesseurs comme SpiderFoot, Harpoon et DataSploit. Un grand merci à ces auteurs remarquables pour leur contribution au monde de l'open source.
L'application est écrite pour Python 2.7 et a été testée avec succès sous OSX et Ubuntu 16.04.
Il s'agit d'une version bêta de l'application finale, il peut donc y avoir quelques bugs ou autres bizarreries lors de l'utilisation. Mais dans l'ensemble, Omnibus est entièrement fonctionnel et peut être utilisé pour commencer une investigation OSINT dès maintenant.
Omnibus est construit de manière modulaire, ce qui permet d'ajouter facilement des modules de sources de données OSINT et des modules d'import/export. Chaque module par catégorie est inclus dans un répertoire unique, et en ajoutant quelques lignes de code, votre module pourrait être le prochain !
Au fur et à mesure que le Wiki s'enrichit, nous fournirons des exemples complets de création de plugins personnalisés.
Si vous remarquez des bugs ou d'autres problèmes, veuillez créer un Issue et/ou une Pull Request. Nous serions également ravis d'obtenir le soutien de la communauté pour créer davantage de modules et étendre les cas d'utilisation d'Omnibus. Les forks et les Pull Requests pour de nouvelles fonctionnalités sont les bienvenus !
Ce fichier README sert d'aperçu rapide d'Omnibus et de ses fonctionnalités. La documentation complète est disponible dans le dossier 'docs' de ce dépôt.
Avant de commencer, nous devons couvrir quelques termes utilisés par Omnibus.
new ou en étant découverts via l'exécution d'un moduleDémarrer Omnibus pour une investigation est aussi simple que de cloner ce dépôt GitHub, installer les dépendances Python avec pip install -r requirements.txt et exécuter python omnibus-cli.py.
Omnibus Shell - Démarrage principal
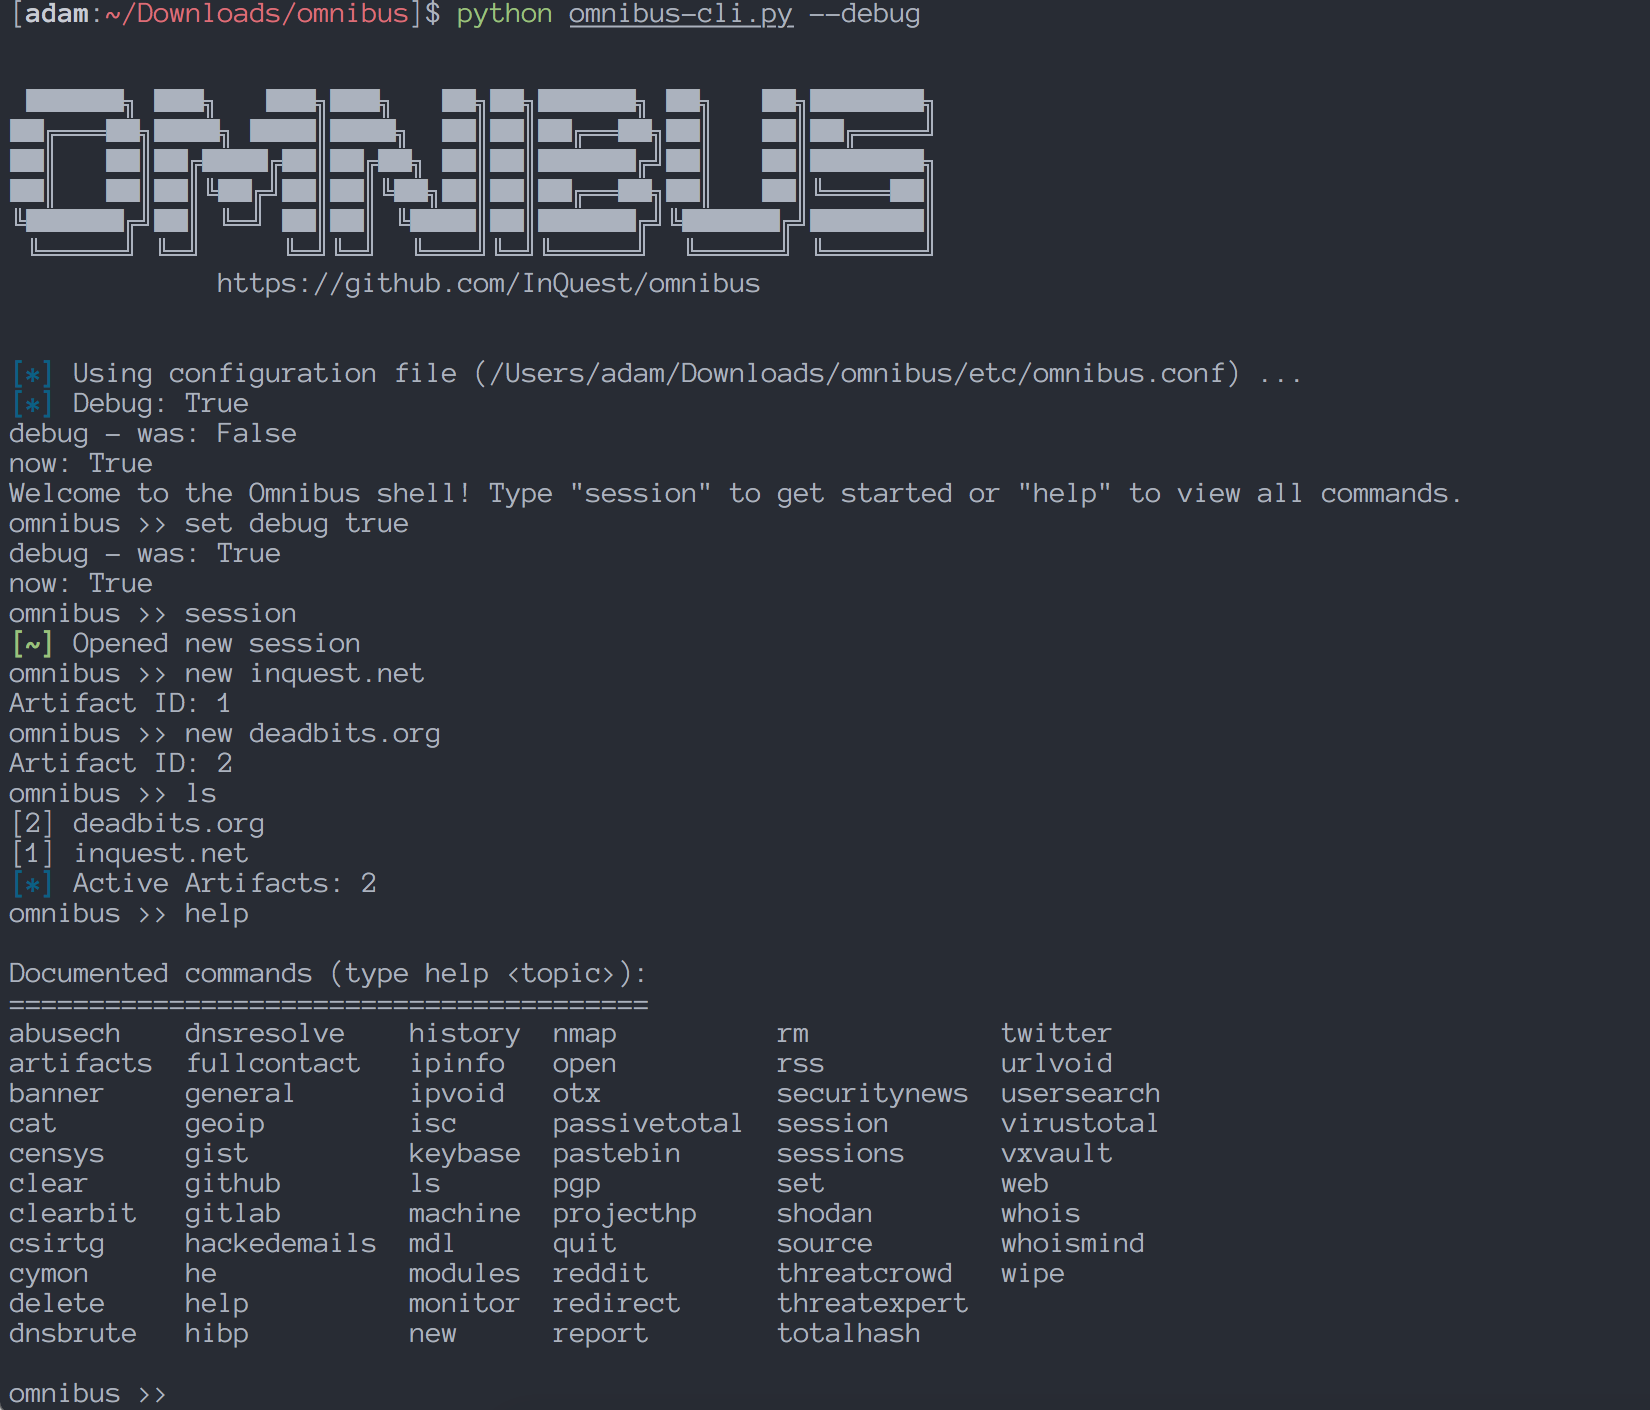
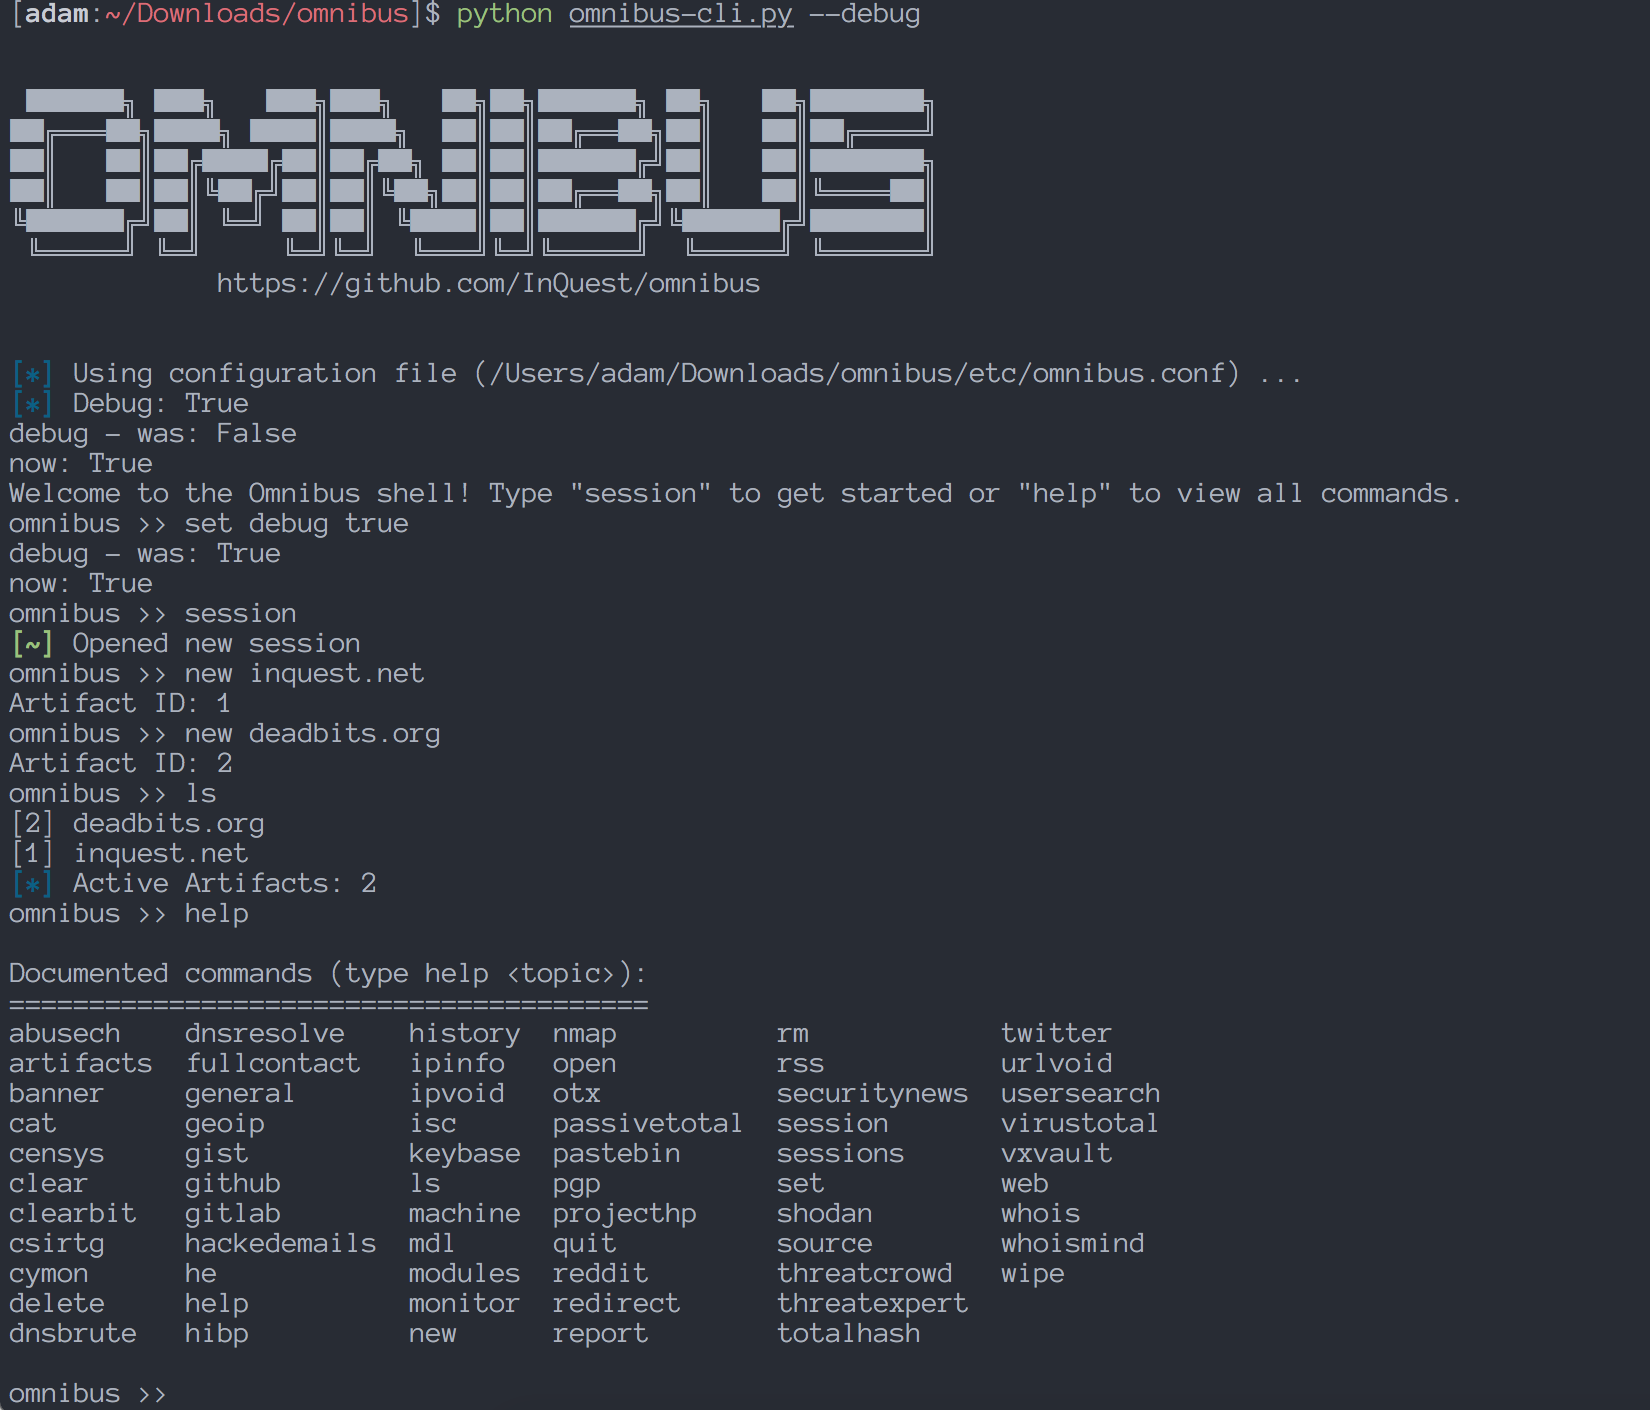
Pour une référence visuelle du CLI, l'image ci-dessus montre la console Omnibus après le démarrage d'une nouvelle session, l'ajout de 2 artefacts à une session, et l'affichage du menu help.
Vous devez définir les clés API que vous souhaitez utiliser dans les modules dans le fichier omnibus/etc/apikeys.json.
Ce fichier est un document JSON avec des placeholders pour tous les services qui nécessitent des clés API, et il n'est accédé par Omnibus que par module pour récupérer la clé API exacte dont un module a besoin pour s'exécuter.
Il convient de noter que la plupart des services nécessitant des clés API proposent des comptes gratuits et des clés API. Certains comptes gratuits peuvent avoir des limites de ressources inférieures, mais cela n'a pas posé de problème lors de petites investigations quotidiennes ou de tests de l'application.
Astuce pratique : Utilisez la commande cat apikeys pour voir quelles clés vous avez effectivement stockées.
Si des modules échouent ou ne retournent aucun résultat, vérifiez d'abord ici pour vous assurer que votre clé API est correctement sauvegardée.
Lorsque vous lancez le CLI pour la première fois, un menu d'aide avec quelques informations de base vous accueille.
Omnibus essaie d'utiliser des commandes qui imitent certaines commandes Linux courantes pour plus de familiarité et de facilité d'utilisation. Par exemple, la commande cat pour afficher les informations d'un artefact, rm pour supprimer un artefact de la base de données, ls pour visualiser les artefacts de la session en cours, et la redirection de sortie pour toute commande utilisant le caractère >.
Pour illustrer la redirection de sortie, si vous souhaitez récupérer les détails d'un artefact nommé "inquest.net" et les enregistrer dans un fichier JSON sur votre disque local, il vous suffit d'exécuter la commande :
cat inquest.net > inquest-report.json et le tour est joué !
Cette fonction fonctionne également avec des chemins de fichiers complets au lieu de chemins relatifs.
Les commandes de haut niveau les plus utilisées dans Omnibus sont :
session
new <nom de l'artefact>
modules
open <chemin du fichier>
ls
rm
wipe
cat <nom de l'artefact | id de session>
<nom du module> <nom de l'artefact | id de session>
<nom de la machine> <nom de l'artefact | id de session>
