 iknowjason/edge
Whois pour le Cloud : Outil de reconnaissance pour l'attribution de fournisseurs cloud. Prend en charge AWS, Azure, Google, Cloudflare et Digital Ocean.

Recherchez une adresse IP pour trouver le fournisseur de cloud et d'autres détails basés sur les données JSON, CSV ou texte publiées par le fournisseur
Cloud edge est un outil de reconnaissance axé sur l'exploration des fournisseurs de services cloud. Il peut être utilisé pour l'attribution et la criminalistique cloud, les tests d'intrusion, les programmes de bug bounty, les opérations Red Team ou la R&D générale sur les fournisseurs cloud. Edge charge automatiquement les fichiers de plages d'adresses IP publiés par les fournisseurs de services cloud (CSP) (AWS, Azure, GCP, Cloudflare, Digital Ocean) et effectue une recherche de préfixe basée sur l'adresse IP en entrée. Il peut être intégré à d'autres outils de reconnaissance. Lors d'un test d'intrusion en boîte noire, Edge découvre rapidement avec quel CSP cloud le client est hébergé, ou permet de double-vérifier le périmètre pour les règles d'engagement. Chacun de ces CSP publie une liste de tous leurs préfixes IP et/ou blocs réseau. Pour Azure et AWS, cela ajoute la région/le centre de données et le nom du service. C'est un excellent enrichissement pour le renseignement de menaces, permettant de mapper les adresses IP vers des centres de données physiques et des services cloud. Cloud Edge peut être utile dans les workflows de reconnaissance pour savoir rapidement « à quoi vous avez affaire » - il analyse rapidement et effectue une recherche basée sur le préfixe IP.
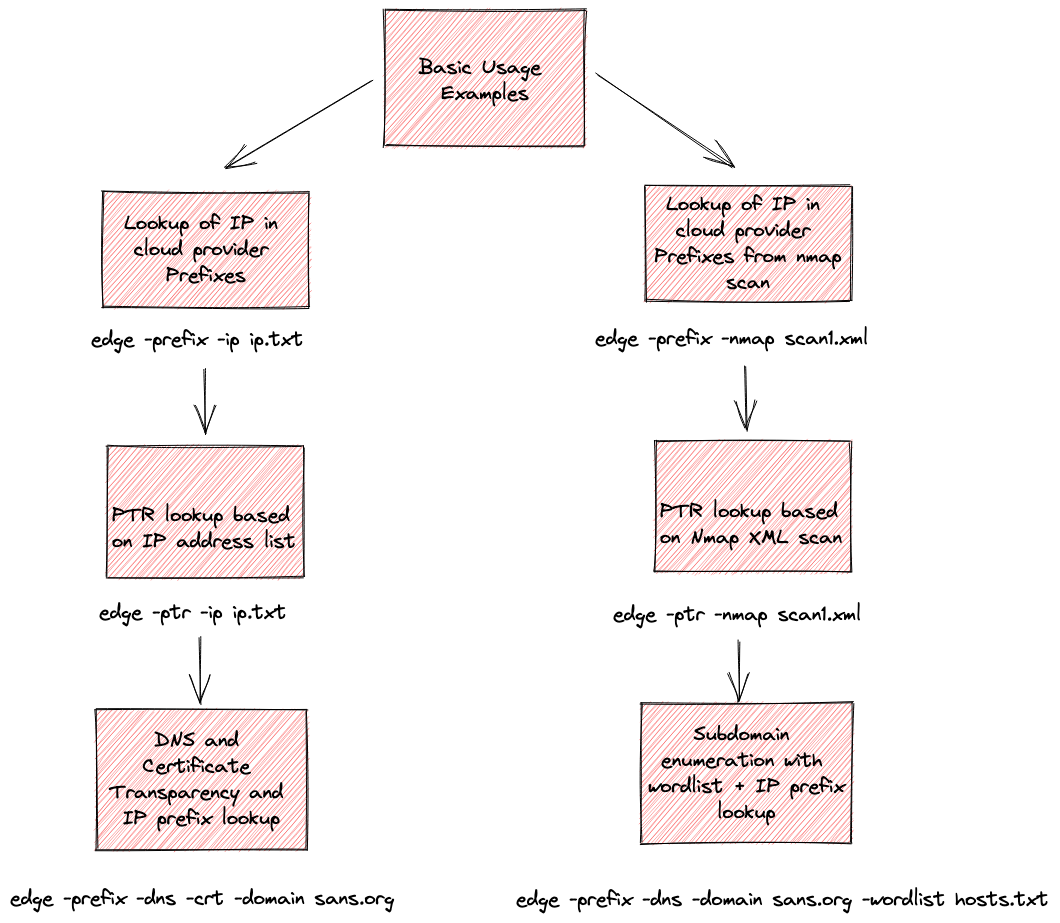
Voici quelques notes sur le fonctionnement de l'outil pour les entrées et sorties.
Exécutez Cloud Edge et il téléchargera automatiquement tous les fichiers des fournisseurs cloud pris en charge. Si les fichiers n'existent pas dans le répertoire de travail, ils seront téléchargés :
% ./edge
[INF] Starting Cloud Edge version 0.2.4
[INF] File cloud.json has been downloaded and created
[INF] File aws.json has been downloaded and created
[INF] File cloudflare-ipv4.txt has been downloaded and created
[INF] File cloudflare-ipv6.txt has been downloaded and created
[INF] File digitalocean.csv has been downloaded and created
[INF] File azure.json has been downloaded and created
Si vous êtes hors ligne et qu'ils ne peuvent pas être téléchargés, vérifiez le répertoire csp-files dans ce dépôt. Copiez-les dans le répertoire de travail.
Lorsque l'outil s'exécute pour la première fois, il essaie automatiquement de télécharger et de charger les six fichiers de plages d'adresses IP des fournisseurs cloud (JSON, texte et CSV) dans le répertoire de travail. Voici comment cela fonctionne :
Par défaut, il tentera de télécharger les six fichiers à partir des URL ci-dessous, sauf si les fichiers sont déjà présents dans le répertoire de travail.
| Fournisseur | Fichier local | URL distante |
|---|---|---|
| AWS | aws.json | https://ip-ranges.amazonaws.com/ip-ranges.json |
| Azure | azure.json | https://azservicetags.azurewebsites.net/ |
| GCP | cloud.json | https://www.gstatic.com/ipranges/cloud.json |
| Cloudflare | cloudflare-ipv4.txt | https://www.cloudflare.com/ips-v4/# |
| Cloudflare | cloudflare-ipv6.txt | https://www.cloudflare.com/ips-v6/# |
| Digital Ocean | digitalocean.csv | https://digitalocean.com/geo/google.csv |
Cloud Edge vérifie chaque fichier avant de le télécharger. Donc si le fichier existe déjà, il ne sera évidemment pas téléchargé à nouveau sauf si vous le supprimez.
Ces six fichiers sont inclus dans ce dépôt GitHub dans le répertoire csp-files. Puisque les fournisseurs cloud mettent fréquemment à jour leurs listes, assurez-vous d'avoir les fichiers les plus récents en supprimant les fichiers dans votre répertoire de travail : aws.json, azure.json, cloud.json, cloudflare-ipv4.txt, cloudflare-ipv6.txt, digitalocean.csv.
S'ils sont trouvés dans le répertoire de travail, tous les préfixes IP sont chargés en mémoire. Les fichiers de plages IP des fournisseurs cloud sont toujours chargés depuis le répertoire de travail. L'activation de la recherche proprement dite se fait avec le drapeau -prefix.
Lorsque le mode -dns est activé, les requêtes DNS pour les enregistrements A et CNAME sont mises en mémoire tampon sans affichage jusqu'à ce que toutes les requêtes DNS soient terminées. Une fois les requêtes terminées, la sortie est affichée.
Par défaut, la sortie affiche des messages d'information commençant par [INF]. Cela peut être désactivé avec le drapeau -silent. La sortie ressemblera à ceci :
./edge -single 140.179.144.130
[INF] Single IP prefix lookup of 140.179.144.130
[INF] Matched IP [140.179.144.130] to Cloud Provider via prefix [AWS:140.179.144.128/25]
[INF] Matched IP [140.179.144.130] to Cloud Service [API_GATEWAY] and Region [cn-north-1]
140.179.144.130,Provider:AWS;Prefix:140.179.144.128/25;Region:cn-north-1;Service:API_GATEWAY
Les messages d'information vous indiqueront si un enregistrement est trouvé via un enregistrement DNS 'A', un enregistrement DNS 'CNAME', un certificat (crt.sh), ou si une correspondance de préfixe est trouvée. Les correspondances de préfixe vous indiqueront le fournisseur cloud détecté avec le préfixe correspondant, ainsi que le service cloud et la région le cas échéant. Les régions Azure ne sont pas actuellement détectées, contrairement à celles d'AWS.
Avec le mode -dns ou crt, la sortie est envoyée par défaut à la console sous forme de résultats délimités par des virgules. Cela permet d'utiliser facilement d'autres outils pour analyser ces résultats.
FQDN,IP,SOURCE,CNAME,DESCRIPTION
-prefix est activé.Avec le mode -prefix et soit -ip soit -nmap, la sortie est envoyée par défaut à la console sous forme de résultats délimités par des virgules :
IP,DESCRIPTION
IP est l'adresse IP et DESCRIPTION est le résultat de la recherche dans les plages d'adresses IP des fichiers JSON des fournisseurs cloud, le cas échéant.
Avec le mode -ptr et soit ip soit nmap, la sortie est envoyée par défaut à la console sous forme de résultats délimités par des virgules :
IP,PTR
IP est l'adresse IP et PTR est le résultat de la recherche DNS PTR si trouvé.
Le drapeau -ip signale d'itérer à travers une liste d'adresses IP et peut être utilisé en mode prefix ou ptr. Lorsque vous exécutez l'outil avec -ip <hosts.txt>, il s'attend à ce que chaque adresse IP soit sur une ligne distincte, et il parcourra la liste en effectuant des recherches. Voici un exemple du contenu du fichier :
user@host:~/demo$ cat ip.txt
3.133.110.237
18.117.232.92
18.221.247.211
3.137.199.52
Le drapeau -nmap signale d'analyser un fichier XML nmap. Il recherchera tout hôte dans le fichier de scan nmap marqué comme "Up". Par exemple, -nmap scan1.xml indiquera à l'outil d'analyser le fichier scan1.xml et de rechercher les hôtes marqués comme Up par nmap. Vous l'exécutez ensuite avec soit -ptr soit -prefix pour effectuer une recherche de l'IP.
