
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CyberQRM — Une implémentation du FAIR CRQ Framework | Kitploit
Outils/GitHubGitHub/iiamit/cyberqrm
Analyse des VulnérabilitésRenseignement sur les MenacesApprentissage AutomatiqueApprentissage et ÉducationRessources Organisées
GitHubiiamit/cyberqrm

CyberQRM

Une implémentation du FAIR CRQ Framework

Voir le dépôt
316il y a 5 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CyberQRM – Gestion Quantitative des Risques Cyber

Une plateforme locale open-source pour l'évaluation quantitative des risques de cybersécurité utilisant le framework FAIR v3.1 (Factor Analysis of Information Risk). Modélisez les menaces, exécutez des simulations Monte Carlo, mesurez l'efficacité des contrôles et gérez des portefeuilles de risques — le tout depuis votre navigateur, sans compte cloud requis.


Fonctionnalités

  • Modélisation des risques basée sur FAIR — définissez la Fréquence des Événements de Menace, la Vulnérabilité, la Valeur des Actifs et l'Impact des Pertes pour chaque scénario en utilisant des distributions triangulaires, lognormales ou ponctuelles
  • Valorisation multi-base des actifs — modélisez la valeur des actifs comme la somme de plusieurs dimensions (coût de remplacement, impact sur les revenus, exposition réglementaire, interruption d'activité, valeur réputationnelle) chacune avec sa propre distribution
  • Pertes primaires et secondaires — décomposition standard FAIR de l'ampleur des pertes en formes de pertes primaires (Productivité, Réponse, Remplacement) et formes de pertes secondaires (Amendes et Jugements, Atteinte à la réputation, Avantage concurrentiel), séparées par une Fréquence d'Événements de Perte Secondaire (SLEF). Formule : LM = PLM + SLEF × SLEM
  • Intégration MITRE ATT&CK — parcourez et sélectionnez les techniques ATT&CK sur les étapes TEF et Vulnérabilité ; recevez des suggestions de plage active basées sur les niveaux de prévalence des techniques et la couverture des mesures d'atténuation
  • Moteur de simulation Monte Carlo — simulations de 10 000 itérations avec des graines configurables pour des résultats reproductibles
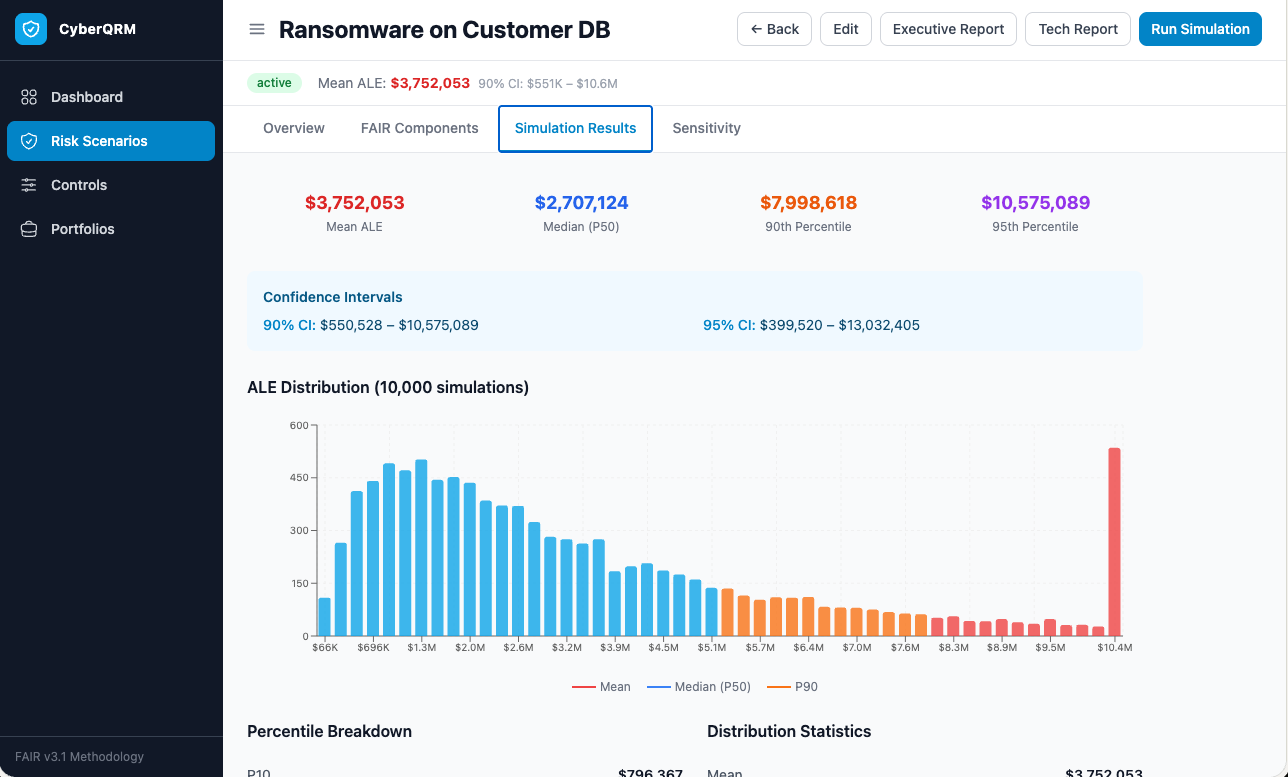
  • Analytiques de la Perte Annuelle Attendue (ALE) — moyenne, médiane, percentiles (P10–P99), et intervalles de confiance à 90 %/95 %
  • Graphiques de sensibilité / tornade — identifiez les composants FAIR qui génèrent le plus de risque
  • Analyse de l'efficacité des contrôles — modélisez les contrôles actuels et proposés ; calculez la réduction d'ALE, le ROI et la période de récupération
  • Gestion de portefeuille — agrégez plusieurs scénarios pour comprendre le risque à l'échelle de l'organisation
  • Stockage local persistant — base de données SQLite, aucune donnée ne quitte votre machine
  • Entièrement hors ligne — aucune connexion internet requise après l'installation (le jeu de données ATT&CK est téléchargé une fois lors de l'installation)

Captures d'écran

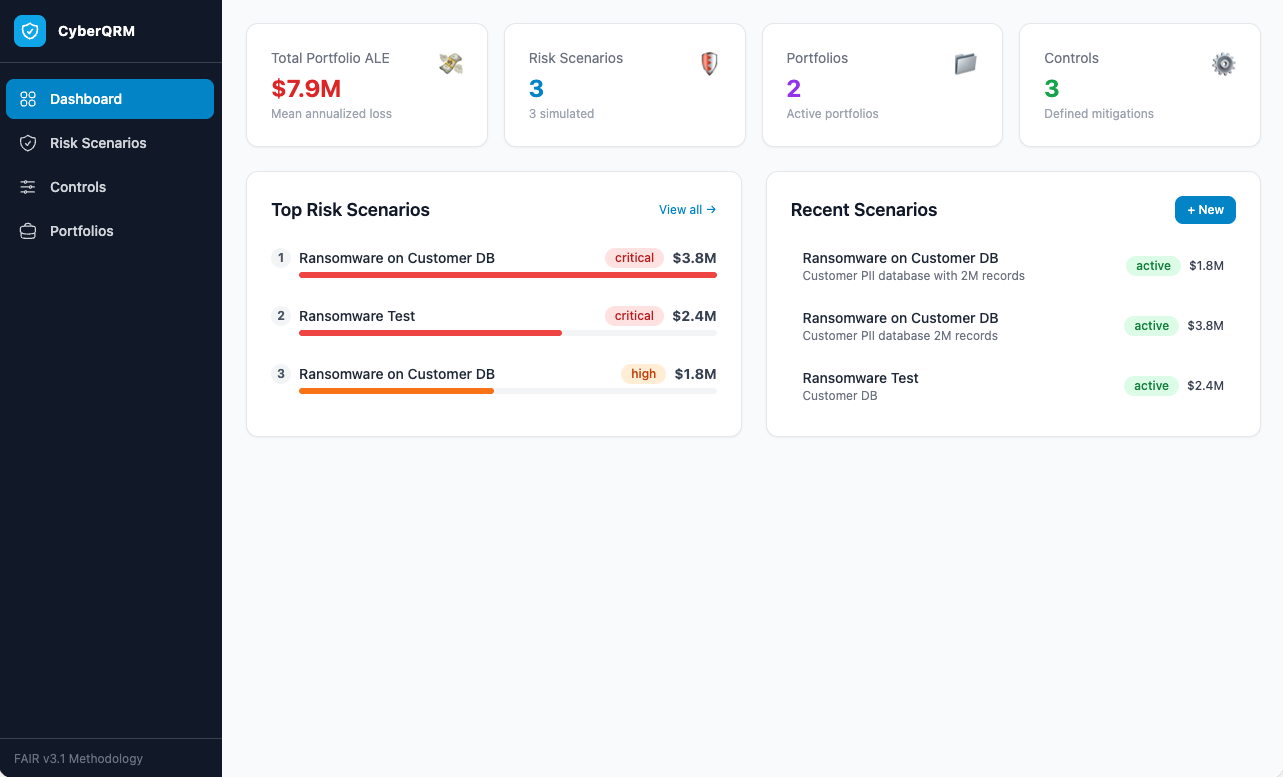
Dashboard

Simulation Results


Prérequis

ExigenceVersionRemarques
Node.js22.5 ou ultérieureUtilise le module node:sqlite intégré introduit dans v22.5
npmfourni avec Node.jsAucune installation séparée nécessaire

Installation de Node.js

  • Installeur officiel (recommandé) : nodejs.org/en/download — choisissez la version « Current » ou « LTS ≥ 22 »
  • macOS via Homebrew : brew install node
  • Toute plateforme via nvm : nvm install 22 && nvm use 22
  • Windows via winget : winget install OpenJS.NodeJS

Installation

macOS / Linux

# Clone the repository
git clone https://github.com/iiamit/CyberQRM.git
cd CyberQRM

# Run the installer (checks Node version, installs all dependencies, downloads ATT&CK data)
chmod +x install.sh
./install.sh

Windows

REM Clone the repository (Git Bash, PowerShell, or any terminal)
git clone https://github.com/iiamit/CyberQRM.git
cd CyberQRM

REM Run the installer (double-click or run from a terminal)
install.bat

L'installateur fera :

  1. Vérifier que Node.js 22.5+ est présent et afficher une erreur utile si ce n'est pas le cas
  2. Installer les dépendances npm racine, backend et frontend
  3. Créer le répertoire backend/data/ pour la base de données SQLite
  4. Télécharger le jeu de données MITRE ATT&CK Enterprise (~30 MB) — si le téléchargement échoue, l'application fonctionne quand même ; les fonctionnalités ATT&CK afficheront « données indisponibles » jusqu'à ce que le fichier soit présent

Exécution de l'application

macOS / Linux

./start.sh

Cela ouvre deux fenêtres de terminal (ou processus en arrière-plan sur Linux sans interface graphique) — une pour l'API backend et une pour le serveur de développement frontend — puis ouvre votre navigateur automatiquement.

Windows

start.bat

Deux fenêtres de console s'ouvriront (backend et frontend). Votre navigateur s'ouvrira automatiquement après 5 secondes.

Une fois lancée, accédez à l'application aux adresses suivantes :

ServiceURL
Frontendhttp://localhost:5173
API Backendhttp://localhost:3001
Vérification de santéhttp://localhost:3001/api/health

Si le port 5173 est déjà utilisé, Vite basculera automatiquement sur le port 5174.


Comment ça marche

CyberQRM implémente la méthodologie FAIR v3.1 en quatre étapes :

  1. Définir un scénario — nommer l'actif, l'acteur de menace et le contexte métier
  2. Configurer les paramètres FAIR — saisir les distributions pour TEF, Vulnérabilité, Valeur de l'actif et Impact des pertes
  3. Exécuter la simulation — le moteur échantillonne chaque distribution 10 000 fois et calcule l'ALE
  4. Analyser les résultats — examiner les percentiles d'ALE, les facteurs de sensibilité et le ROI des contrôles

Modélisation avancée de scénarios

Valorisation multi-base des actifs — activez l'option « Avancé : utiliser plusieurs bases de valorisation » à l'étape Valeur de l'actif pour définir des distributions distinctes pour chaque dimension de valeur. La simulation additionne toutes les bases par itération.

Pertes primaires et secondaires — activez l'option « Avancé : diviser en pertes primaires et secondaires » à l'étape Impact des pertes pour modéliser les coûts directs primaires et les coûts secondaires imposés par les parties prenantes (amendes, atteinte à la réputation, perte concurrentielle) avec une probabilité conditionnelle SLEF. Tous les montants sont en USD absolus.

MITRE ATT&CK — aux étapes TEF et Vulnérabilité, ouvrez le navigateur de techniques pour filtrer par tactique, rechercher par nom ou ID, et sélectionner les techniques pertinentes. La plateforme suggère des plages TEF basées sur les niveaux de prévalence réels (provenant des observations Red Canary / CTID) et des plages de vulnérabilité basées sur le nombre de mesures d'atténuation ATT&CK que vous avez mises en œuvre.

La base de données est créée automatiquement lors de la première exécution (backend/data/cyberqrm.db). Toutes les données restent sur votre machine locale.


Structure du projet

Télécharger l’outil